
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 cuteecat/cve-2026-9198
CVE-2026-9198 exploit code
 mluex0/cve-2026-23744-poc
CVE-2026-23744 é uma injeção de comandos não autenticada no MCPJam Inspector ≤1.4.2 via /api/mcp/connect. Este POC explora essa vulnerabilidade…
 g0d150ne/cve-2025-2945
Exploit para vulnerabilidade de Execução Remota de Código (RCE) no pgAdmin4 que afeta as versões 8.10 a 9.1.
 g0d150ne/wp2shell
Framework modular de exploração pré-auth do WordPress que encadeia injeção de SQL e bypass de autenticação para fornecer execução remota de código,…
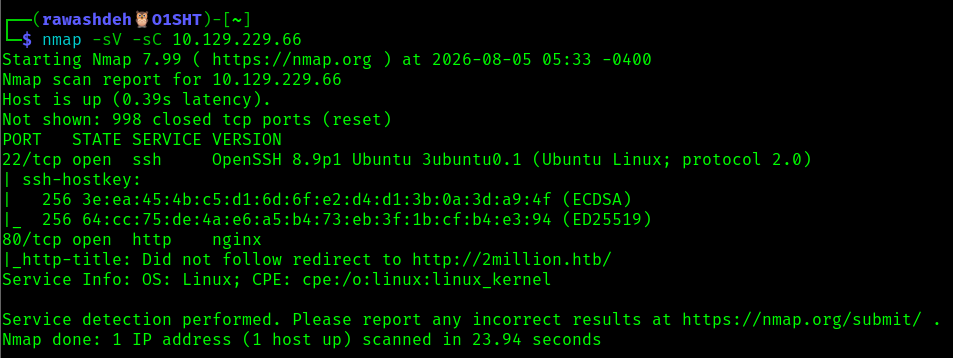 abedallarawashdeh/htb-twomillion-machine
Hack The Box writeup da máquina TwoMillion — bypass de JWT/código de convite, IDOR, injeção de comandos e escalonamento de privilégios via…
 rogerzeferino/cve-2019-17558-apache-solr-rce
Write-up de CTF documentando a exploração de CVE-2019-17558 no Apache Solr, abordando reconhecimento, limitações do Metasploit, injeção manual de…
 qianlijaingshan/ragflow-audit
Ferramenta de auditoria de três vulnerabilidades do RAGFlow (CVE-2026-28797 / CVE-2026-24770 / CVE-2025-69286)
 g0d150ne/xss2shell
Explora XSS pré-autenticação do WordPress (CVE-2026-64638) para obter execução remota de código, instalando uma webshell backdoor criptografada com…
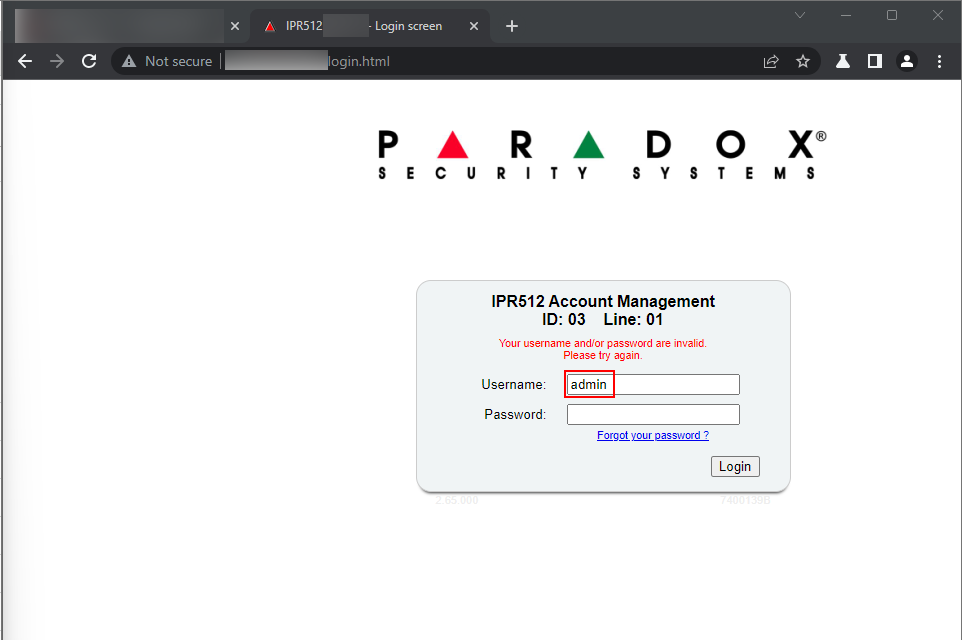 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
Na página do formulário de login do console web do Paradox Security System IPR512, o atacante pode inserir uma string JavaScript, como `</script>`,…
 hxlxmj/cve-2025-26264
CVE-2025-26264 - GeoVision GV-ASWeb com a versão 6.1.2.0 ou inferior contém uma vulnerabilidade de Execução Remota de Código (RCE) no recurso de…
 murrez/cve-2026-65891
CVE-2026-65891 PoC — Vulnerabilidade de renomeação de arquivos no editor de conteúdo do Joomla (autenticação necessária, corrigida no JCE 2.20.2)
 boreas37/cve-2026-64824-poc
CVE-2026-64824 — Travessia de caminho por symlink em backup-restore do Home Assistant → RCE como root. Primeiro PoC funcional, verificado em HA…
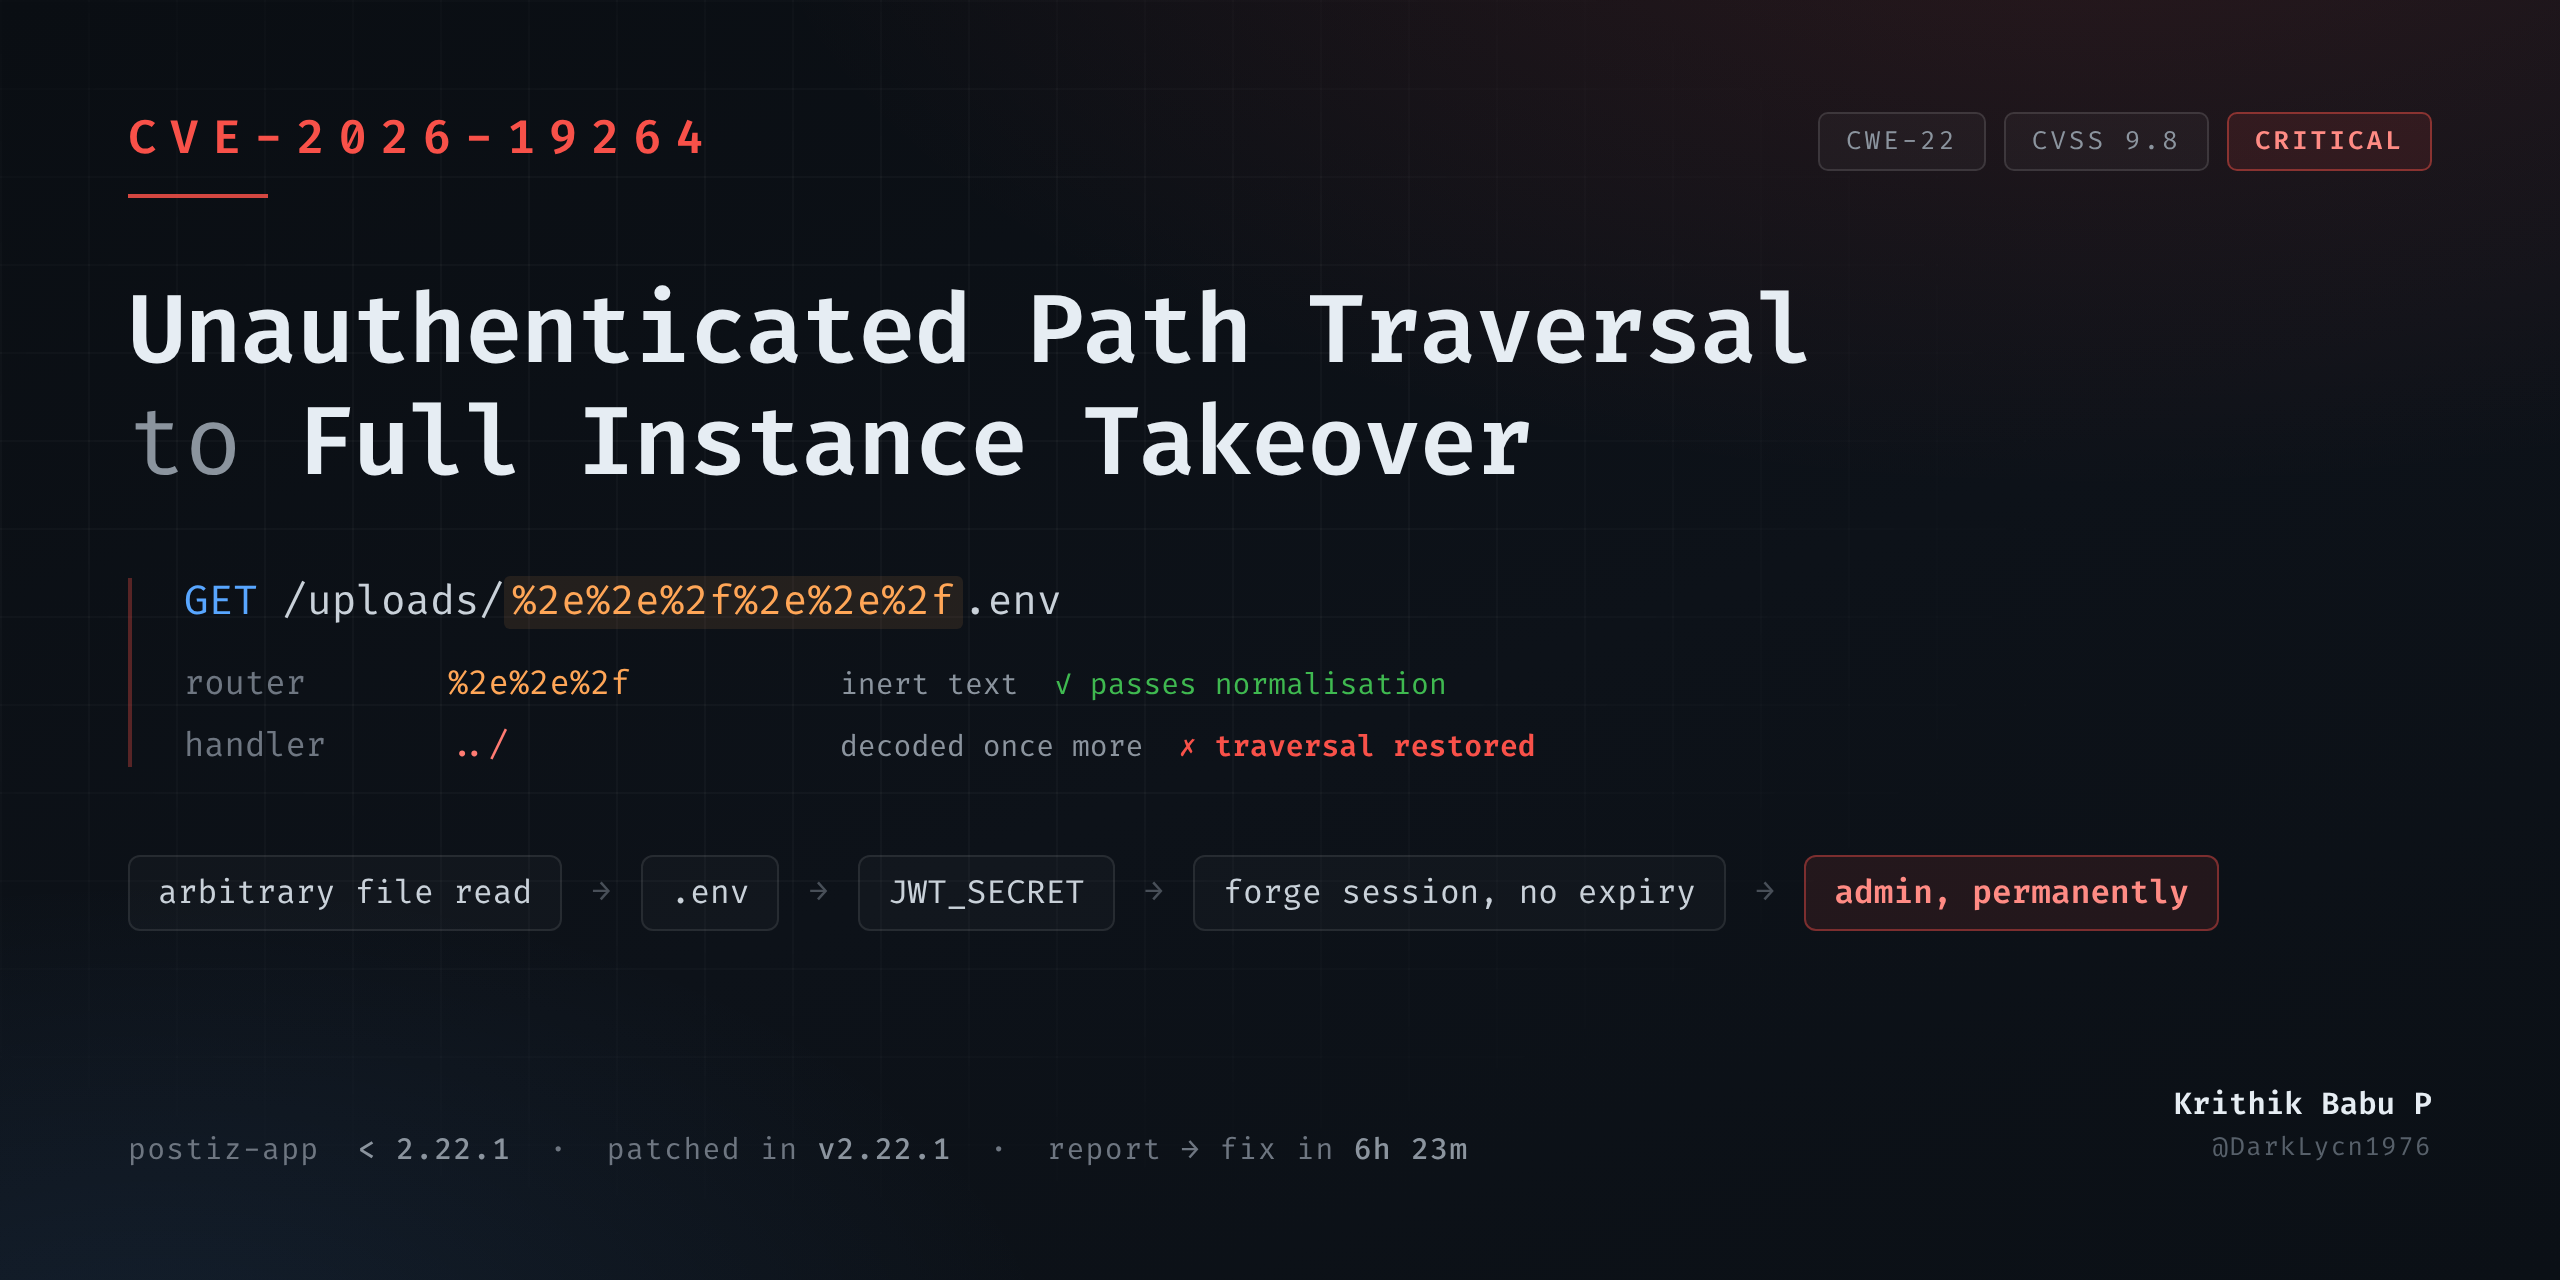 darklycn1976/cve-2026-19264
CVE-2026-19264 - Travessia de caminho crítica não autenticada para assumir completamente a instância no Postiz (< 2.22.1). Análise técnica: bypass da…
 iamdremig/cve-2026-15598
Prova de conceito para CVE-2026-15598, uma vulnerabilidade de poluição de protótipo (prototype pollution) em setNestedValue do AntV Layout 2.0.0 que…
 iamdremig/cve-2026-65591
Exploit de PoC para um bypass de sanitizador no avaliador de expressões legado do n8n, levando à execução de código no nível do host por criadores de…
 procjevt/cve-2026-9198
Script de exploração para CVE-2026-9198 direcionado ao IBM Langflow, fornecendo código de prova de conceito para validar vulnerabilidades e apoiar…
 saku0512/cve-2026-9086-poc
Prova de conceito do CVE-2026-9086 para bypass da validação de URI do cliente Keycloak usando payloads XSS javascript: e data: em caixa mista, com…
 sonnelon/cve-2025-59528-poc
O PoC do CVE-2025-59528








