
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit
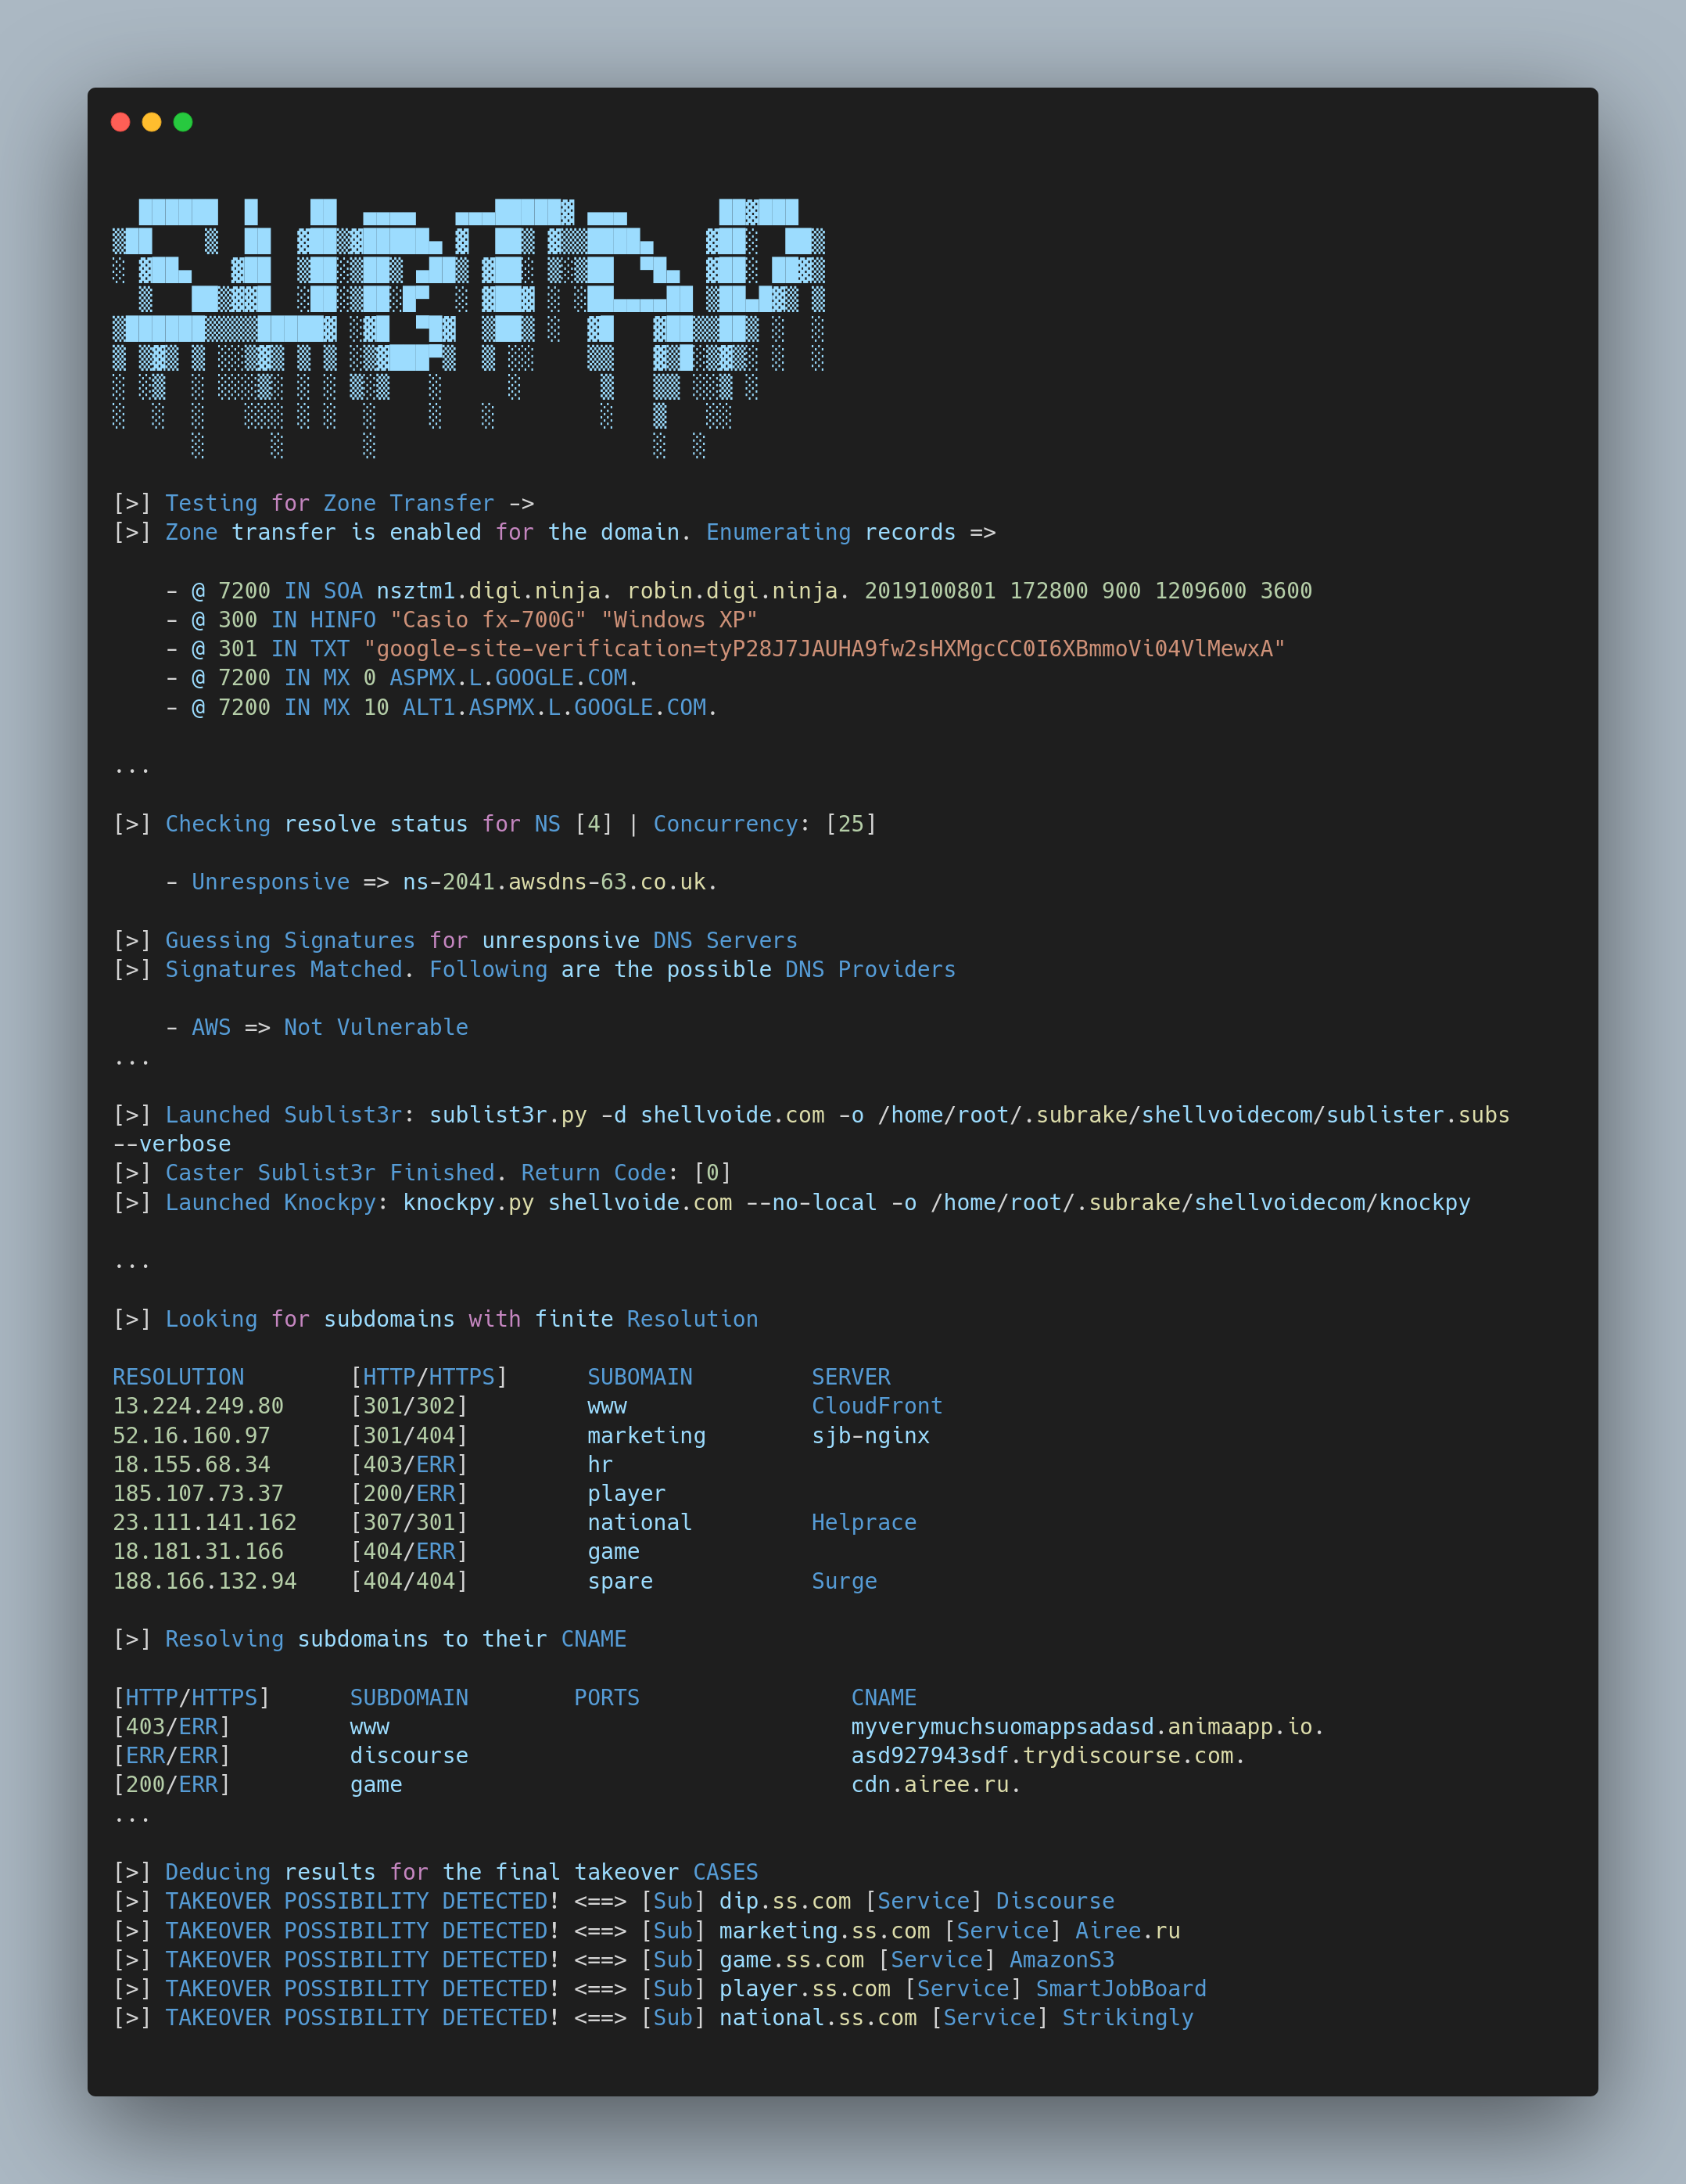
 hash3lizer/subrake
🚀 Um scanner e ferramenta automatizados de DNS 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
um framework de verificação de PoC leve, flexível e inovador, open source
 postmodern/ruby-nmap
Uma interface Ruby para o nmap, a ferramenta de exploração e scanner de segurança/portas. Permite automatizar o nmap e analisar arquivos XML do nmap.
 atomdrift-project/scan
Detecção de malware 0-day para binários, código-fonte e scripts (que não é ruim)
 rapiddns/afuzz
Ferramenta automatizada de fuzzing de caminhos web que detecta diretórios, arquivos e endpoints ocultos usando detecção inteligente de linguagem,…
 strozfriedberg/ssh-weak-dh
Audita servidores SSH em busca de grupos fracos de troca de chaves Diffie-Hellman testando múltiplas configurações de cliente, identificando…
 rxerium/rxerium-templates
Scripts Nuclei criados por @rxerium para zero days / vulnerabilidades ativamente exploradas.
 teler-sh/teler-waf
teler-waf é um middleware HTTP em Go que protege serviços web locais contra ameaças do OWASP Top 10, vulnerabilidades conhecidas, atores maliciosos,…
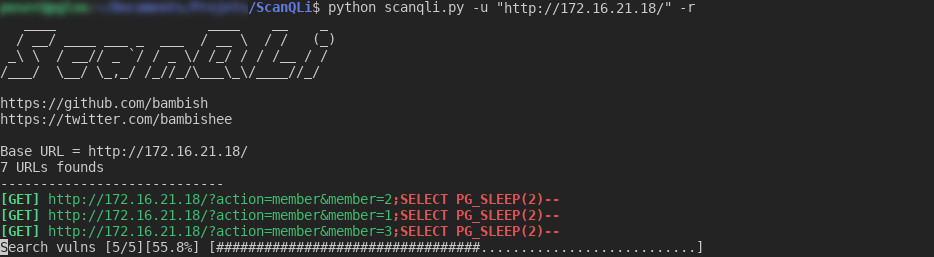 bambish/scanqli
Scanner SQLi para detectar vulnerabilidades SQL
 monad-developers/ultrafuzz
Fuzzing de contratos inteligentes agêntico ponta a ponta e caça a ameaças
 brum3ns/firefly
Fuzzer de caixa-preta de alto desempenho para aplicações web com mecanismo de payload integrado, verificação de requisições, adulteração, codificação…
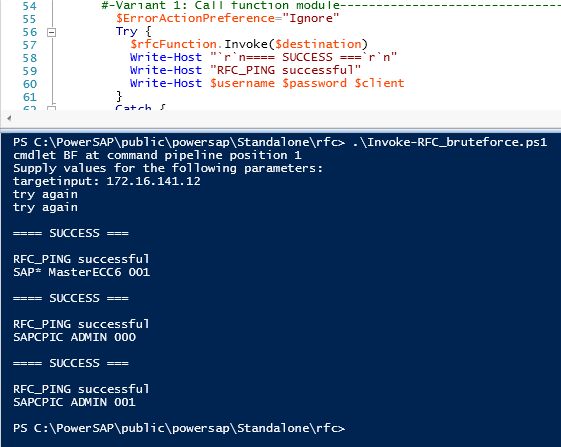 airbus-seclab/powersap
Ferramenta de avaliação SAP em Powershell
 brinhosa/apidetector
Scanner de múltiplas threads para detectar endpoints Swagger/OpenAPI expostos em domínios e subdomínios web, com detecção automática de XSS, geração…
 sensepost/heartbleed-poc
Teste para vulnerabilidade de heartbeat SSL (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
Vulnerabilidade de Execução Remota de Código Não Autenticada no servidor OpenSSH (CVE-2024-6387)
 botherder/kraken
Scanner Yara multiplataforma escrito em Go
 preempt/ntlm-scanner
Uma ferramenta python simples baseada no Impacket que testa servidores para várias vulnerabilidades NTLM conhecidas.








