
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ScanQLi — Scanner SQLi para detectar vulnerabilidades SQL | Kitploit

Ferramentas/GitHubGitHub/bambish/scanqli
Scanners de VulnerabilidadesSegurança WebTestes de Penetração
GitHubbambish/scanqli

ScanQLi

Scanner SQLi para detectar vulnerabilidades SQL

Ver Repositório
2036496há 7 anosRevisado pelo Kitploit
Compartilhar

ScanQLi License Python 2|3 Twitter

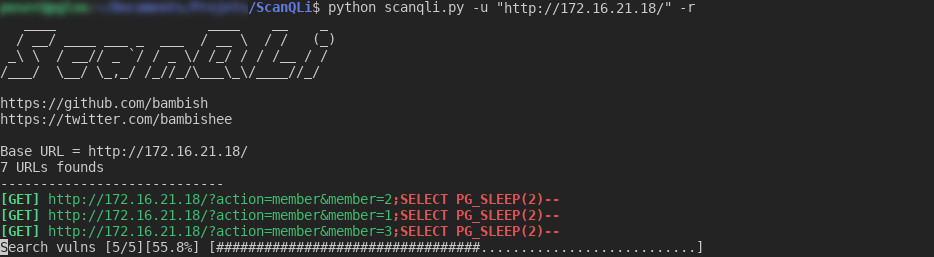
Captura de tela

ScanQLi é um scanner simples de injeção SQL com alguns recursos adicionais. Esta ferramenta não pode explorar SQLi, apenas detectá-los.

Testado no Debian 9

Recursos

  • Clássico

  • Cego

  • Baseado em tempo

  • GBK (em breve)

  • Varredura recursiva (segue todos os hrefs do site escaneado)

  • Integração de cookies

  • Atraso de espera ajustável entre requisições

  • Ignorar URLs fornecidas

Pré-requisitos

1. Instale a ferramenta git.

apt update
apt install git

2. Clone o repositório.

git clone https://github.com/bambish/ScanQLi

3. Instale as bibliotecas python necessárias

apt install python-pip
cd ScanQLi
pip install -r requirements.txt

Para Python 3, instale python3-pip e use pip3.

Uso

python scanqli -u [URL] [OPÇÕES]

Exemplos

Varredura simples de URL com arquivo de saída:

python scanqli.py -u 'http://127.0.0.1/test/?p=news' -o output.log

Varredura recursiva de URL com cookies:

python scanqli.py -u 'https://127.0.0.1/test/' -r -c '{"PHPSESSID":"4bn7uro8qq62ol4o667bejbqo3" , "Session":"Mzo6YWMwZGRmOWU2NWQ1N2I2YTU2YjI0NTMzODZjZDVkYjU="}'

Aviso

ScanQLi foi criado para realizar pentest ou outras atividades legais (como bug bounty). Usar ScanQLi contra um site sem autorização é proibido.

Não sou responsável pelo seu uso do ScanQLi. Por sua conta e risco.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





