
 #1
Ferramentas automatizadas para detecção de vulnerabilidades conhecidas em sistemas e aplicações.
Recomendado pelo Kitploit

 drego85/joomlascan
Um software gratuito para encontrar os componentes instalados no Joomla CMS, construído a partir das cinzas do Joomscan.
 bishopfox/rmiscout
O RMIScout utiliza estratégias de wordlist e força bruta para enumerar funções Java RMI e explorar vulnerabilidades de desserialização de parâmetros…
 ly4k/bluegate
PoC (DoS + scanner) para CVE-2020-0609 & CVE-2020-0610 - RD Gateway RCE
 damian89/extended-ssrf-search
Scanner ssrf inteligente usando diferentes métodos como força bruta de parâmetros em post e get...
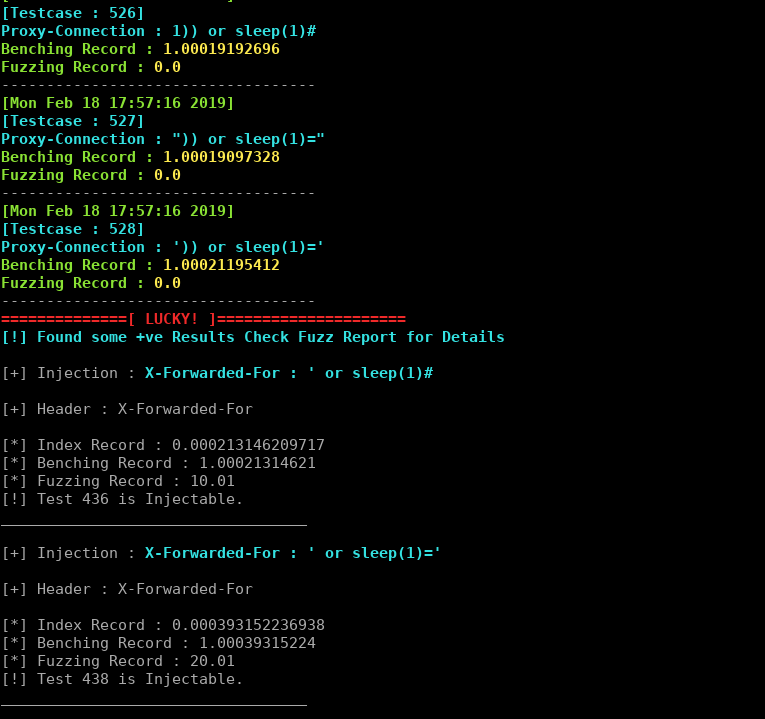 johntroony/blisqy
Versão 0.2 - Explorar injeção SQL cega baseada em tempo em cabeçalhos HTTP (MySQL/MariaDB).
 wish-i-was/femida
Busca automatizada de blind-xss para Burp Suite
 jakson2030/wphunter
WPHunter Um Scanner de Vulnerabilidades do Wordpress
 solomonsklash/chomp-scan
Um pipeline scriptado de ferramentas para agilizar a fase de reconhecimento de bug bounty/teste de penetração, para que você possa focar em caçar…
 4shadoww/hakkuframework
Hakku Framework teste de penetração
 evilsocket/dirsearch
Ferramenta de brute-force concorrente de diretórios e arquivos web que realiza requisições HEAD contra uma URL alvo usando uma wordlist, com suporte…
 ynsmroztas/nextrce
Ferramenta de Exploração de React Shell e Next.js RSC (CVE-2025-55182)
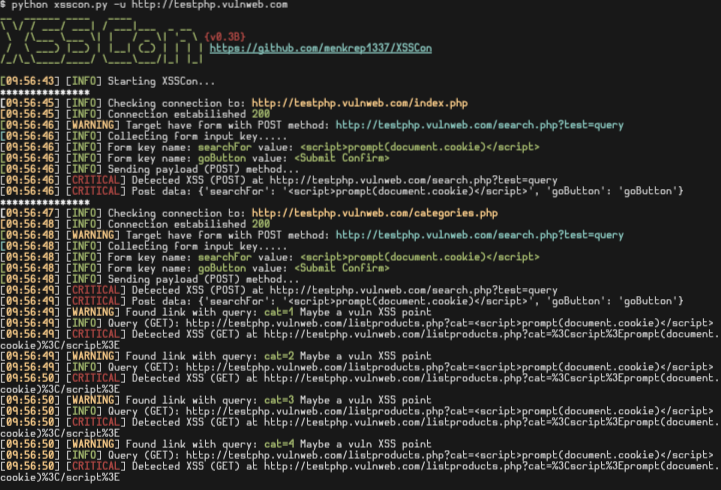 menkrep1337/xsscon
XSSCon: Ferramenta simples de scanner XSS
 w-digital-scanner/w12scan-client
Cliente de descoberta e varredura de ativos de rede que integra nmap e masscan para identificação de ativos em larga escala, varredura de portas e…
 leviathan36/kaboom
Uma ferramenta para automatizar testes de penetração
 paralelo14/google_explorer
Ferramenta de exploração em massa em python
 rubo77/log4j_checker_beta
uma verificação rápida para saber se o seu servidor pode ser vulnerável ao CVE-2021-44228
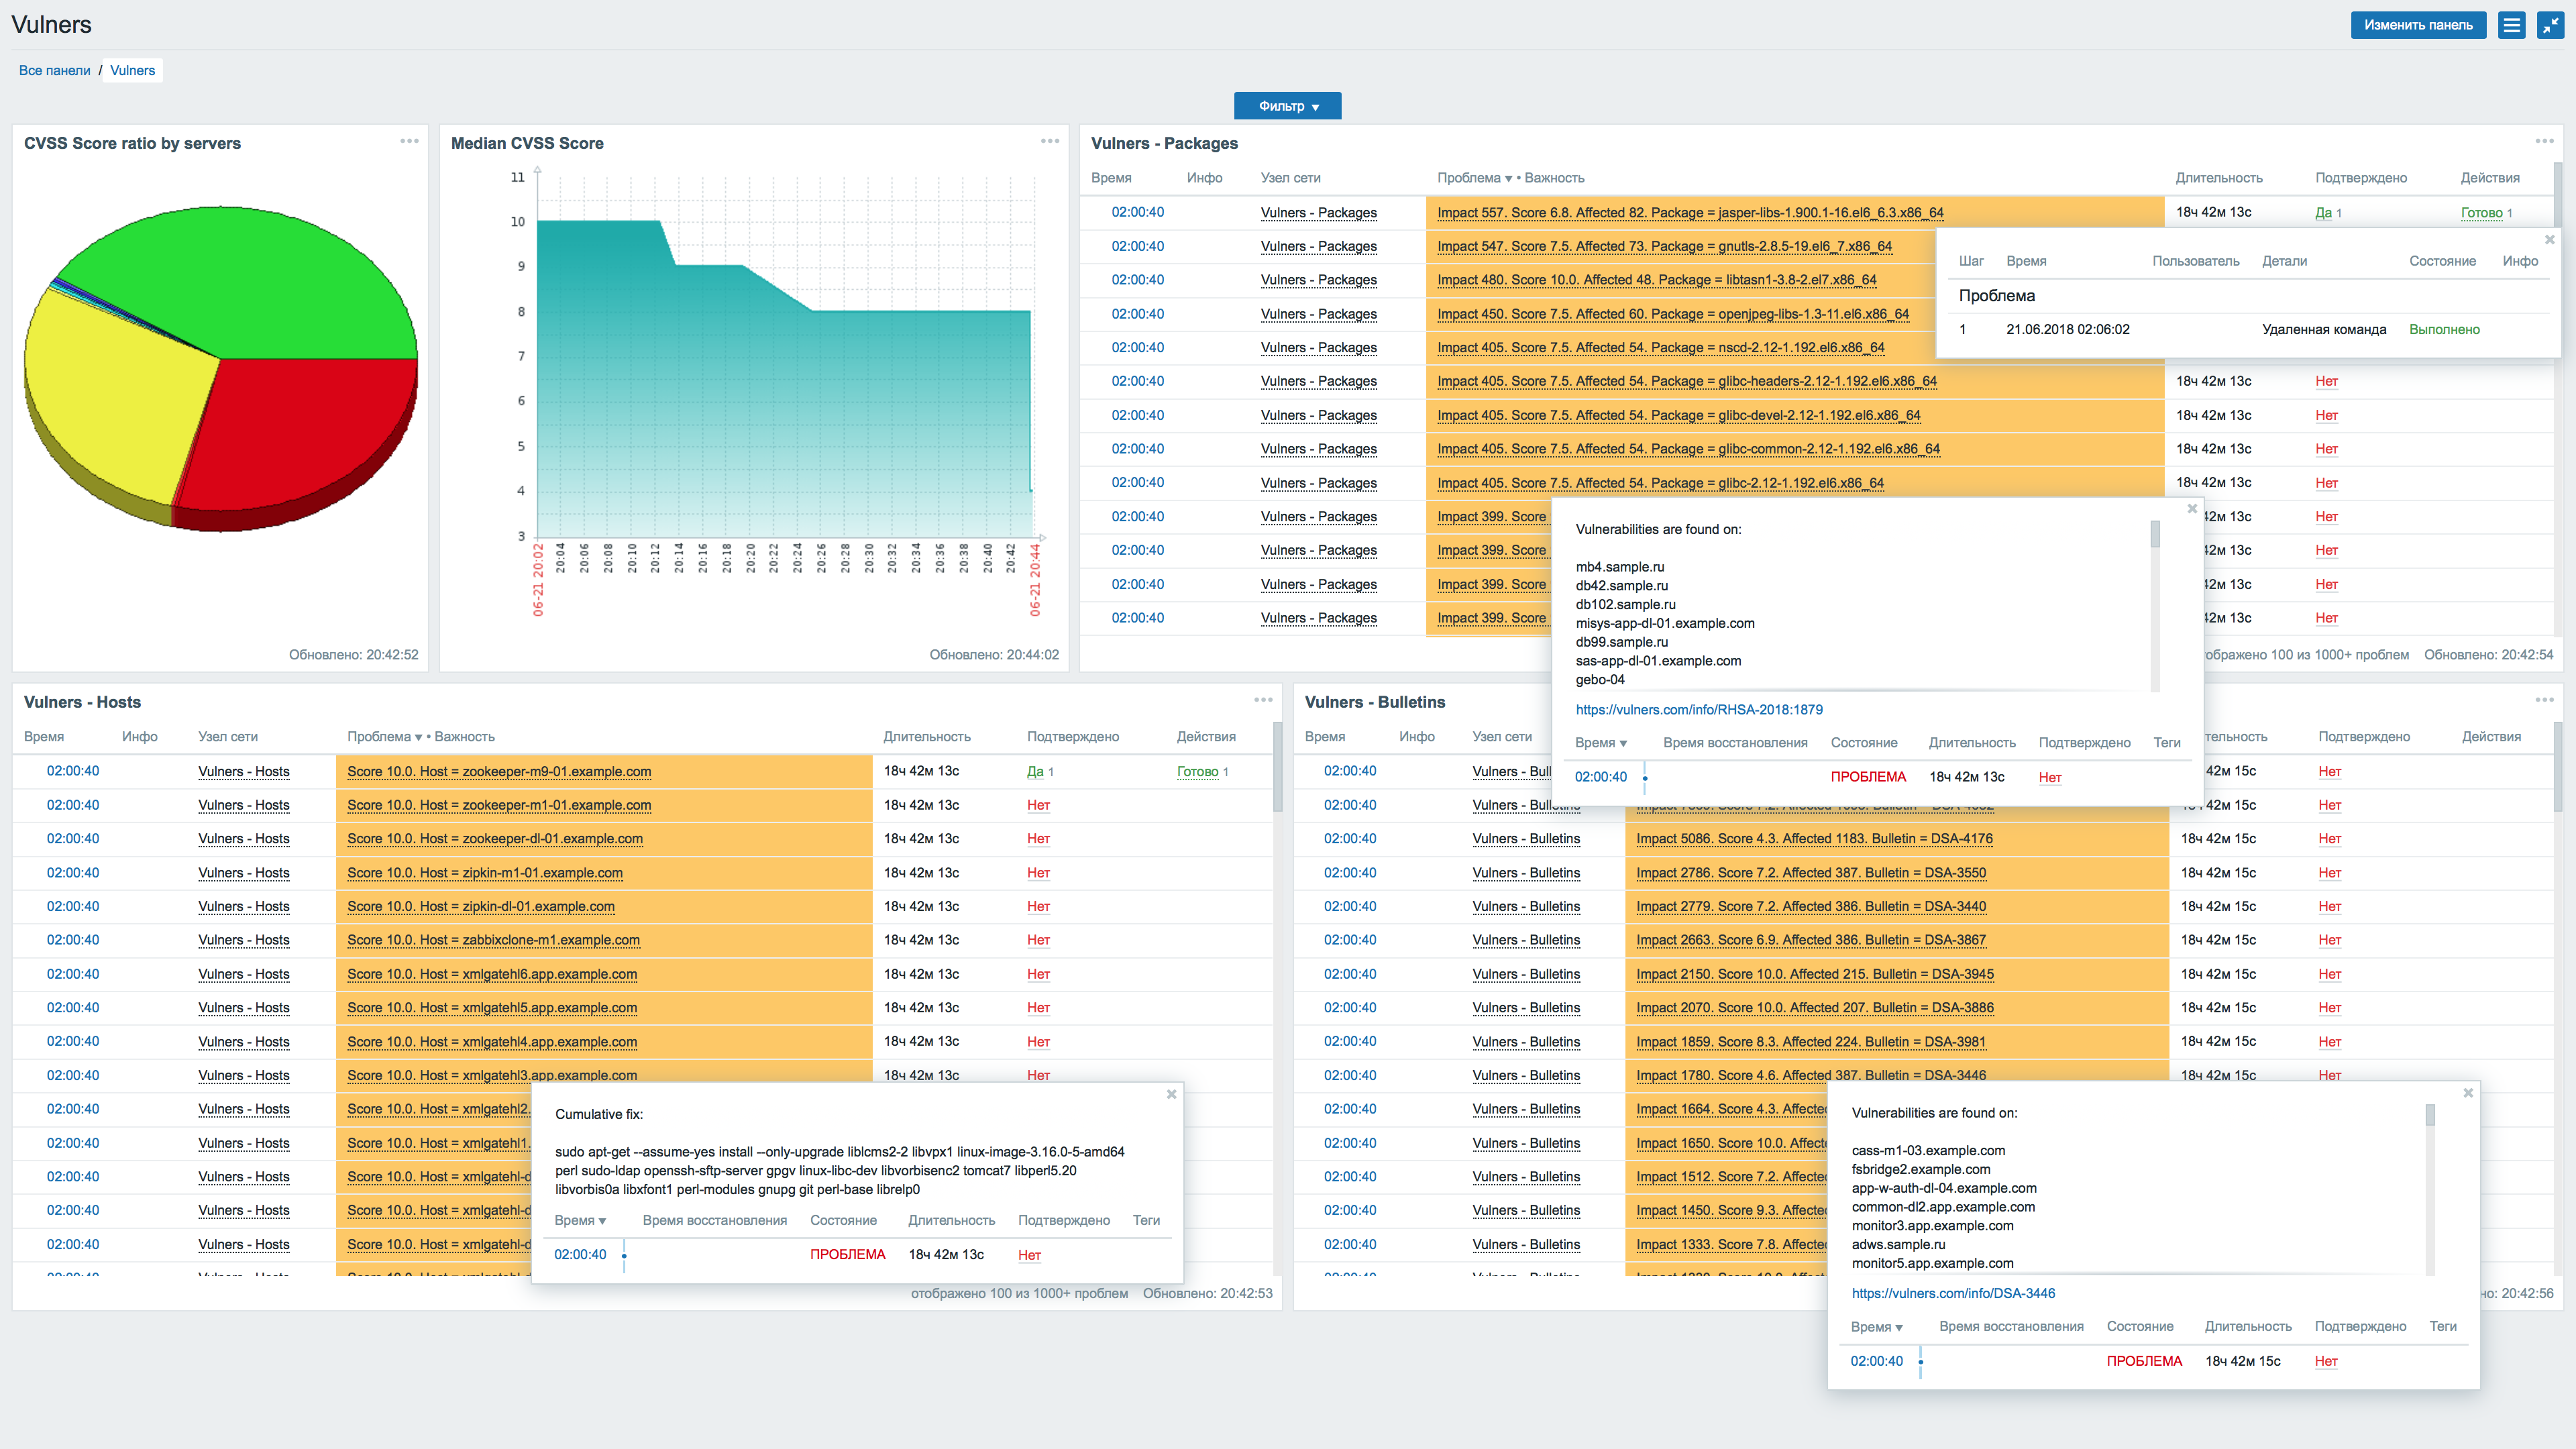 vulnerscom/zabbix-threat-control
Plugin de avaliação de vulnerabilidades do Zabbix
 s4n7h0/halcyon-ide
Primeiro IDE para Desenvolvimento de Script Nmap (NSE).








