Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ReconNote — Framework de Automação de Segurança para Aplicações Web que realiza reconhecimento do alvo em vários ativos para maximizar a superfície de ataque para profissionais de segurança e caçadores de bugs. | Kitploit
Ferramentas/GitHubGitHub/0xdekster/reconnote
ReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de PenetraçãoEnumeração de Subdomínios
GitHub0xdekster/reconnote

ReconNote

Framework de Automação de Segurança para Aplicações Web que realiza reconhecimento do alvo em vários ativos para maximizar a superfície de ataque para profissionais de segurança e caçadores de bugs.

Ver Repositório
4119384há 5 anosRevisado pelo Kitploit
Compartilhar

ReconNote

Framework de Automação de Reconhecimento de Segurança de Aplicações Web

Ele recebe um nome de domínio como entrada e maximiza a superfície de ataque listando os ativos do domínio, como -

  • Subdomínios de - Amass, findomain, subfinder e subdomínios resolvíveis usando shuffledns
  • Capturas de tela (Screenshots)
  • Varredura de portas (Port Scan)
  • Arquivos JS
  • Códigos de status Httpx de subdomínios
  • Caminhos de arquivos/diretórios do Dirsearch por fuzzing

Instalação

1 - Instale o Docker e o docker-compose de acordo com seu sistema operacional a partir daqui - https://docs.docker.com/get-docker/
2 - git clone https://github.com/0xdekster/ReconNote.git
3 - Abra o docker-compose.yml e altere o caminho do diretório de volumes para a pasta de saída

exemplo -

volumes: - /root/reconnote/output/:/var/www/html

4 - Altere o valor do parâmetro API_HOST para o IP do seu servidor/host ou nome de domínio.
5 - Execute docker-compose build OU docker-compose build --no-cache
6 - Execute docker-compose up -d
7 - O framework Reconnote estará disponível em - {seu-servidor}:3000

Configurar o Arquivo de Configuração do Amass para definir Chaves de API

1- cd /ReconNote
2- docker exec -it reconnote_dekster_1 bash
3- cd /deksterrecon
4- nano amass-config.ini
5- Defina suas chaves de API, salve e saia.

Uso

1 - Basta inserir o nome do domínio/alvo em Adicionar Alvo e escolher o tipo de varredura
2 - Tudo será feito pelo Reconnote e em poucos minutos você obterá os Resultados da Varredura
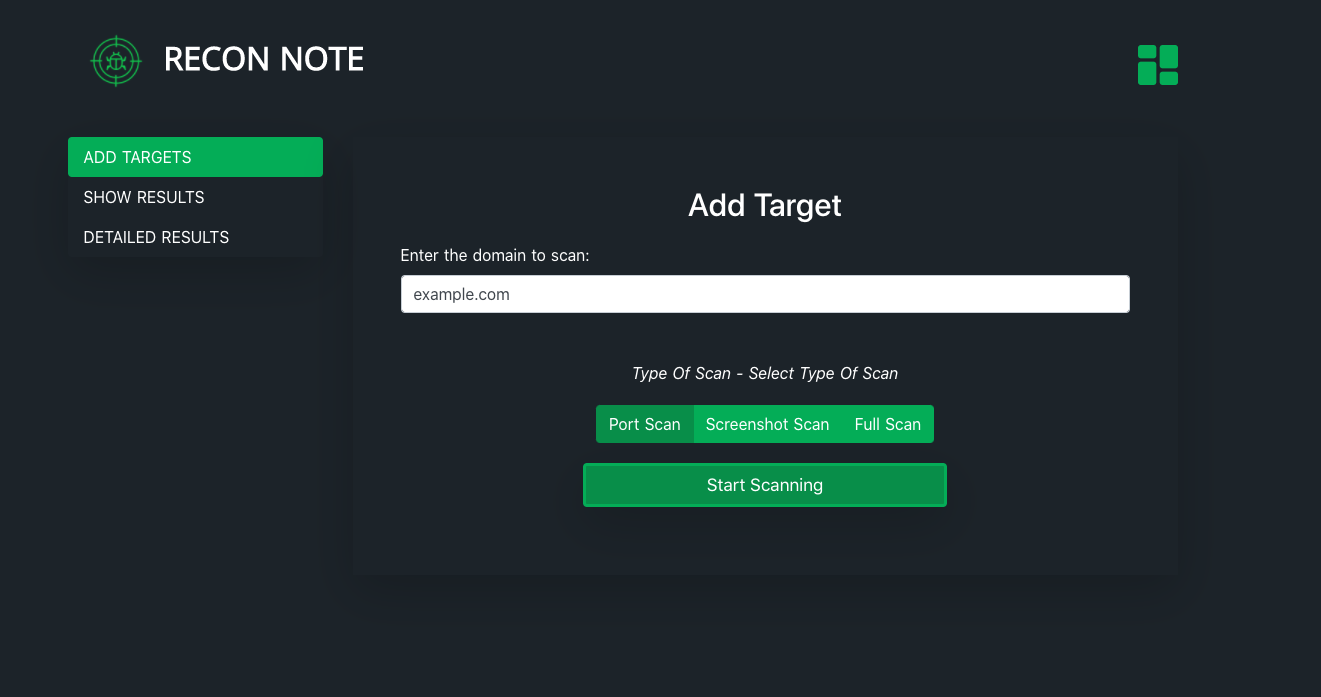
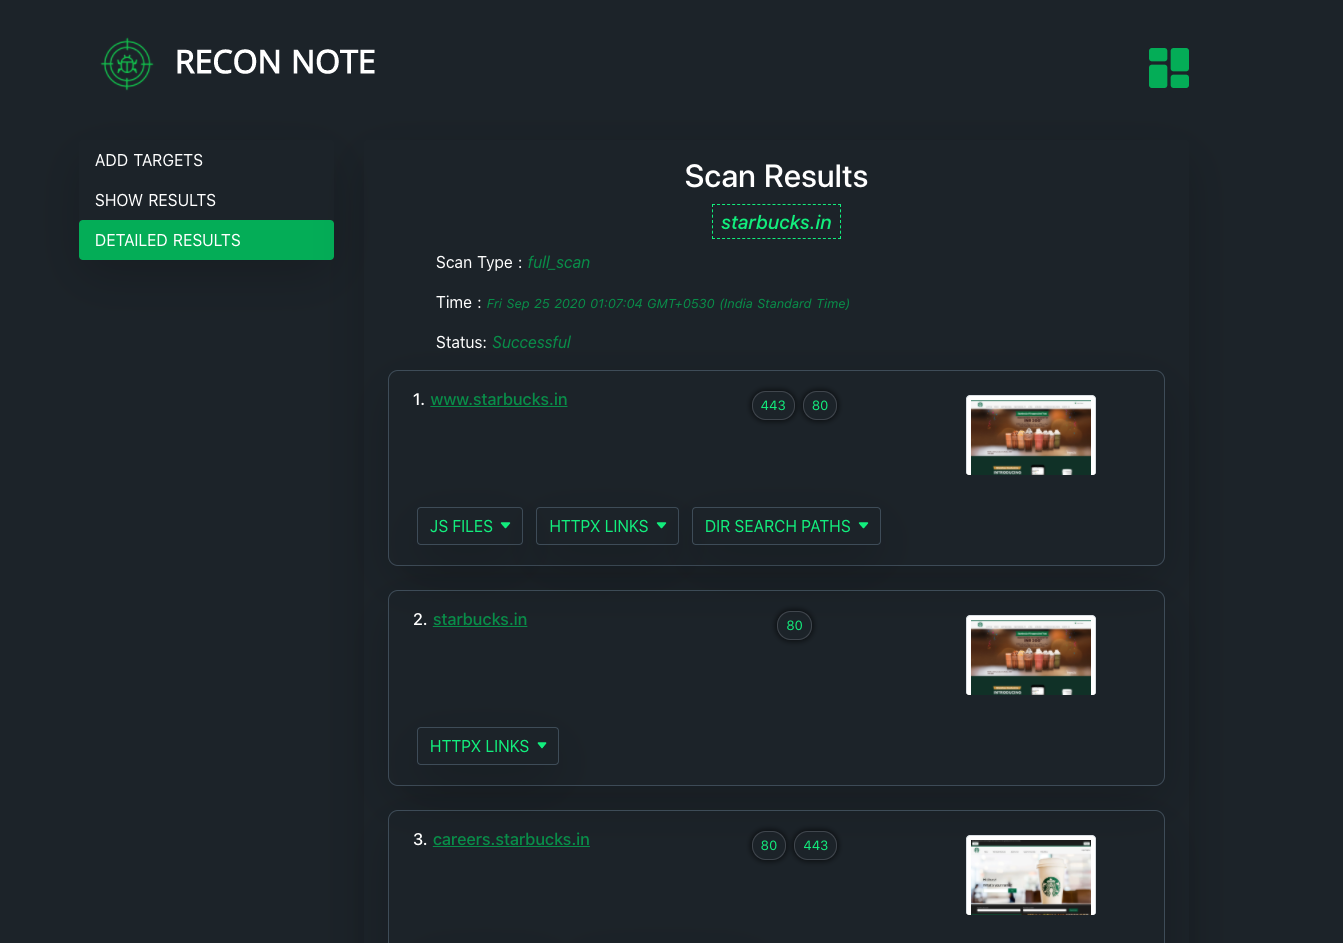
Image of reconnote

Resultado da Varredura

Image of reconnote2

Vídeo de Demonstração

TEXTO ALT DA IMAGEM AQUI

Contribuições

Este é um projeto de código aberto, portanto contribuições são bem-vindas. Você pode solicitar um PR para quaisquer alterações que possam melhorar o framework ReconNote, seja melhoria na interface, ajuste de ferramentas, recursos, etc..

Agradecimentos

O framework de segurança ReconNote foi criado utilizando ferramentas de segurança de código aberto feitas pela incrível comunidade de segurança -

1- Eduard Tolosa
2- Tomnomnom
3- Michen riksen
4- Project Discovery
5- Corben Leo

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →