
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
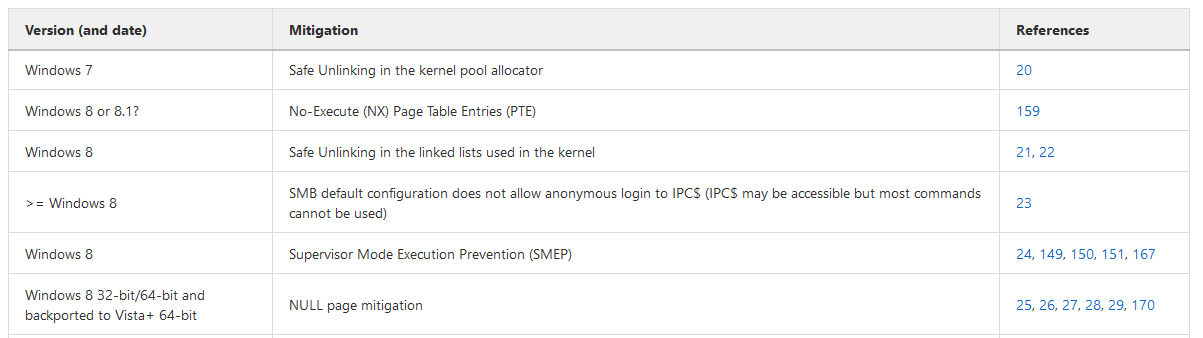
 nccgroup/exploit_mitigations
Base de conhecimento de mitigações de exploit disponíveis em diversos sistemas operacionais, arquiteturas, aplicações e versões.
 sighupio/permission-manager
Permission Manager é um projeto que traz sanidade ao gerenciamento de RBAC e Usuários do Kubernetes, Web UI FTW
 ejpir/cve-2025-55182-research
Prova de conceito técnica e análise aprofundada da CVE-2025-55182, uma vulnerabilidade crítica de RCE no Flight Protocol do React por meio de path…
 ly4k/spoolfool
Exploit para CVE-2022-21999 - Vulnerabilidade de Elevação de Privilégio do Windows Print Spooler (LPE)
 nickvourd/windows-local-privilege-escalation-cookbook
Windows Local Privilege Escalation Cookbook
 grimm-co/notquite0dayfriday
Este é um repositório que documenta bugs reais em software real para ilustrar tendências e aprender como preveni-los ou encontrá-los mais rapidamente.
 factionsecurity/faction
Geração de Relatórios de Teste de Penetração e Colaboração em Avaliação
 netflix/repokid
AWS Menor Privilégio para Implantação Distribuída e de Alta Velocidade
 lithnet/ad-password-protection
Filtro de senhas do Active Directory com verificação de senhas violadas e regras de complexidade personalizadas
 tugcantopaloglu/openclaw-dashboard
🔐 Painel de monitoramento seguro e em tempo real para agentes de IA OpenClaw. Autenticação, MFA TOTP, rastreamento de custos, feed ao vivo,…
 bishopfox/h2csmuggler
Contrabando de requisições HTTP sobre HTTP/2 em texto claro (h2c)
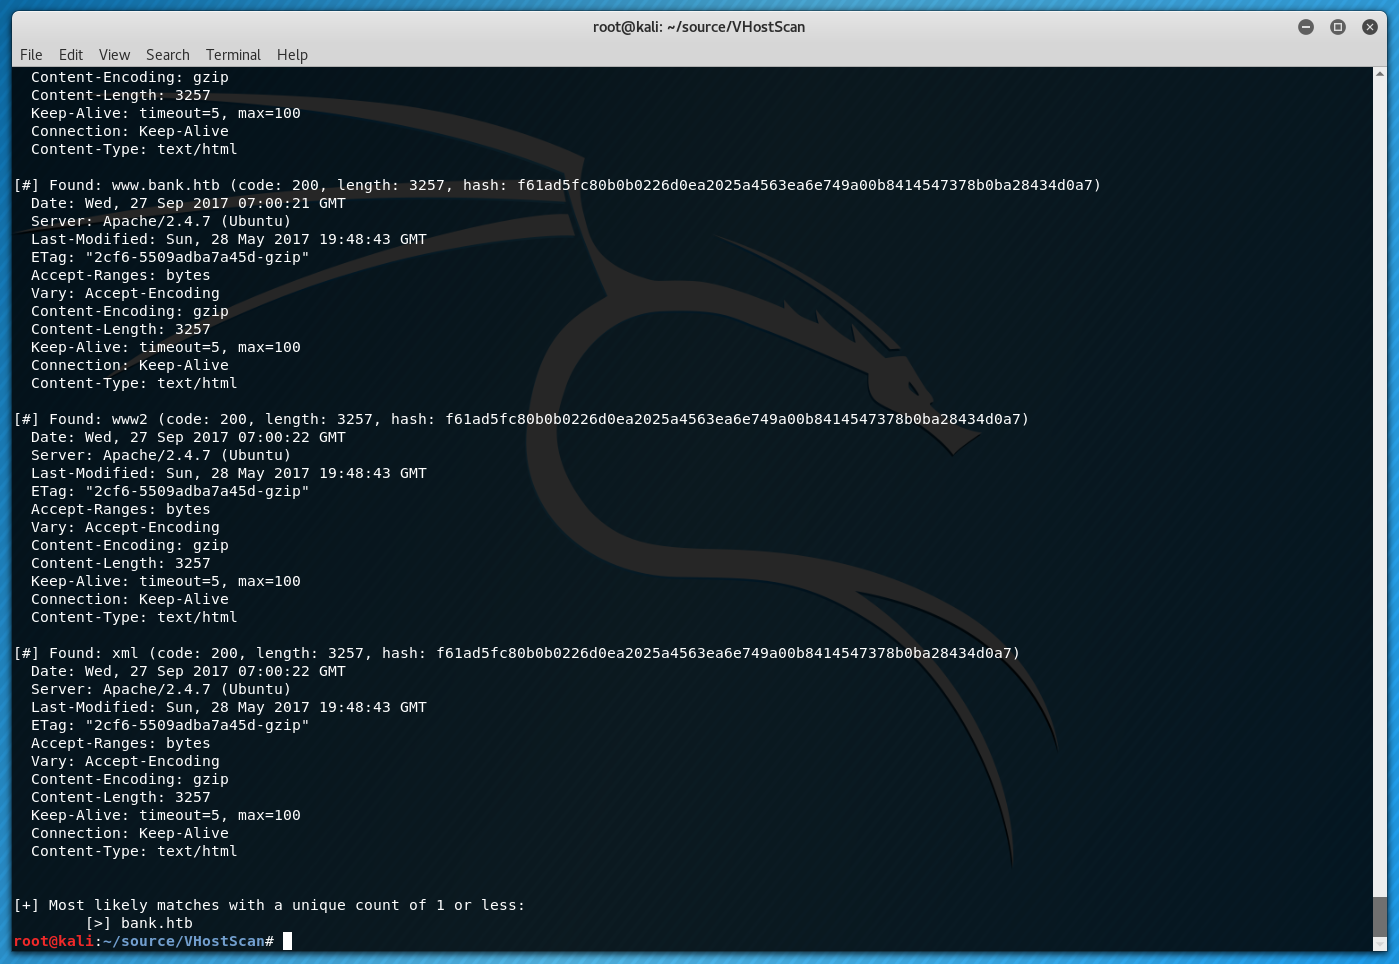 codingo/vhostscan
Um scanner de host virtual que realiza buscas reversas, pode ser usado com ferramentas de pivô, detecta cenários catch-all, contorna curingas,…
 darylldoyle/svg-sanitizer
Biblioteca PHP que sanitiza SVG/XML não confiáveis filtrando tags, atributos e referências remotas para prevenir XSS e injeção de scripts em arquivos…
 meliht/mr.sip
Framework de Avaliação de Segurança SIP para Pentesters VoIP. Apresentado na DEFCON, BlackHat e Offzone.
 weaveworks/weave-gitops
Weave GitOps está em transição para um projeto orientado pela comunidade! Ele fornece insights sobre suas implantações de aplicações e torna a…
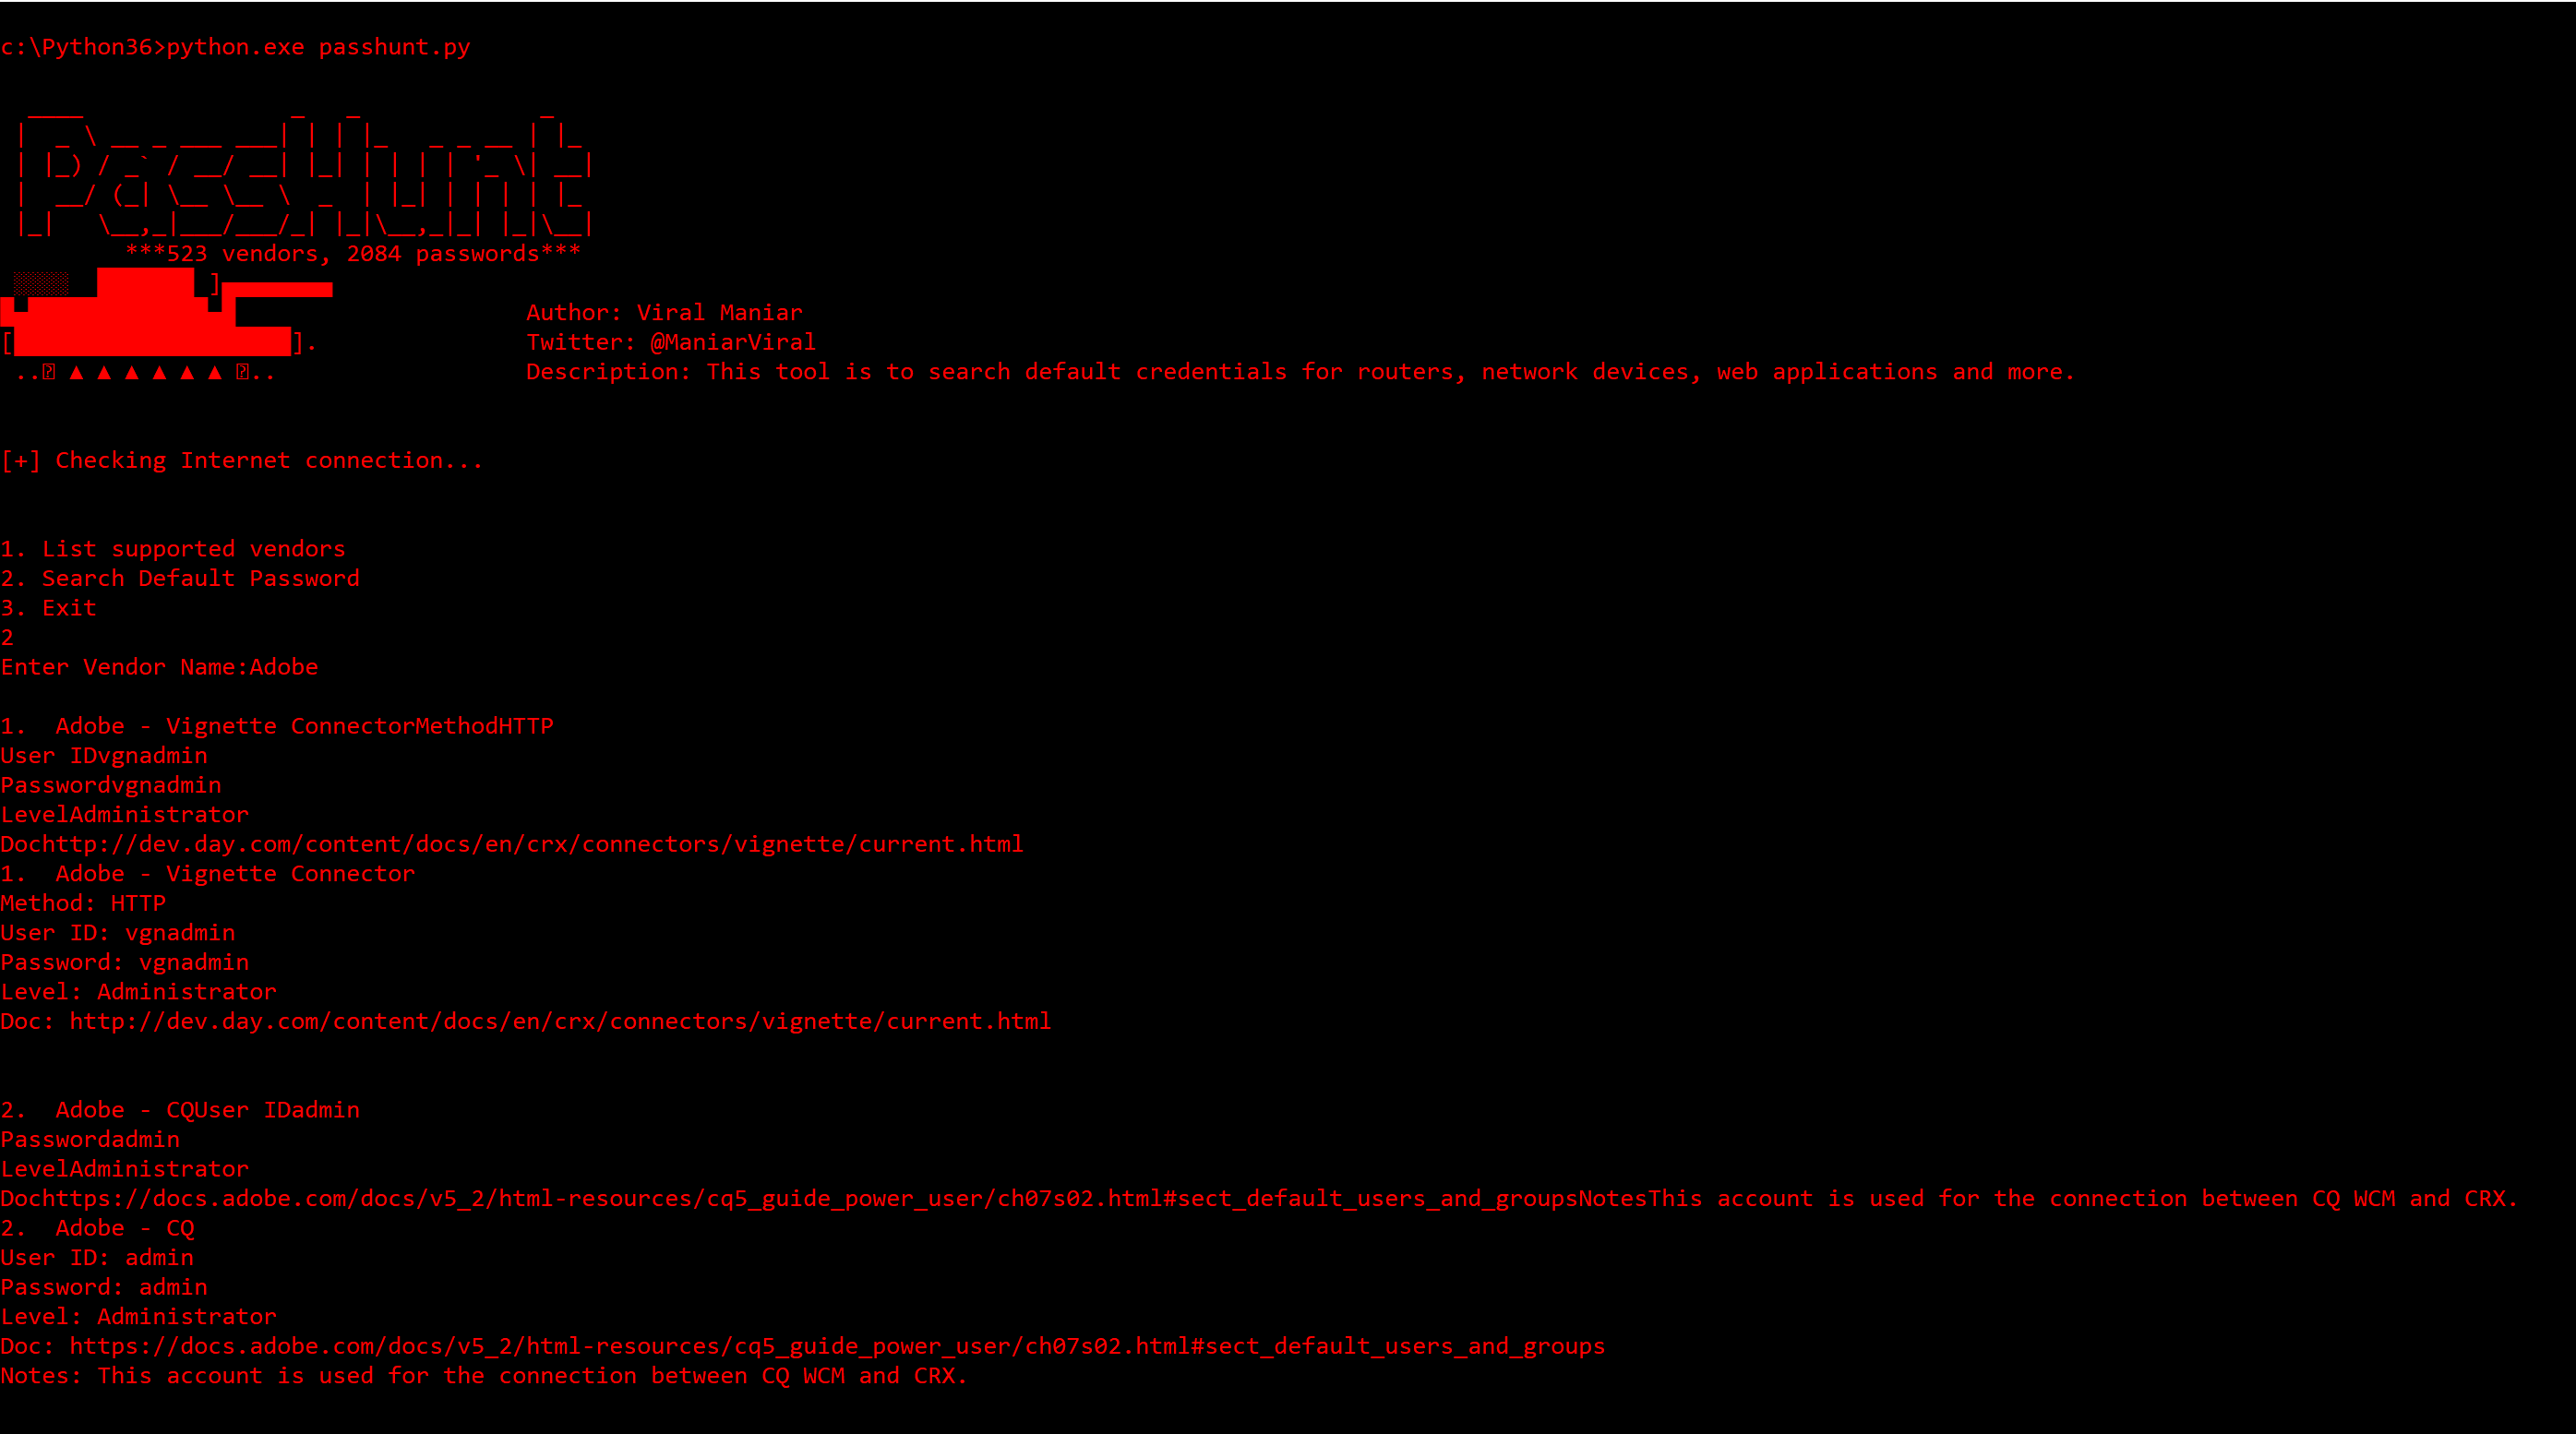 viralmaniar/passhunt
Passhunt é uma ferramenta simples para busca de credenciais padrão de dispositivos de rede, aplicações web e muito mais. Pesquise em 523 fornecedores…
 nfc-tools/mfcuk
Recupera chaves criptográficas de cartões RFID MiFare Classic usando ataques DarkSide e nested-auth para testes de segurança de sistemas NFC/RFID.
 mbrg/power-pwn
Um conjunto de ferramentas de segurança ofensiva/defensiva para descoberta, reconhecimento e avaliação ética de Agentes de IA








