
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mbrg/power-pwn
OSINT (Inteligência de Fontes Abertas)Ferramentas de PhishingReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de PenetraçãoSegurança na NuvemConfiguração IncorretaRed TeamingSegurança de IA
1.2k12950há 11 mesesRevisado pelo Kitploit
Compartilhar
GitHub
mbrg/power-pwn

power-pwn

Um conjunto de ferramentas de segurança ofensiva/defensiva para descoberta, reconhecimento e avaliação ética de Agentes de IA

Ver RepositórioSite

Mantido por:

Agentes de IA Seguros em todo lugar.

Visão Geral

powerpwn Black Hat SecTor 23 Black Hat DEFCON30

stars twitter email me

O Power Pwn é um conjunto de ferramentas de segurança ofensiva e defensiva para a Power Platform do Microsoft 365 e serviços de IA.

Principais recursos, entre outros:

  • 💾 PowerDump: Varredura abrangente do tenant e coleta de dados
  • 🚪 BackDoor: Implante flows backdoor para acesso persistente a ambientes da Power Platform
  • 🦠 NoCodeMalware: Crie e implante artefatos maliciosos da Power Platform sem escrever código
  • 🎣 PowerPhishing: Abuse da Power Platform para campanhas de phishing e captura de credenciais
  • 🤖 Copilot Studio Hunter: Descubra e teste bots do Copilot Studio mal configurados expostos a usuários não autenticados
  • 🤖 Custom GPT Hunter: Enumere e analise GPTs personalizados
  • 🤖 Agent Builder Hunter: Descubra implantações do Agent Builder disponíveis publicamente e enumere suas capacidades
  • 🔎 LLM Hound: Descubra MCPs e middleware de IA expostos publicamente na internet usando o Shodan
  • 🎯 Copilot M365: Teste o Microsoft 365 Copilot para recuperação não autorizada de dados
  • 📄 Power Pages: Identifique Power Pages mal configurados que vazam tabelas do Dataverse

Revise a documentação das ferramentas para a lista completa de recursos:
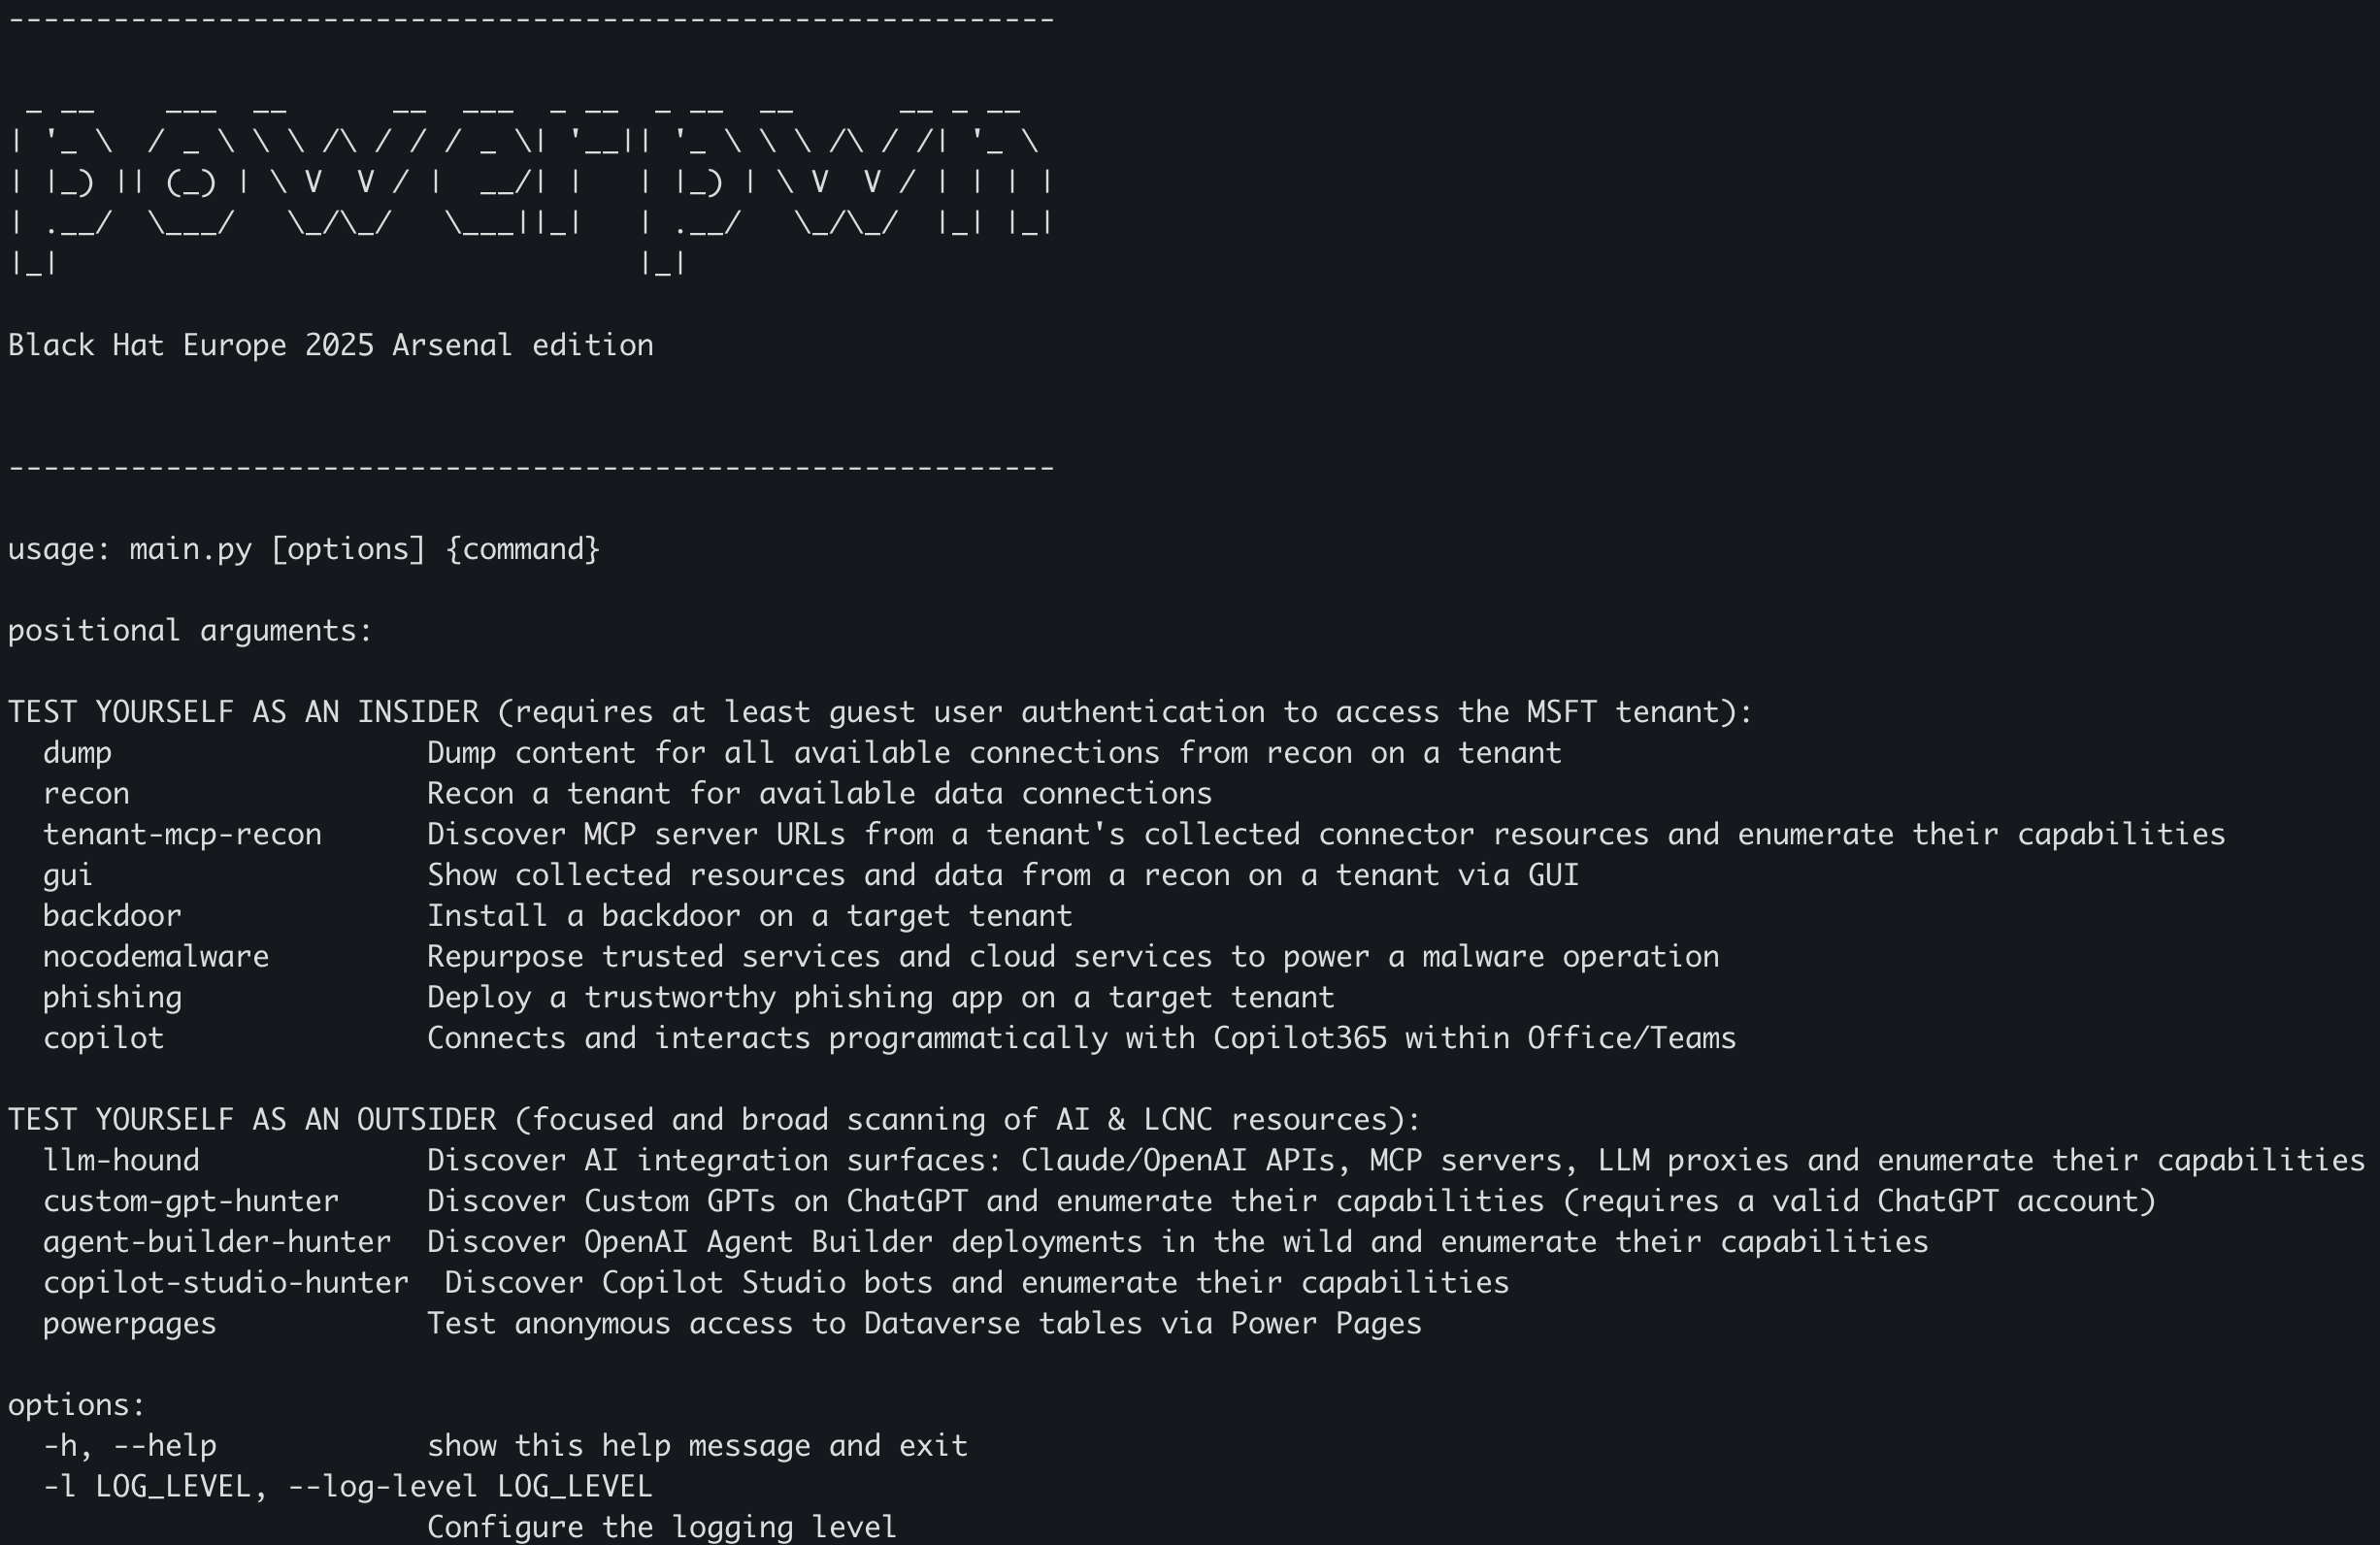


Confira nossa Wiki para documentação abrangente, guias e palestras relacionadas!

Uma revisão do módulo PowerDump do Power Pwn está disponível aqui:
BlackHat Arsenal EUA 2023 - Power Pwn

Instalação

Para uso padrão, instale com:

pip install powerpwn

Para desenvolvedores e uso avançado, consulte nosso Guia de Instalação abrangente, que cobre:

  • Instalação automatizada completa (Python + ferramentas externas)
  • Dependências específicas de módulos (ffuf, subfinder, Node.js, Puppeteer)
  • Instruções específicas de plataforma (macOS, Linux, Windows)
  • Etapas de solução de problemas e verificação

Alguns módulos exigem ferramentas adicionais. Revise as seguintes páginas da Wiki para requisitos específicos de módulos:

  • Powerdump
  • Copilot Studio Hunter - deep-scan
  • Copilot Studio Hunter - tools-recon
  • Copilot Studio Hunter - enum
  • CopilotM365

Guia Rápido para Desenvolvedores

Opção 1: Instalação Completa (Recomendado)

Instale pacotes Python e ferramentas externas (ffuf, subfinder, Node.js):

python init_repo.py --install-external-tools
source .venv/bin/activate  # Linux/macOS
# ou
.\.venv\Scripts\activate  # Windows

Suportado em macOS e Linux. O Windows requer instalação manual de ferramentas.

Opção 2: Apenas Python

Instale apenas os pacotes Python (instalação manual de ferramentas necessária posteriormente):

python init_repo.py
source .venv/bin/activate  # Linux/macOS

Verificar Instalação

pip install .
powerpwn --help

Para opções de instalação detalhadas, solução de problemas e guias específicos de plataforma, consulte INSTALLATION.md

Dicas de Desenvolvimento

  1. Modo Editável: Se as alterações locais não forem refletidas ao testar, reinstale no modo editável:

    pip install -e .
    
  2. Versão Python: Use Python 3.11 para módulos GUI (PowerDump) para evitar problemas de compatibilidade.

  3. Configuração do PYTHONPATH (se necessário):

    • Linux/macOS: export PYTHONPATH=/[your_powerpwn_directory]/src:$PYTHONPATH
    • Windows PowerShell: $env:PYTHONPATH = "C:\[your_powerpwn_directory]\src;" + $env:PYTHONPATH
  4. Formatação de Código: Antes de enviar PRs, execute:

    black -C -l 150 {file_path}
    

Uso

Início Rápido

🎯 Casos de Uso Comuns

1. Avaliação de Segurança do Tenant

Comece com PowerDump para escanear seu tenant do Microsoft 365 em busca de problemas de segurança e coletar dados abrangentes.

2. Testar Segurança do M365 Copilot

Avalie sua implantação do M365 Copilot para recuperação não autorizada de dados:

  • Copilot M365 - whoami: Identifique o contexto e as permissões do usuário
  • Copilot M365 - dump: Teste cenários de exfiltração de dados

3. Caça a Bots do Copilot Studio Expostos

Teste por bots do Copilot Studio mal configurados acessíveis a usuários não autenticados:

  • Copilot Studio Hunter - deep-scan: Análise de segurança aprofundada
  • Copilot Studio Hunter - tools-recon: Descubra capacidades dos bots
  • Copilot Studio Hunter - enum: Enumere bots disponíveis

4. Testar Segurança do Power Pages

Identifique Power Pages mal configurados que podem vazar tabelas do Dataverse.

📚 Documentação Completa

Consulte a Wiki para uma lista completa de módulos, instruções detalhadas de uso e cenários avançados.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






