#1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 0xsteph/pentest-ai
Pentester de IA de código aberto que comprova cada descoberta. Oráculos de máquina reexecutam cada exploit; bugs verificados vêm com uma cápsula de…
 openai/php2shell-checker
CLI que verifica a versão do PHP de um site ou de um binário PHP local em relação a limites de patch incorporados para determinar o status de…
 danmcinerney/xsscrapy
XSS spider - 66/66 XSS do wavsep detectados
 mandatoryprogrammer/xsshunter-express
Uma versão fácil de configurar do XSS Hunter. Configura-se em cinco minutos e não requer manutenção!
 s0md3v/smap
um substituto direto para o Nmap alimentado pelo shodan.io
 sheeki03/tirith
Segurança de terminal para desenvolvedores e agentes de IA. Intercepta URLs homógrafas, pipe-to-shell, injeção ANSI, payloads ofuscados, exfiltração…
 moham3driahi/xattacker
Ferramenta X Attacker ☣ Scanner de Vulnerabilidades de Sites e Auto-Explorador
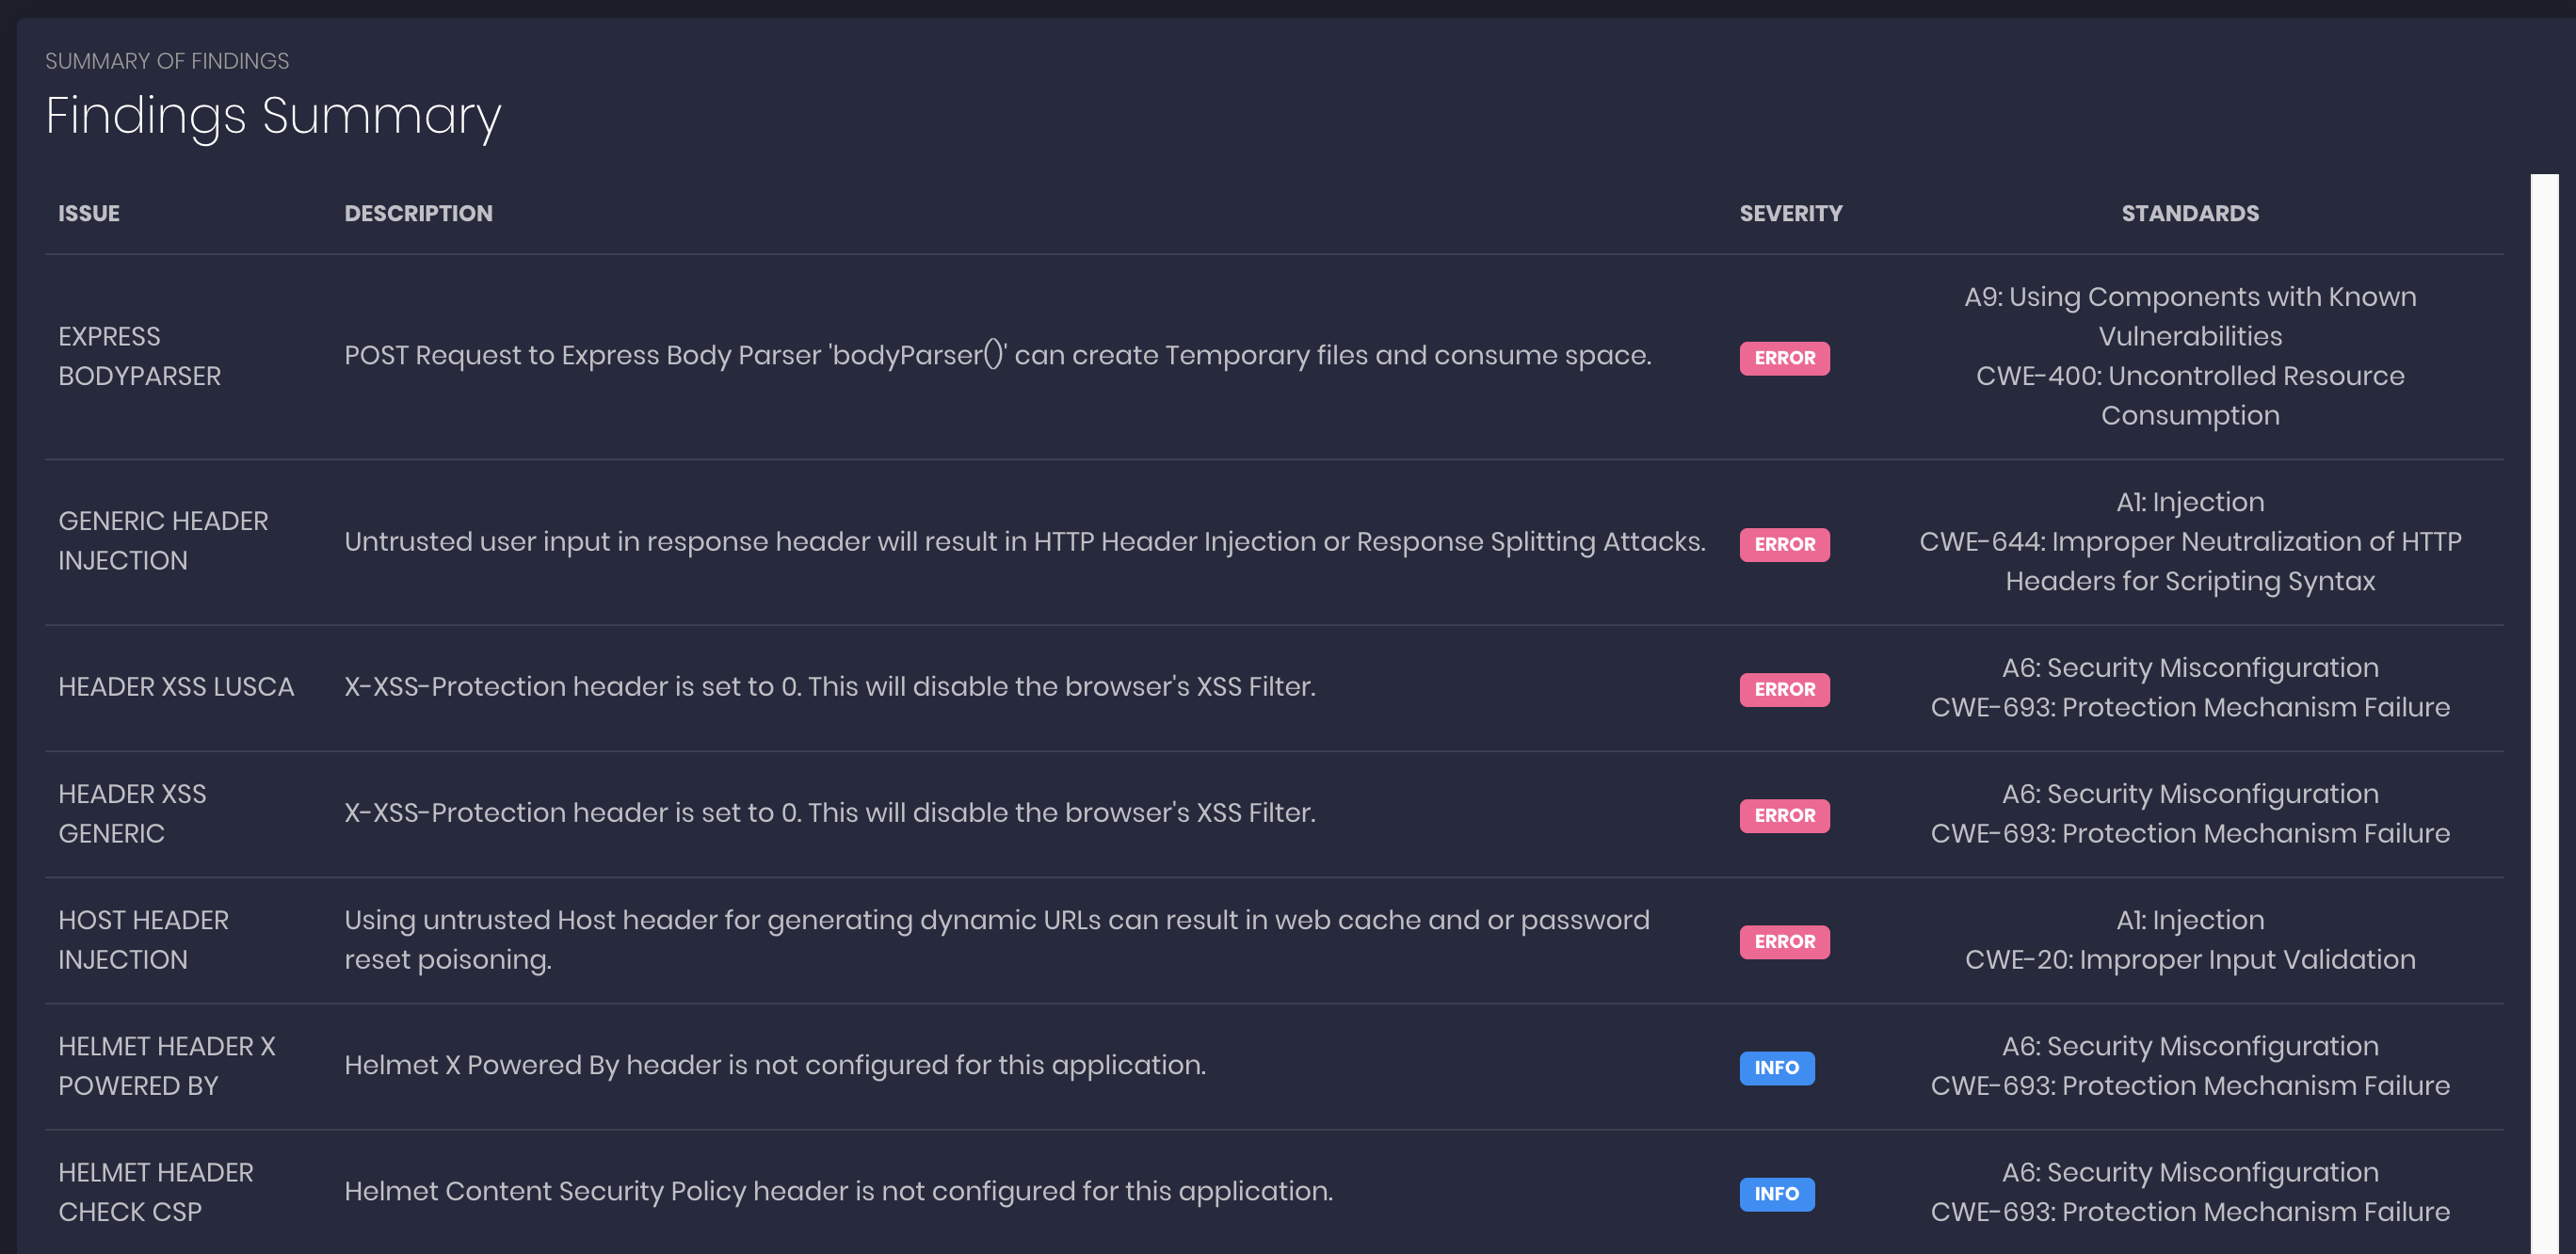 ajinabraham/nodejsscan
nodejsscan é um scanner de segurança estático de código para aplicações Node.js.
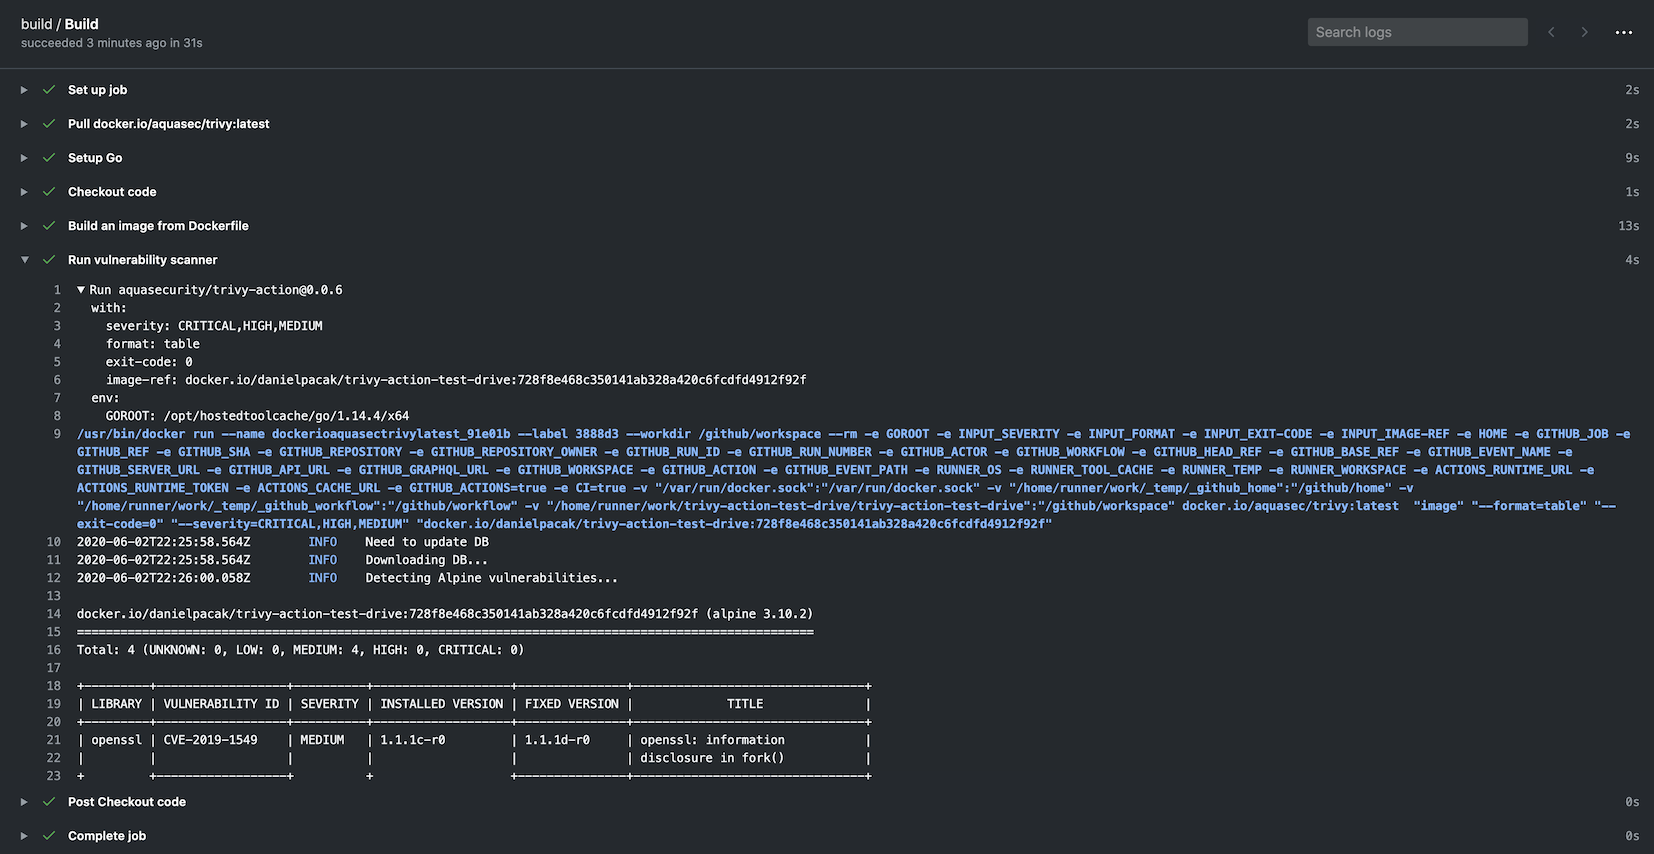 aquasecurity/trivy-action
Runs Trivy as GitHub action to scan your Docker container image for vulnerabilities
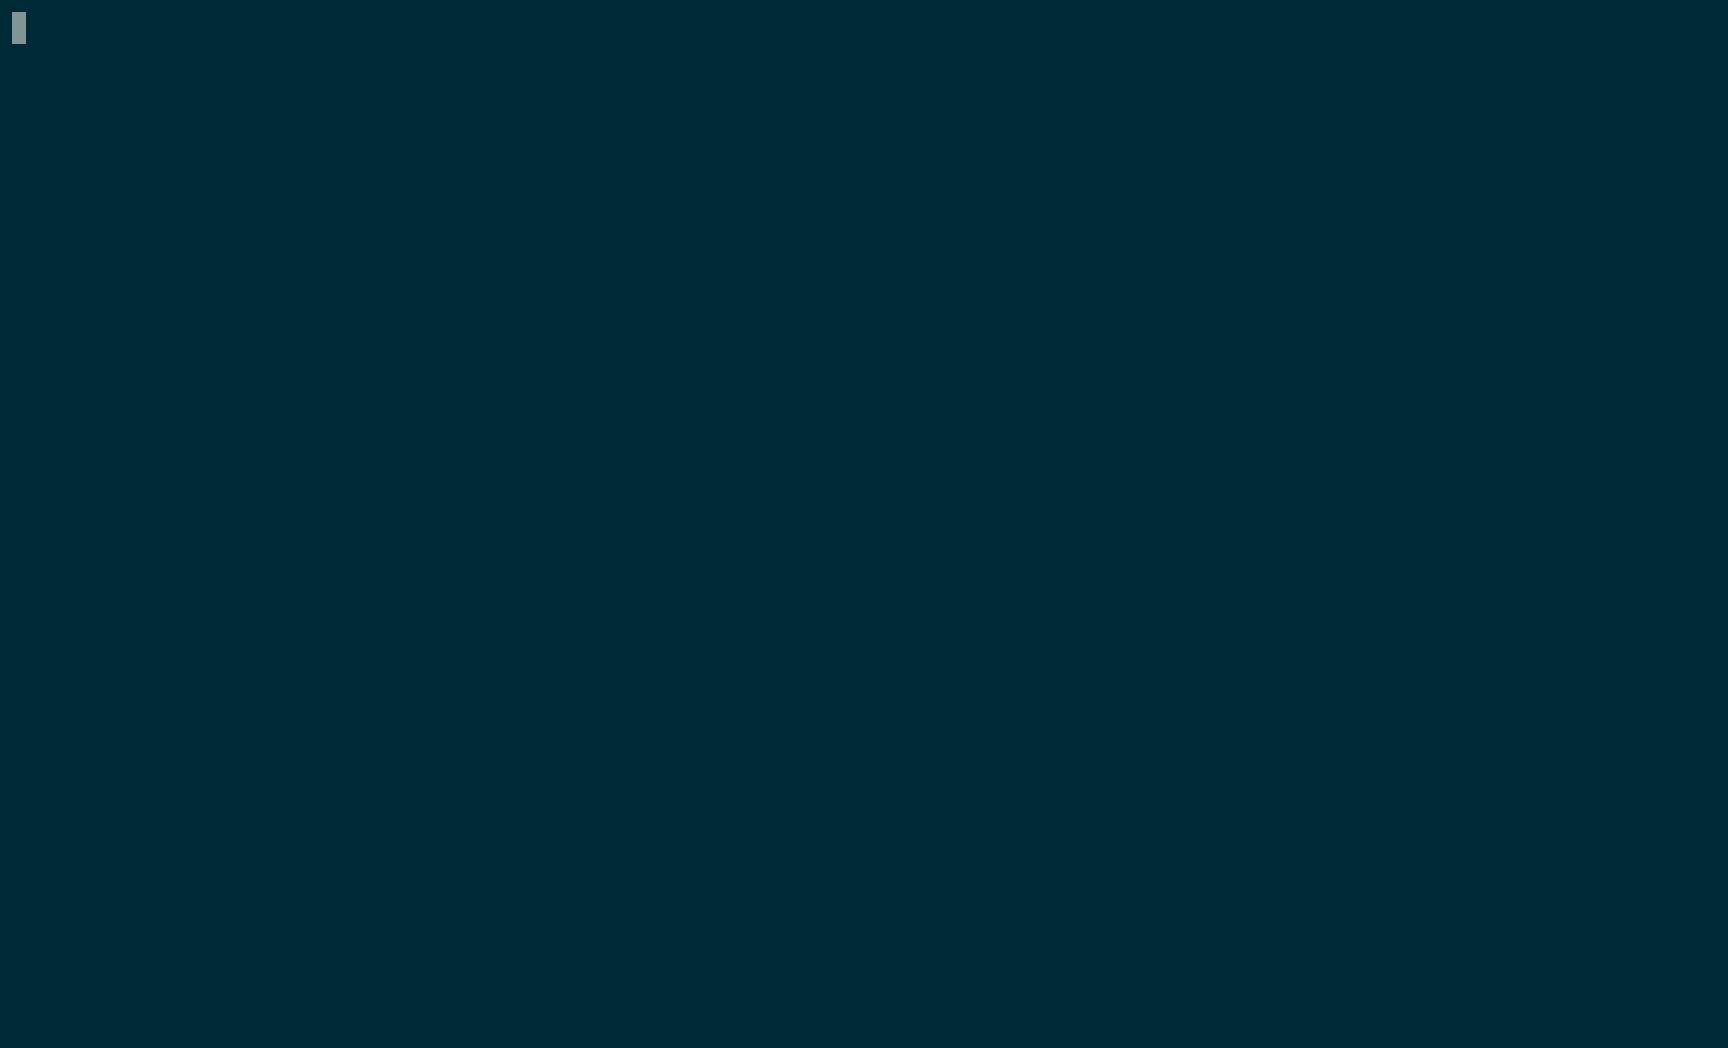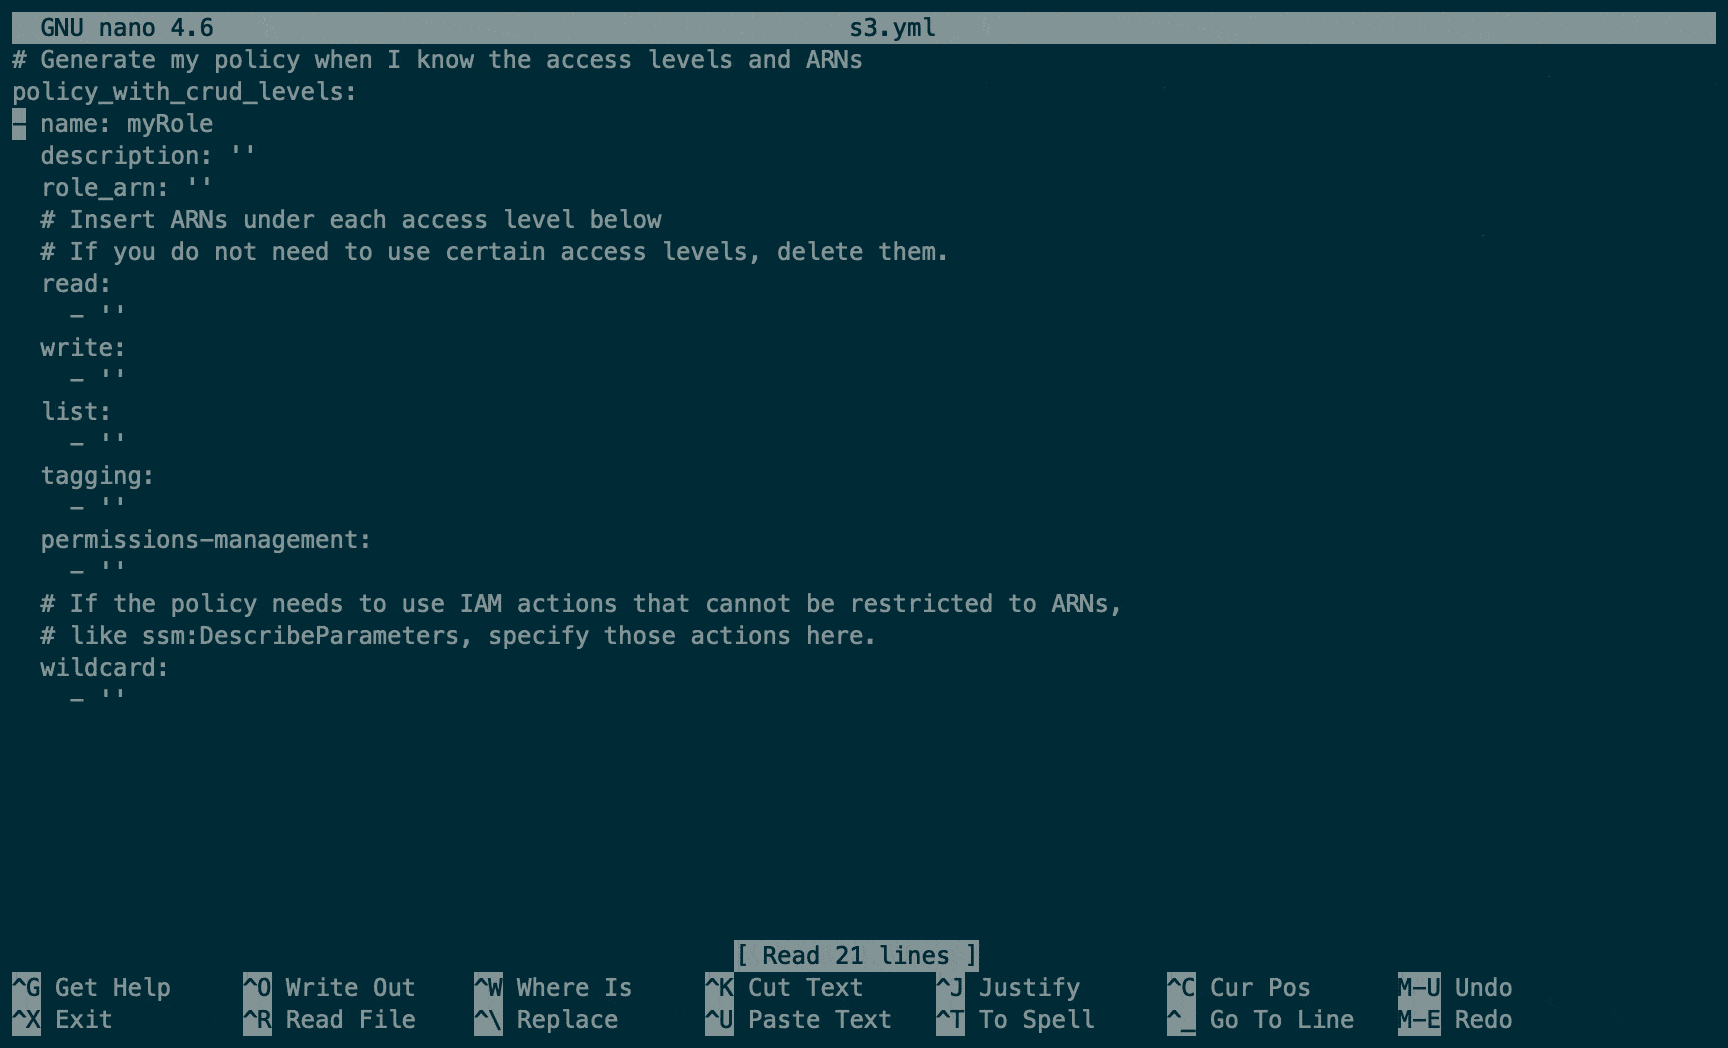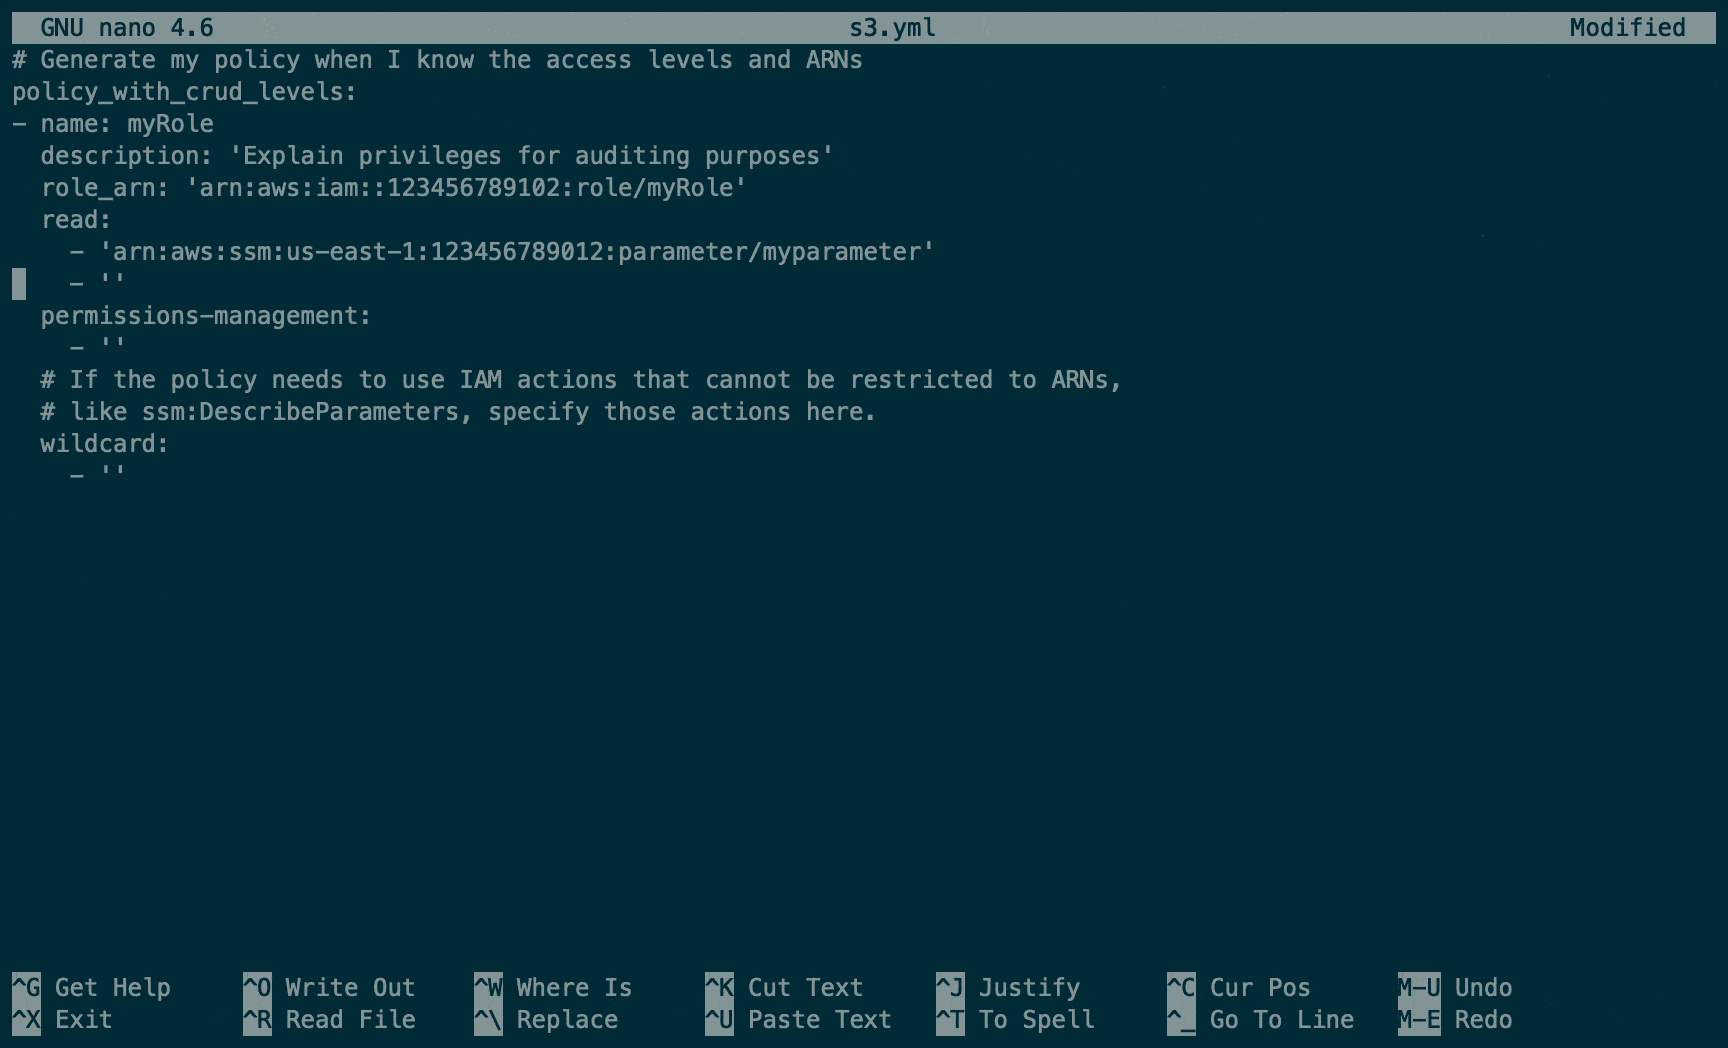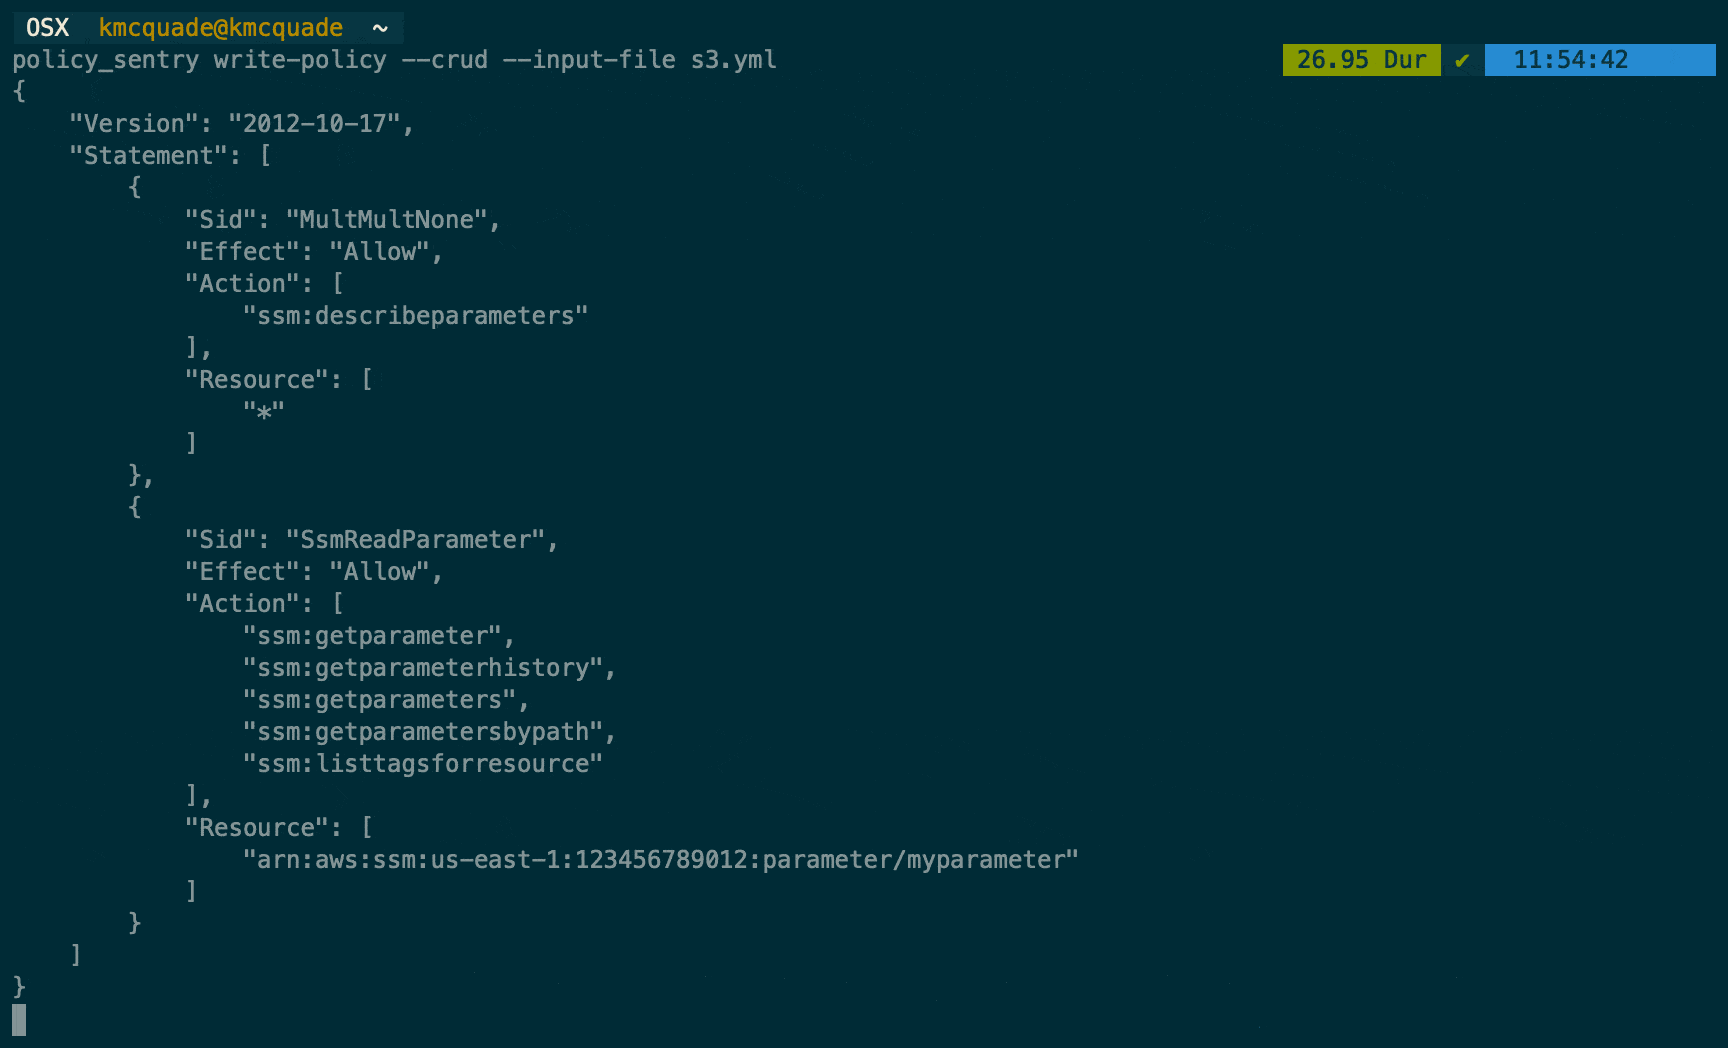 salesforce/policy_sentry
Gera políticas AWS IAM de privilégio mínimo com base em ARNs de recursos e níveis de acesso, automatizando a criação segura de políticas para…
 diego-treitos/linux-smart-enumeration
Ferramenta de enumeração Linux para pentest e CTFs com níveis de verbosidade
 simsong/bulk_extractor
Esta é a árvore de desenvolvimento. Downloads de produção estão em:
 googleprojectzero/jackalope
Fuzzer binário, guiado por cobertura, para Windows, macOS, Linux e Android
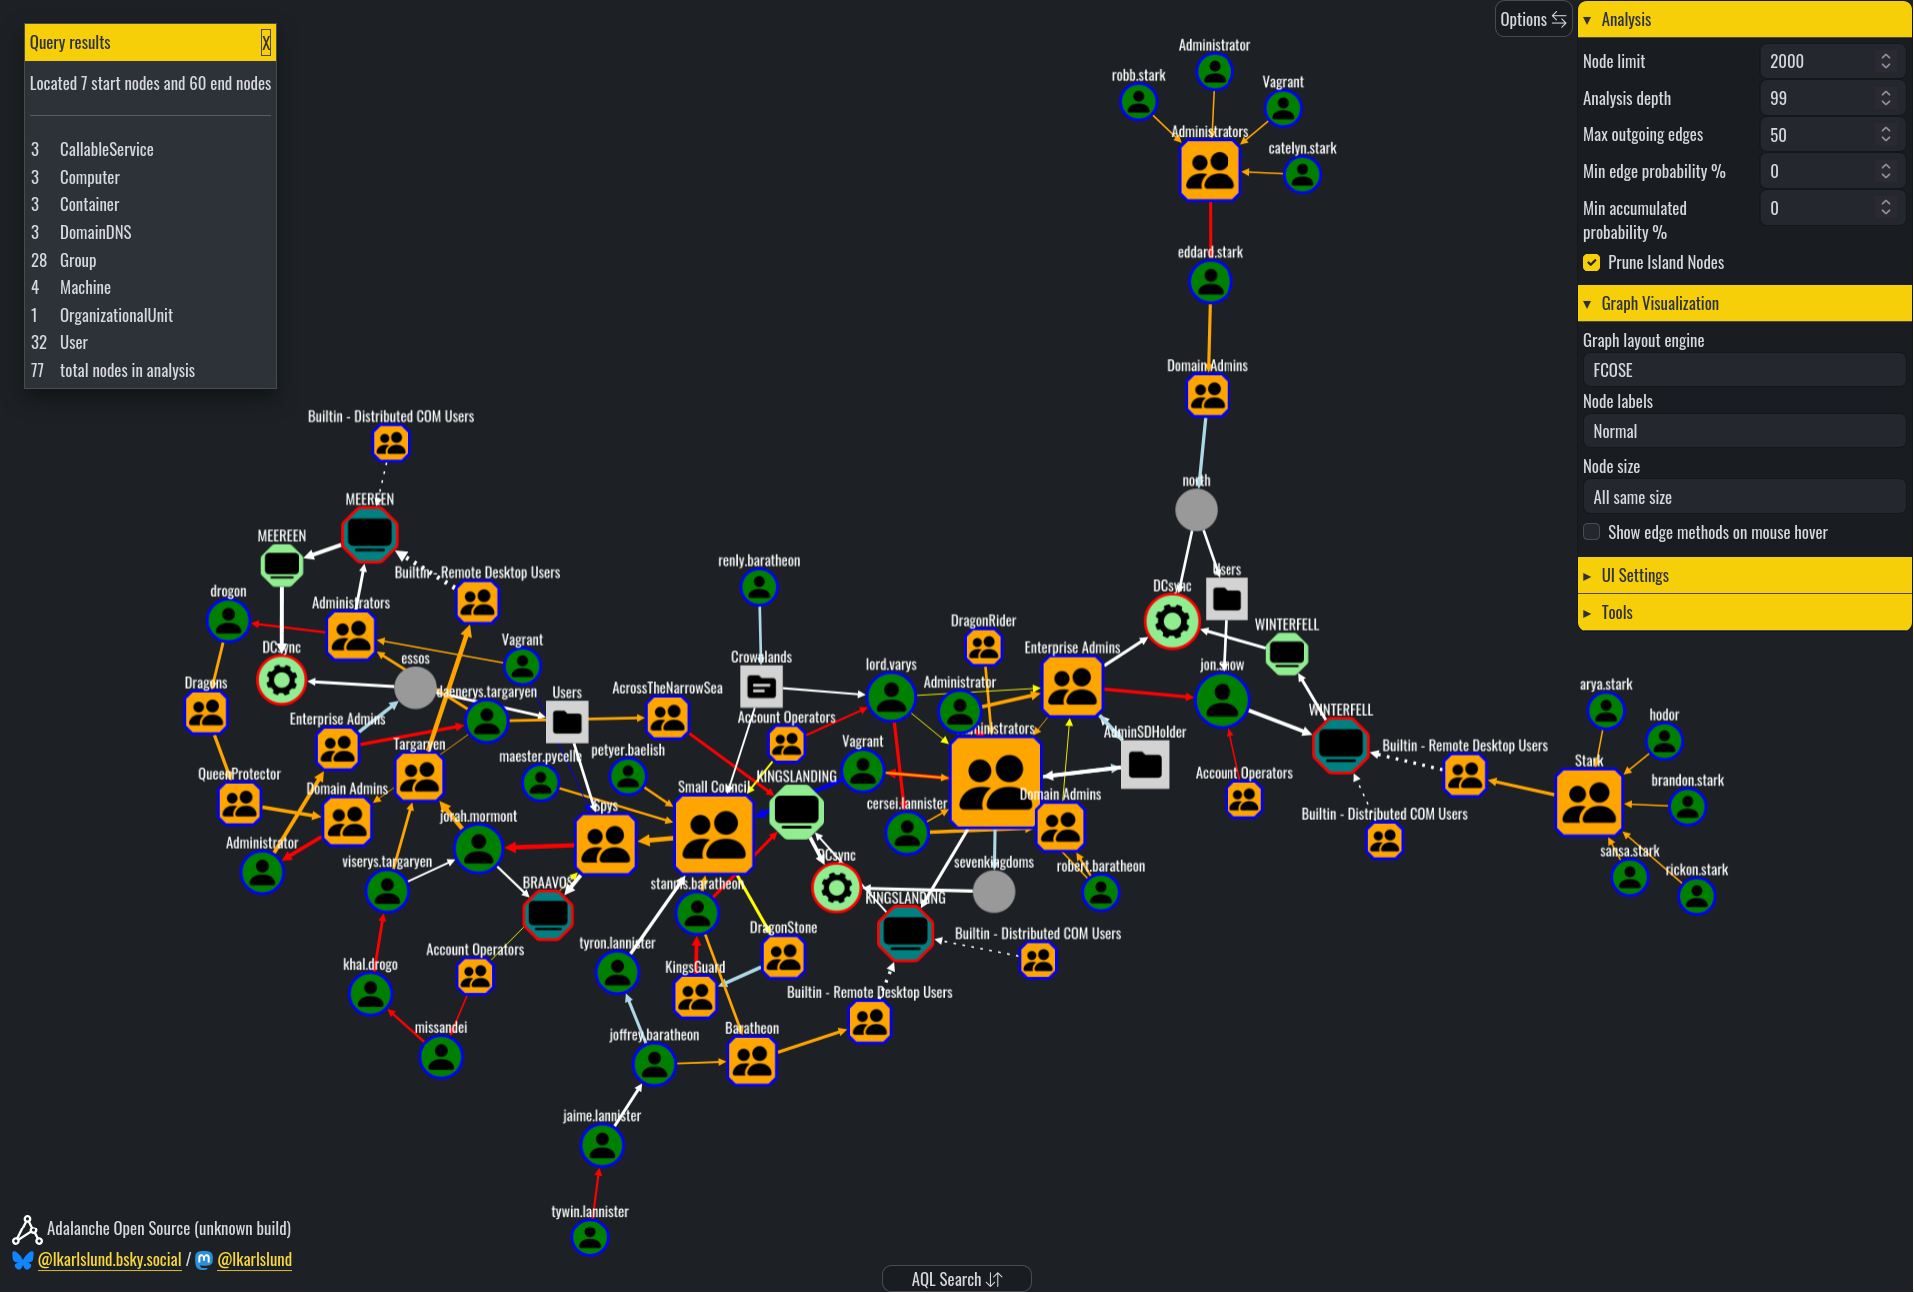 lkarlslund/adalanche
Visualizador e Explorador de Grafo de Ataque (Active Directory) ...Quem é *realmente* o Administrador de Domínio?
 xiphosresearch/exploits
Miscellaneous exploit code
 cr0hn/dockerscan
O Scanner de Segurança Docker Mais Abrangente
 guacsec/guac
Agrega metadados de segurança da cadeia de suprimentos de software (SBOMs, atestações, vulnerabilidades) em um banco de dados gráfico consultável…