
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit

 cyberstrikeus/cyberstrike
Agente autônomo de red team com IA para testes de penetração, com 13+ agentes especializados, 120+ casos de teste OWASP e integração com MITRE…
 jtesta/ssh-audit
Auditoria de segurança do servidor e cliente SSH (banner, troca de chaves, criptografia, MAC, compressão, compatibilidade, segurança, etc)
 cmu-sei/pharos
Ferramentas automatizadas de análise estática para programas binários
 cleverhans-lab/cleverhans
Uma biblioteca de exemplos adversariais para construir ataques, desenvolver defesas e avaliar ambos.
 e-m-b-a/emba
EMBA - O analisador de segurança de firmware
 swisskyrepo/ssrfmap
Ferramenta automática de fuzzing e exploração de SSRF
 gtworek/psbits
Coisas (relativamente) simples que permitem que você vá um pouco mais fundo do que o normal.
 andresriancho/w3af
Scanner de segurança de aplicações web de código aberto que identifica e explora mais de 200 vulnerabilidades, incluindo XSS, injeção de SQL e…
 9bie/php2shell-bypass-aslr-exp
Exploit puramente HTTP que alcança RCE no PHP 8.4.26 + Apache mod_php por meio de vazamento de heap no session upload_progress, reutilização de…
 bo0om/fuzz.txt
Potencialmente ficheiros perigosos
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Lista incrível sobre todos os tipos de recursos para aprender Ethical Hacking e Testes de Penetração.
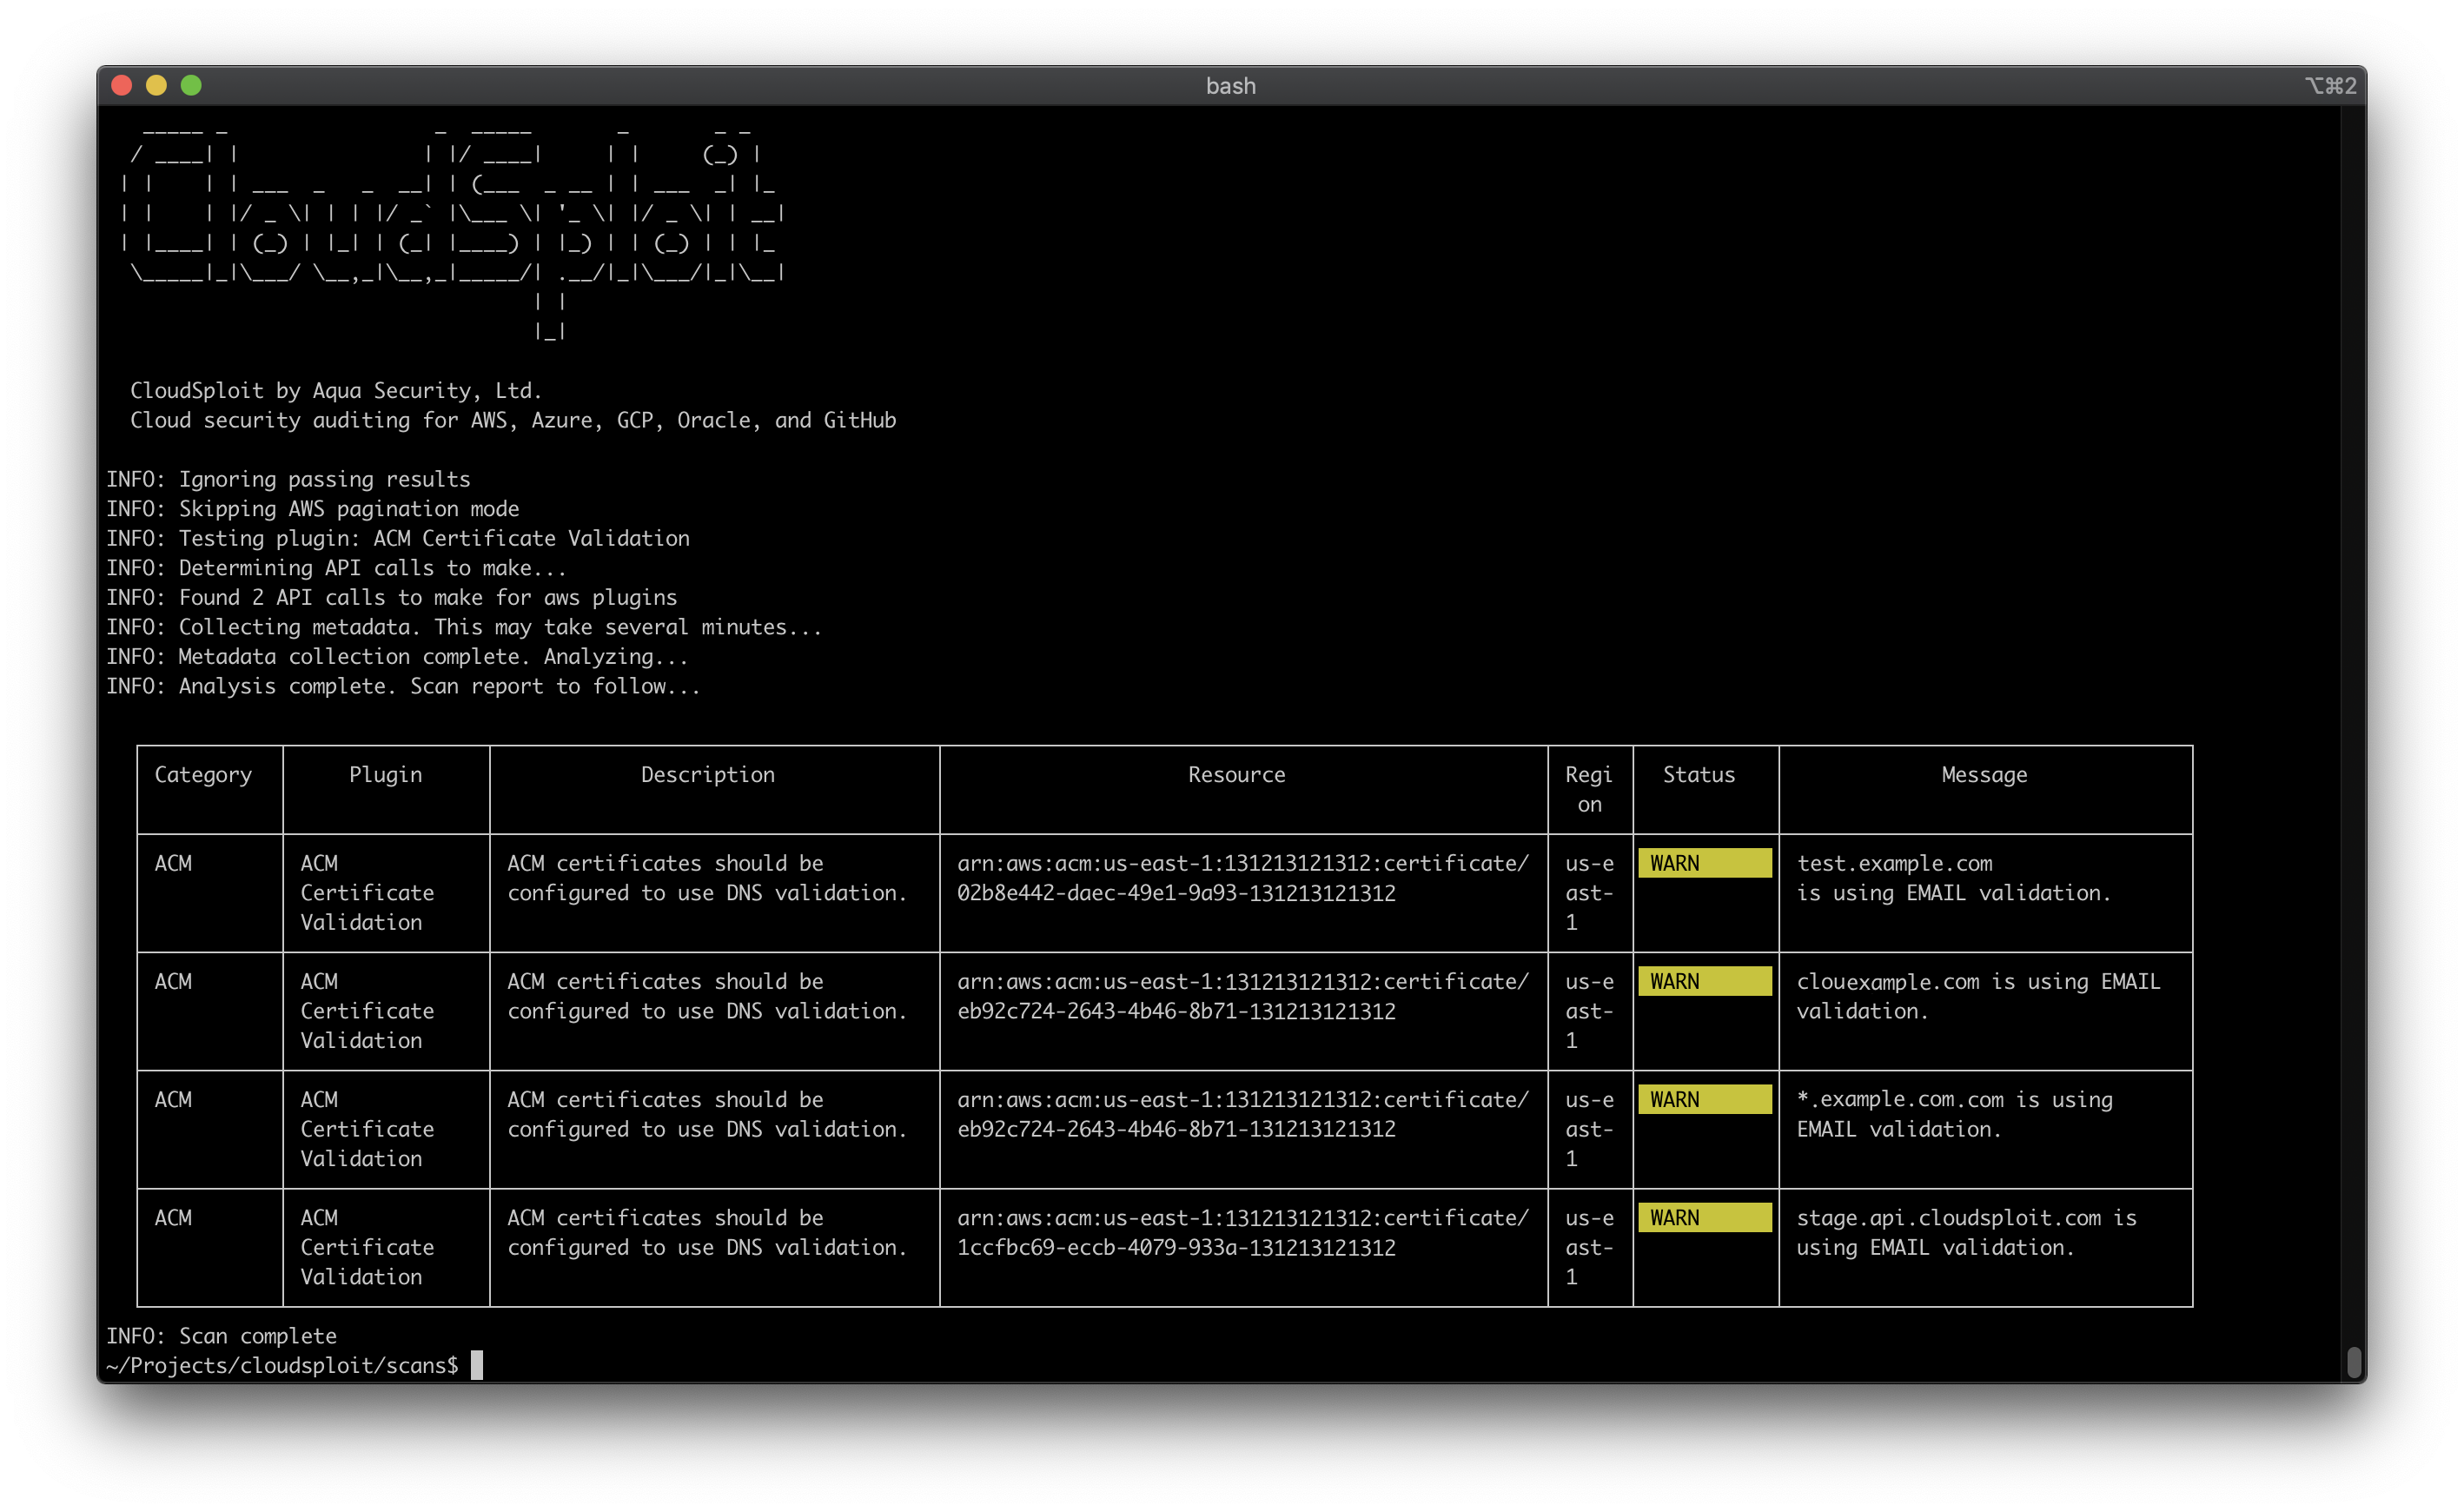 aquasecurity/cloudsploit
Scanner de postura de segurança multi-nuvem que audita AWS, Azure, GCP e OCI em busca de configurações incorretas, violações de conformidade (HIPAA,…
 google/osv.dev
Banco de dados de vulnerabilidades de código aberto e serviço de triagem.
 evyatarmeged/raccoon
Uma ferramenta de segurança ofensiva de alto desempenho para reconhecimento e varredura de vulnerabilidades
 ezyang/htmlpurifier
Filtro HTML compatível com padrões escrito em PHP
 cisagov/scubagear
Automação para avaliar o estado do seu tenant M365 em relação às linhas de base da CISA








