
 #1
Ferramentas para identificar, avaliar e priorizar fraquezas de segurança em sistemas e aplicações.
Recomendado pelo Kitploit
 liske/needrestart
Utilitário de sistema que identifica e reinicia daemons que usam bibliotecas desatualizadas após atualizações de pacotes para manter a segurança.…
 o-sec/cve-2026-41452-poc
Proof-of-concept de exploit para CVE-2026-41452, uma falha crítica de bypass de autenticação no Krayin CRM <= 2.2.4 que permite a tomada de controle…
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
Prova de conceito e scripts de exploit para CVE-2026-49179, uma injeção de comando na função WriteSPNScript do Active Directory que permite RCE como…
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup da sala Moniker Link do TryHackMe, explorando a CVE-2024-21413 para contornar o Outlook Protected View e capturar hashes NTLMv2 por meio de…
 d3vhex/sentora
Uma plataforma SIEM, EDR e SOAR de código aberto, auto-hospedada e alimentada por IA, para operações de segurança modernas.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
Injeção SQL não autenticada para exploit de RCE no ZoneMinder 1.29/1.30 (CVE-2016-10204, EDB-41239). PoC em Python de SQLi em comando único para…
 murrez/cve-2026-88854
Scanner PoC e exploit em Python 3 para CVE-2026-88854, uma injeção SQL não autenticada no OrdaSoft Joomla Gallery, com modos de verificação em massa…
 symgraph/idassist
Plugin de Engenharia Reversa com IA para IDA Pro
 serotav/writeups
Coletânea de write-ups detalhados e otimizados(?) para diversos desafios de CTF
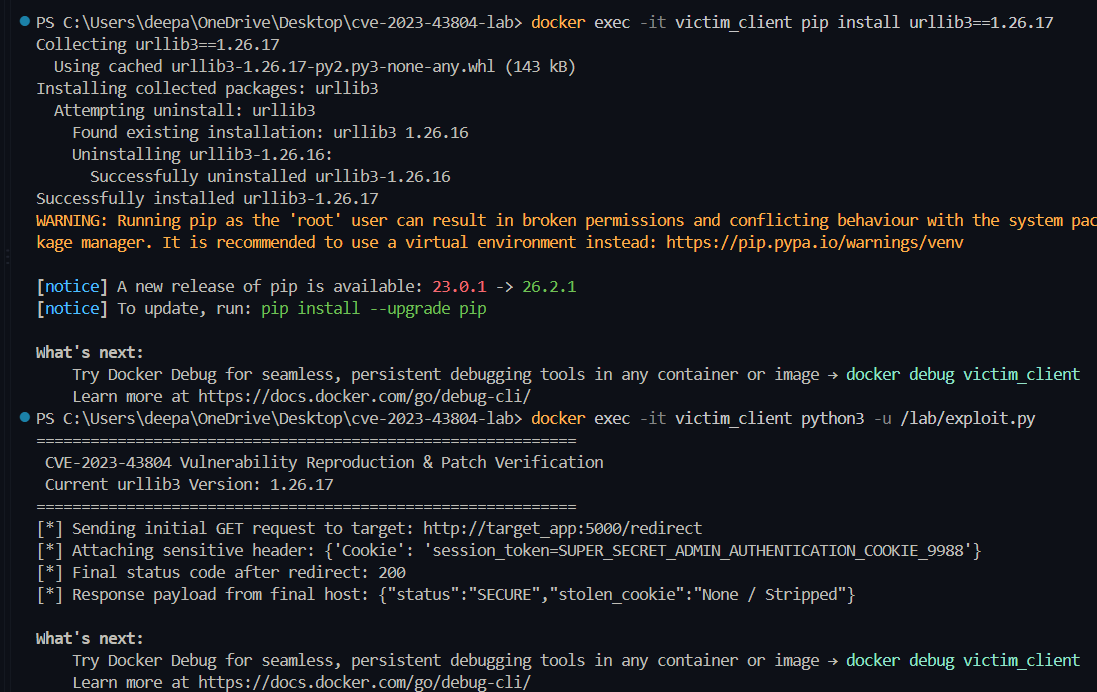 deepanshu-khurana/cve-2023-43804
Laboratório conteinerizado de três camadas que reproduz o vazamento de cookie do urllib3 CVE-2023-43804 por meio de redirecionamentos de origem…
 cc1a2b/jshunter
jshunter é uma ferramenta de linha de comando projetada para analisar arquivos JavaScript e extrair endpoints. Esta ferramenta é especializada em…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Execute ataques de recuperação de chave privada por reutilização de nonce em ECDSA e DSA para analisar vulnerabilidades de assinatura e recuperar…
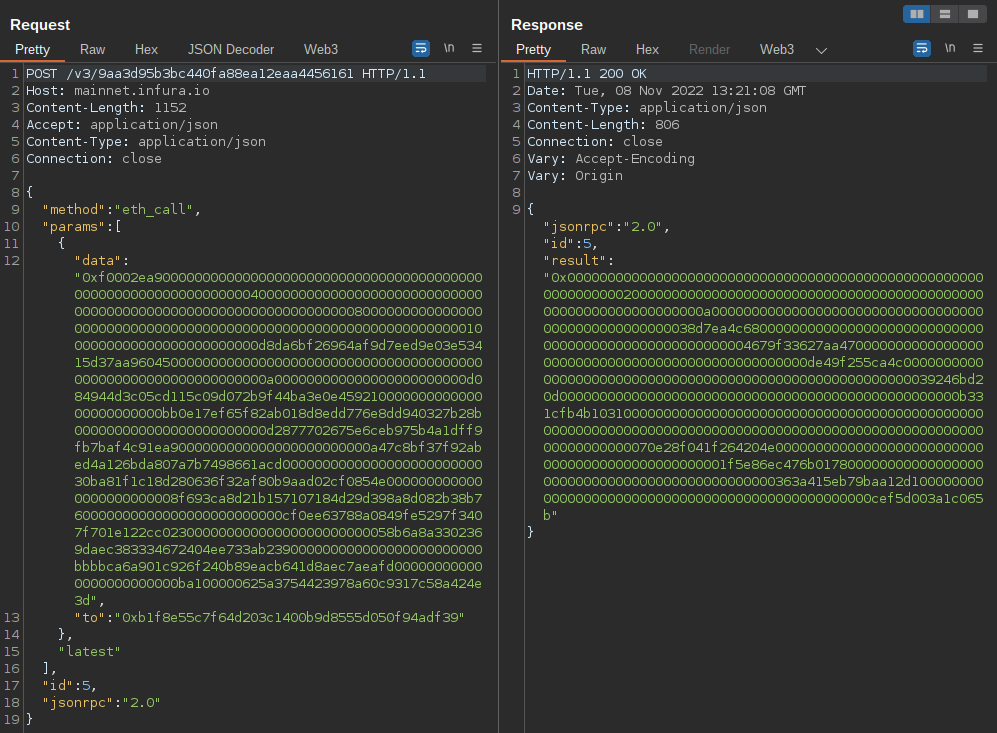 uwctcjnwlk/web3-decoder
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…
 polosss/by-poloss..-.cve-2026-89274
PoC de exploit em Python para CVE-2026-89274, uma vulnerabilidade de execução arbitrária de shortcode não autenticada no WordPress WP Recipe Maker <=…
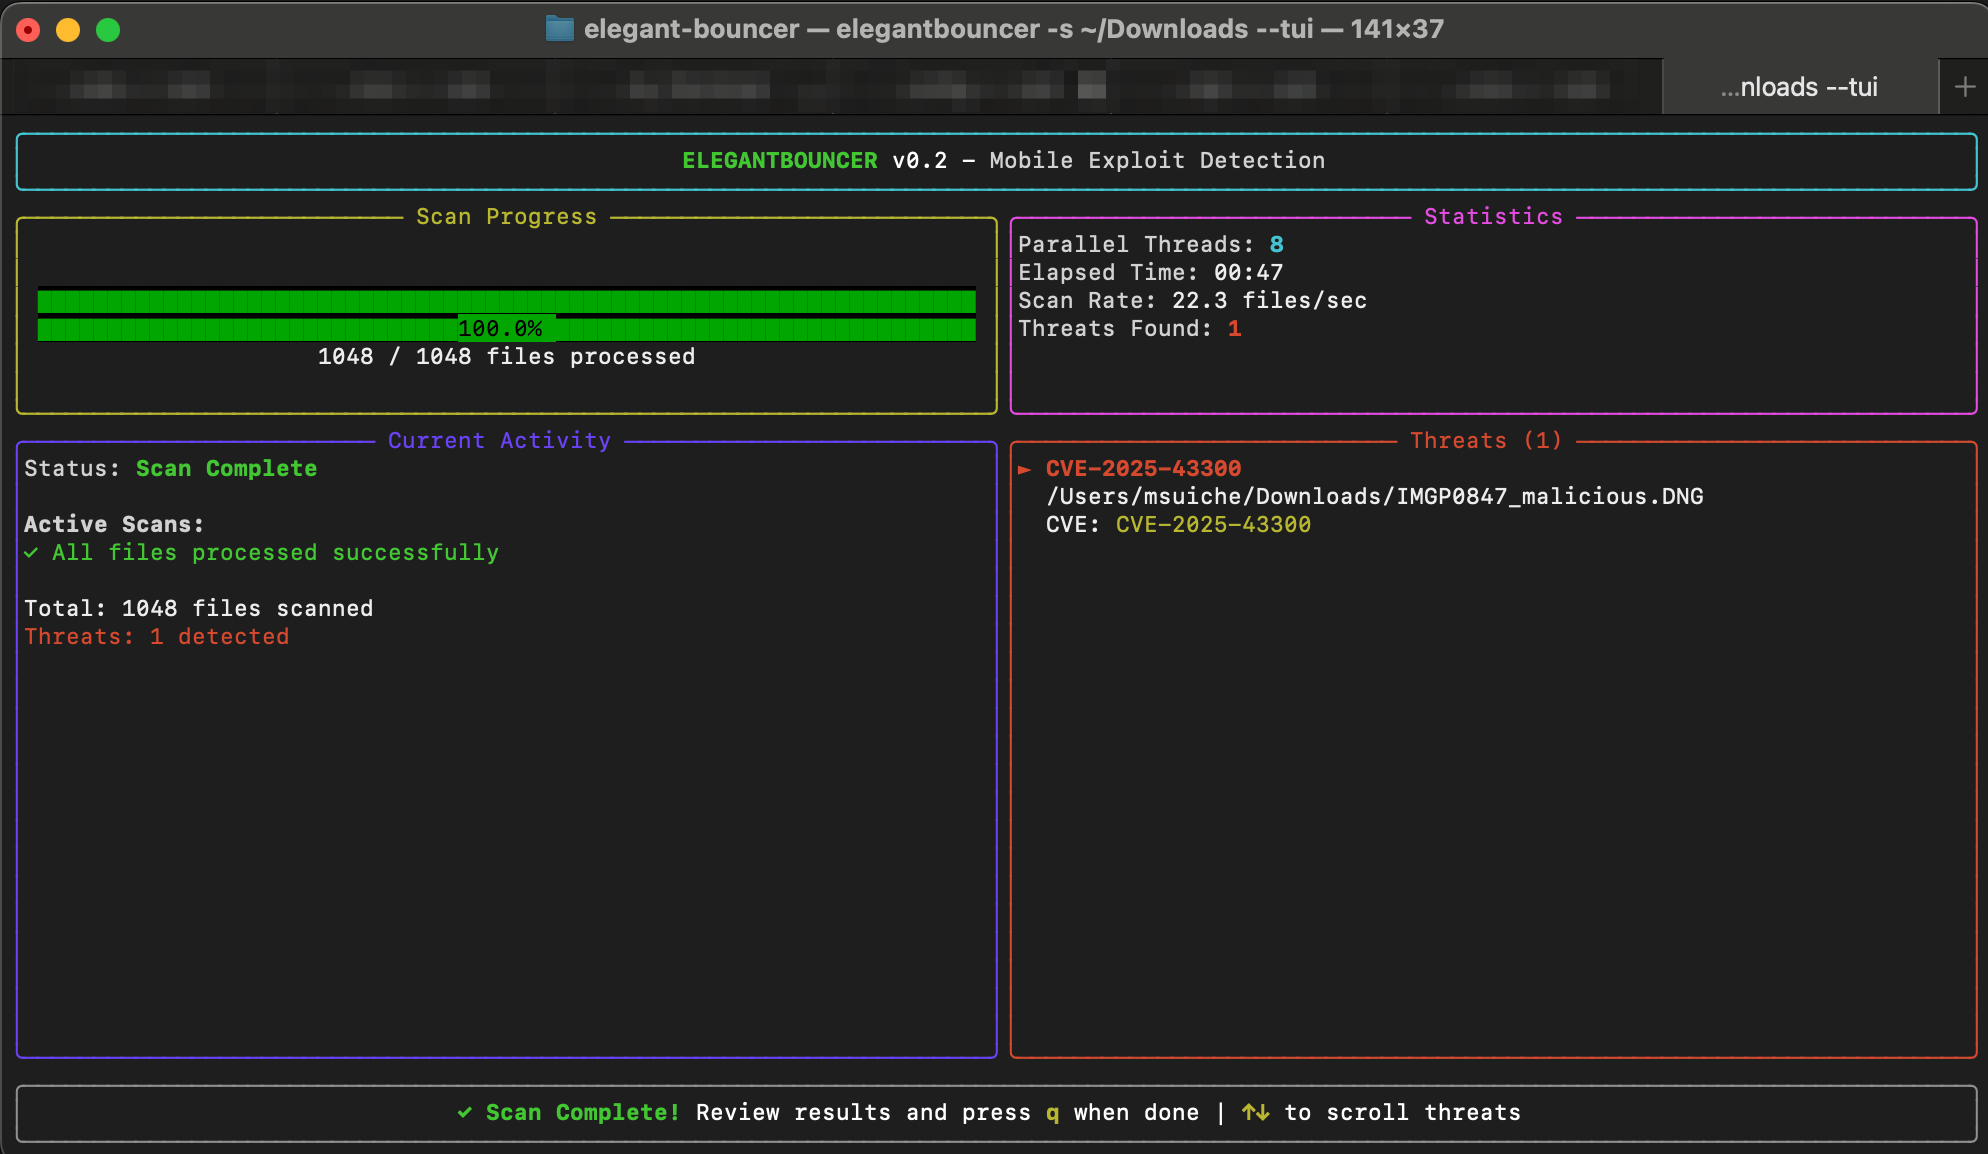 msuiche/elegant-bouncer
ELEGANTBOUNCER é uma ferramenta de detecção de exploits móveis baseados em arquivos.
 isec-tugraz/file-notification-attacks
Artefatos de pesquisa para ataques de canal lateral de notificação de arquivos no Linux, Windows e macOS, demonstrando vazamento de inotify/FSEvents,…
 wildandeveloper/cve-2026-58231
Ferramenta de detecção não destrutiva e verificação de pré-condições para CVE-2026-58231, que sonda endpoints do SAP Commerce Cloud Data Hub,…
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana Path Traversal Não Autenticado - Laboratório de Segurança | Shivam Gupta | 23104003








