
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 jpcertcc/logontracer
Investigar logons maliciosos do Windows visualizando e analisando o log de eventos do Windows
 elceef/dnstwist
Motor de permutação de nomes de domínio para detecção de ataques de phishing homógrafo, typosquatting e falsificação de marca.
 datadog/stratus-red-team
:cloud: :zap: Emulação Granular e Acionável de Adversários para a Nuvem
 elastic/protections-artifacts
Conteúdo de detecção do Elastic Security para Endpoint
 rabbitstack/fibratus
Sensor de segurança para detecção e proteção contra ameaças em tempo real
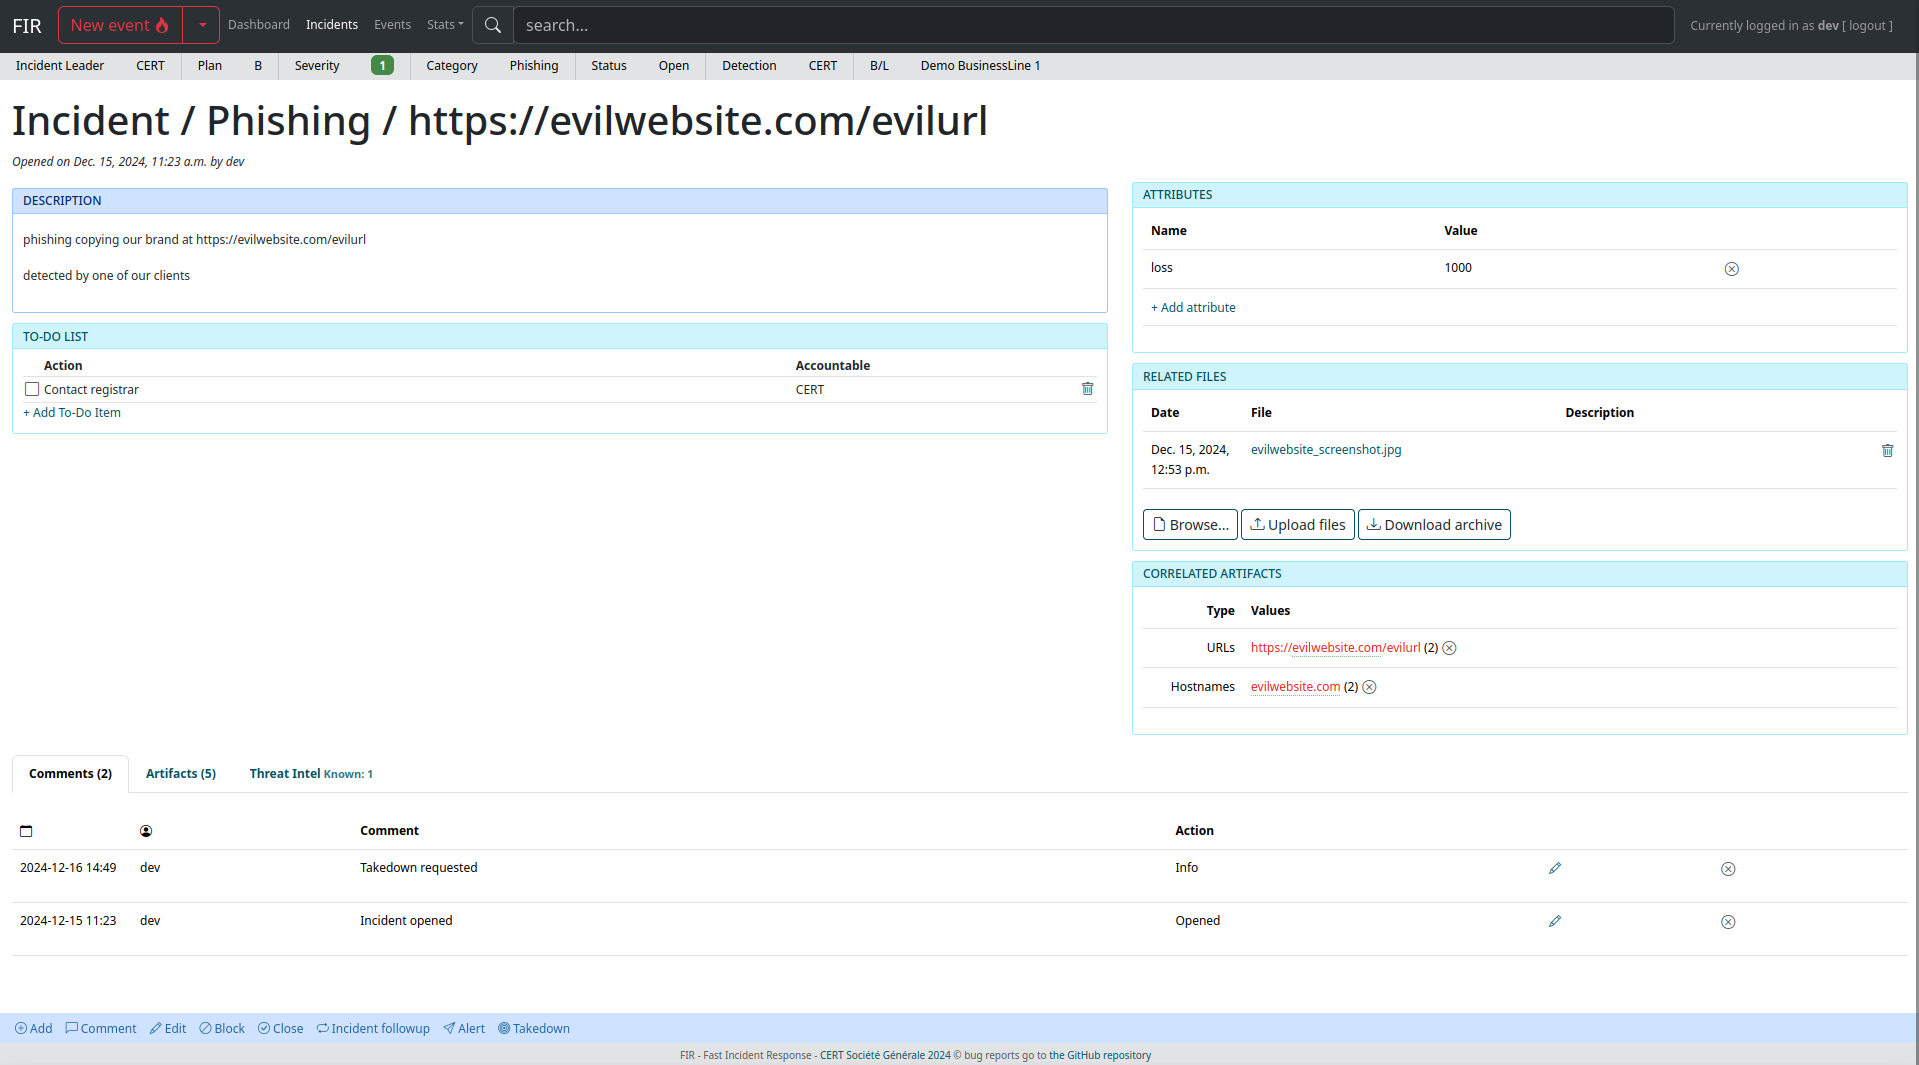 certsocietegenerale/fir
Resposta Rápida a Incidentes
 yeti-platform/yeti
Sua Inteligência de Ameaças Diária
 smittix/intercept
iNTERCEPT, uma plataforma gratuita e de código aberto que reúne as melhores ferramentas de inteligência de sinais em uma única interface acessível.
 rabobank-cdc/dettect
Detectar Táticas, Técnicas e Ameaças de Combate
 khast3x/h8mail
Ferramenta de OSINT de e-mail e busca de vazamentos de senhas, localmente ou usando serviços premium. Suporta a busca de e-mails relacionados.
 timb-machine/linux-malware
Rastreando malware interessante para Linux (e UNIX). Envie PRs.
 jipegit/osxauditor
O OS X Auditor é uma ferramenta forense computacional gratuita para Mac OS X.
 0xmarcio/pocindex
Pesquise mais de 82.000 exploits de prova de conceito de CVEs públicas no GitHub, Nuclei, ExploitDB, Metasploit e Vulhub.
 mikeroyal/digital-forensics-guide
Guia de Perícia Digital. Aprenda tudo sobre Perícia Digital, Perícia Forense Computacional, Perícia Forense em Dispositivos Móveis, Perícia Forense…
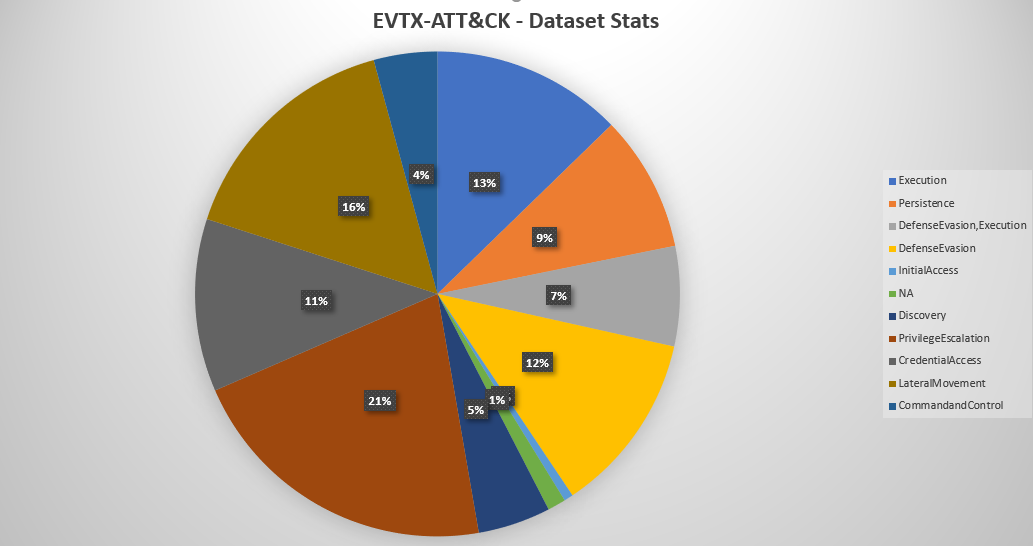 sbousseaden/evtx-attack-samples
Coleção curada de amostras de ataques EVTX do Windows mapeadas para as técnicas do MITRE ATT&CK, projetada para testar scripts de detecção,…
 rubysec/ruby-advisory-db
Base de dados mantida pela comunidade de avisos de segurança para gems e runtimes Ruby, fornecendo dados estruturados de CVE/GHSA com versões…
 microsoft/msticpy
Ferramentas de Segurança de Inteligência de Ameaças da Microsoft






