
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
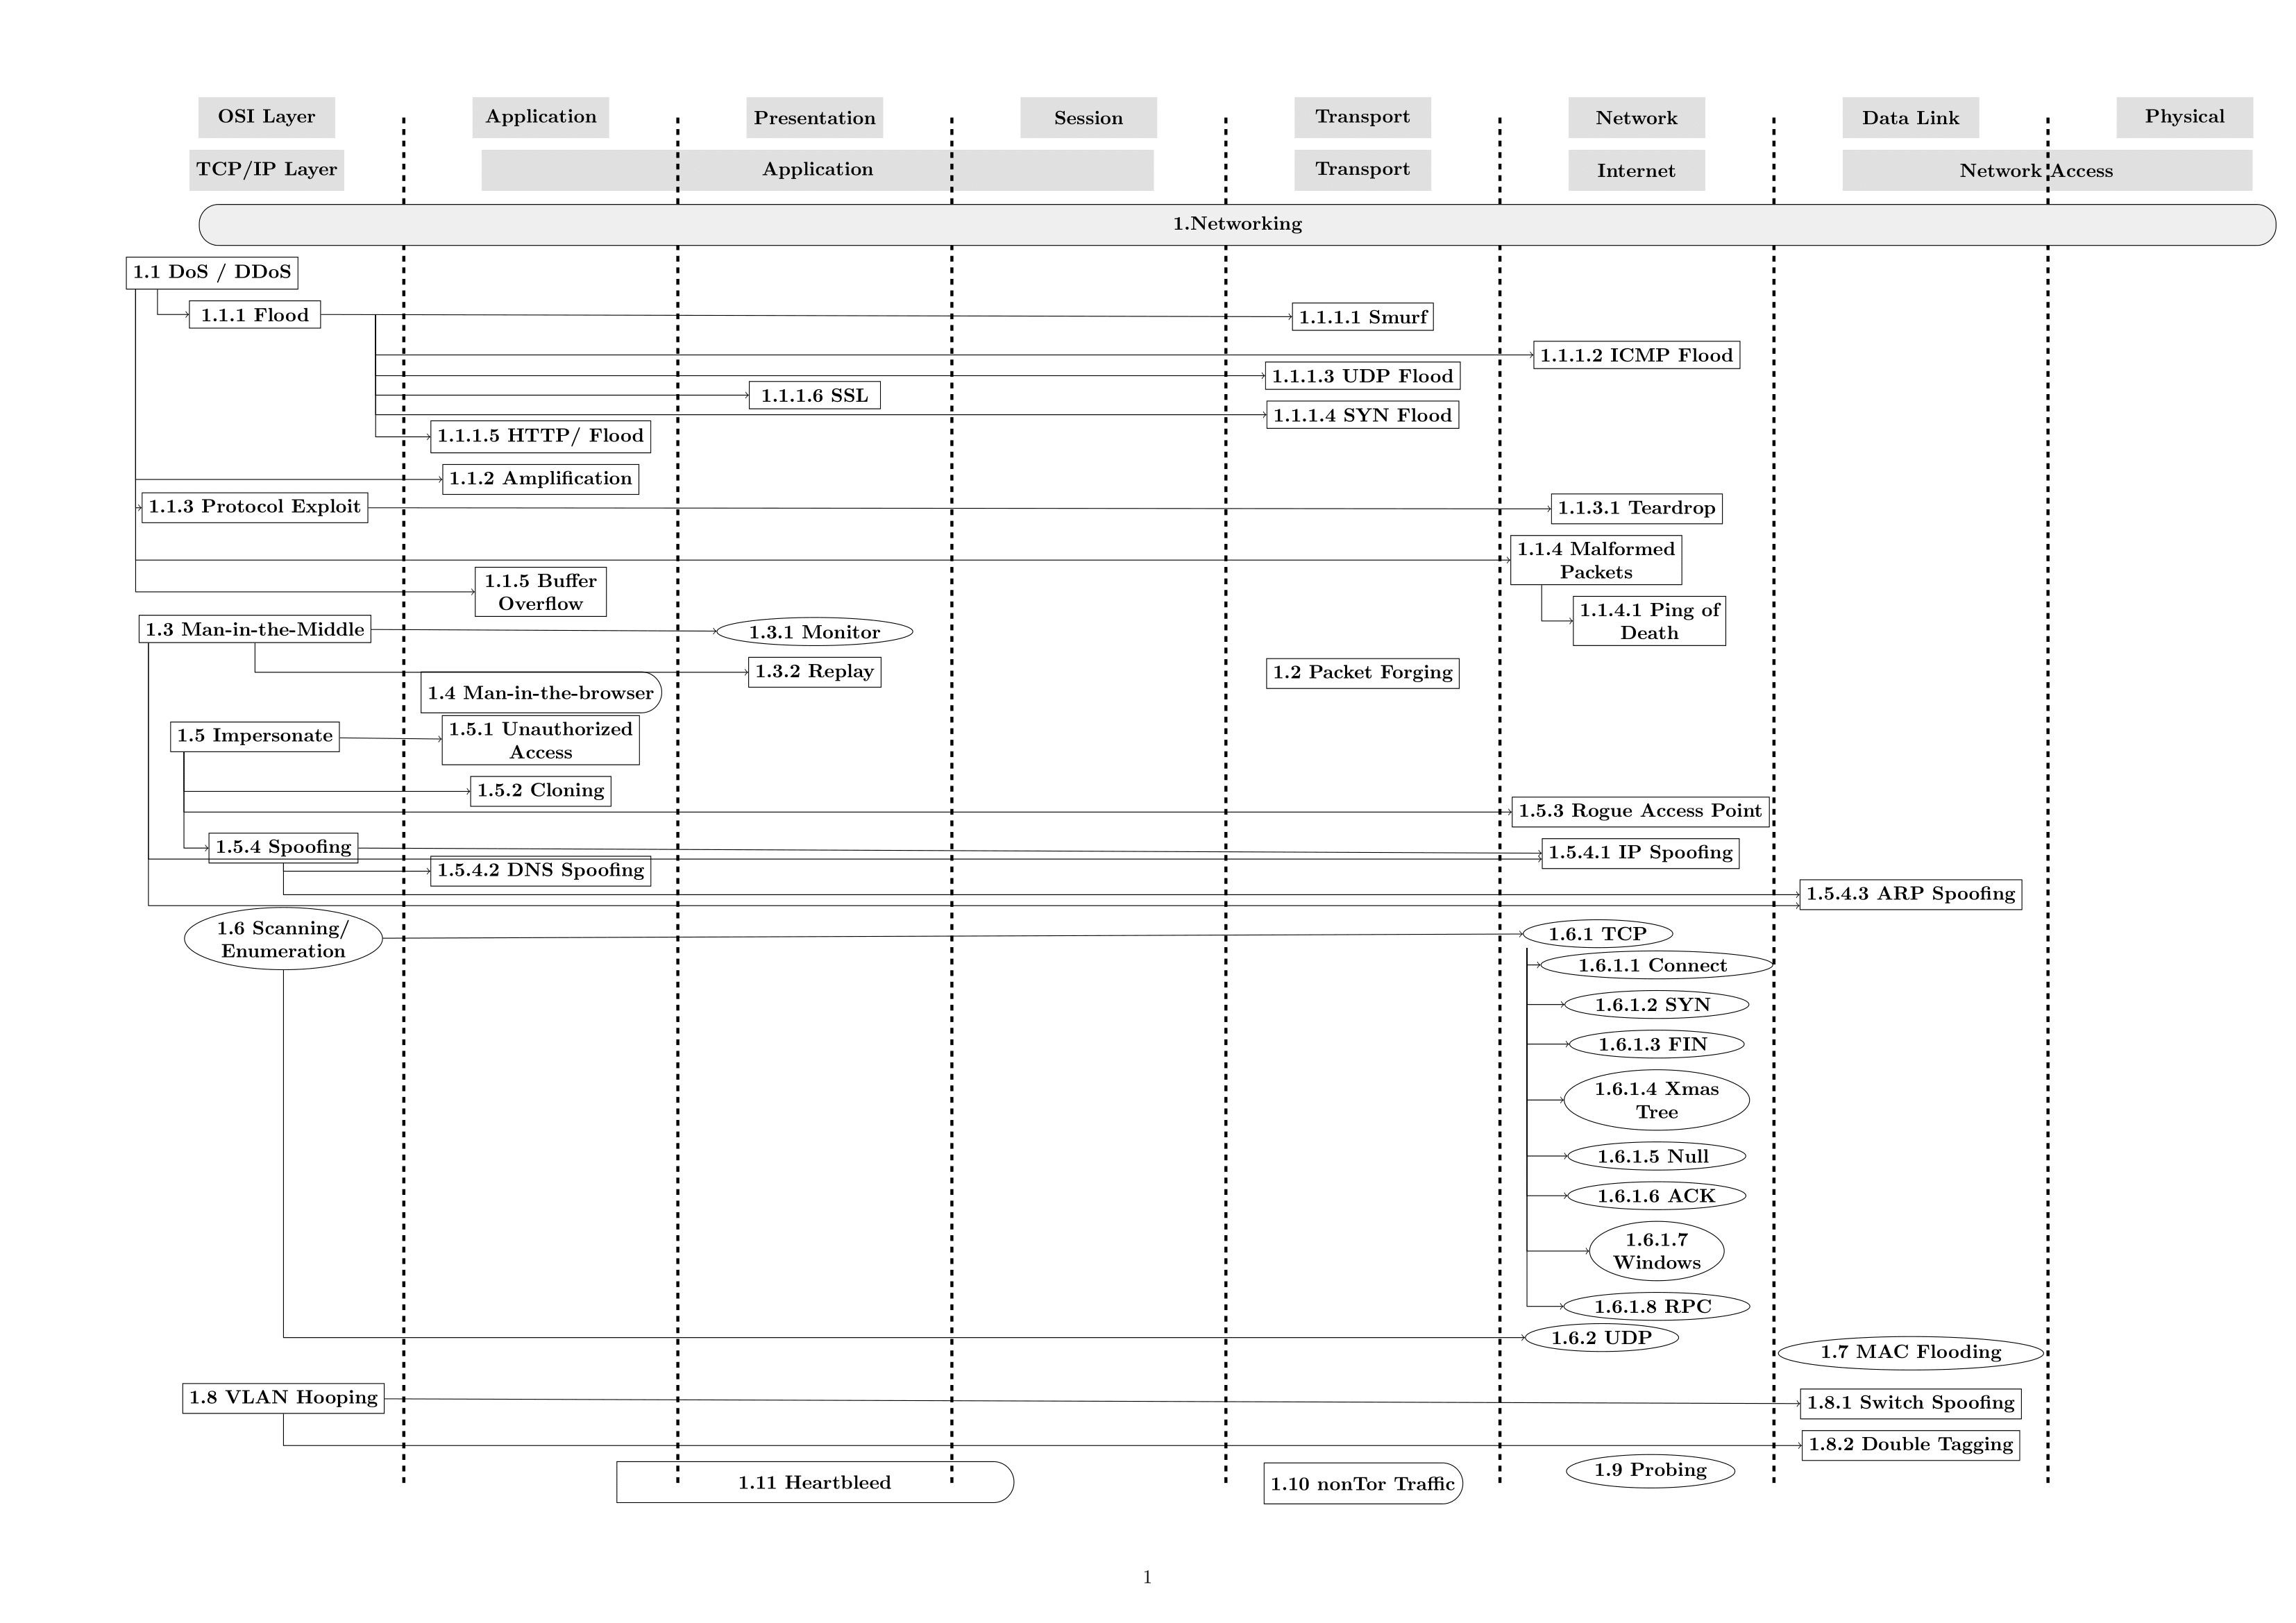
 abertaymachinelearninggroup/network-threats-taxonomy
Sistemas de Detecção de Intrusão baseados em Aprendizado de Máquina são difíceis de avaliar devido à escassez de conjuntos de dados que representem…
 rastrea2r/rastrea2r
Coleta e Caça de IOCs com entusiasmo e estilo
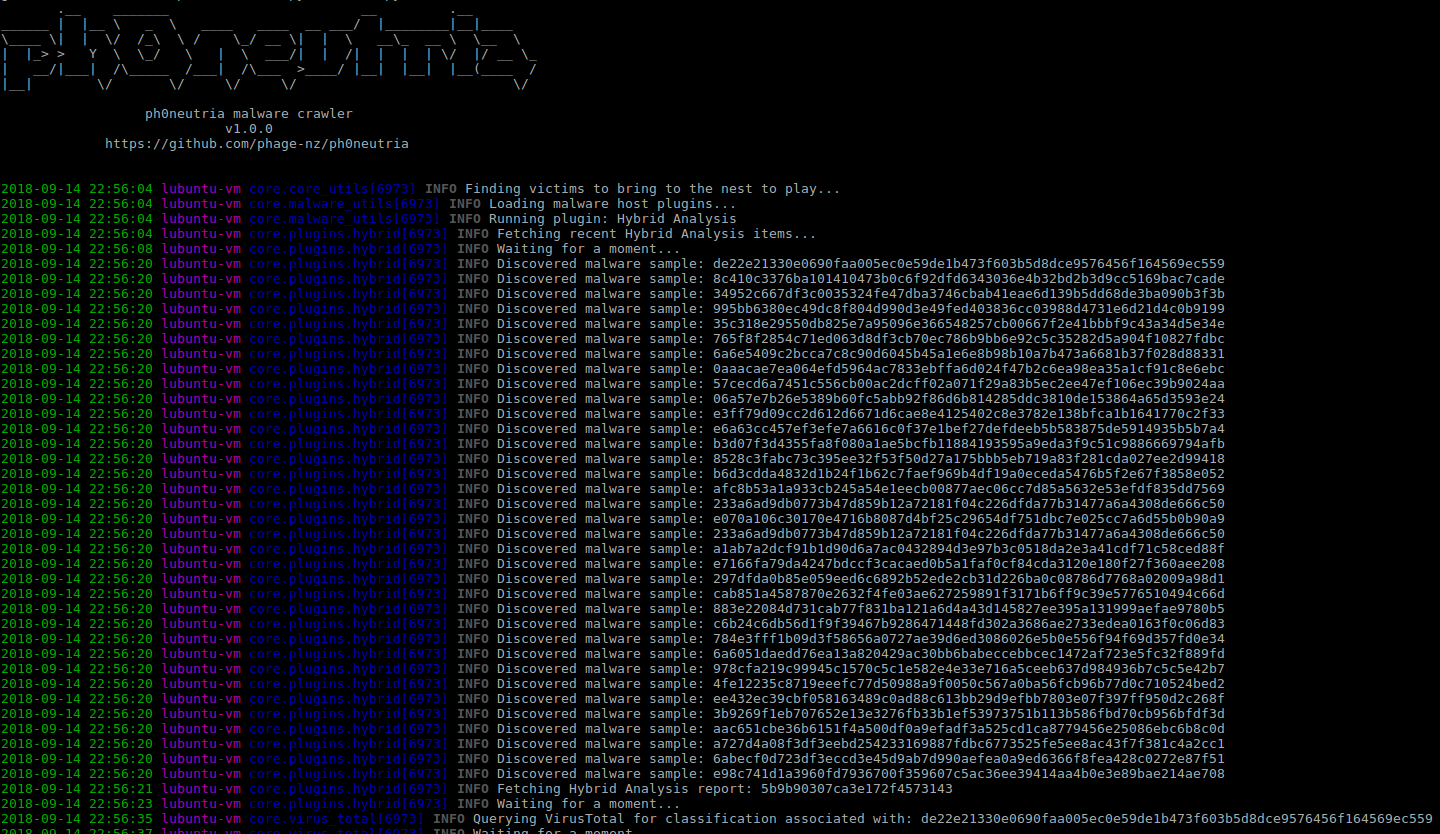 phage-nz/ph0neutria
ph0neutria é um construtor de zoológico de malware que coleta amostras diretamente da natureza. Tudo é armazenado no Viper para facilidade de acesso…
 audibleblink/bothan
Este IP é um servidor C2?
 assafmo/xioc
Extrair indicadores de compromisso de texto, incluindo os "escapados".
 nicolasriverocorvalan/cloud-sniper
Centro de Operações de Segurança Virtual
 citrix/ioc-scanner-cve-2019-19781
Scanner de Indicadores de Comprometimento para CVE-2019-19781
 mandiant/ioc-scanner-cve-2019-19781
Scanner de Indicador de Comprometimento para CVE-2019-19781
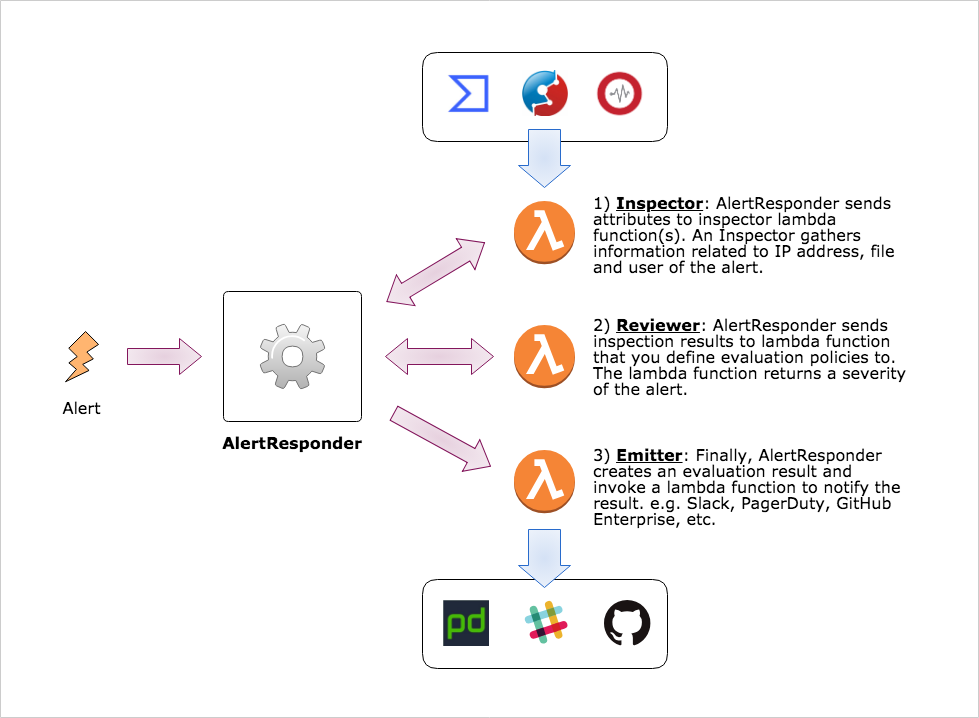 m-mizutani/alertresponder
Framework de resposta automática a alertas de segurança pelo AWS Serverless Application Model
 withsecurelabs/remotepspy
Ferramenta de monitoramento em tempo real para sessões remotas do PowerShell usando ETW para capturar e decodificar o protocolo WinRM/PSRP,…
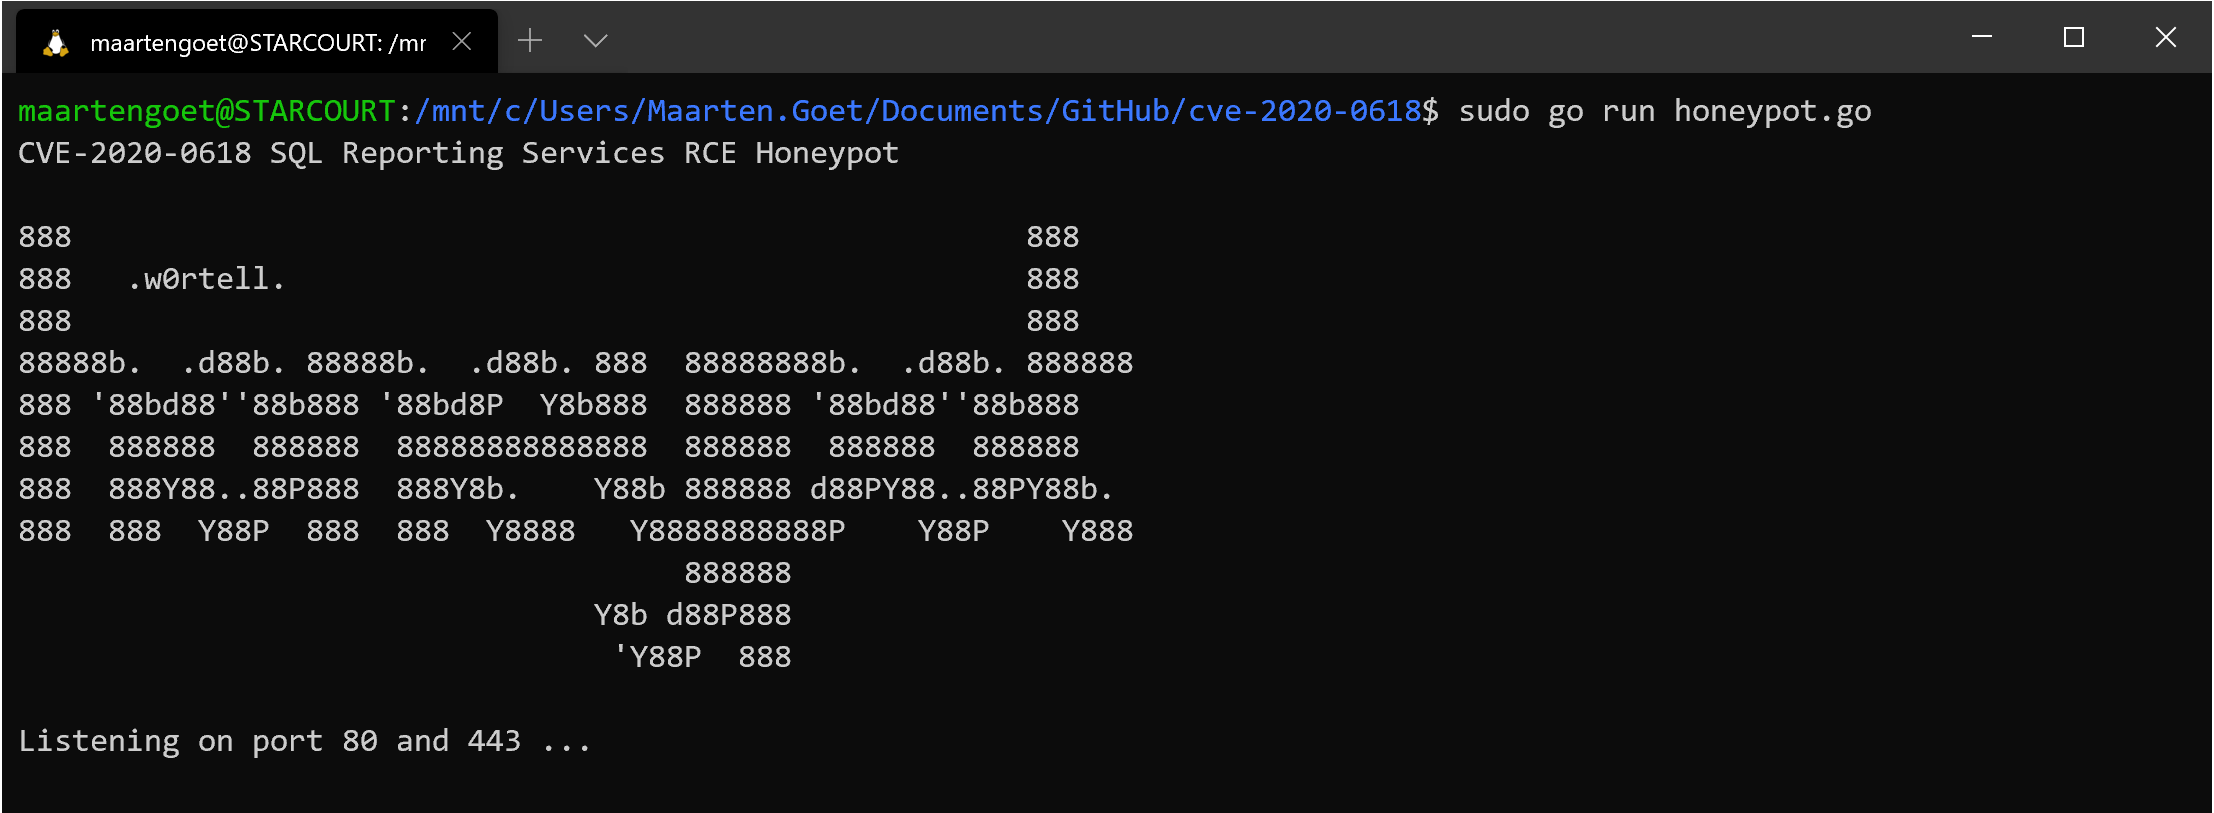 wortell/cve-2020-0618
CVE-2020-0618 Honeypot
 b4bay/cve-2019-7482
CVE-2019-7482 rastreamento
 naveenrudra/rttm
Ferramenta de Monitoramento de Ameaças em Tempo Real
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter notebook para ajudar a automatizar parte da análise forense relacionada a Citrix Netscalers comprometidos via CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
Script forense automatizado para caça de cve-2019-19781
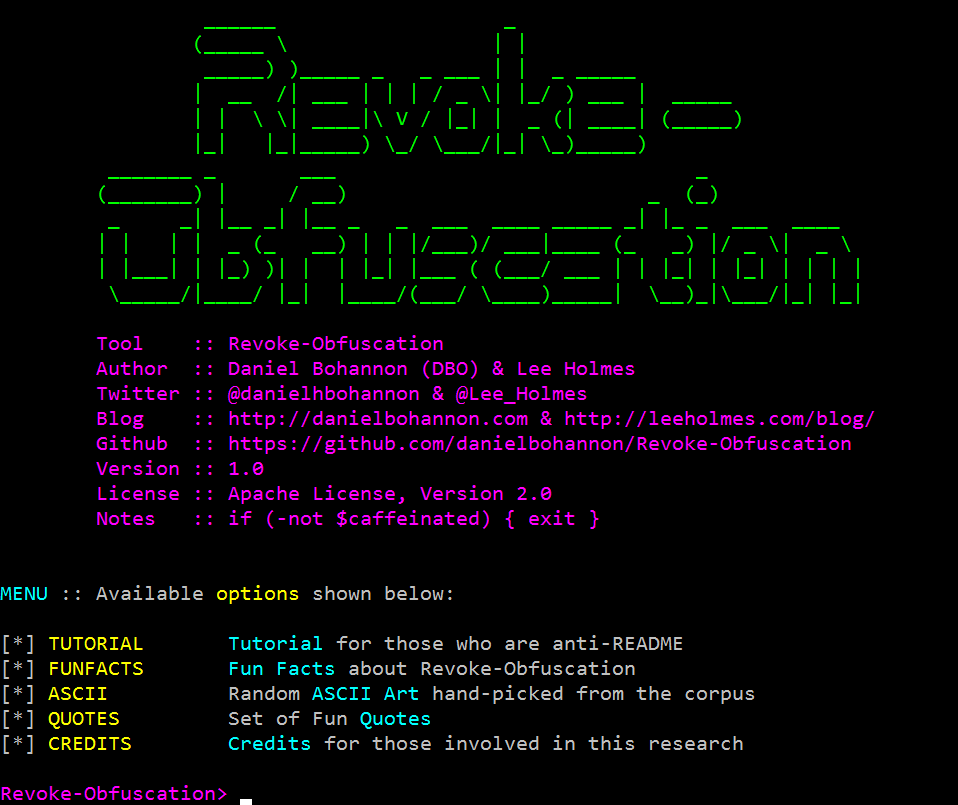 danielbohannon/revoke-obfuscation
Framework de Detecção de Ofuscação do PowerShell
 nccgroup/yaml2yara
Gere regras YARA em massa a partir de entrada YAML.
 airbnb/binaryalert
BinaryAlert: Serverless, Detecção de Malware em Tempo Real & Retroativa.







