
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 bushidouk/abused-legitimate-services
Serviços de nuvem, CDN e marketing utilizados por cibercriminosos e grupos APT
 cyb3rfox/aurora-incident-response
Documentação de Resposta a Incidentes facilitada. Desenvolvido por Respondentes de Incidentes para Respondentes de Incidentes.
 pownjs/recon
Um poderoso framework de reconhecimento de alvos alimentado por teoria dos grafos.
 orlikoski/skadi
Colete, Processe e Caçe com dados baseados no host de MacOS, Windows e Linux.
 splunk/melting-cobalt
Um Cobalt Strike Scanner que recupera beacons detectados do Team Server em um objeto JSON
 rjsudlow/proxynotshell-ioc-checker
Script para verificar IOC's criados por ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 mgeeky/redwarden
Proxy reverso C2 do Cobalt Strike que repele Equipes Azuis, AVs, EDRs, scanners através de inspeção de pacotes e correlação de perfil maleável.
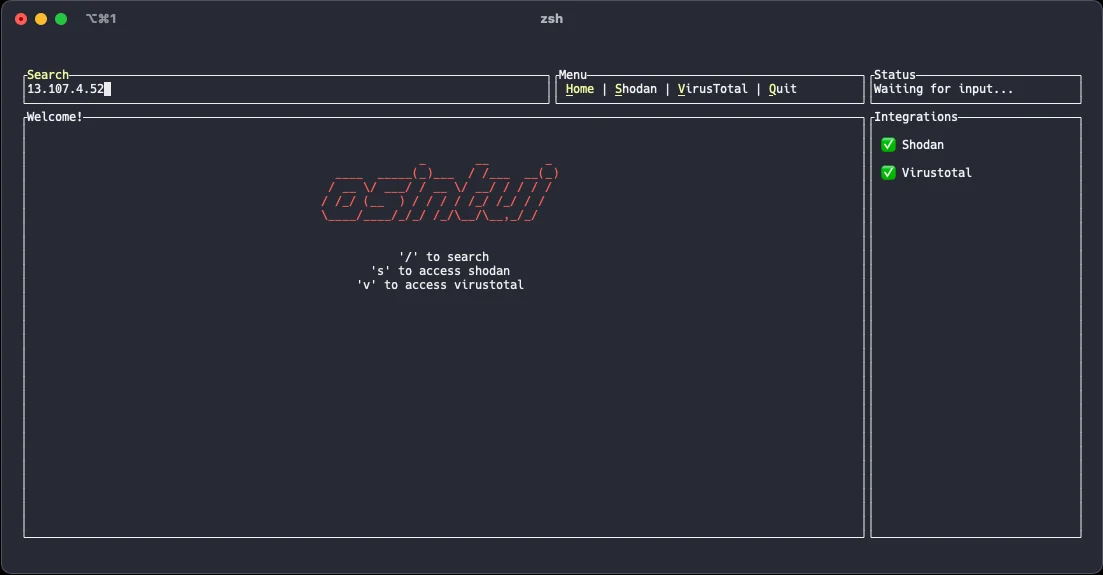 gmh5225/osintui
Interface de Utilizador de Terminal para Inteligência de Fontes Abertas
 snovvcrash/usbrip
Rastreamento do histórico de eventos USB no GNU/Linux
 embee-research/icedid-file-decryptor
Static Decryptor para o Malware IcedID
 alt3kx/wafaray
Melhore sua detecção de malware com WAF + YARA (WAFARAY)
 iknowjason/bluecloud
Cyber Range incluindo sistema Velociraptor + HELK com uma VM Windows para testes de segurança e P&D. Suporte para Terraform no Azure e AWS.
 michenriksen/gitrob
Ferramenta de reconhecimento para organizações do GitHub

 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
Este é um espelho de um repositório forkado. Ele adiciona vários recursos ao gitrob, incluindo suporte ao GitLab, pesquisa de conteúdo de commits,…
 tothi/ad-honeypot-autodeploy
Implementar de forma totalmente automática um pequeno Domínio Windows intencionalmente inseguro e vulnerável para um Honeypot RDP.
 payloadsecurity/sandbox_scryer
Analisa relatórios públicos de detonação em sandbox para produzir inteligência de caça a ameaças, organiza descobertas via MITRE ATT&CK, monta IOCs e…
 nccgroup/mimikatz-detector-busylight
Emulação de driver USB HID com PID/VID (0x3bca/0x27bb) do Plenom A/S Busylight Alpha, suportado pelo Mimikatz. Quando o mimikatz é executado, uma…








