Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Bugs-feed — Bug's feed é um portal hospedado localmente onde você pode pesquisar as últimas notícias, vídeos, CVEs, vulnerabilidades... | Kitploit
Ferramentas/GitHubGitHub/pwnedshell/bugs-feed
OSINT (Inteligência de Fontes Abertas)Análise de VulnerabilidadesColeta de InformaçõesInteligência de AmeaçasRastreadorArchived
GitHubpwnedshell/bugs-feed

Bugs-feed

Bug's feed é um portal hospedado localmente onde você pode pesquisar as últimas notícias, vídeos, CVEs, vulnerabilidades...

Ver Repositório
931640há 4 anosRevisado pelo Kitploit
Compartilhar

GitHub forks GitHub Repo stars GitHub issues GitHub Linkedin


Logo

Bug's feed

Bug's feed é um portal hospedado localmente onde você pode pesquisar as últimas notícias, vídeos, CVEs, vulnerabilidades... É implementado como uma aplicação PWA, para que você possa se livrar do navegador e usá-lo como um aplicativo de desktop. Navegue por diferentes abas e dê uma olhada nos últimos bugs ou pesquise em todos eles de uma vez. Ele vem com um painel de configuração no qual você pode modificar hashtags e canais de vídeo de acordo com sua preferência.


🐝 Sobre o Projeto

⚠️ Este é meu primeiro grande projeto. Não está perfeito e precisará ser melhorado. Veja Contribuições.

Como entusiasta de hacking e desenvolvimento, adoro a ideia de criar meus próprios scripts para as últimas vulnerabilidades.
O problema: há tanta informação por aí. Muitas novas vulnerabilidades são descobertas em apenas um dia, inúmeros tweets relacionados são escritos e seus correspondentes vídeos são gravados.
A solução: reunir todas as informações em um só lugar e facilitar sua desagregação para que você possa extrair o conhecimento relevante.

Bug's feed é uma aplicação Flask em contêiner Docker que utiliza Selenium, Twint e FeedParser para raspar diferentes sites como Hackerone, Youtube, Bugcrowd, Exploit Database ou Twitter e armazena os resultados em um banco de dados Mongo.
A maioria das requisições passa pelo Tor e com um user agent aleatório.

Exceto aquelas para twitter, youtube, oxford e bugcrowd (isso pode mudar no futuro).
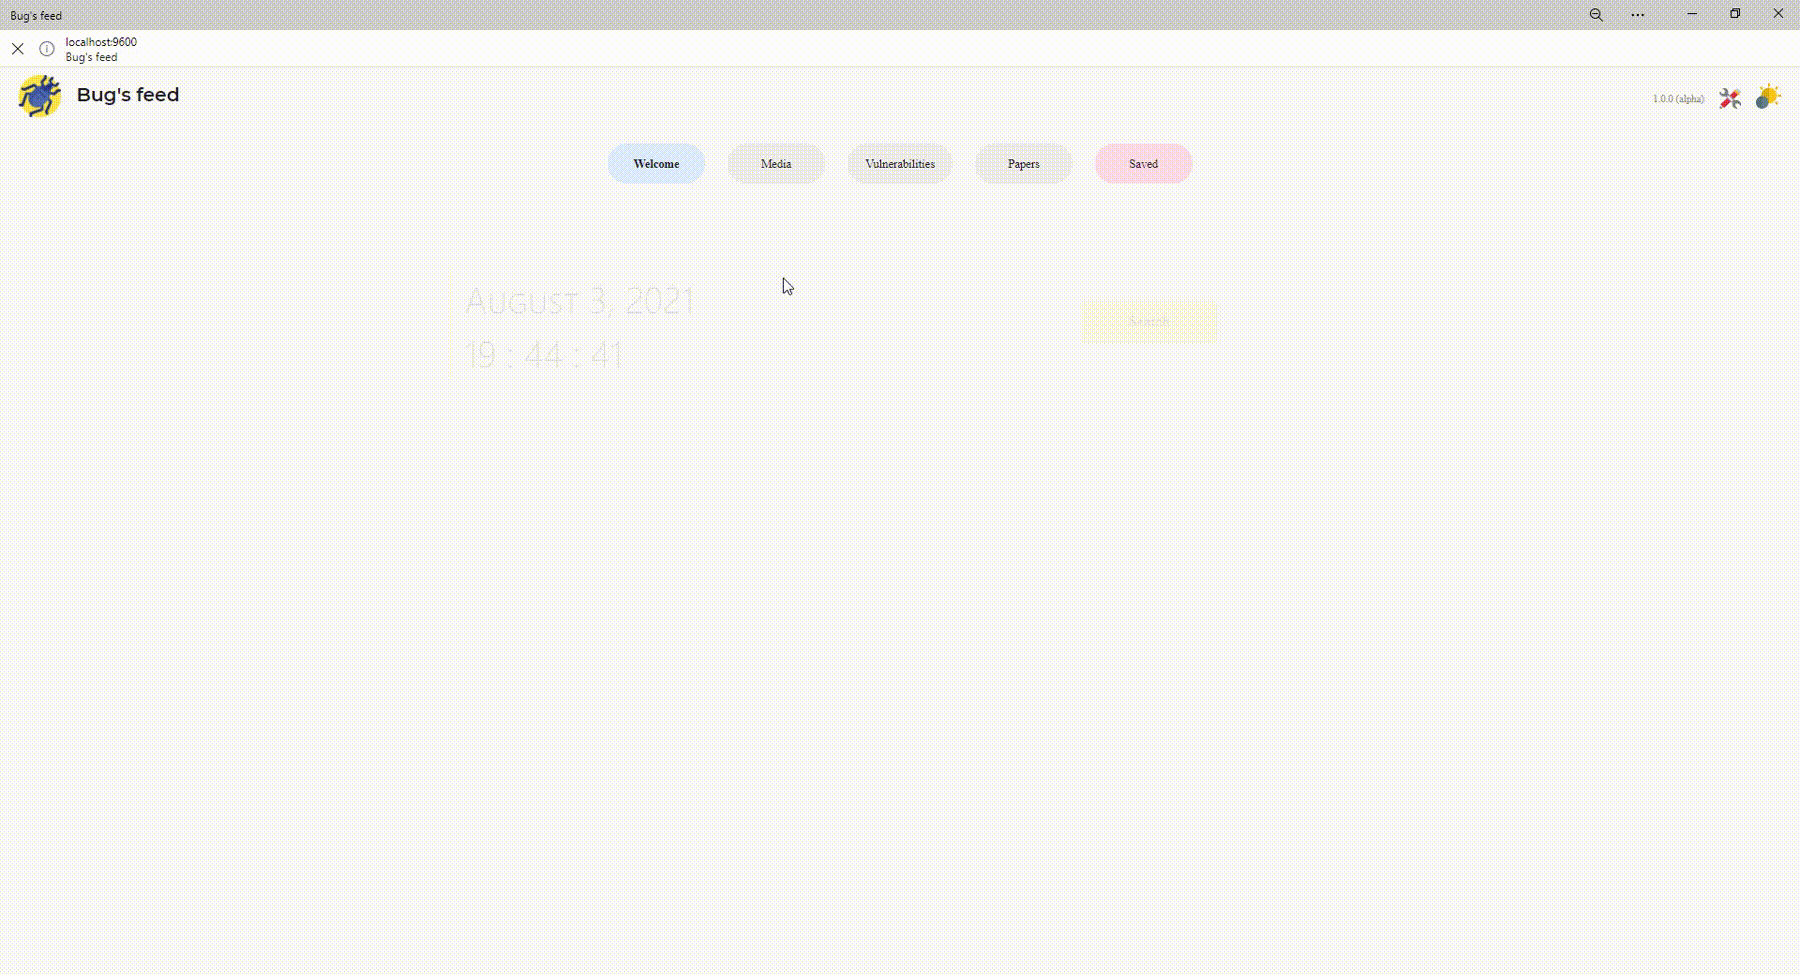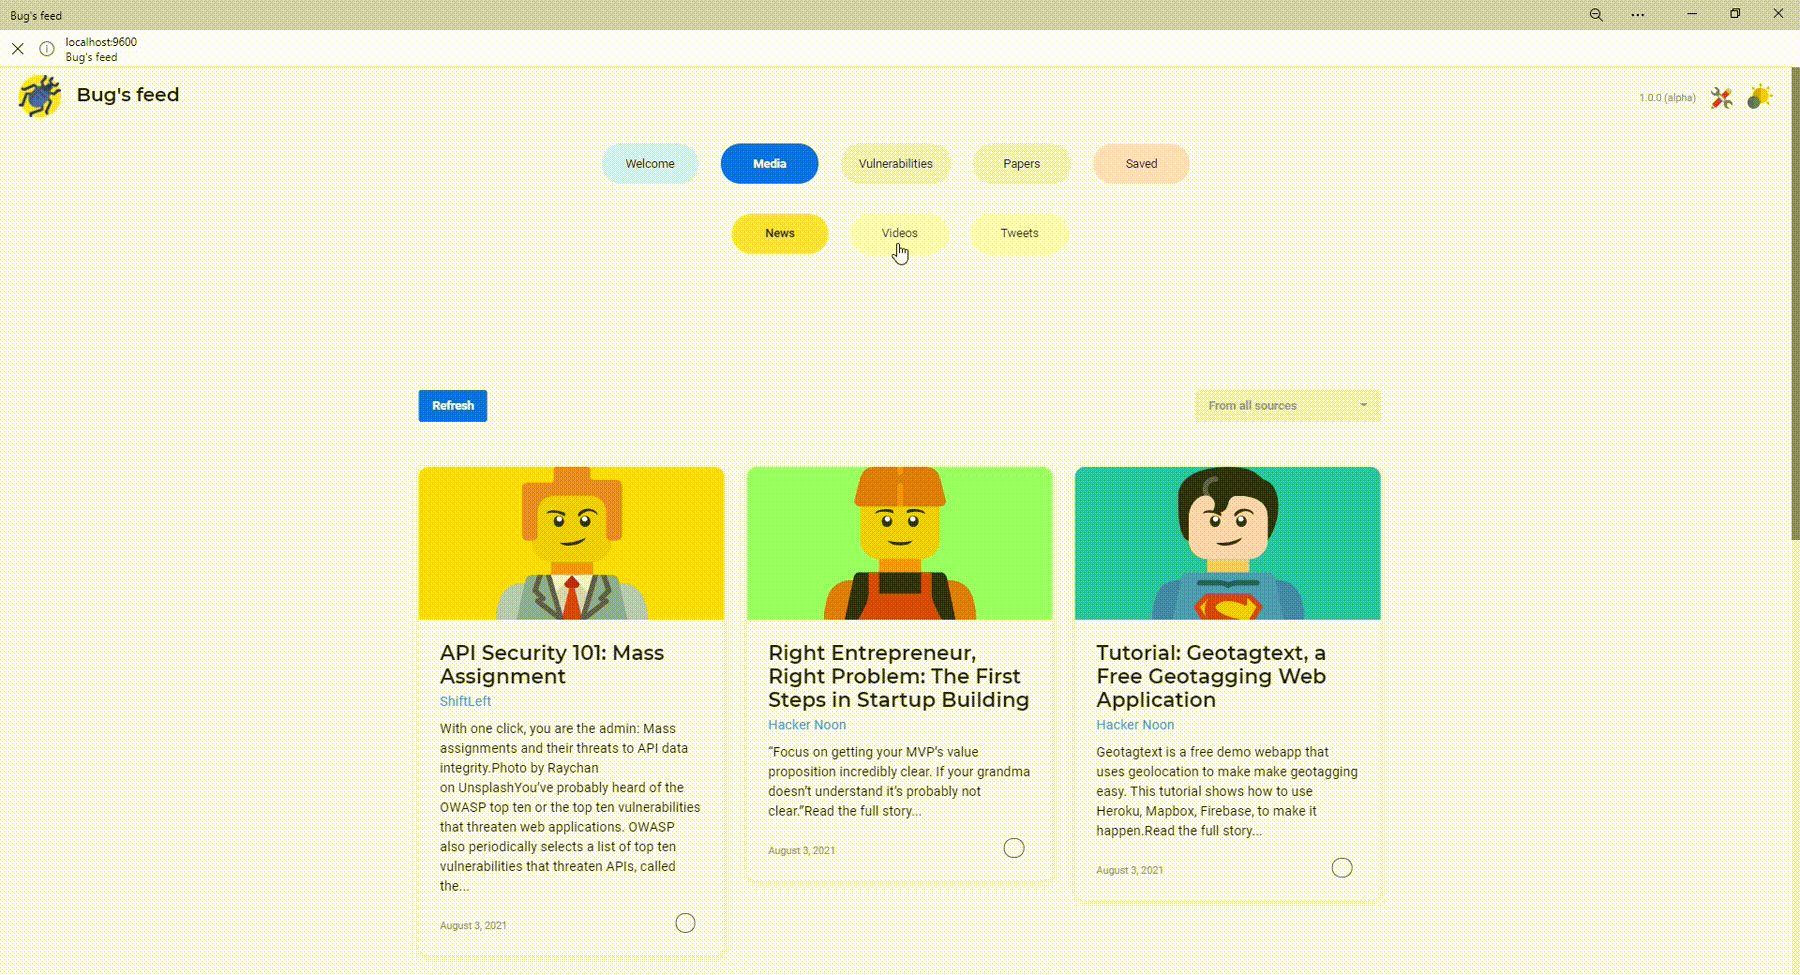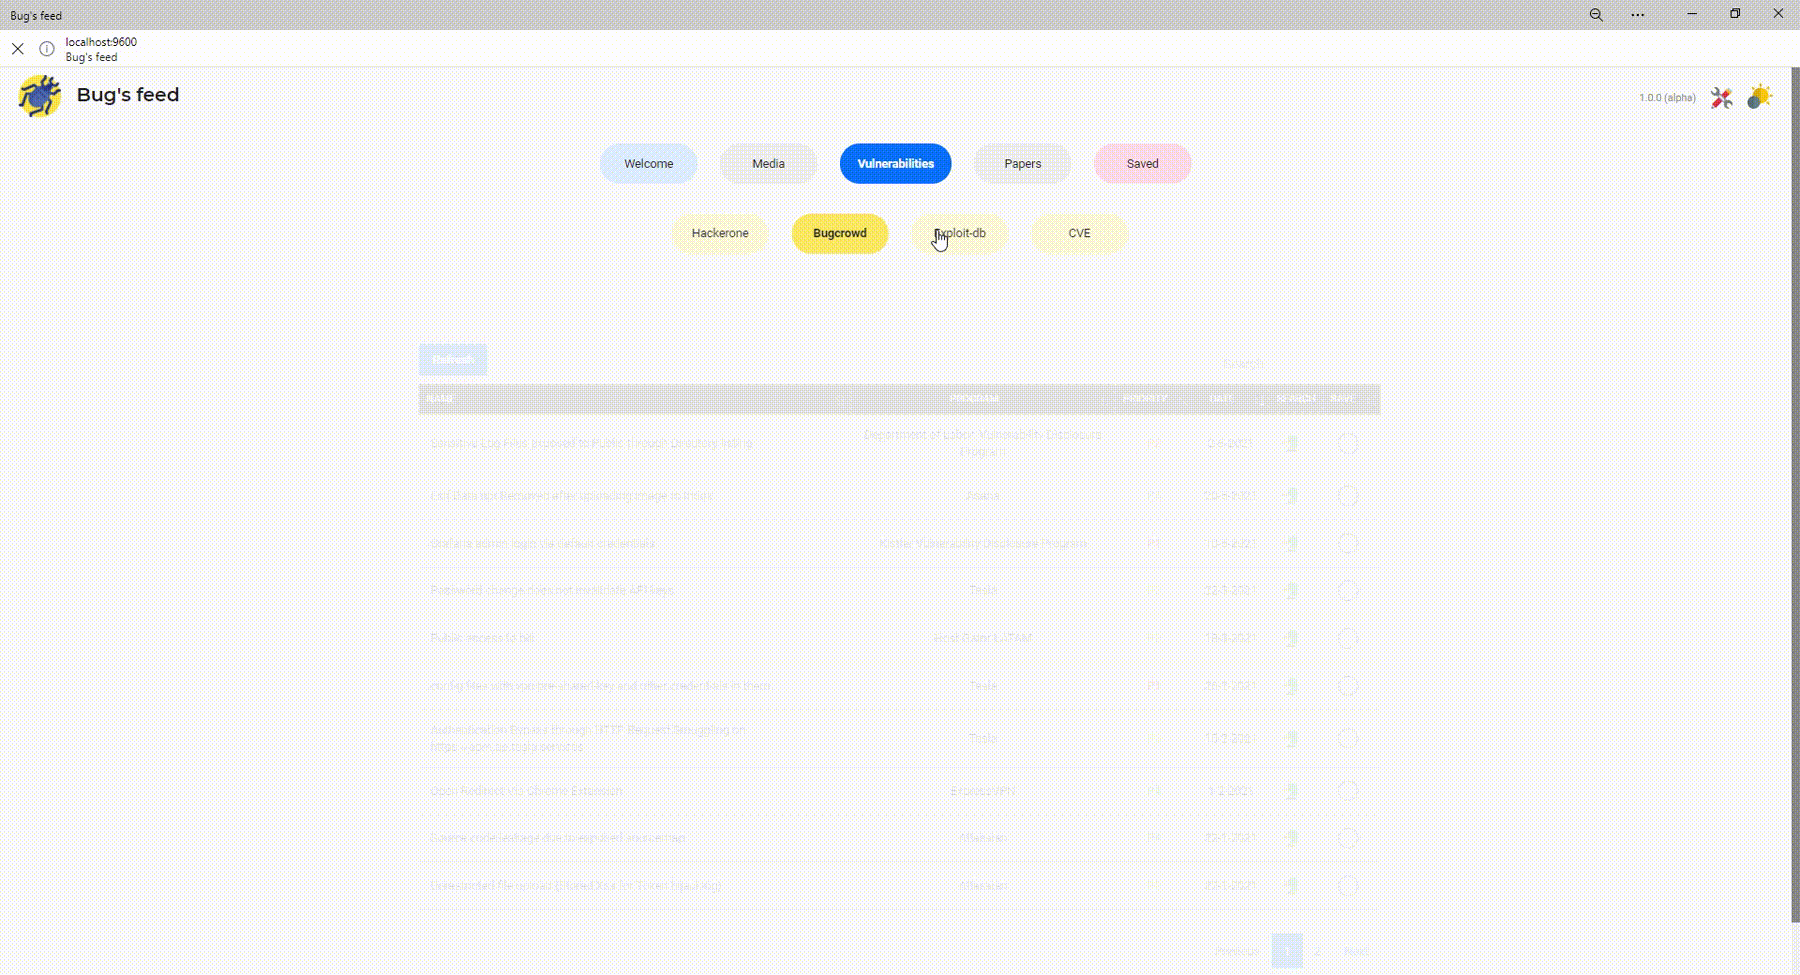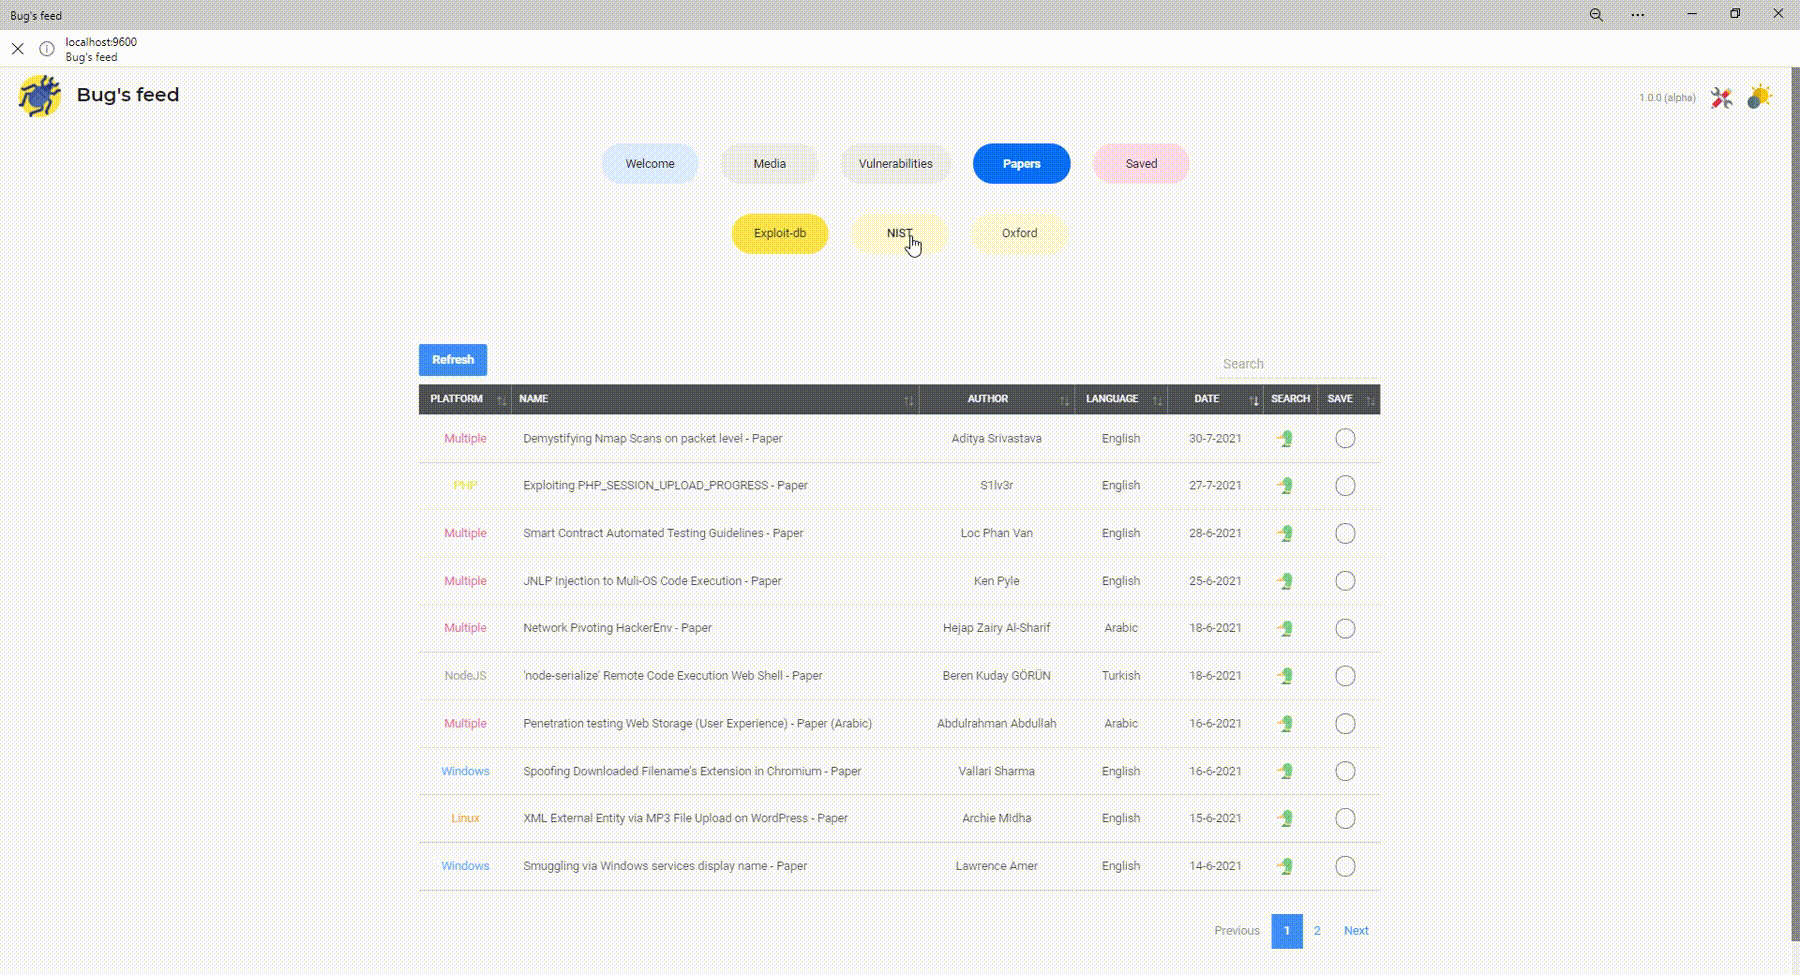
Gif

⚠️ Raspar tanta informação, dependendo de diferentes sites, facilita a quebra de alguns scripts. Considere usar o botão de atualização manual se algo falhar.

🦟 Pré-requisitos

  • Docker
  • Docker-compose

🦗 Instalação

🥢 Você pode definir a porta no arquivo .env

📦 Lançamento

Baixe o último lançamento e execute docker-compose up -d

🌱 Código fonte

# Clone Bugs-feed
git clone https://github.com/pwnedshell/Bugs-feed.git

# Go to Bugs-feed folder
cd Bugs-feed/

# Run docker compose
docker-compose up -d

🦋 Uso

  1. Acesse localhost:9600
  2. Aguarde 5 minutos (apenas na primeira vez)
  3. Baixe o aplicativo de desktop (opcional)
  4. Hora de caçar!

🐜 Contribuindo

Desenvolvi este projeto sozinho. Tenho outros projetos e não consigo me dedicar totalmente a este. Sinta-se à vontade para contribuir. Tentarei corrigir bugs e implementar mais funcionalidades o mais rápido possível.

  1. Faça um Fork do Projeto
  2. Crie sua Branch de Funcionalidade (git checkout -b feature/AmazingFeature)
  3. Commit suas Mudanças (git commit -m 'Add some AmazingFeature')
  4. Push para a Branch (git push origin feature/AmazingFeature)
  5. Abra um Pull Request

🐍 Aviso Legal

Este projeto foi criado para facilitar informações sobre vulnerabilidades recentes, sempre referenciando as páginas raspadas. O uso das informações obtidas é de sua inteira responsabilidade.

🐛 Licença

Distribuído sob a GNU General Public License v3.0. Consulte LICENSE para obter mais informações.
🐌 Agradecimentos


Ismael Esquilichi

👷🏻 🤔

Raúl Martín

🎒

ThirstyBytes

🌎
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →