
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 wslyvh/paperweight
O Paperweight analisa sua caixa de entrada para mapear sua pegada digital e, em seguida, ajuda você a retomar o controle e excluir seus dados.…
 aquasecurity/vuln-list-update
Agregador automatizado de dados de vulnerabilidades que coleta avisos de segurança de NVD, OSV, Alpine, Red Hat e mais de 20 outras fontes em um…
 suominen/cve-2026-81642
Single-page tracker recording per-distribution patch status for CVE-2026-81642, the Unbound DNSSEC validator heap overflow and ReTrap complexity…
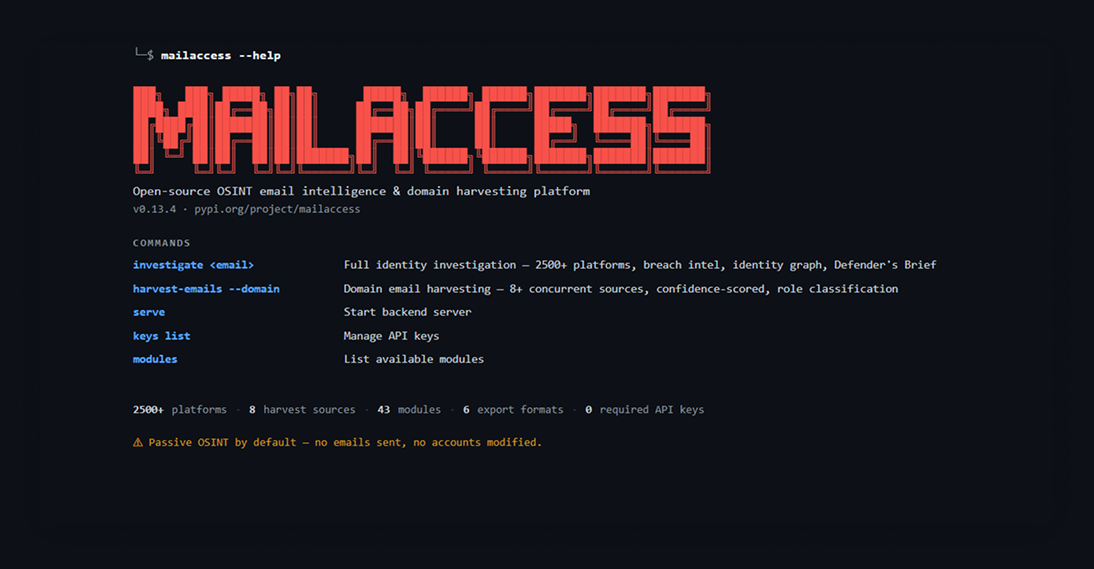 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 mastyf-ai/mastyf.ai
Open-source AI security platform providing perimeter defense for LLMs and AI agents through swarm analysis, policy enforcement, adversarial testing,…
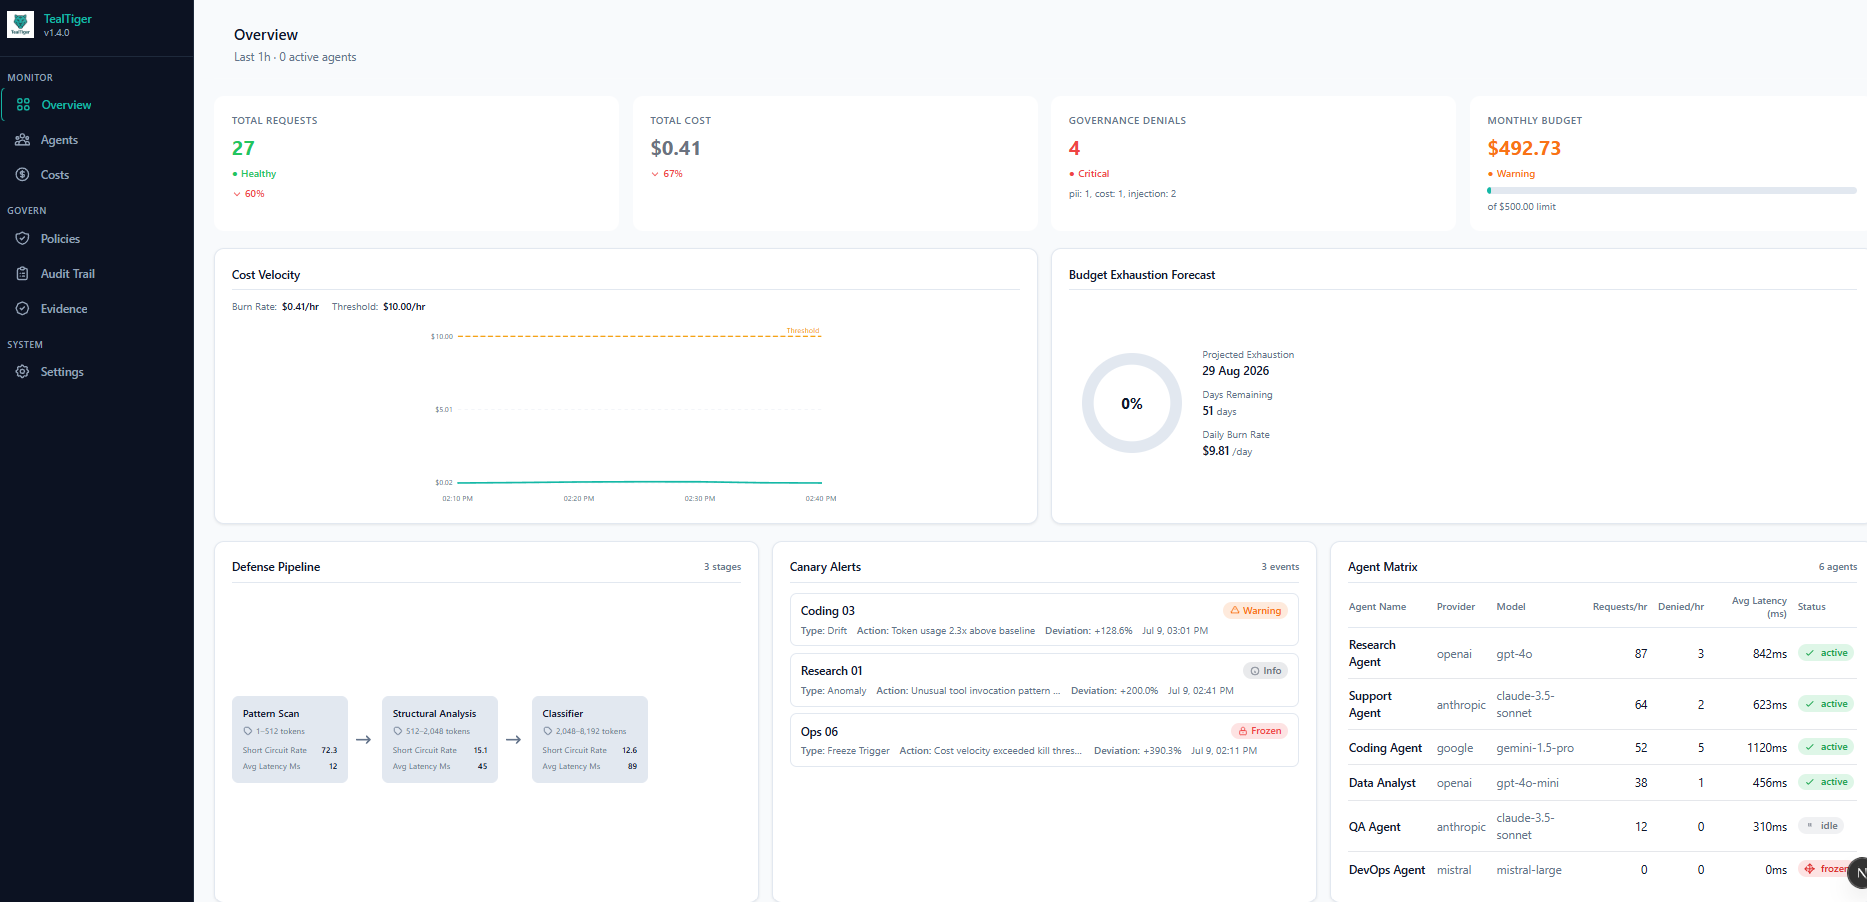 agentguard-ai/tealtiger
Proteção poderosa para agentes de IA - Segurança de código aberto e rastreamento de custos para aplicações de IA
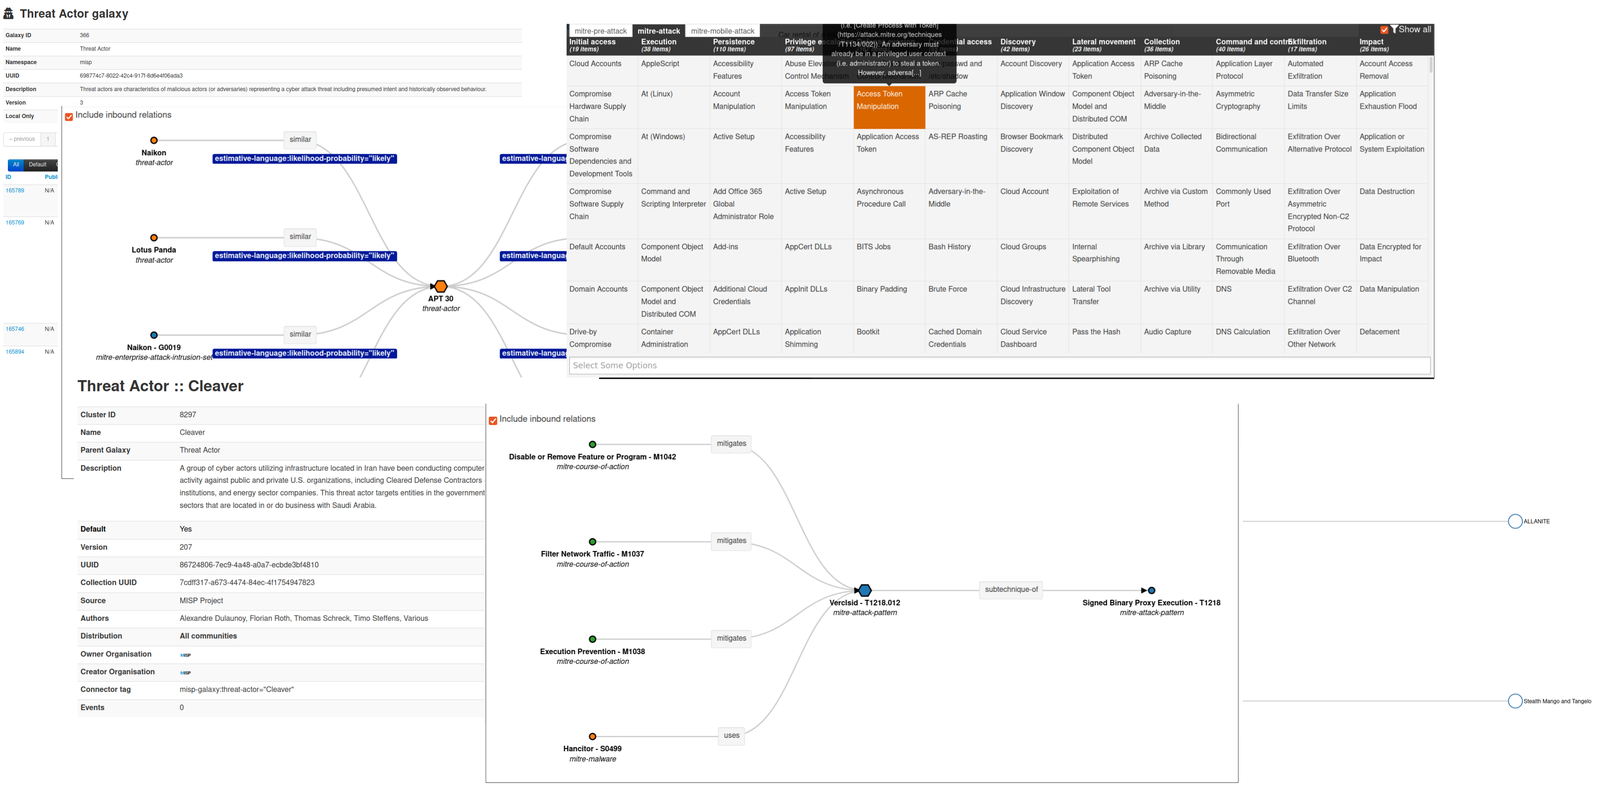 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 fhightower/ioc-finder
Pacote simples, eficaz e modular para analisar observáveis (indicadores de comprometimento (IOCs), dados de rede e outras informações relacionadas à…
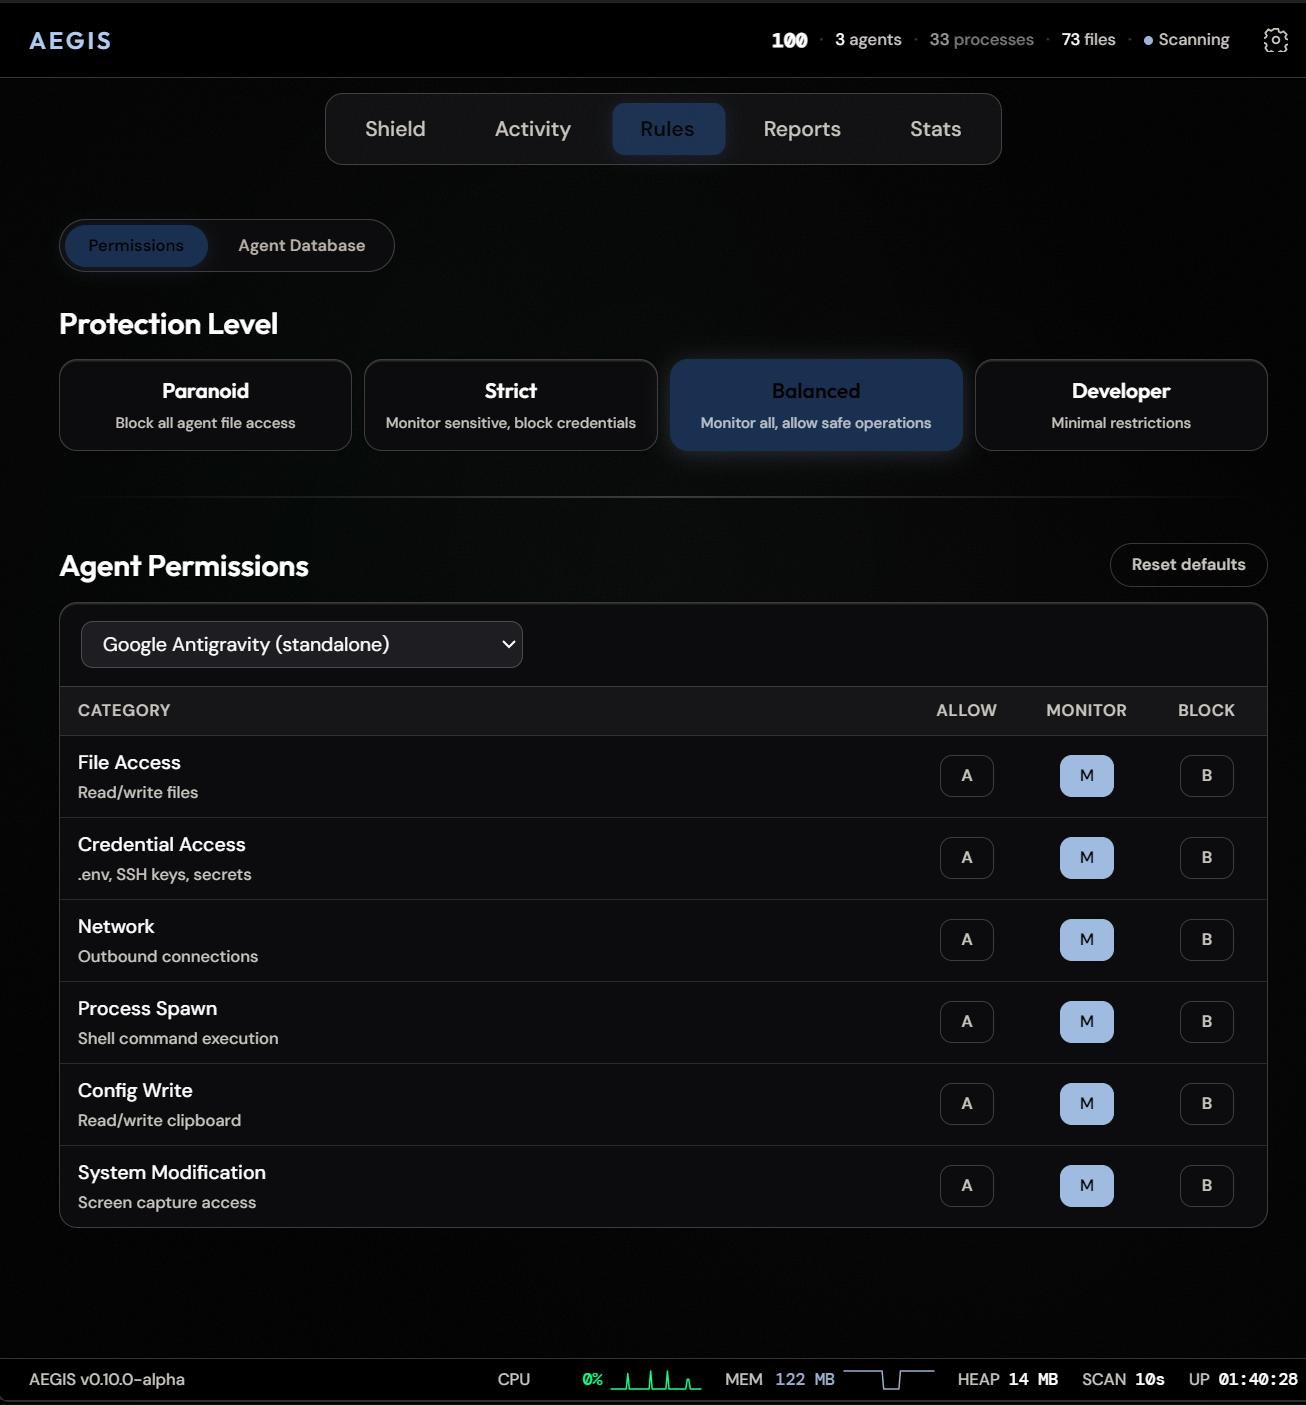 antropos17/aegis
Desktop monitoring and local security reviews for AI agents, with opt-in policy-controlled execution and MCP action tools. Windows primary;…
 osintbrazuca/osint-brazuca
Repositório criado com intuito de reunir informações, fontes(websites/portais) e tricks de OSINT dentro do contexto Brasil.
 owasp/openshield
CSPM de código aberto para Azure - faça varredura em busca de configurações incorretas e criptografia insegura para quantum, mapeie os achados para…
 sjkim1127/reversecore_mcp
A security-first MCP server that empowers AI agents to perform automated reverse engineering, malware analysis, forensics, vulnerability research,…
 cisco-ai-defense/defenseclaw
Governança de Segurança para IA Agêntica
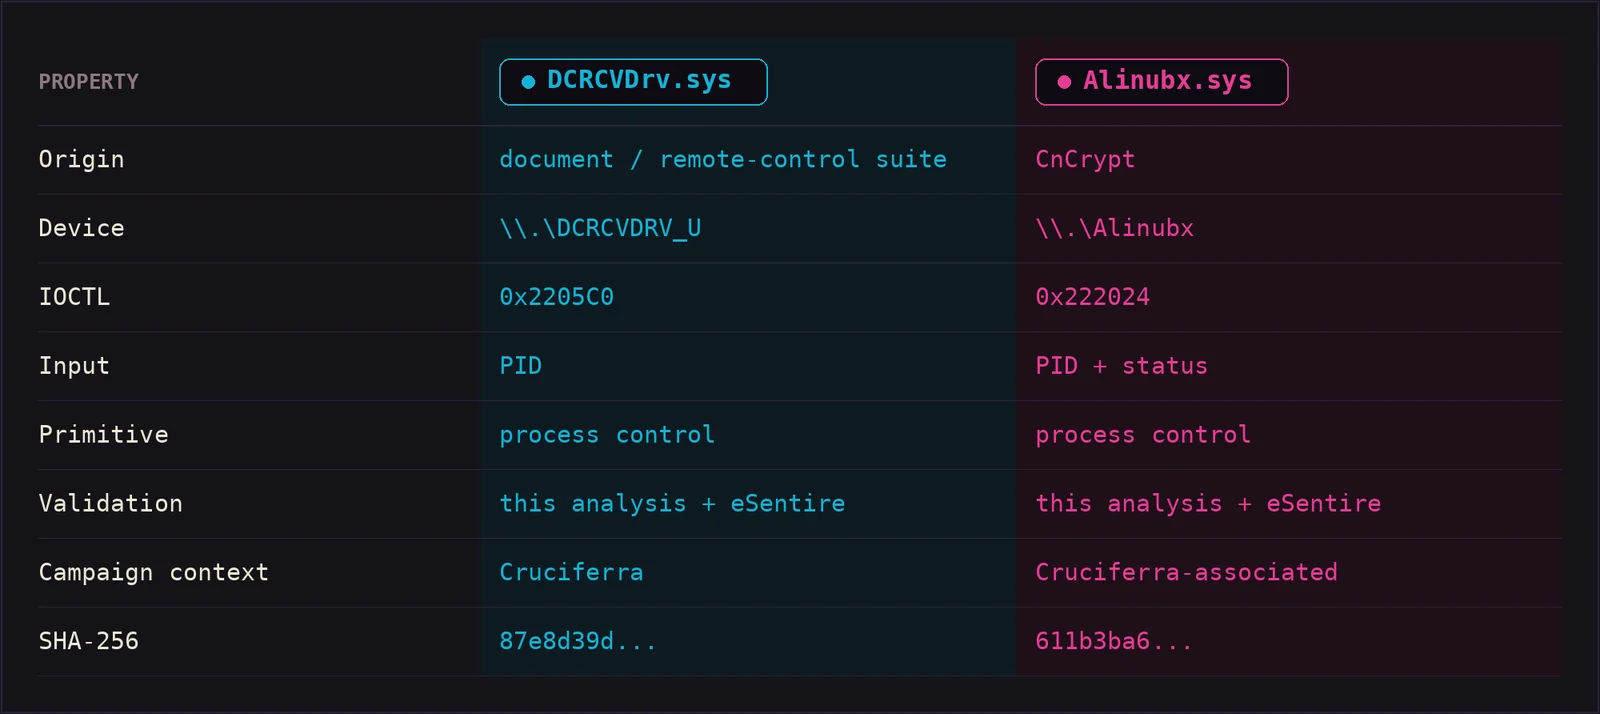 deathshotxd/0xcr0sscrush
Windows BYOVD research on DCRCVDrv.sys and Alinubx.sys, reverse engineering their kernel primitives, IOCTL surfaces, and detection opportunities.
 kubeshark/kubeshark
Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…
 0xblackash/cve-2026-73570
Advisory e orientações de deteção para CVE-2026-73570, uma injeção de comandos do sistema operativo não autenticada no processamento de notificações…
 ransomlook/ransomlook
Ainda outro rastreador de gangues de ransomware







