
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 hpfeeds/hpfeeds
Protocolo genérico de datafeed autenticado do Honeynet Project
 3xp0rt/lockbit-tattoo
Conjunto de dados OSINT estruturado de identidades vinculadas ao ransomware LockBit, incluindo nomes de usuário, IDs, datas de ingresso, endereços…
 swimlane/pyattck
Um pacote Python para interagir com o Mitre ATT&CK Framework
 kenbuckler/ws_ftp-cve-2023-40044
Monitora o impacto do WS_FTP CVE-2023-40044 com organizações afetadas, domínios e análise do método de header. Inclui um ticker de notícias para…
 embee-research/agenttesla-config-extractor
Extrator de configuração para AgentTesla - Variante Discord/Telegram
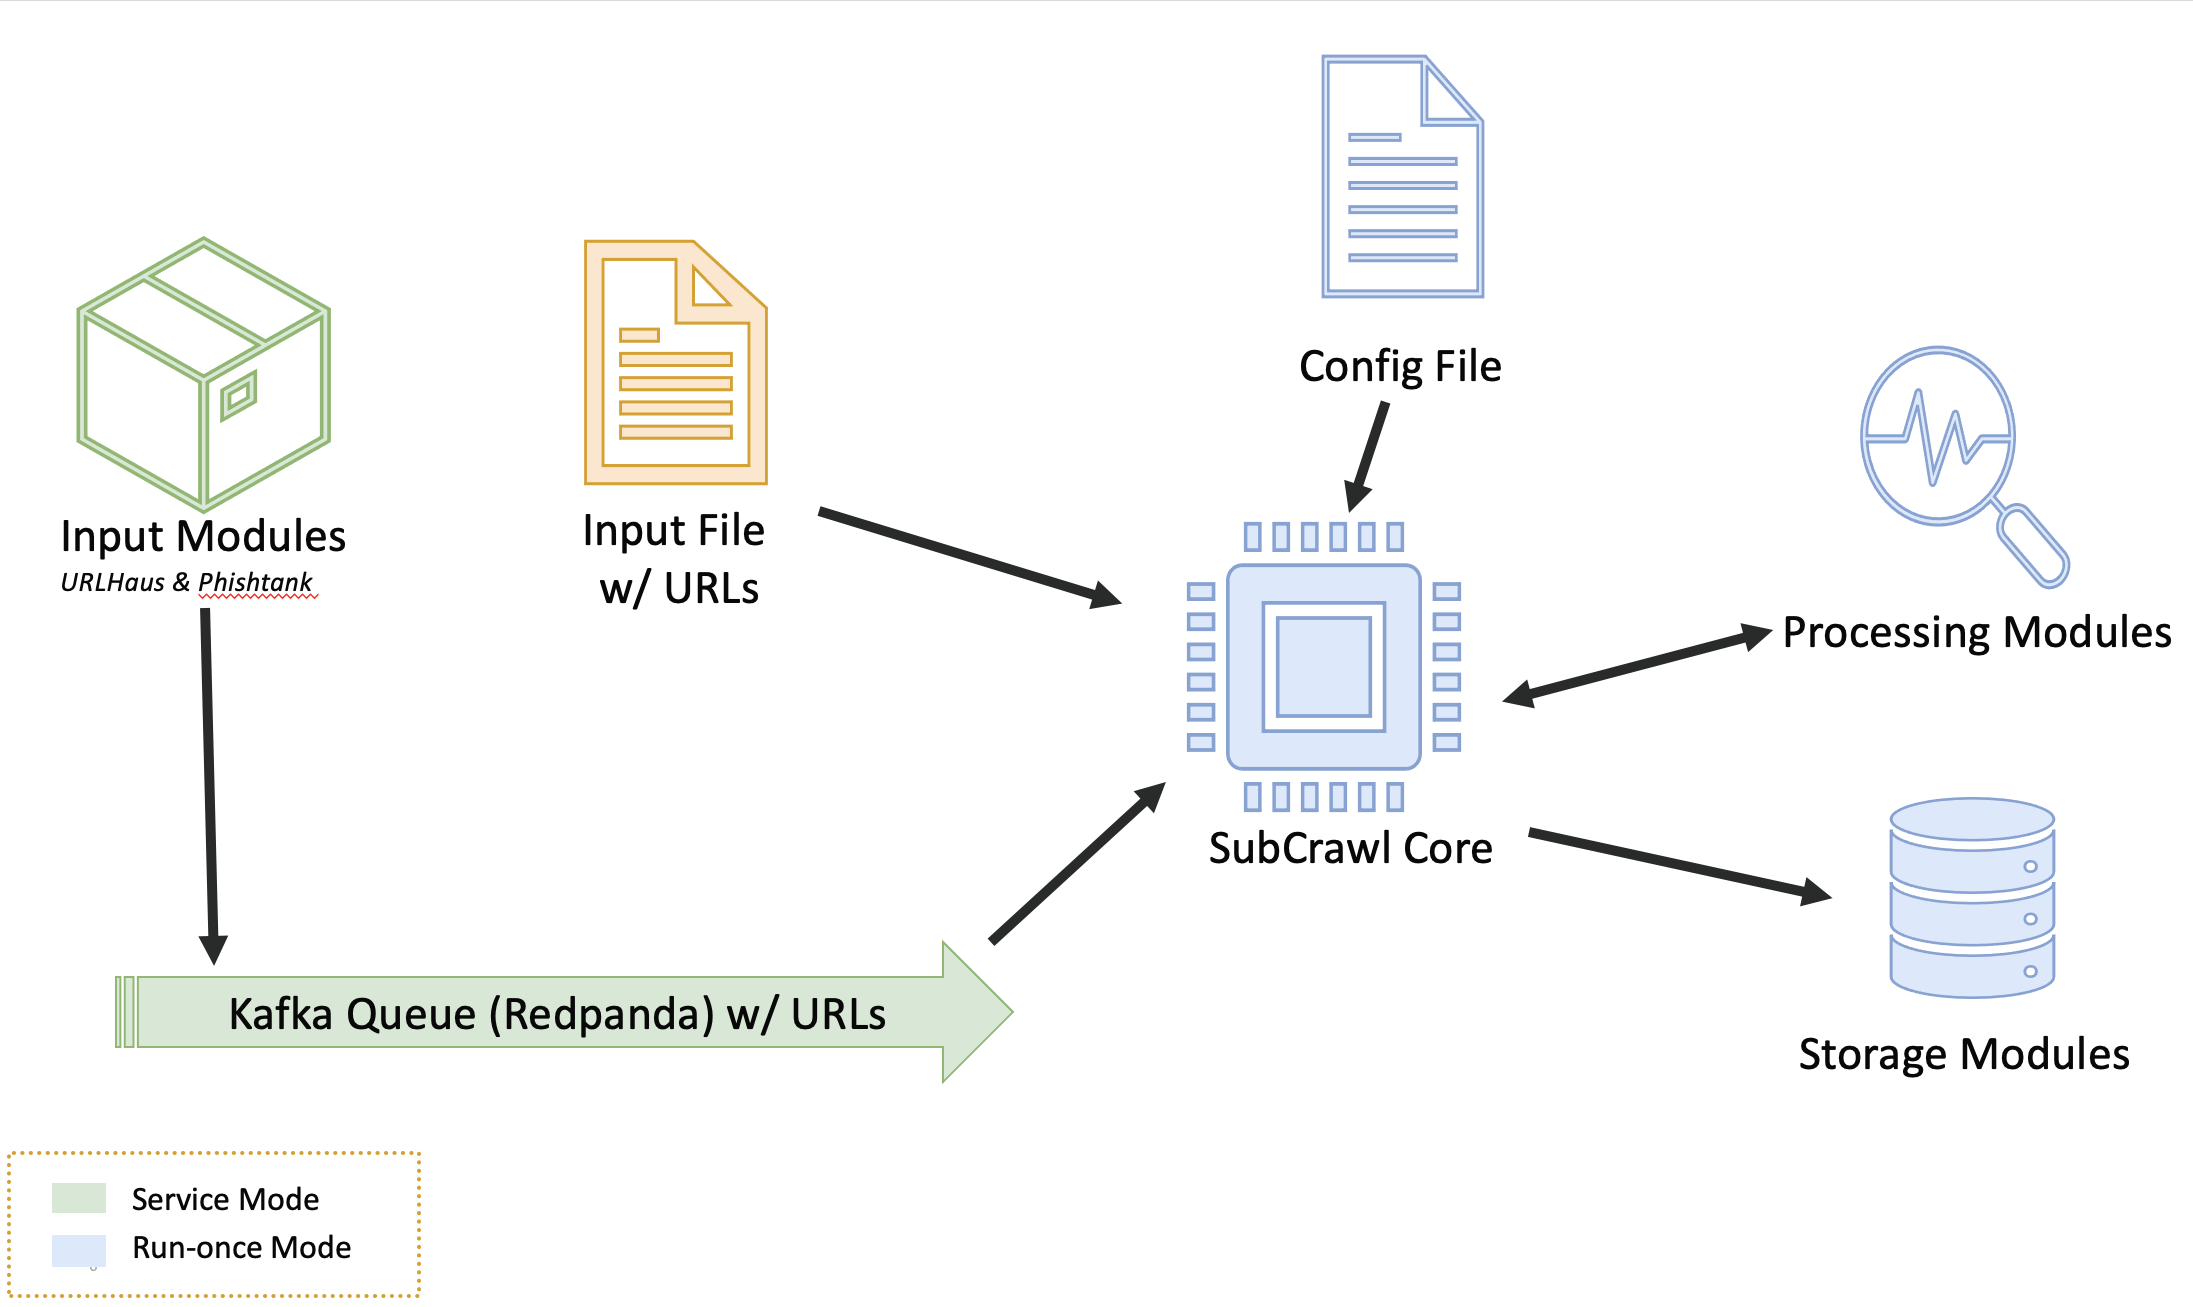 hpthreatresearch/subcrawl
Framework modular para descobrir e analisar diretórios abertos na web. Varre URLs, extrai conteúdo, aplica varredura YARA/ClamAV e gera resultados…
 otrf/security-datasets
Reproduzir Eventos de Segurança
 ion-storm/sysmon-config
Configuração avançada do Sysmon para ATT&CK, com foco na Detecção da Maioria das Técnicas por fonte de dados no MITRE ATT&CK, Fornecendo Visibilidade…

 embee-research/asyncrat-venom-dcrat-config-extractor
Extrator de Configuração para Asyncrat/Dcrat/VenomRat
 corelight/c2-detection-manjusaka
Detecção do framework C2 Manjusaka
 vc0rexor/quick-analysis
Fornece triagem rápida e sumarização de amostras de malware e indicadores de ameaças, destacando os principais detalhes comportamentais e contextuais…
 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner baseado em Bash que detecta indicadores de compromisso da exploração do CVE-2023-3519 em appliances Citrix ADC, suportando análise ao vivo e…
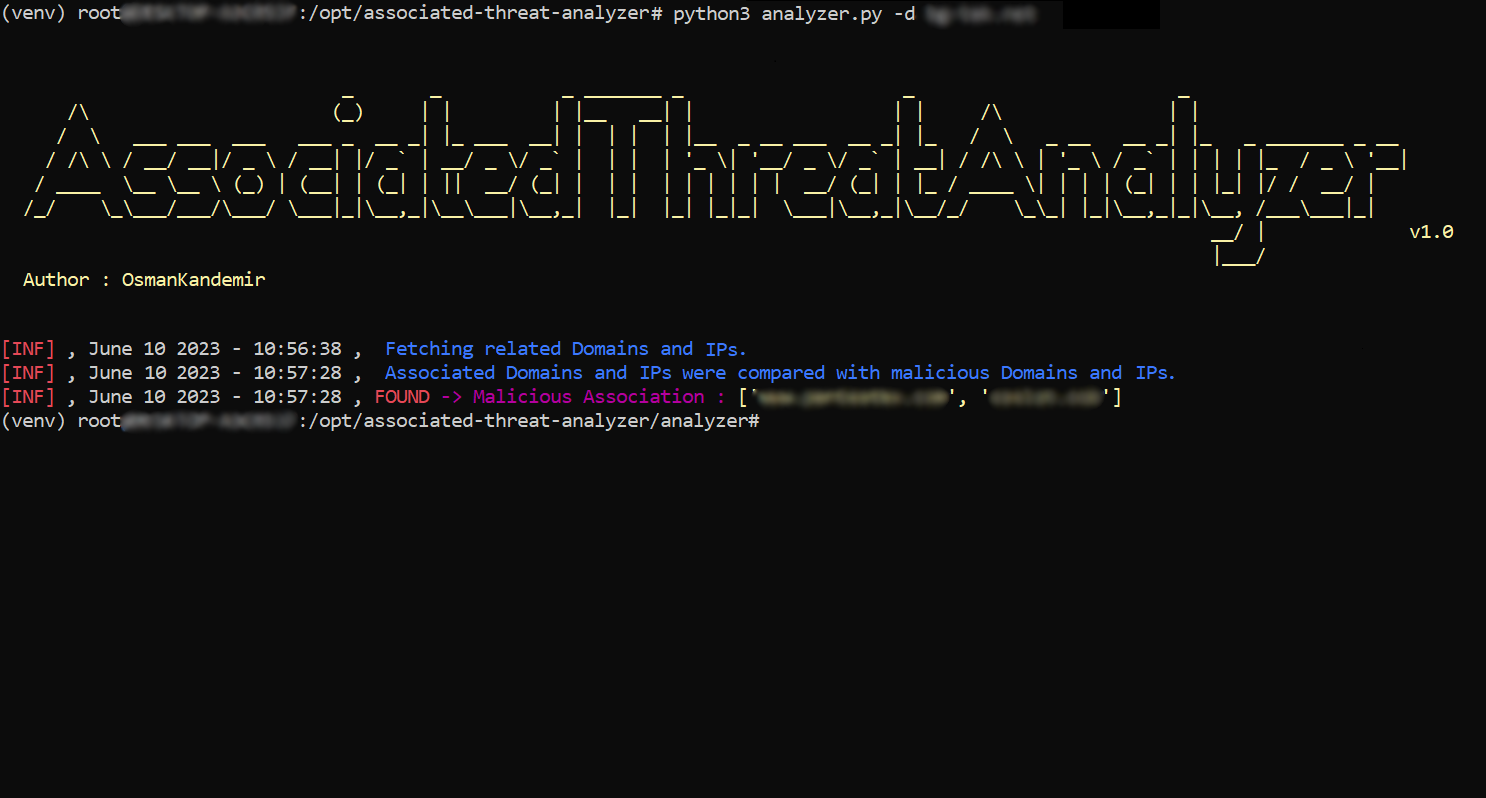 osmankandemir/associated-threat-analyzer
Detecta endereços IPv4 maliciosos e nomes de domínio associados a uma aplicação web, comparando com listas locais de inteligência de ameaças de…
 pascalasch/cve-2023-38831-kql
Caça KQL para WinRAR CVE-2023-38831
 letsdefend/awesome-soc-analyst
Recursos úteis para analistas de SOC e candidatos a analista de SOC.

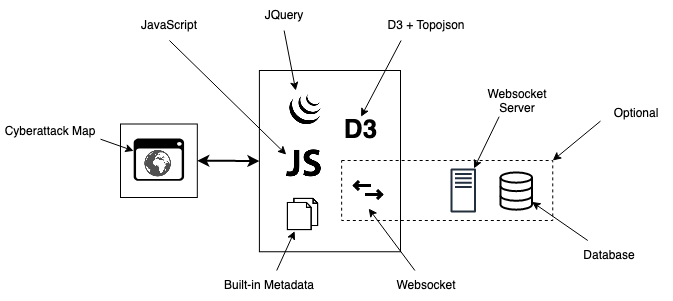 qeeqbox/raven
Mapa Avançado de Ameaças Cibernéticas (Simplificado, personalizável, responsivo e otimizado)







