#1

 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Passo a passo para detecção e análise da exploração do CVE-2024-24919 usando uma plataforma SIEM, incluindo análise de tráfego, documentação de IOC,…
 gmh5225/mirage
Plataforma OSINT de microsserviços em Rust que automatiza a coleta, correlação e visualização de inteligência para threat intelligence e mapeamento…
 varchashva/vprioritizer
vPrioritizer permite-nos entender o risco contextualizado (vPRisk) ao nível da relação ativo-vulnerabilidade em toda a organização, para que as…
 securityriskadvisors/vectr
Acompanhar as atividades de teste das equipes vermelha e azul para medir as capacidades de detecção e prevenção em cenários de ataque, com…
 pandare9x/malware
IOCs e notas relacionadas a malware
 yangyang-research/whale-sentinel-services
Os Serviços da Baleia Sentinela

 itzmeshervin/siem-dashboard
Um painel leve e em tempo real de Gerenciamento de Informações e Eventos de Segurança (SIEM) construído usando Streamlit. Ele coleta logs do sistema,…
 ikram124/cve-2024-3094-analysis
Projeto de análise de segurança: detalhamento de CVEs do mundo real
 corelight/zeek-endpoint-enrichment-conn
Enriqueça o conn.log com dados de EDR
 atlas-ghostshell/cve-2025-27558_patching
Corrigindo a vulnerabilidade CVE-2025-27558 que havia afetado minha imagem linux
 24owais/threat-intel-cve-2024-3094
Relatório de inteligência de ameaças analisando a vulnerabilidade de backdoor do xz-utils (CVE-2024-3094)
 pbssubhash/h0neytr4p
Fácil de configurar Honeypot para Blue Team
 thecyberfairy/cve-lfi-lab
Um laboratório prático investigando o CVE-2025-39507 da perspectiva de um analista de SOC de Nível 1. Inclui revisão de logs no Microsoft Sentinel,…
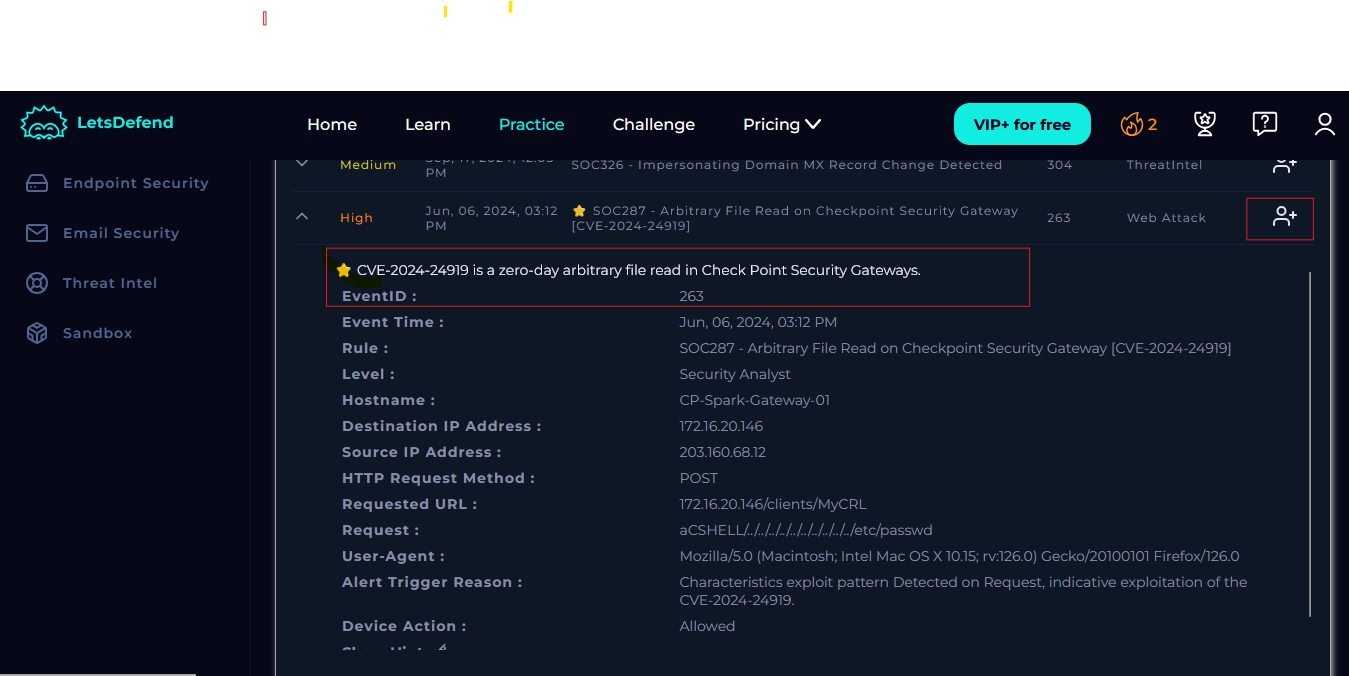 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo a passo de resposta a incidentes de SOC para a leitura arbitrária de arquivos CVE-2024-24919 em gateways Check Point, cobrindo detecção,…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Passo a passo para analista de SOC investigar e remediar CVE-2024-3400 (injeção de comando no PAN-OS). Abrange detecção, análise de logs,…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner baseado em Python para CVE-2025-31324 que identifica instâncias vulneráveis do SAP NetWeaver Visual Composer e detecta indicadores de…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
Ferramenta de avaliação de vulnerabilidade e comprometimento CVE-2025-31324 e CVE-2025-42999