
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 ttlab-research/awesome-wazuh
🛡️Listas incríveis sobre todos os tipos de tópicos interessantes do Wazuh XDR/SIEM
 zavikhttak/follina-msdt-threat-investigation
🔵 Relatório de análise de ameaças para Follina (CVE-2022-30190) — zero-day RCE no Microsoft MSDT explorado ativamente em ataques reais. Abrange…
 rxerium/rxerium-templates
Scripts Nuclei criados por @rxerium para zero days / vulnerabilidades ativamente exploradas.
 securityclaw/securityclaw
Um agente autônomo modular e baseado em habilidades do Security Operations Center (SOC) que monitora dados do OpenSearch/Elasticsearch, constrói…
 kennbroorg/iky
Projeto OSINT. Coletar informações de um e-mail. Coletar. Perfil. Linha do tempo.
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress somente leitura que verifica artefatos da cadeia de exploração wp2shell (CVE-2026-63030 / CVE-2026-60137)
 oguz-kagan-akar/cve-2026-41940-analysis
Análise técnica da bypass de autenticação do cPanel/WHM

 roxanne_ardary/securecivic
SecureCivic é uma plataforma de verificação de identidade de código aberto, construída por cidadãos, projetada para adoção pelo SSA. Ela substitui…
 boostedchaos/fleet-cve-scanner
Um scanner de CVE de código aberto e script único para frotas gerenciadas por RMM. Puro PowerShell 7 — combina seu inventário de software RMM com…
 j4ck3lsyn-gen2/reports
Coleção curada de relatórios de pesquisa em cibersegurança abrangendo análise de CVE, pesquisa de exploits, inteligência de ameaças e segurança…
 amnestytech/inside-pegasus
Um conjunto selecionado de documentos internos do NSO Group, materiais de produtos e depoimentos sob juramento que entraram no registro público no…
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Verificador de IoC Bash não oficial para appliances SonicWall SMA1000 afetadas pelos CVEs CVE-2026-15409 e CVE-2026-15410 ativamente explorados.
 sana-404/cve-2026-8388-mitigation-and-detection
Fornece orientação de mitigação e detecção para CVE-2026-8388, incluindo indicadores de comprometimento e etapas de remediação para equipes de…
 dfs333/trivysupplychainanalysis
Reconstrução formalmente verificada e quantitativa do ataque à cadeia de suprimentos do GitHub Actions do Trivy/TeamPCP (CVE-2026-33634): um modelo…
 te0rwx/cve-2025-32433-detection
Regra YARA personalizada para detectar artefatos do CVE-2025-32433, uma vulnerabilidade de RCE (execução remota de código) na autenticação pré-SSH do…
 bi7s/cves
Repositório contendo dados e ferramentas relacionados a Common Vulnerabilities and Exposures (CVEs) para análise de vulnerabilidades e inteligência…
 alectrocute/honeyprompt
Estrutura de decepção centrada em LLM: "O honeypot que responde!™"
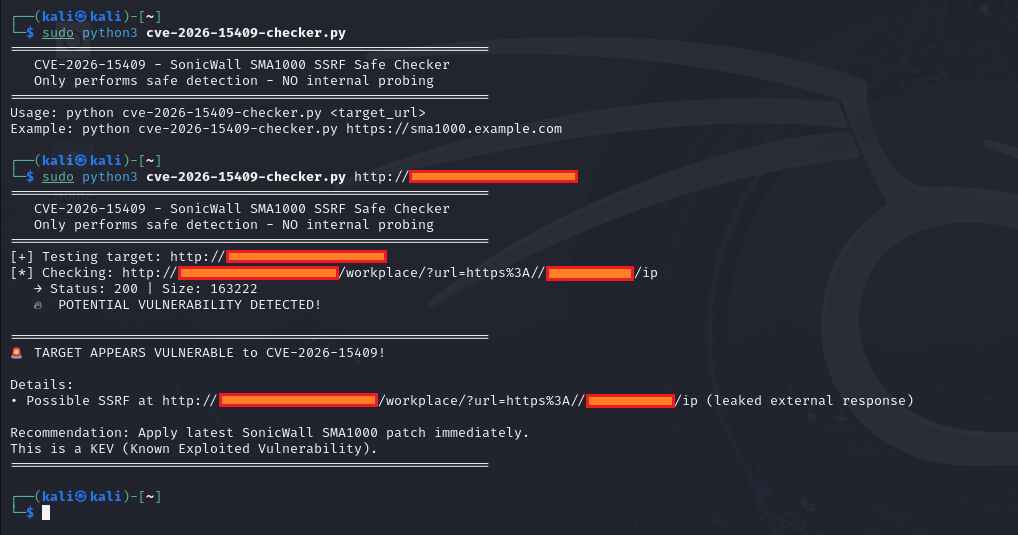 ashrafzaryouh/cve-2026-15409
Documentação de advisory para CVE-2026-15409, uma SSRF crítica não autenticada em appliances SonicWall SMA1000, abrangendo modelos afetados, impacto,…







