
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 threatcl/threatcl
Documentando seus Modelos de Ameaça com HCL
 virustotal/virustotal-mcp
Servidor MCP que expõe a inteligência de ameaças do VirusTotal a agentes de IA: relatórios de arquivos, URLs, domínios e IPs, envio de análises e…
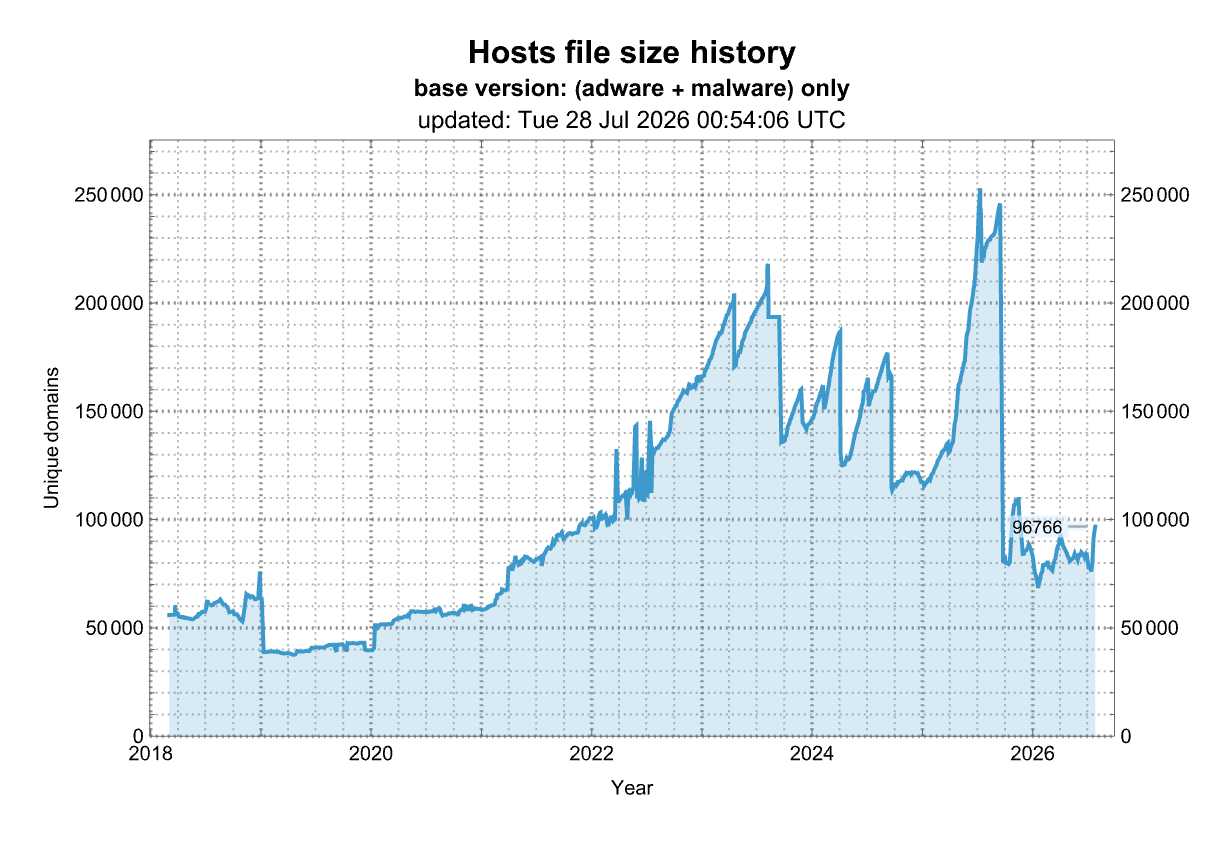 stevenblack/hosts
🔒 Consolidando e estendendo arquivos hosts de várias fontes bem selecionadas. Opcionalmente, escolha extensões para pornografia, redes sociais e…
 mgreen27/detectraptor
Um repositório para compartilhar conteúdo de detecção do Velociraptor disponível publicamente
 jlopp/physical-bitcoin-attacks
Uma lista de ataques conhecidos contra entidades detentoras de Bitcoin / criptoativos que ocorreram no mundo real.
 pavel-odintsov/fastnetmon
Sensor DDoS muito rápido com suporte a sFlow/Netflow/IPFIX/SPAN
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows
 mastyf-ai/mastyf.ai
Plataforma de segurança de IA de código aberto que fornece defesa perimetral para LLMs e agentes de IA por meio de análise de enxame, imposição de…
 smittix/intercept
iNTERCEPT, uma plataforma gratuita e de código aberto que reúne as melhores ferramentas de inteligência de sinais em uma única interface acessível.
 0xanalyst/email-security-header-analyzer
Analisador de cabeçalhos de e-mail e arquivos .eml para SPF/DKIM/DMARC, spoofing e phishing. Executa 100% no seu navegador, então seus e-mails nunca…
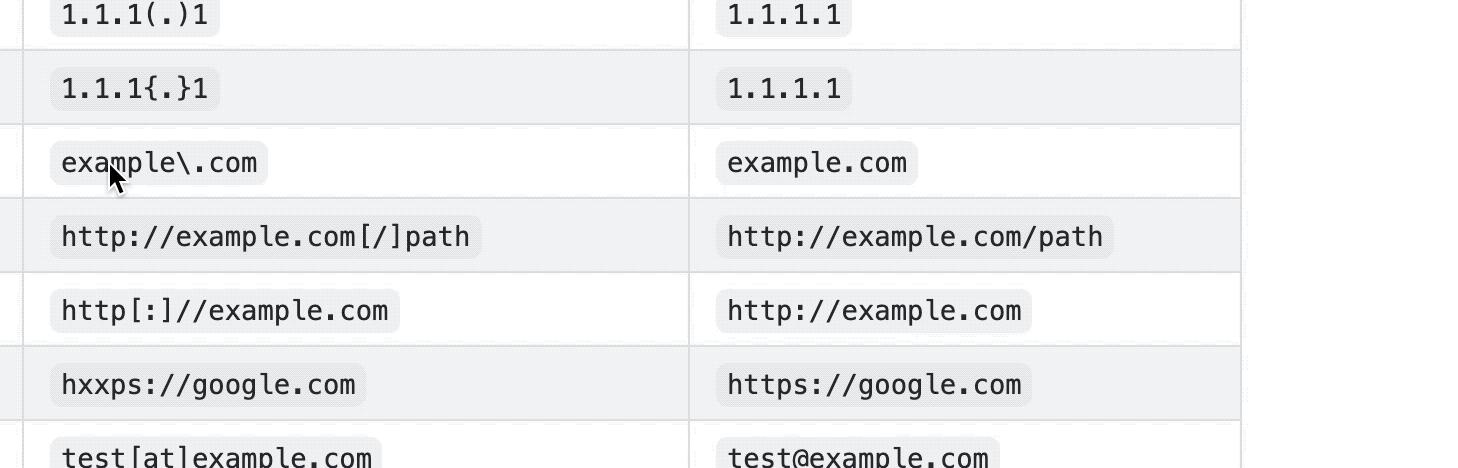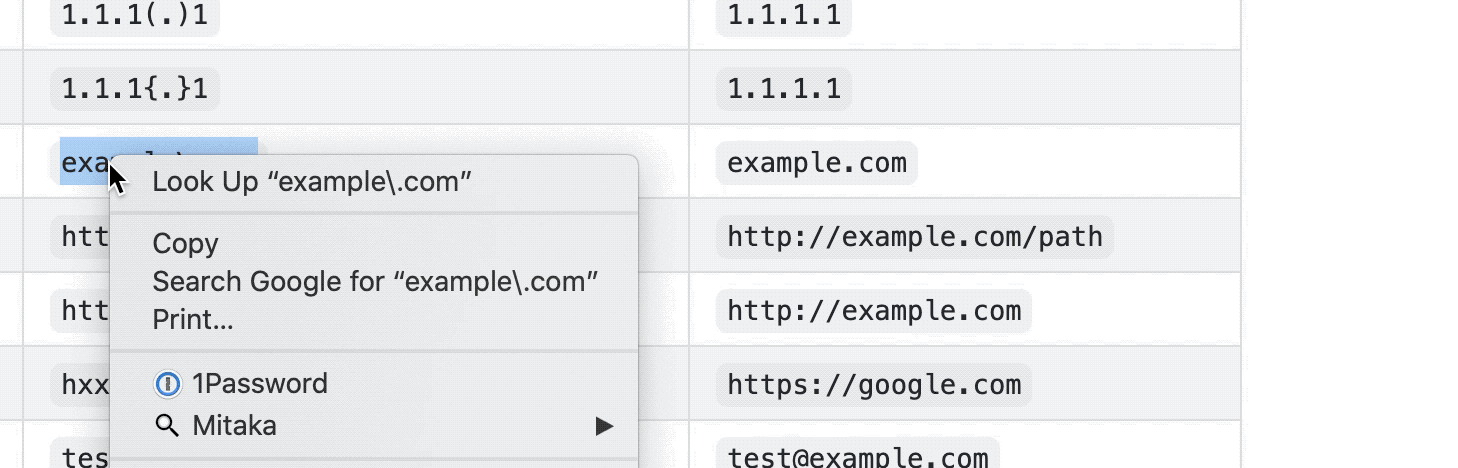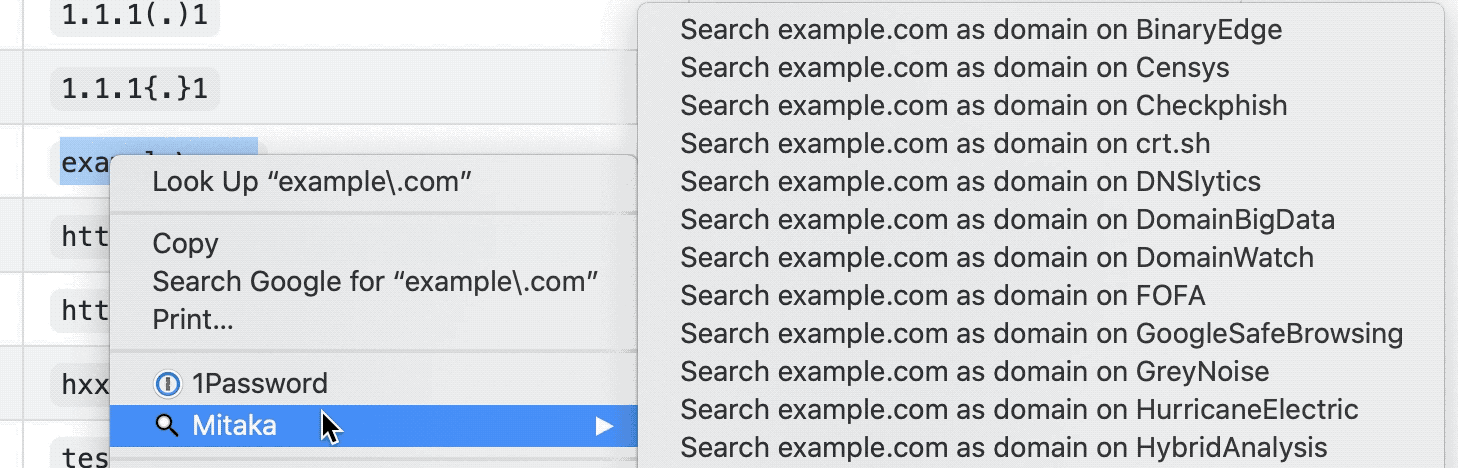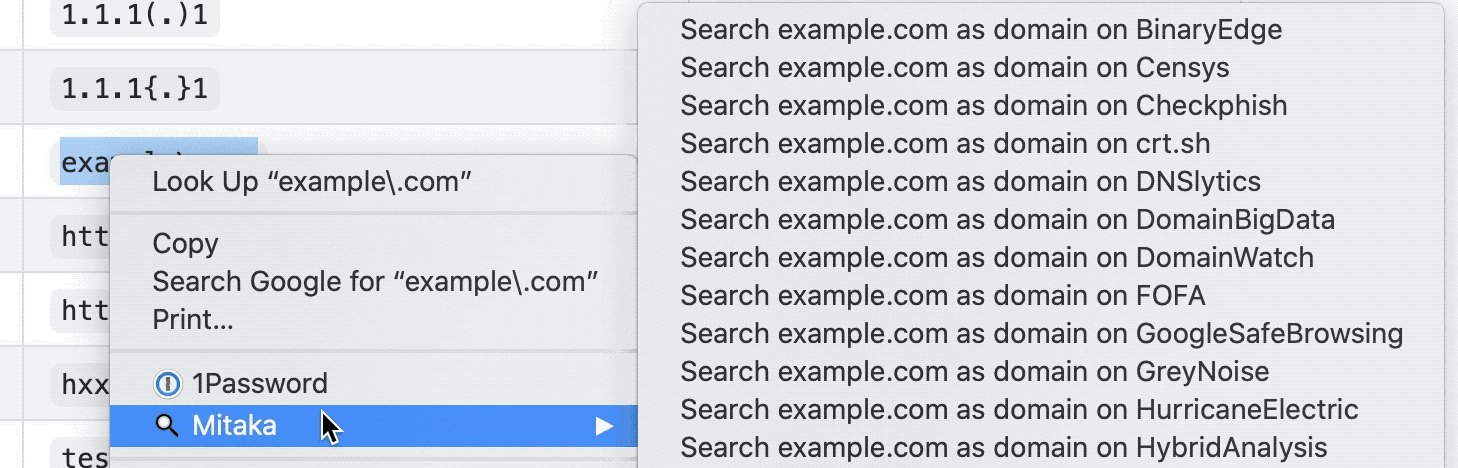 ninoseki/mitaka
Extensão de navegador para pesquisa OSINT e análise de IoCs. Detecta automaticamente e faz o refang de indicadores de comprometimento, consultando…
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 mafarricos/badbox-tv-audit
Audita dispositivos Android TV e Google TV via ADB em busca dos malwares BadBox, XCPE e Vo1d, com um sentinela de tráfego VPN, listas de bloqueio de…
 blessedrebus/krawl
Krawl é um servidor de decepção web personalizável, leve e nativo da nuvem, e um anti-crawler que cria aplicações web falsas com vulnerabilidades de…
 anonghosty/looking-glass
Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis…
 0-am-x/huntbug-behind_the_curtain
OSINT passivo e arquivo de evidências para huntbug.com - indicadores de fraude observados em uma suspeita de plataforma falsa de bug bounty (não é um…
 devtox/awesome-cybersecurity-blueteam
Lista curada de recursos blue-team que abrange operações de SOC, engenharia de detecção, threat hunting, resposta a incidentes, DFIR, análise de…
 hunt3r-1/cybersec-intel
Ferramenta de inteligência de ameaças em terminal, num único ficheiro: feeds de ameaças em tempo real, consultas de indicadores, verificações…







