Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Krawl — Krawl é um servidor de decepção web personalizável, leve e nativo da nuvem, e um anti-crawler que cria aplicações web falsas com vulnerabilidades de baixa complexidade, utilizando dados fictícios realistas gerados aleatoriamente e modelos HTML gerados por IA. | Kitploit
Ferramentas/GitHubGitHub/blessedrebus/krawl
Segurança de ContêineresColeta de InformaçõesSegurança WebSegurança de RedeSegurança na NuvemInteligência de AmeaçasResposta a IncidentesAnti-BotSegurança de IA
GitHubblessedrebus/krawl

Krawl

Krawl é um servidor de decepção web personalizável, leve e nativo da nuvem, e um anti-crawler que cria aplicações web falsas com vulnerabilidades de baixa complexidade, utilizando dados fictícios realistas gerados aleatoriamente e modelos HTML gerados por IA.

5584576há 3 diasRevisado pelo Kitploit
Compartilhar
Ver RepositórioSite

Krawl

Um servidor honeypot web moderno e personalizável, projetado para detectar e rastrear atividades maliciosas de atacantes e rastreadores web por meio de páginas web enganosas, credenciais falsas e canary tokens.

Read the documentation

Config builder Rule builder Live demo

License Release
GitHub Container Registry Kubernetes Helm Chart

Índice

  • Demo
  • O que é o Krawl?
  • Dashboard do Krawl
  • Modos de implantação
  • Banlist do Krawl
  • Início rápido
    • Docker Run
    • Docker Compose
    • Kubernetes
    • Uvicorn (Python)
  • Configuração
  • Banir IPs maliciosos
  • Detecção de ataques
  • Reputação de IP
  • Engano usando IA
  • Executando atrás de um proxy reverso ou CDN
  • Métricas e monitoramento
  • Documentação
  • Contribuindo

Demo

Dica: rastreie os caminhos do robots.txt para diversão adicional

URL do Krawl: http://demo.krawlme.com

Veja o dashboard http://demo.krawlme.com/das_dashboard

O que é o Krawl?

Krawl é um servidor de engano nativo da nuvem projetado para detectar, atrasar e analisar atacantes maliciosos, rastreadores web e scanners automatizados.

Ele cria aplicações web falsas realistas repletas de alvos fáceis, como painéis de administração, arquivos de configuração e credenciais falsas expostas, para atrair e identificar atividades suspeitas.
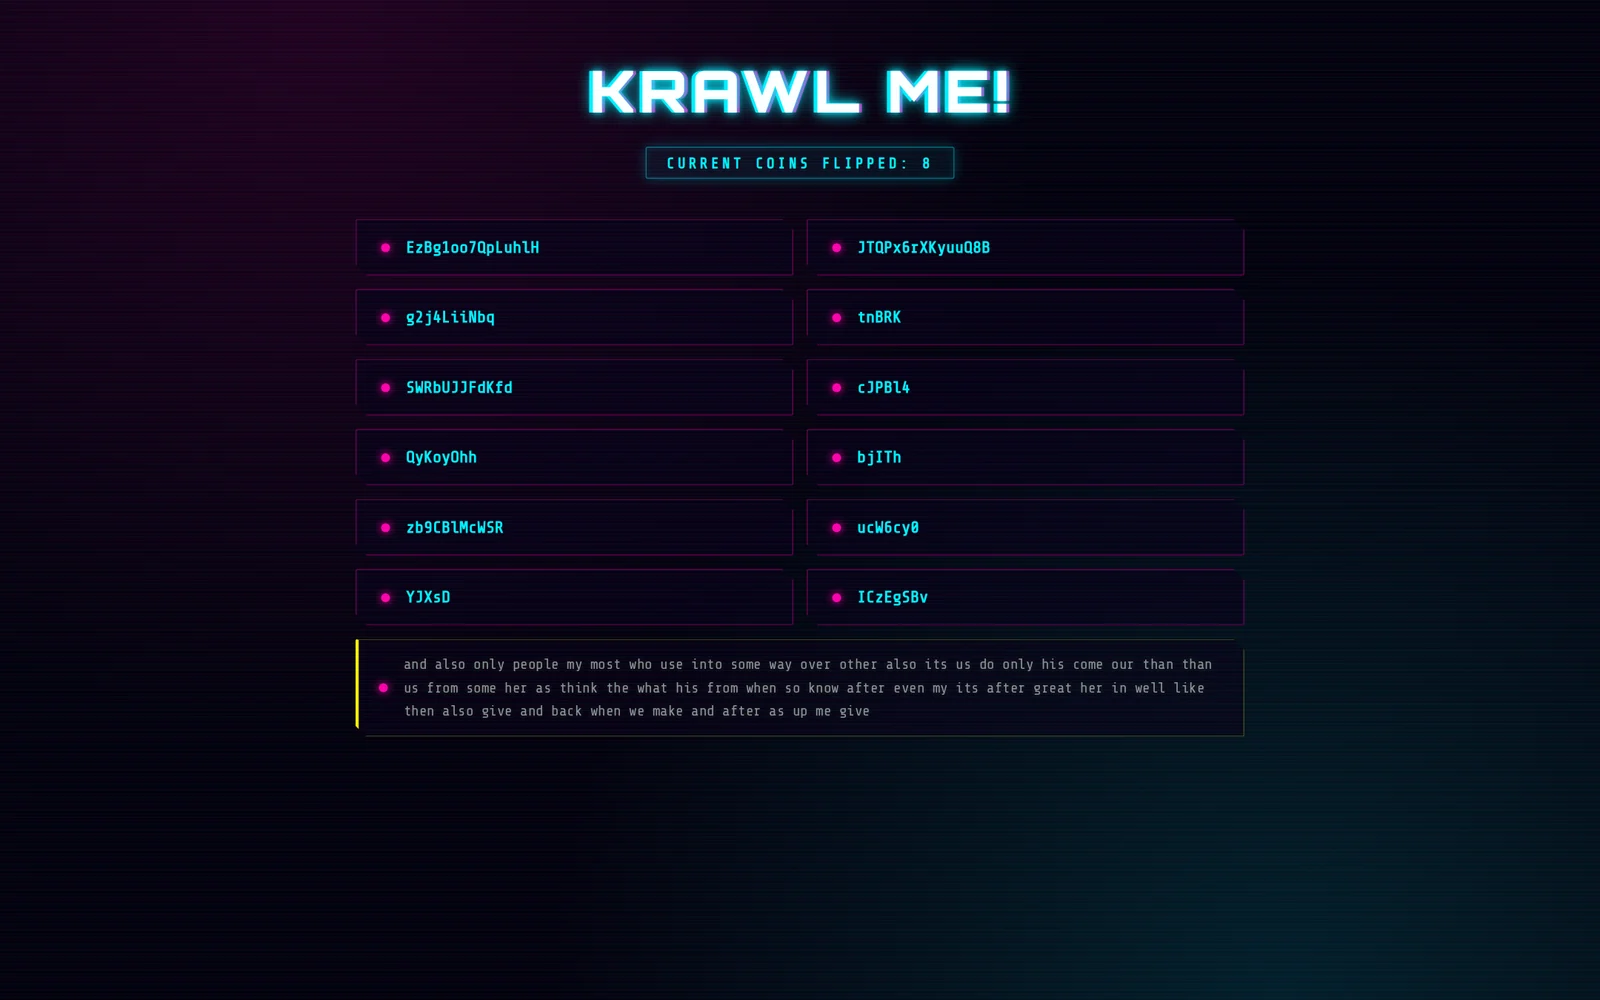
dashboard

Ao desperdiçar recursos dos atacantes, o Krawl ajuda a distinguir claramente comportamentos maliciosos de rastreadores legítimos.

Ele apresenta:

  • Páginas de Engano Geradas por IA: Deixe os atacantes ajudarem a gerar sua falsa superfície de ataque vulnerável
  • Páginas Armadilha para Spiders: Links aleatórios infinitos para desperdiçar recursos de crawlers, com base no projeto spidertrap
  • Páginas de Login Falsas: WordPress, phpMyAdmin, painéis de administração
  • Caminhos de Honeypot: Anunciados no robots.txt para capturar scanners
  • Credenciais Falsas: Nomes de usuário, senhas e chaves de API com aparência realista
  • Integração com Canary Token: Disparo de alertas externos
  • Cabeçalhos de servidor aleatórios: Confundem ataques baseados no cabeçalho e versão do servidor
  • Dashboard em tempo real: Monitore atividades suspeitas
  • Detecção de Ataques com YARA: mais de 3.100 regras incluídas para ataques web, payloads de exploit, mais de 2.500 CVEs, botnets de IoT e sondagens de exposição, respondidas com respostas falsas correspondentes
  • Conteúdo falso personalizável: cada página falsa e resposta de ataque é um arquivo listado em responses/manifest.yaml
  • Injeção de Erros Aleatórios: Imita o comportamento de um servidor real

Você pode facilmente expor o Krawl junto aos seus outros serviços para protegê-los de web crawlers e usuários maliciosos usando um proxy reverso. Para mais detalhes, consulte a documentação de Proxy Reverso.
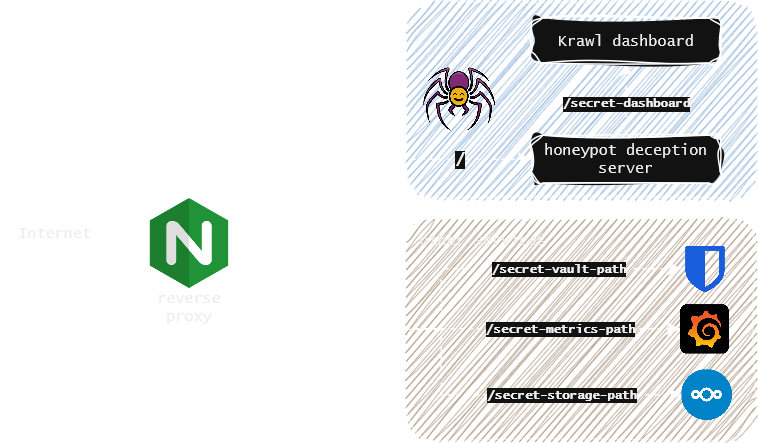
use case

Dashboard do Krawl

O Krawl fornece um dashboard abrangente, acessível em um caminho secreto aleatório gerado na inicialização ou em um caminho personalizado configurado via KRAWL_DASHBOARD_SECRET_PATH. Isso mantém o dashboard oculto de atacantes que escaneiam seu honeypot.

Cinco abas estão abertas para qualquer pessoa com o caminho do dashboard:
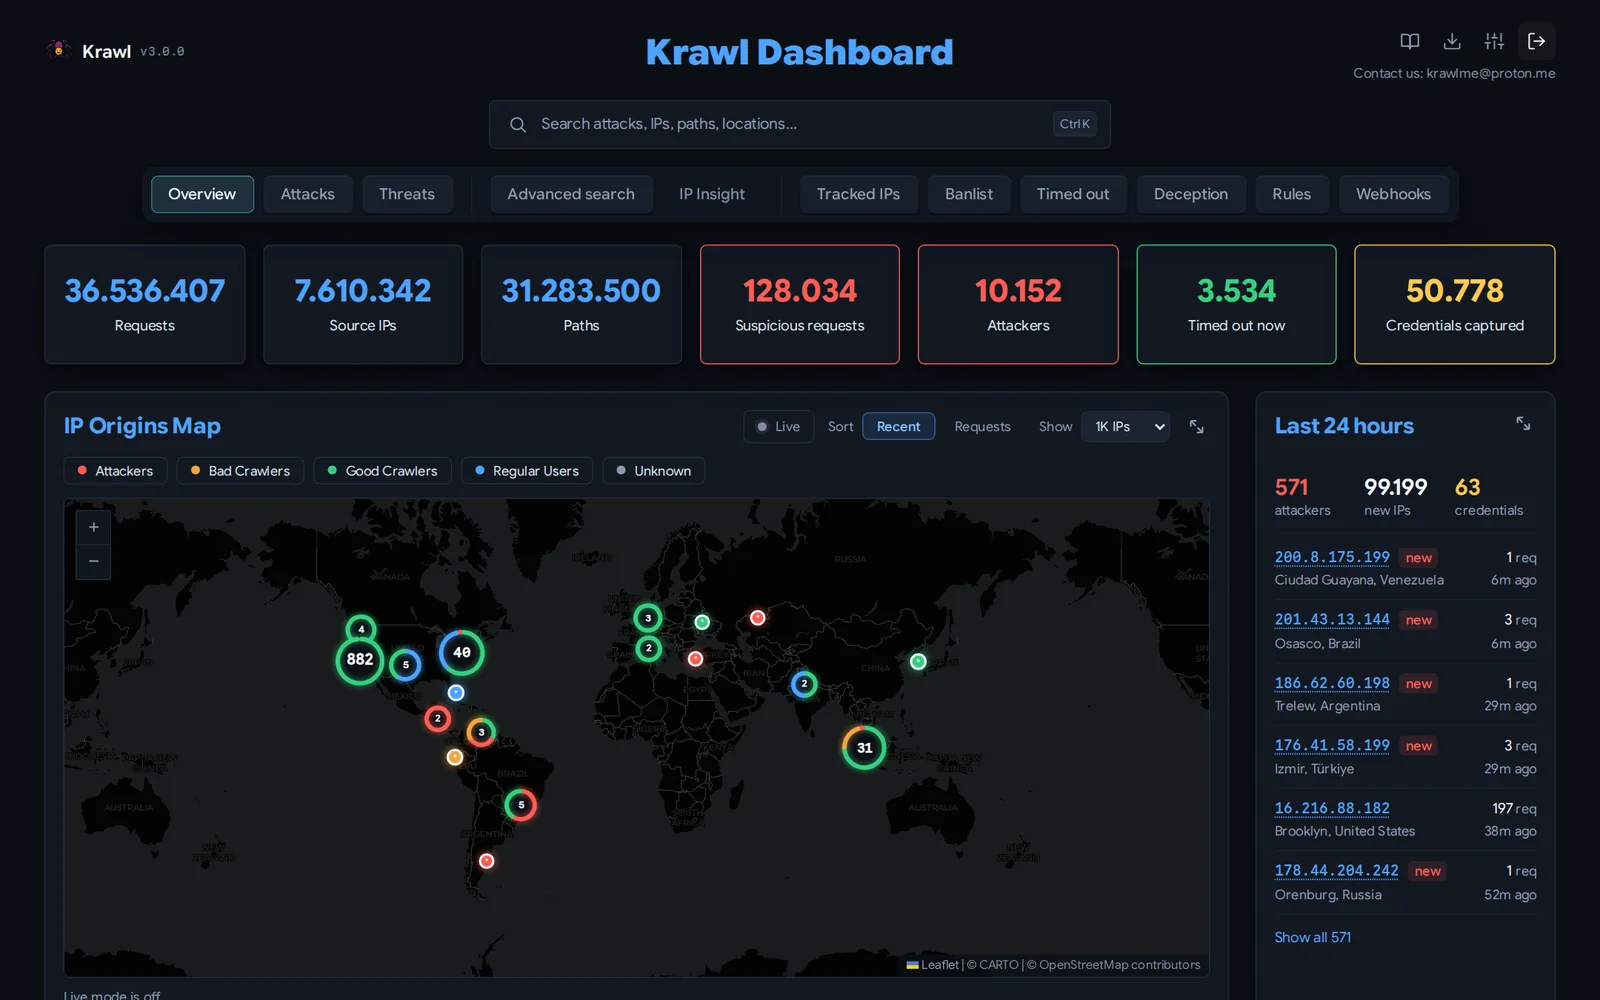
  • Visão Geral: visão de alto nível da atividade de ataques: um mapa interativo das origens dos IPs, requisições suspeitas recentes e os principais IPs, User-Agents e caminhos.

geoip

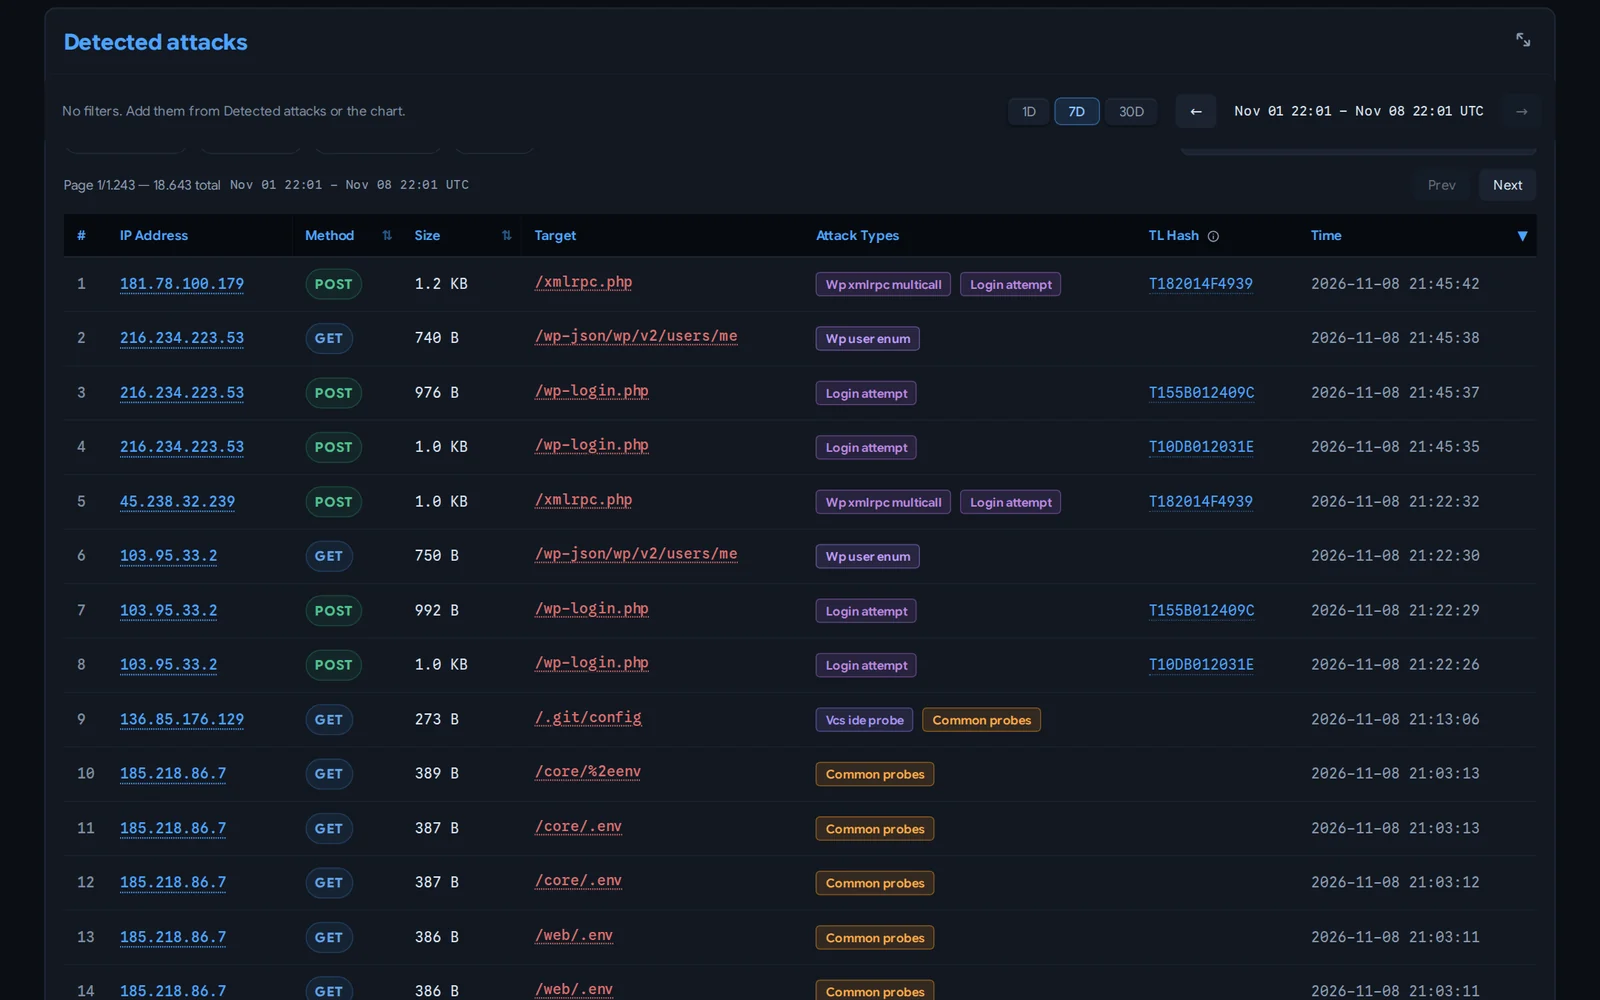
  • Ataques: detalhamento das credenciais capturadas, gatilhos de honeypot e tipos de ataque detectados (SQLi, XSS, path traversal, etc.) com gráficos e tabelas.

attack_types

  • Ameaças: payloads agrupados em campanhas por hash fuzzy TLSH, de modo que um webshell e suas variantes editadas sejam lidos como uma única campanha em vez de acertos não relacionados, com um índice de todos os arquivos capturados.

  • Busca avançada: encontre requisições armazenadas por caminho, host, IP, referer, user agent, método, texto bruto da requisição e cabeçalhos HTTP.

  • IP Insight: visão forense aprofundada de um IP selecionado: geolocalização, informações de ISP/ASN, sinalizadores de reputação, um hexágono de comportamento, tipos de ataque classificados, contagens de requisições boas e ruins, severidade média, histórico de referer, arquivos e credenciais capturados, linha do tempo de categorias e histórico completo de acesso.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →