
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 srixivas/pcapxray
❄️ PcapXray - Uma Ferramenta de Forense de Rede - Para visualizar uma Captura de Pacotes offline como um Diagrama de Rede, incluindo identificação de…
 ahmedkhlief/apt-hunter
APT-Hunter é uma ferramenta de Threat Hunting para logs de eventos do Windows, criada com a mentalidade de purple team para fornecer detecção de…
 sigmahq/sigma
Repositório Principal de Regras Sigma
 kennbroorg/iky
Projeto OSINT. Coletar informações de um e-mail. Coletar. Perfil. Linha do tempo.
 josh0xa/darkdump
Interface de Inteligência de Fontes Abertas para Raspagem da Deep Web
 threatspec/threatspec
threatspec - modelagem contínua de ameaças, através do código
 qeeqbox/chameleon
19 honeypots personalizáveis para monitoramento de tráfego de rede, atividades de bots e credenciais de nome de usuário\senha (DNS, HTTP Proxy, HTTP,…
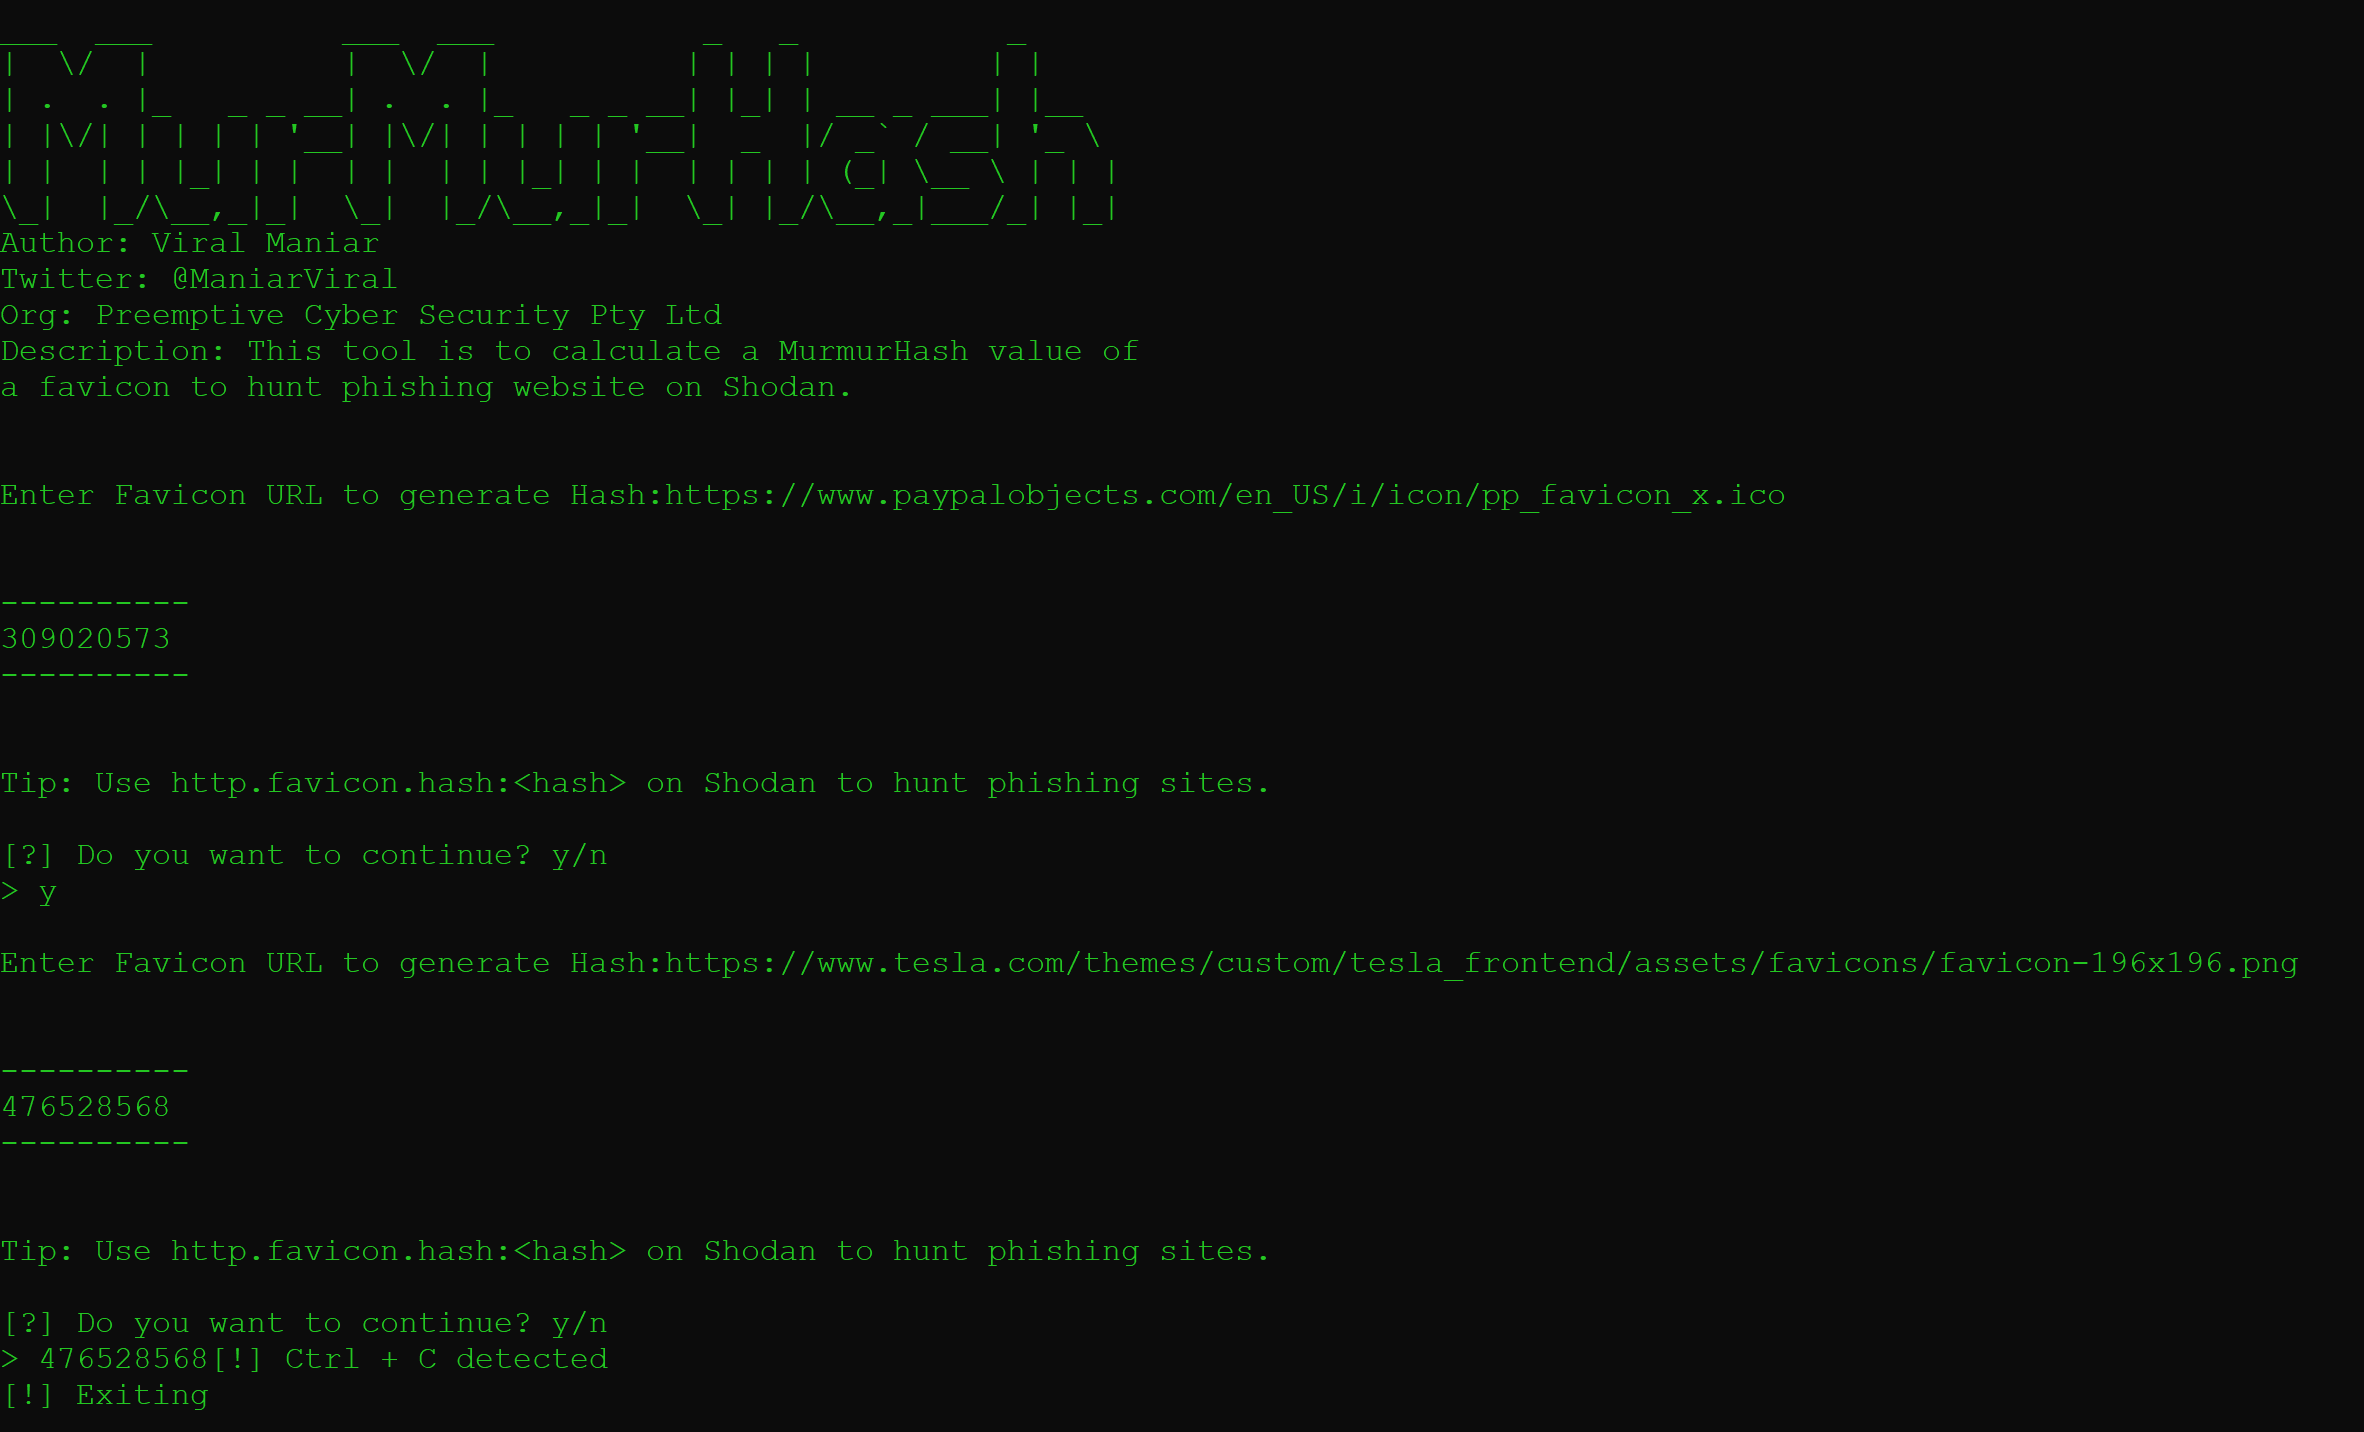 viralmaniar/murmurhash
Esta pequena ferramenta serve para calcular um valor MurmurHash de um favicon para caçar sites de phishing na plataforma Shodan.
 iknowjason/bluecloud
Cyber Range incluindo sistema Velociraptor + HELK com uma VM Windows para testes de segurança e P&D. Suporte para Terraform no Azure e AWS.
 3lp4tr0n/beaconhunter
Detecte e responda a beacons do Cobalt Strike usando ETW.
 jangeisbauer/gundog
gundog - caça guiada no Microsoft Defender
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 telekom-security/tpotce
🍯 T-Pot - A Plataforma Multi-Honeypot Tudo em Um 🐝
 cado-security/dfir_resources_revil_kaseya
Recursos para Profissionais de DFIR Respondendo ao Ataque à Cadeia de Suprimentos Kaseya do Ransomware REvil
 cred-club/artif
Um framework avançado de inteligência de ameaças em tempo real para identificar ameaças e tráfego web malicioso com base na reputação de IP e dados…
 swimlane/soc-faker
Um pacote Python para gerar dados falsos para SOC e automação de segurança.
 salesforce/jarm
Ferramenta ativa de fingerprinting de servidores TLS que envia pacotes Client Hello personalizados para gerar hashes JARM exclusivos para identificar…
 jonrau1/electriceye
ElectricEye é uma ferramenta de CLI Python multi-nuvem, multi-SaaS para Gerenciamento de Ativos, Gerenciamento de Postura de Segurança e…







