
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 theresafewconors/sooty
Ferramenta CLI tudo-em-um para analistas de SOC para automatizar e acelerar o fluxo de trabalho.
 concinnity-risks/ransomcoinpublic
Uma ferramenta DFIR para extrair endereços de criptomoedas e outros indicadores de comprometimento de binários.
 naveenrudra/rttm
Ferramenta de Monitoramento de Ameaças em Tempo Real
 defenxor/dsiem
Mecanismo de correlação de eventos de segurança para ELK stack
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
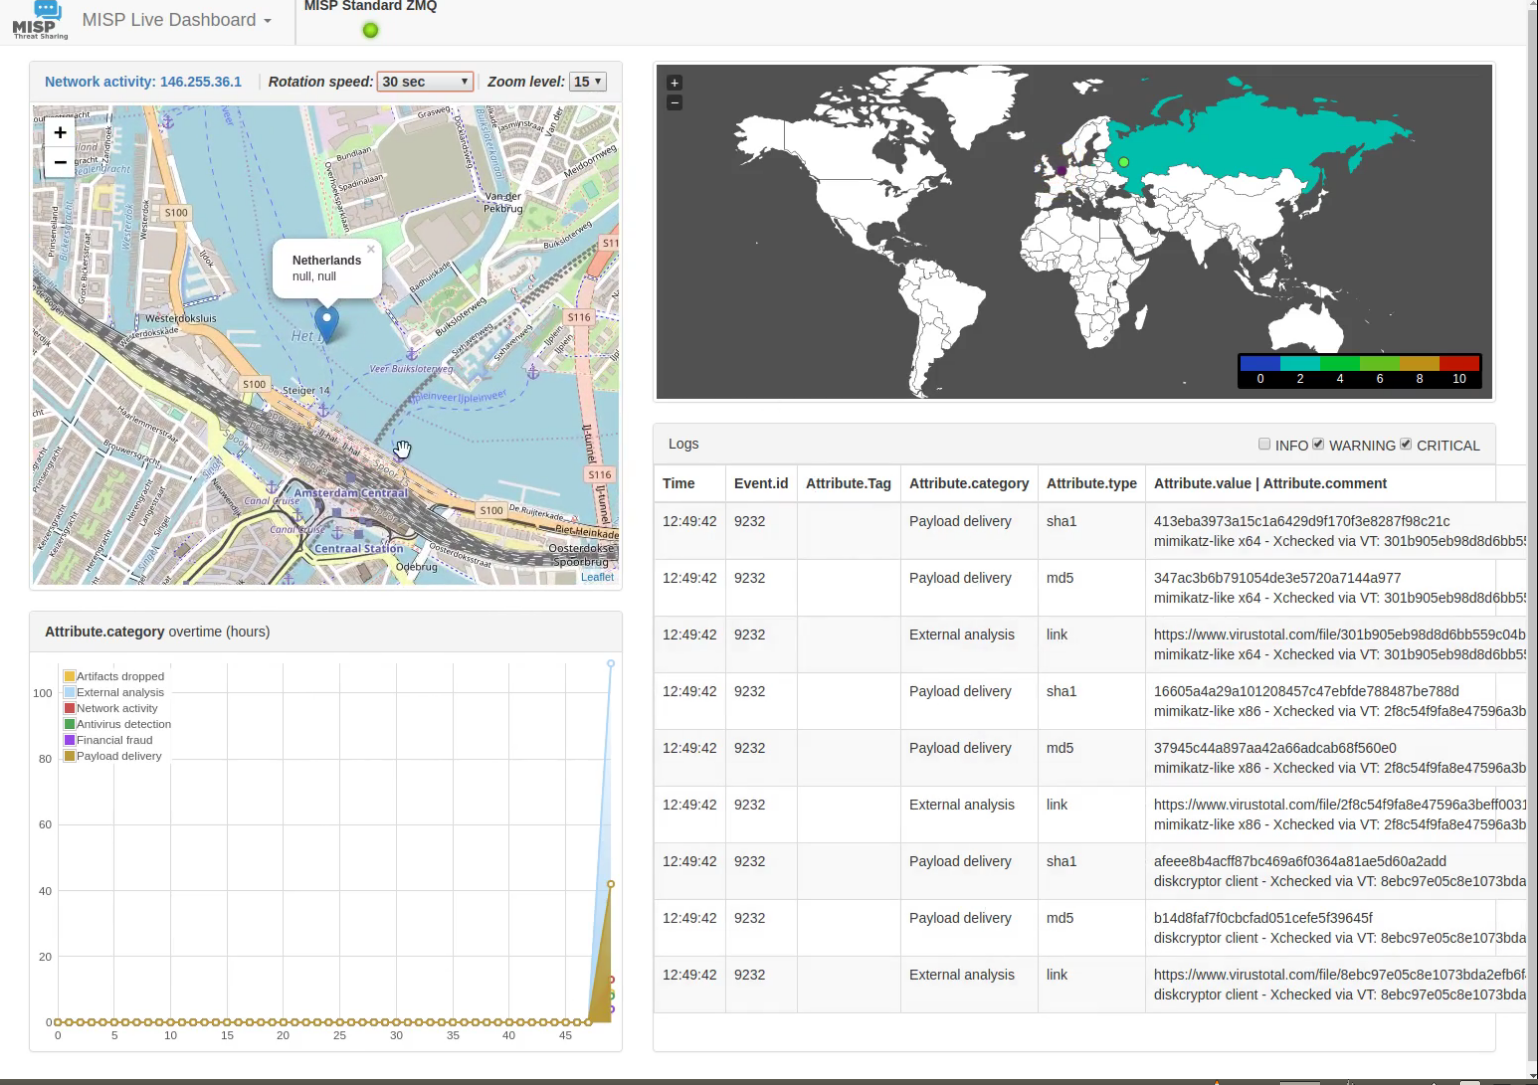 misp/misp-dashboard
Um painel ao vivo para uma visão geral em tempo real da inteligência de ameaças de instâncias MISP
 kaandemir993/vidar-stealer-reverse-engineering
Análise aprofundada de engenharia reversa do Vidar Stealer 2.0 cobrindo adulteração do Task Scheduler (timestamps de 1999), process hollowing no…
 haruu77g/phantomprint
Motor de impressão digital híbrido passivo — identifique hosts sem enviar um único pacote

 roxanne_ardary/safeforge
SafeForge é um hub de aplicativos móveis de código aberto construído no GitLab que permite que desenvolvedores criem, enviem e compartilhem…
 izar/pytm
Um framework Pythonico para modelagem de ameaças
 mitre/brawl-public-game-001
Dados de um Exercício BRAWL de Emulação Automatizada de Adversários
 randomuserid/adama
Pesquisa por Caça a Ameaças e Análise de Segurança
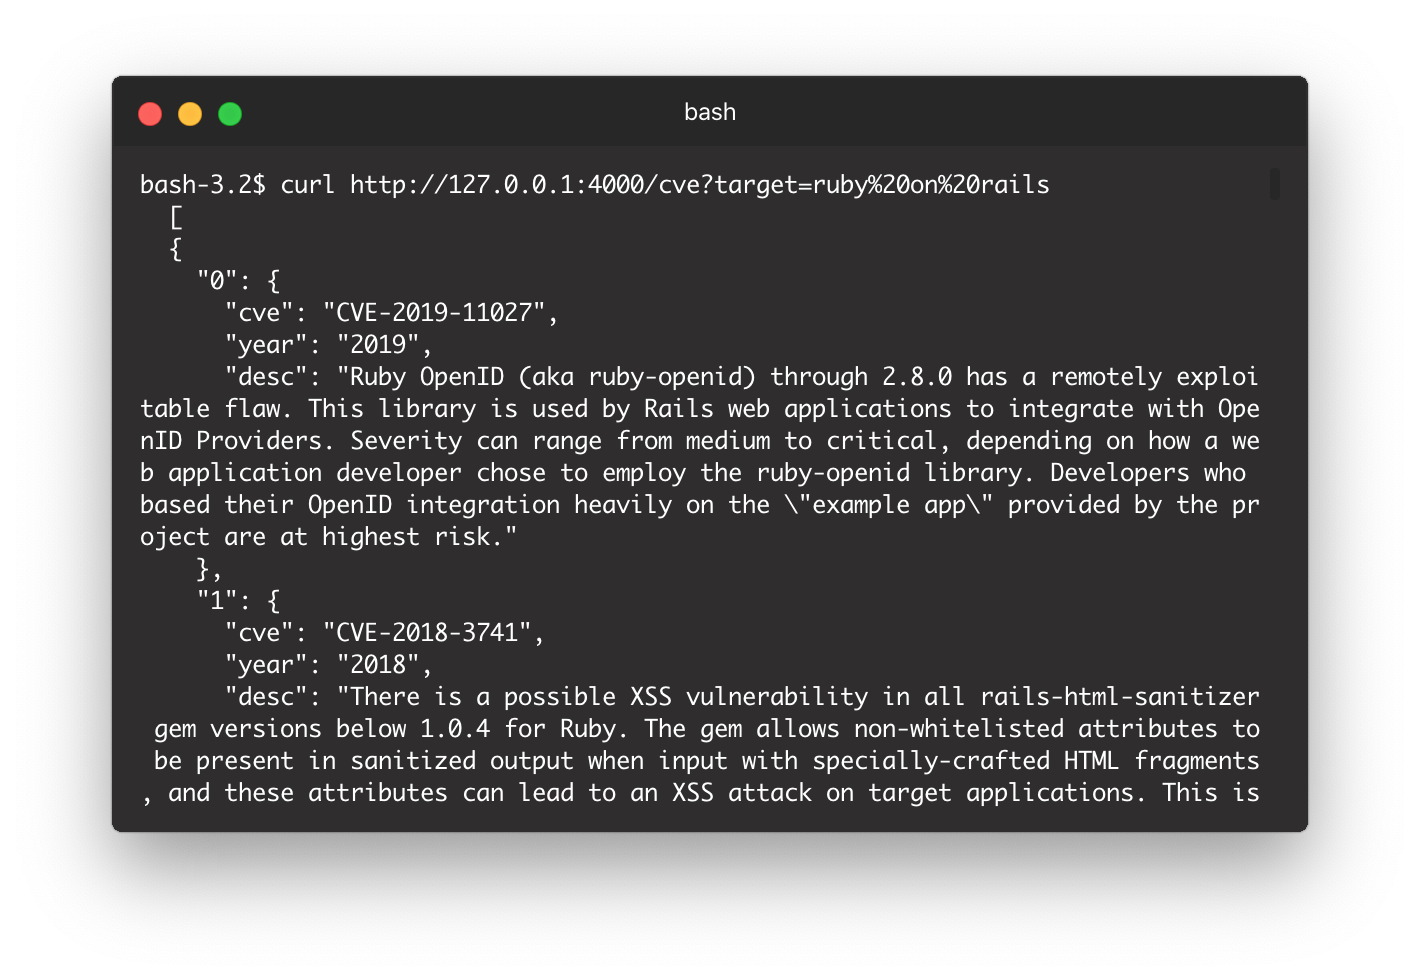 beyarz/cve-api
api não oficial para cve.mitre.org
 bfuzzy/auditd-attack
Um conjunto de regras do Linux Auditd mapeado para o Framework de Ataque da MITRE.
 aau-network-security/richkit
Kit de Enriquecimento de Domínios $ pip install richkit
 assafmo/xioc
Extrair indicadores de compromisso de texto, incluindo os "escapados".
 elemental-attack/elemental
Elemental - Uma Biblioteca de Ameaças ATT&CK
 cyberark/skywrapper
SkyWrapper ajuda a descobrir formas suspeitas de criação e uso de tokens temporários na AWS







