
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/beyarz/cve-api
Análise de VulnerabilidadesColeta de InformaçõesInteligência de AmeaçasSegurança de API
GitHubbeyarz/cve-api

Cve-api

api não oficial para cve.mitre.org

Ver Repositório
40539há 6 anosRevisado pelo Kitploit
Compartilhar

name

Analise e filtre as últimas CVEs de https://cve.mitre.org

Documentação

Uso

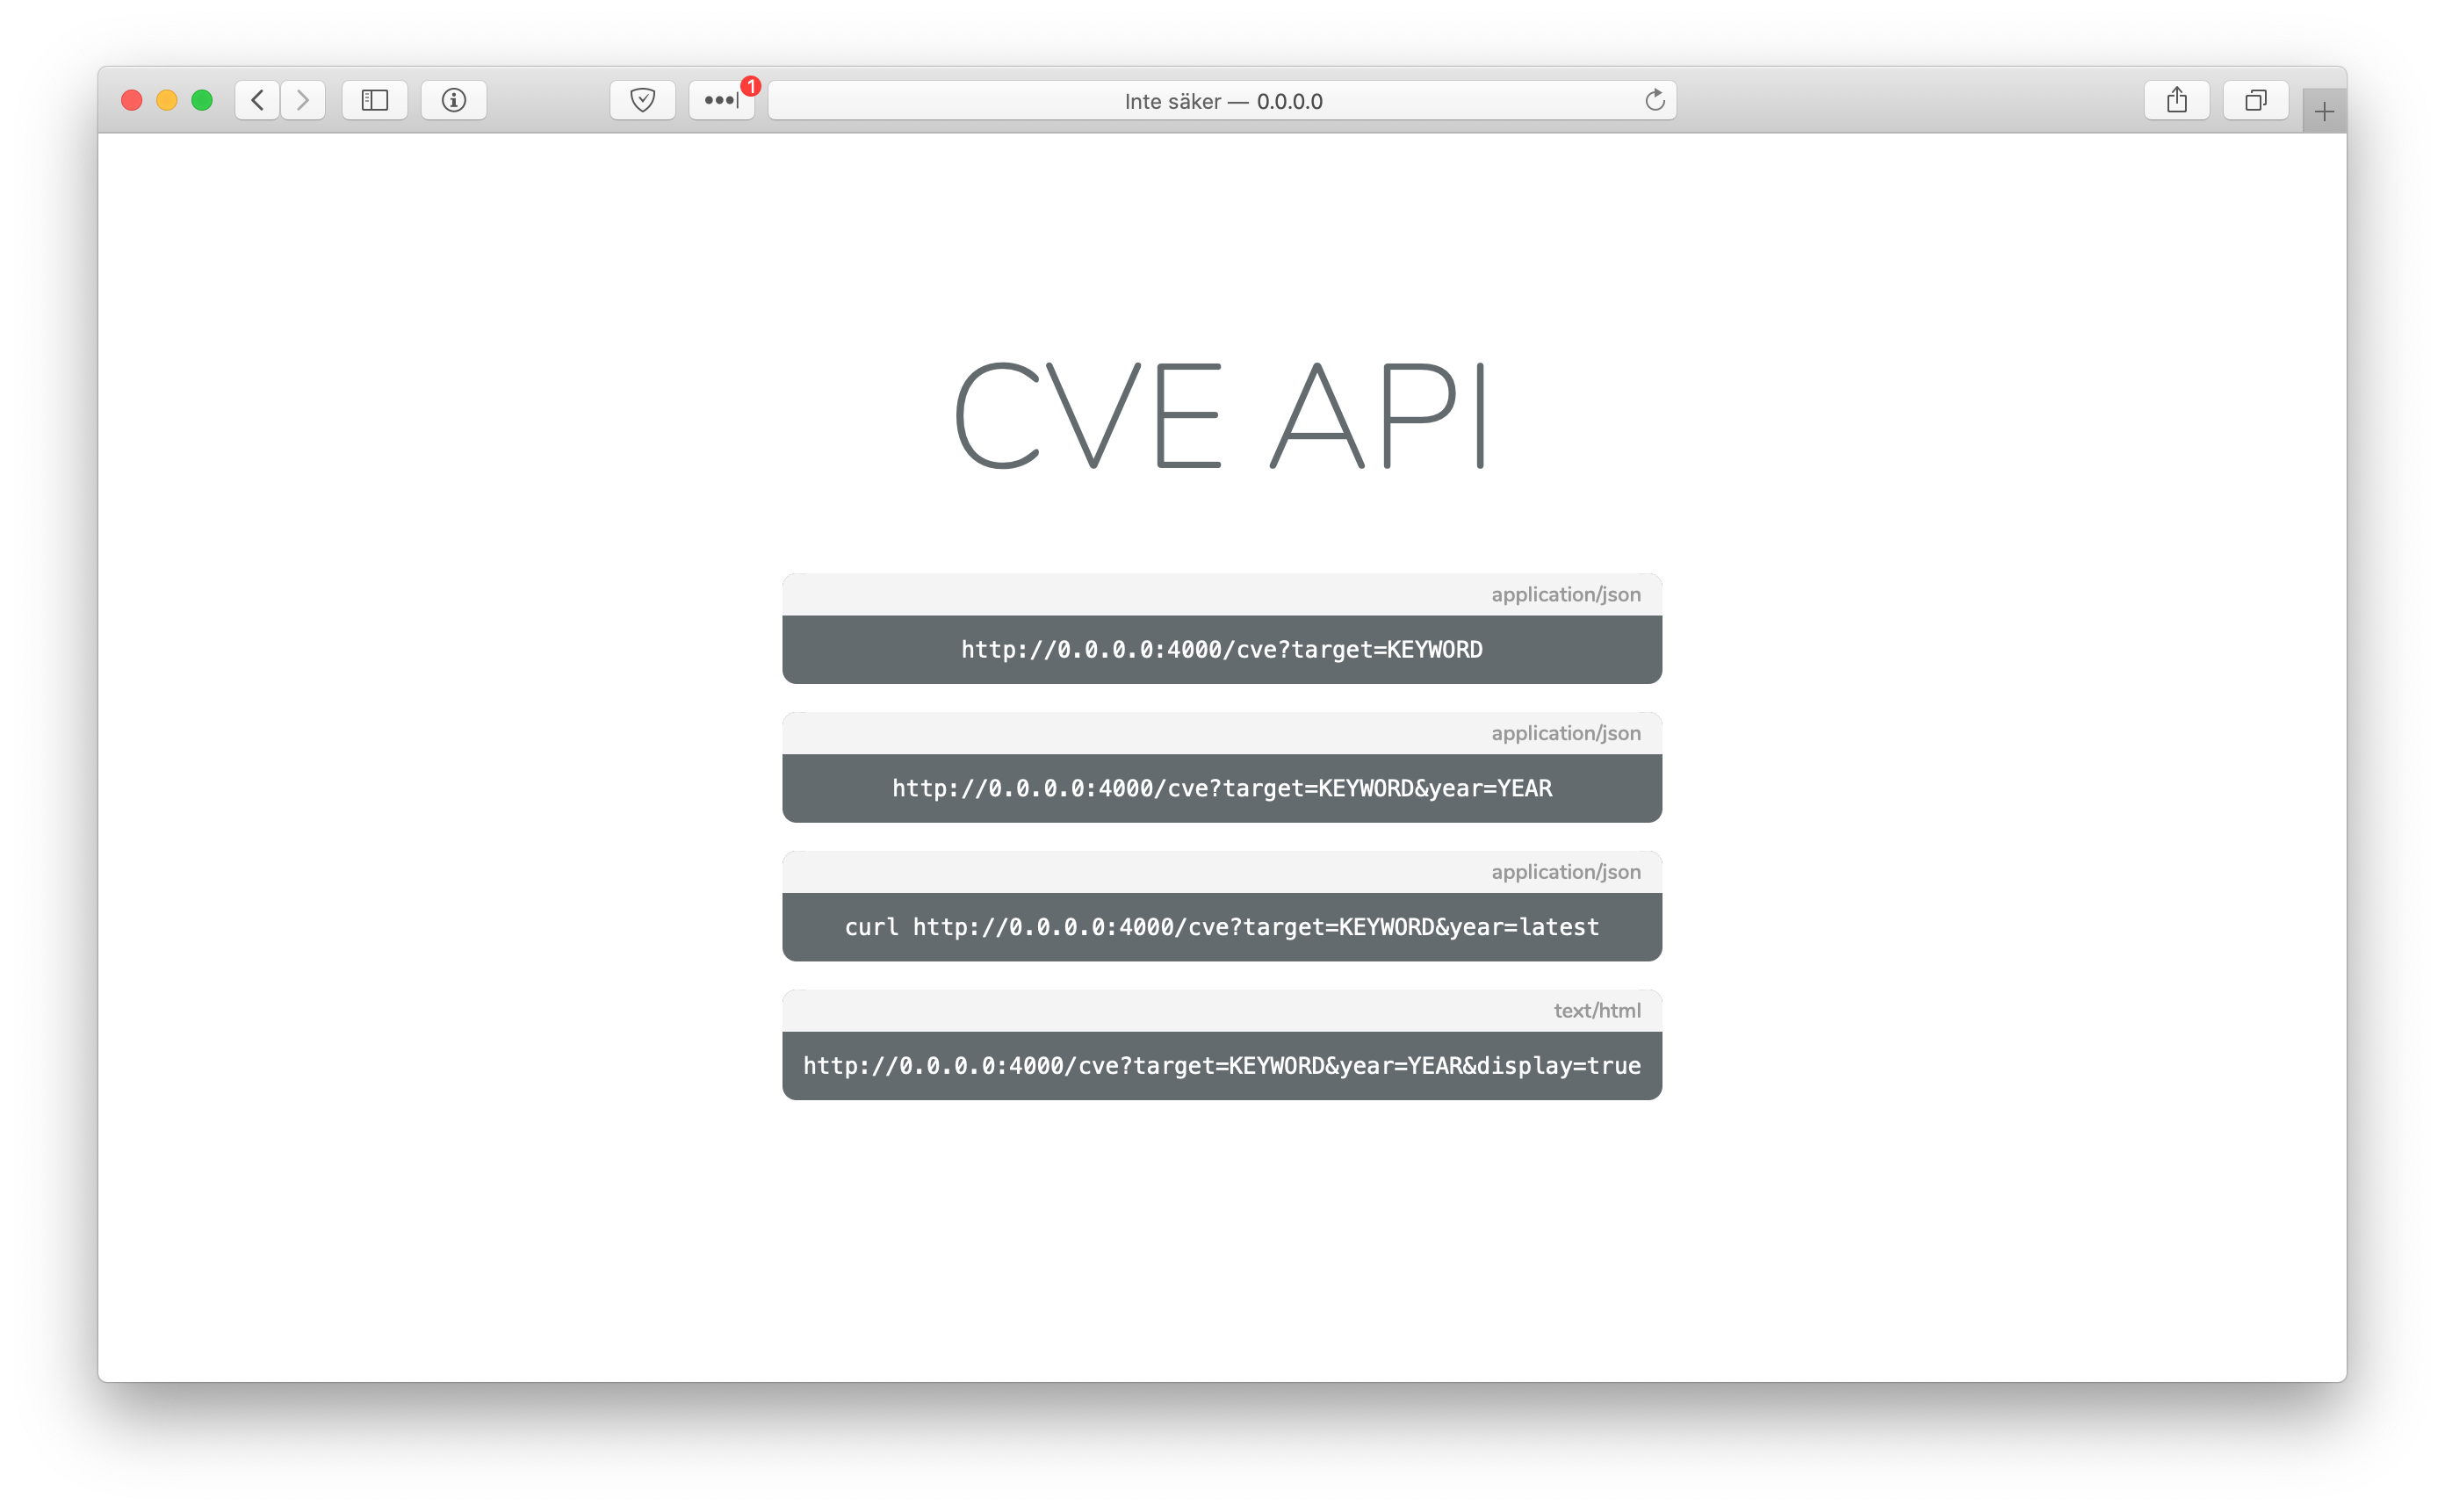
http://localhost:4000/cve?target=KEYWORD

O parâmetro year é opcional.
http://localhost:4000/cve?target=KEYWORD&year=YEAR

Exemplos

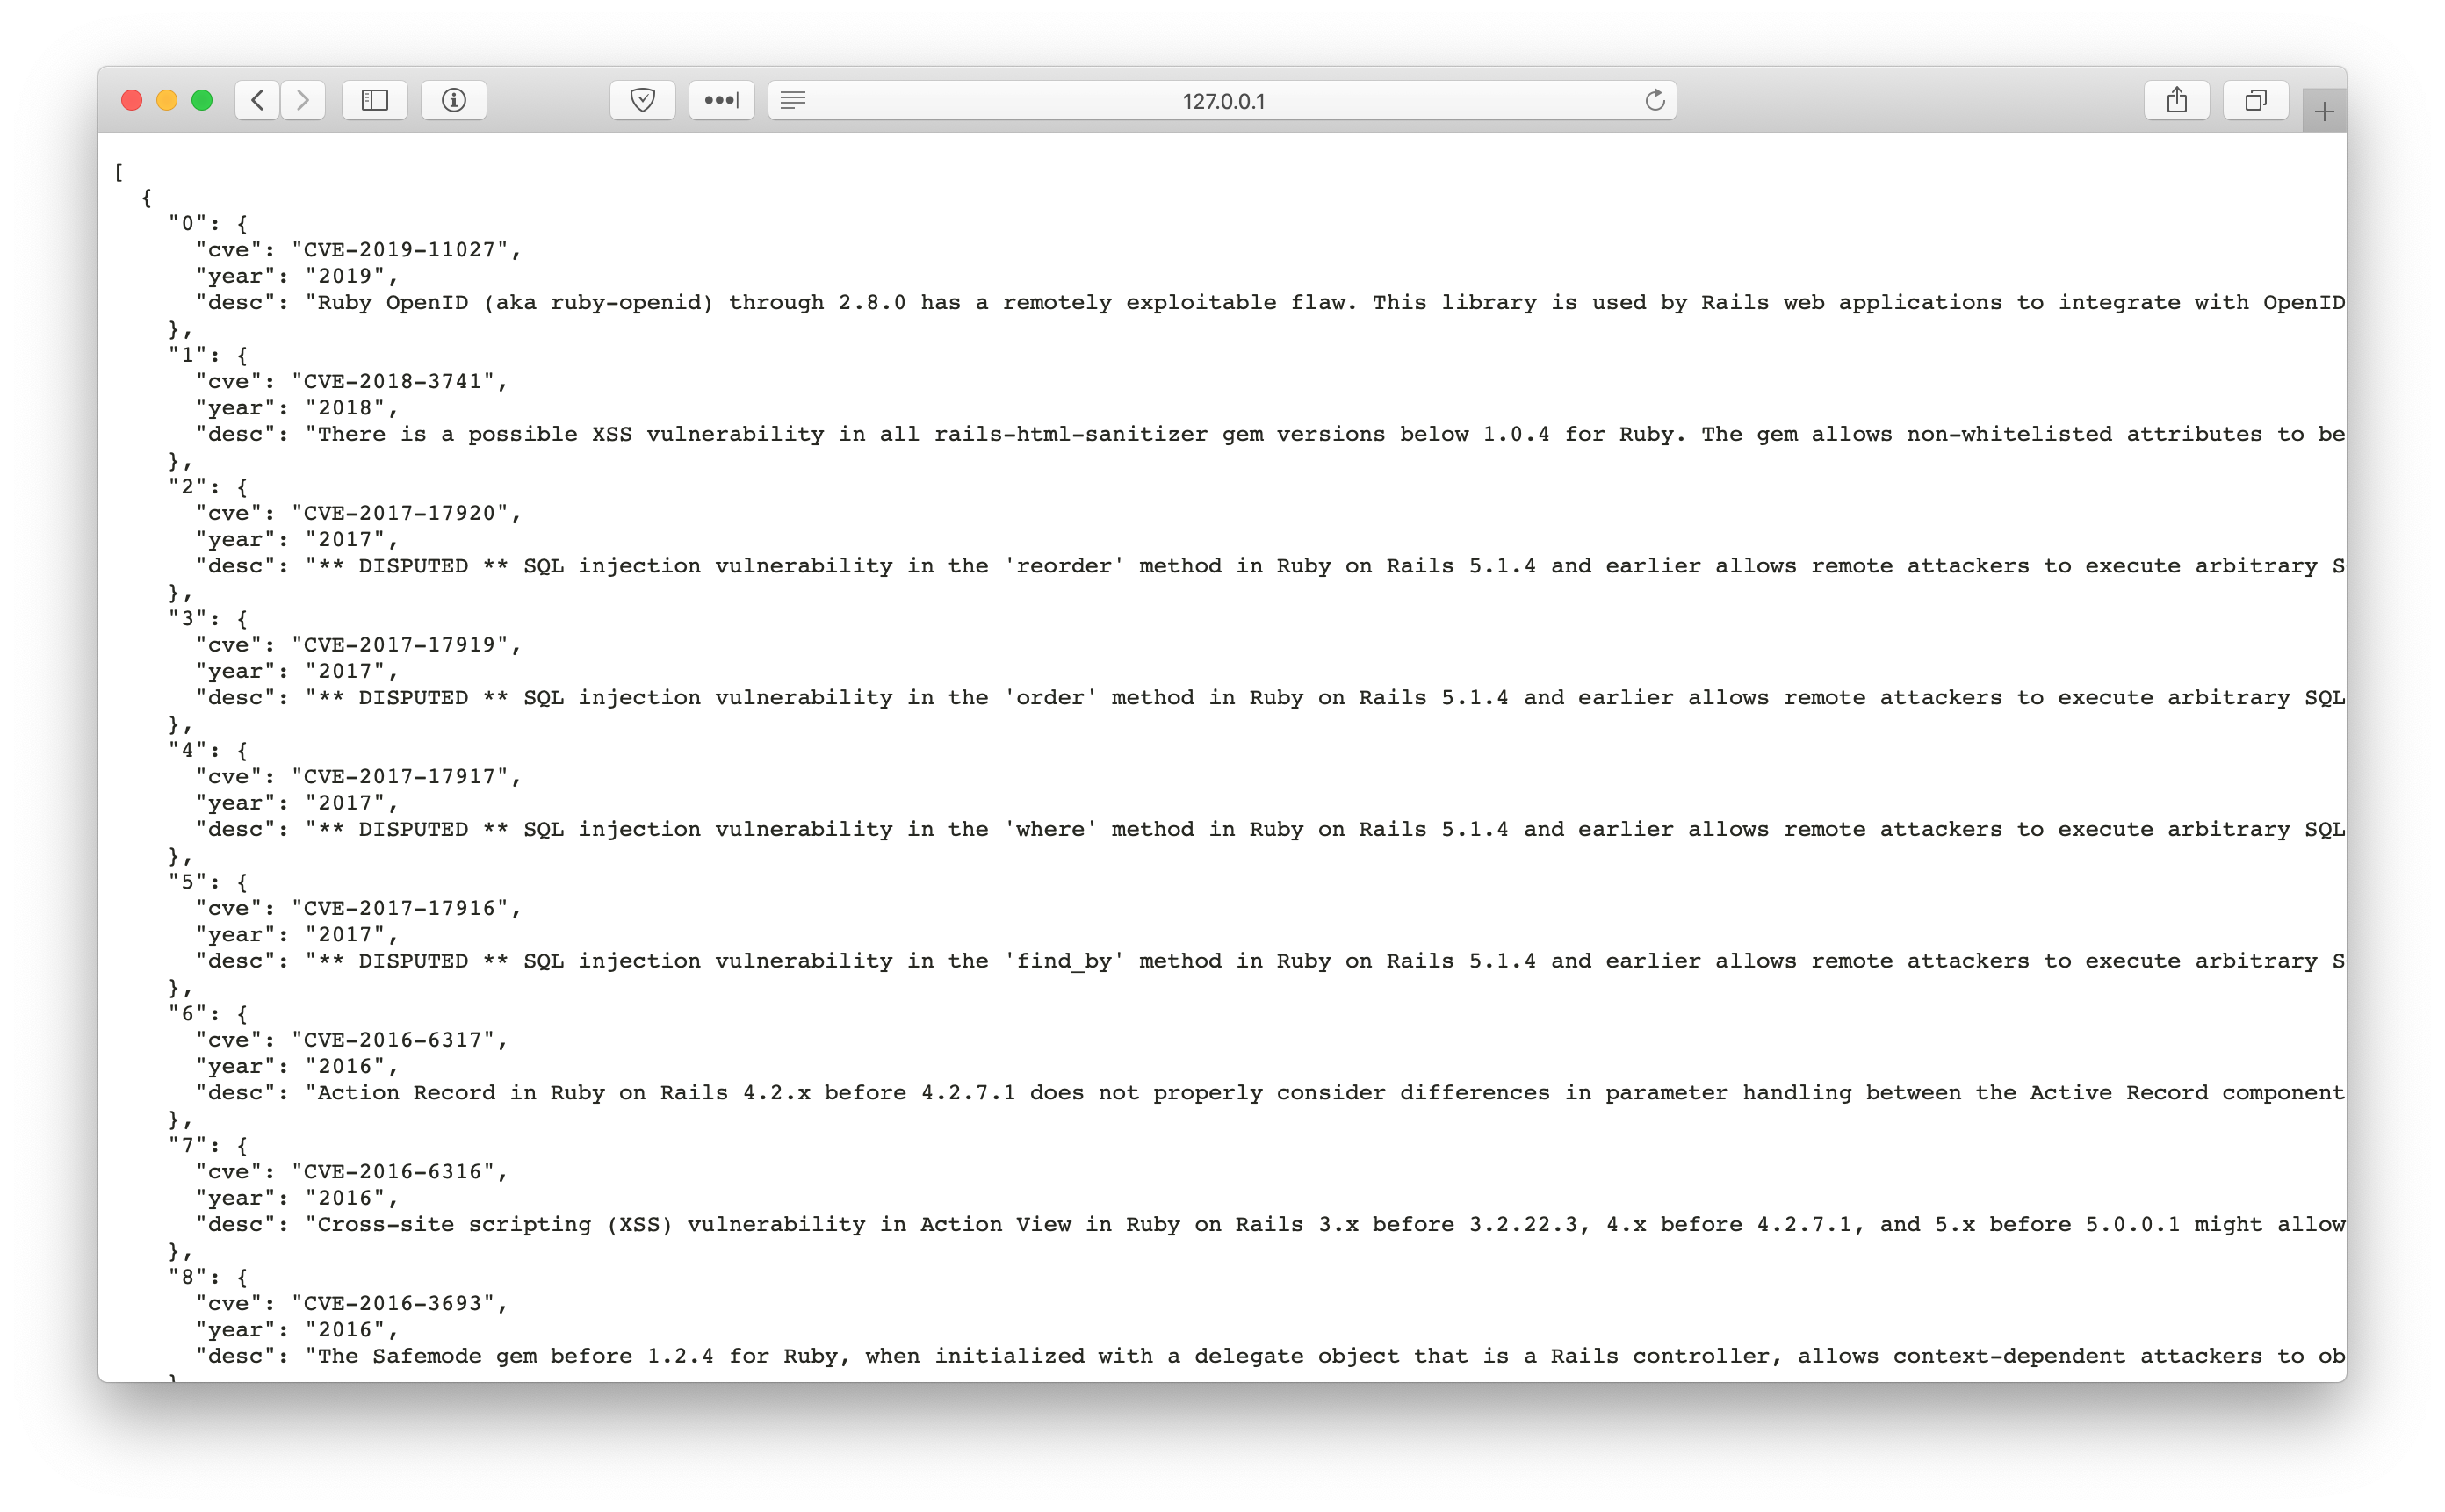
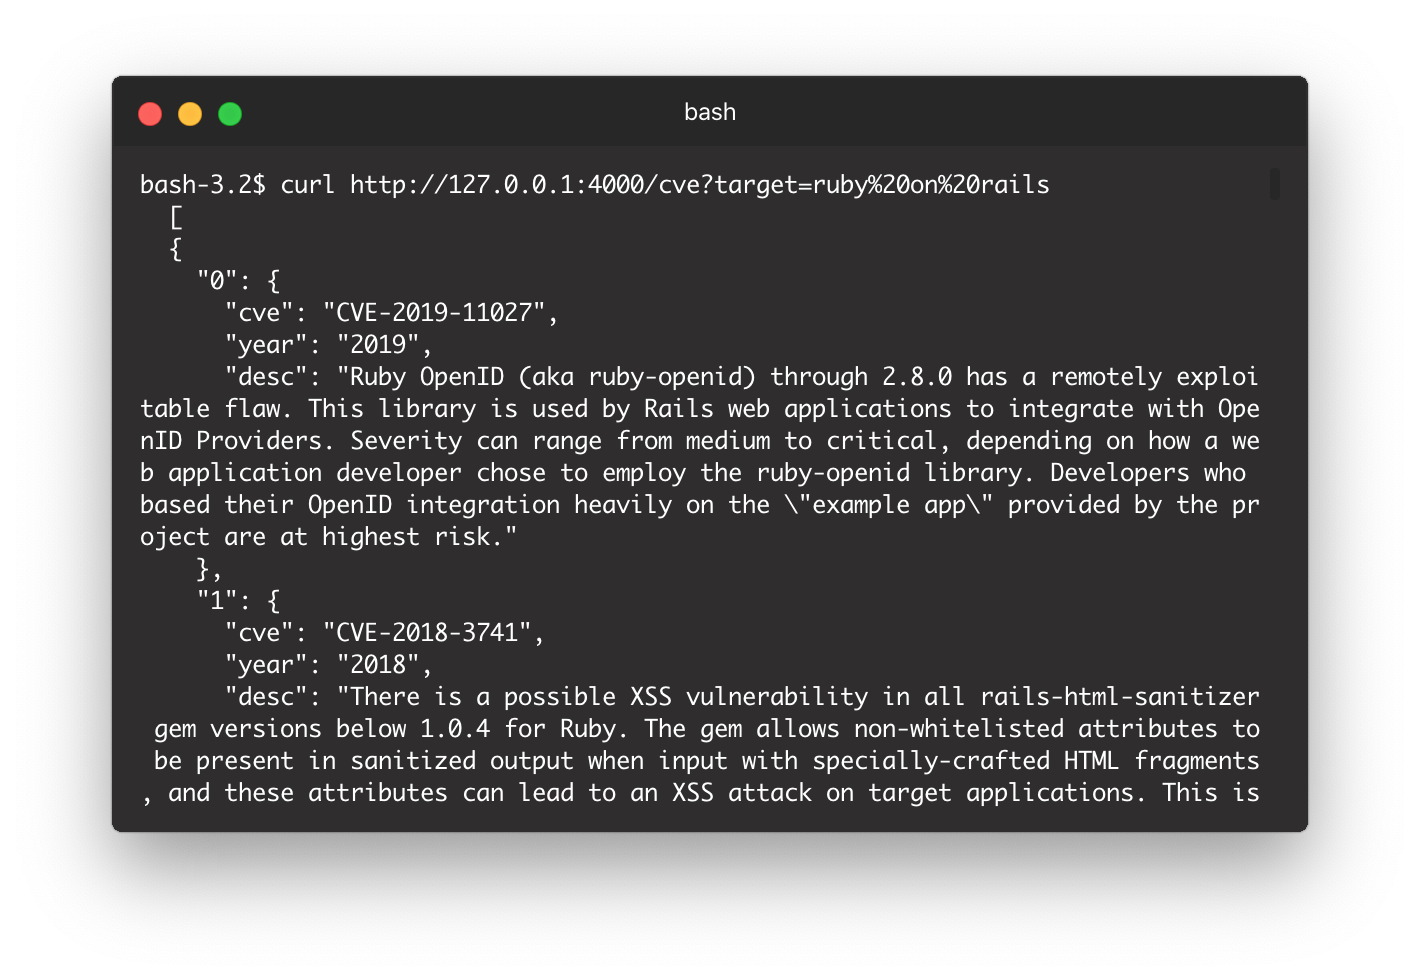
http://localhost:4000/cve?target=ruby%20on%20rails
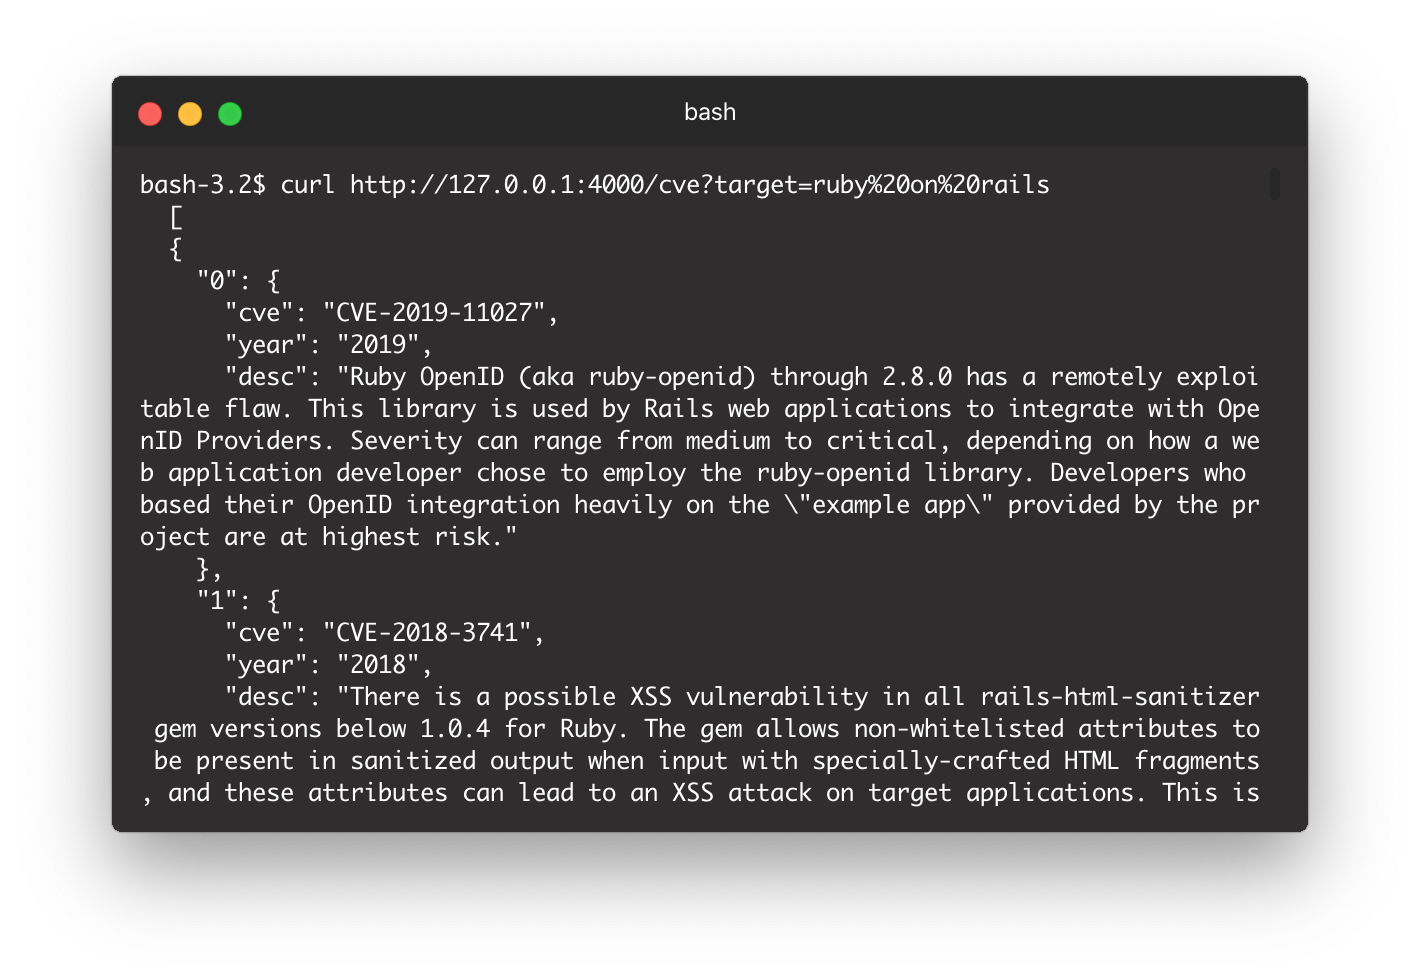
terminal browser

http://localhost:4000/cve?target=ruby%20on%20rails&year=2020

Se você quiser analisar o ano mais recente, use a palavra-chave "latest".
http://localhost:4000/cve?target=ruby%20on%20rails&year=latest

Primeiros passos

  • Faça o download do projeto
  • bundle install
  • ruby rest.rb

Requisitos

  • Ruby
  • Docker (Opcional, necessário apenas se você quiser executar através de um contêiner.)

Ambiente

Você pode alternar entre prod & dev em config/environment.rb
Você precisa criar um você mesmo, um exemplo pode ser encontrado aqui.

Verificação de saúde

A URL retornará um código de status 200, o que significa que a API está saudável.
Se 200 não for exibido, você deve assumir que algo está errado.
http://localhost:4000/status

Gerenciar imagem

Acesso

Você pode acessar a API via http://localhost:4000/
Você deve conseguir visualizar a página inicial a partir da URL. index
Construir imagem

docker build . -t cve-api

Executar imagem

docker run -p 4000:4000 -d cve-api

Obter ID

docker ps

Parar imagem

docker stop ID

Remover imagem

docker rmi cve-api

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    294

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →