
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 mkorman90/regipy
Regipy é uma biblioteca python independente de sistema operacional para análise de hives de registro offline.
 idaholab/malcolm
Malcolm é um conjunto de ferramentas poderoso e facilmente implantável para análise de tráfego de rede, voltado para artefatos de captura completa de…
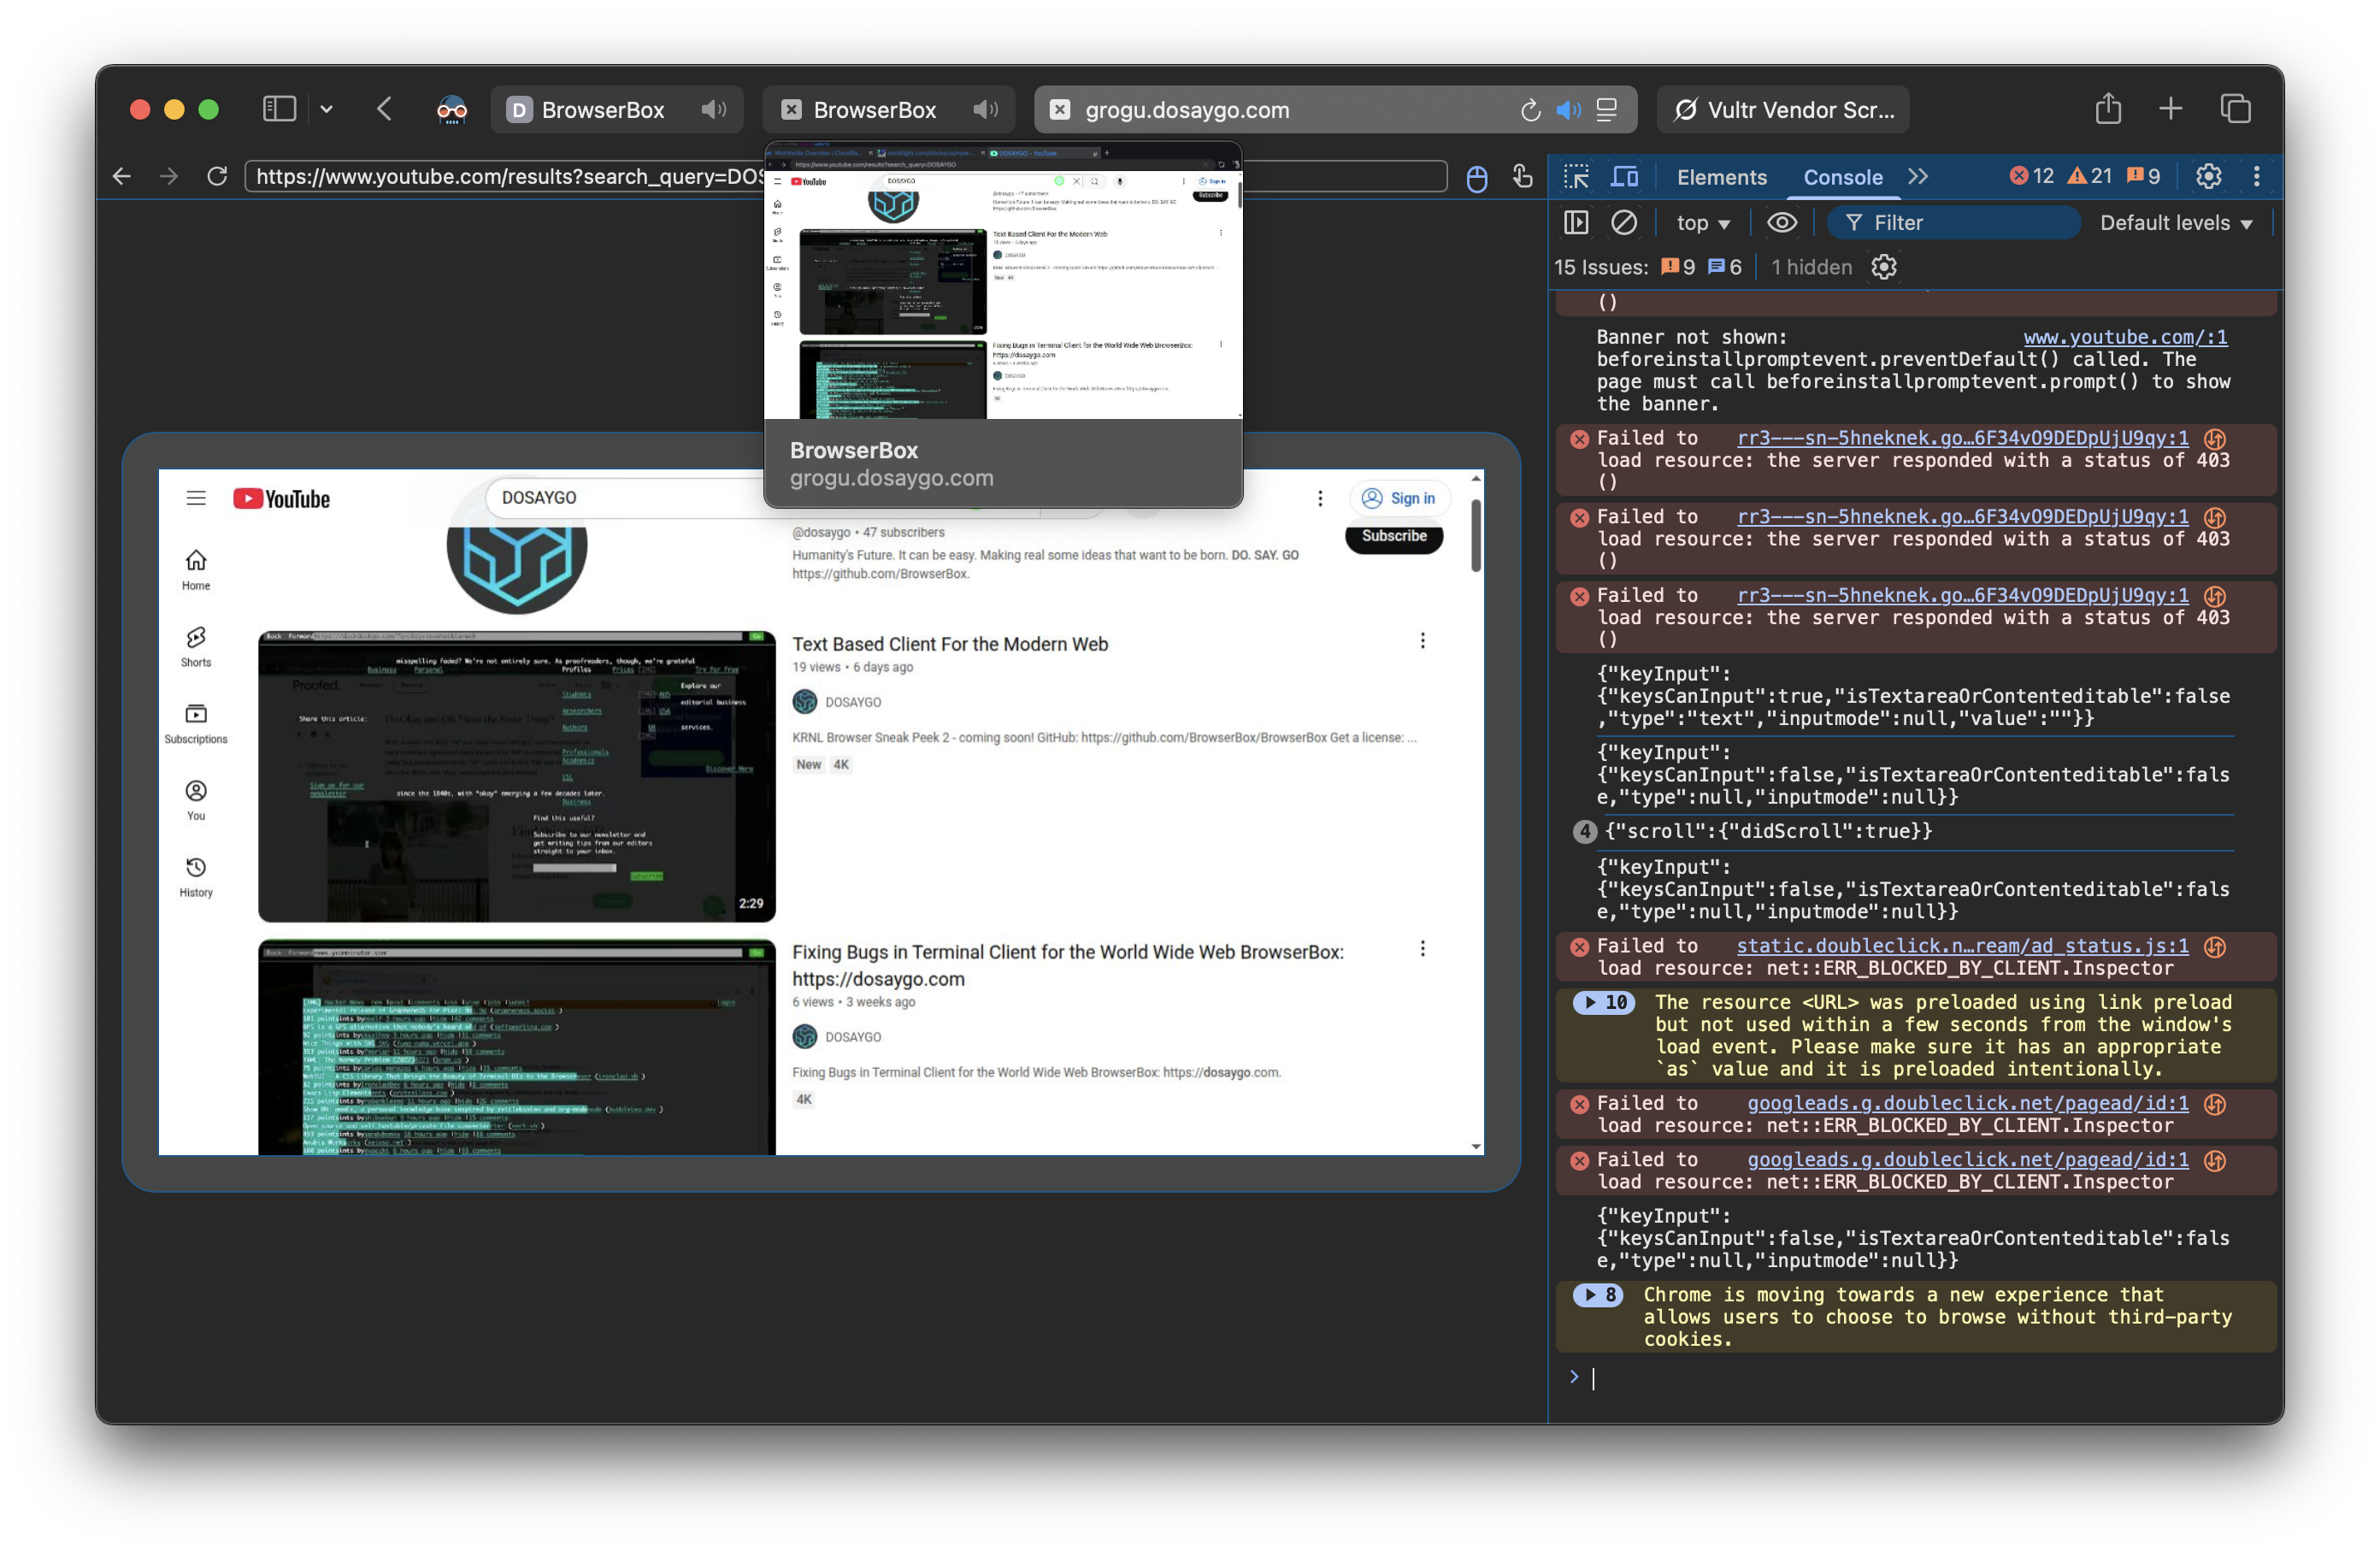 browserbox/browserbox
💚🇺🇸🗽Secure browser infrastructure for regulated enterprises, AI and agentic microtasks
 inceptionstack/lowkey
Implante agentes de codificação com IA auto-hospedados (OpenClaw, Claude Code, Codex) na sua conta AWS com CloudFormation, perfis IAM e isolamento de…
 rushter/hexora
Análise estática de código Python malicioso
 circl/ail-framework
AIL framework - Estrutura de Análise de Vazamento de Informações. Projeto movido para https://github.com/ail-project
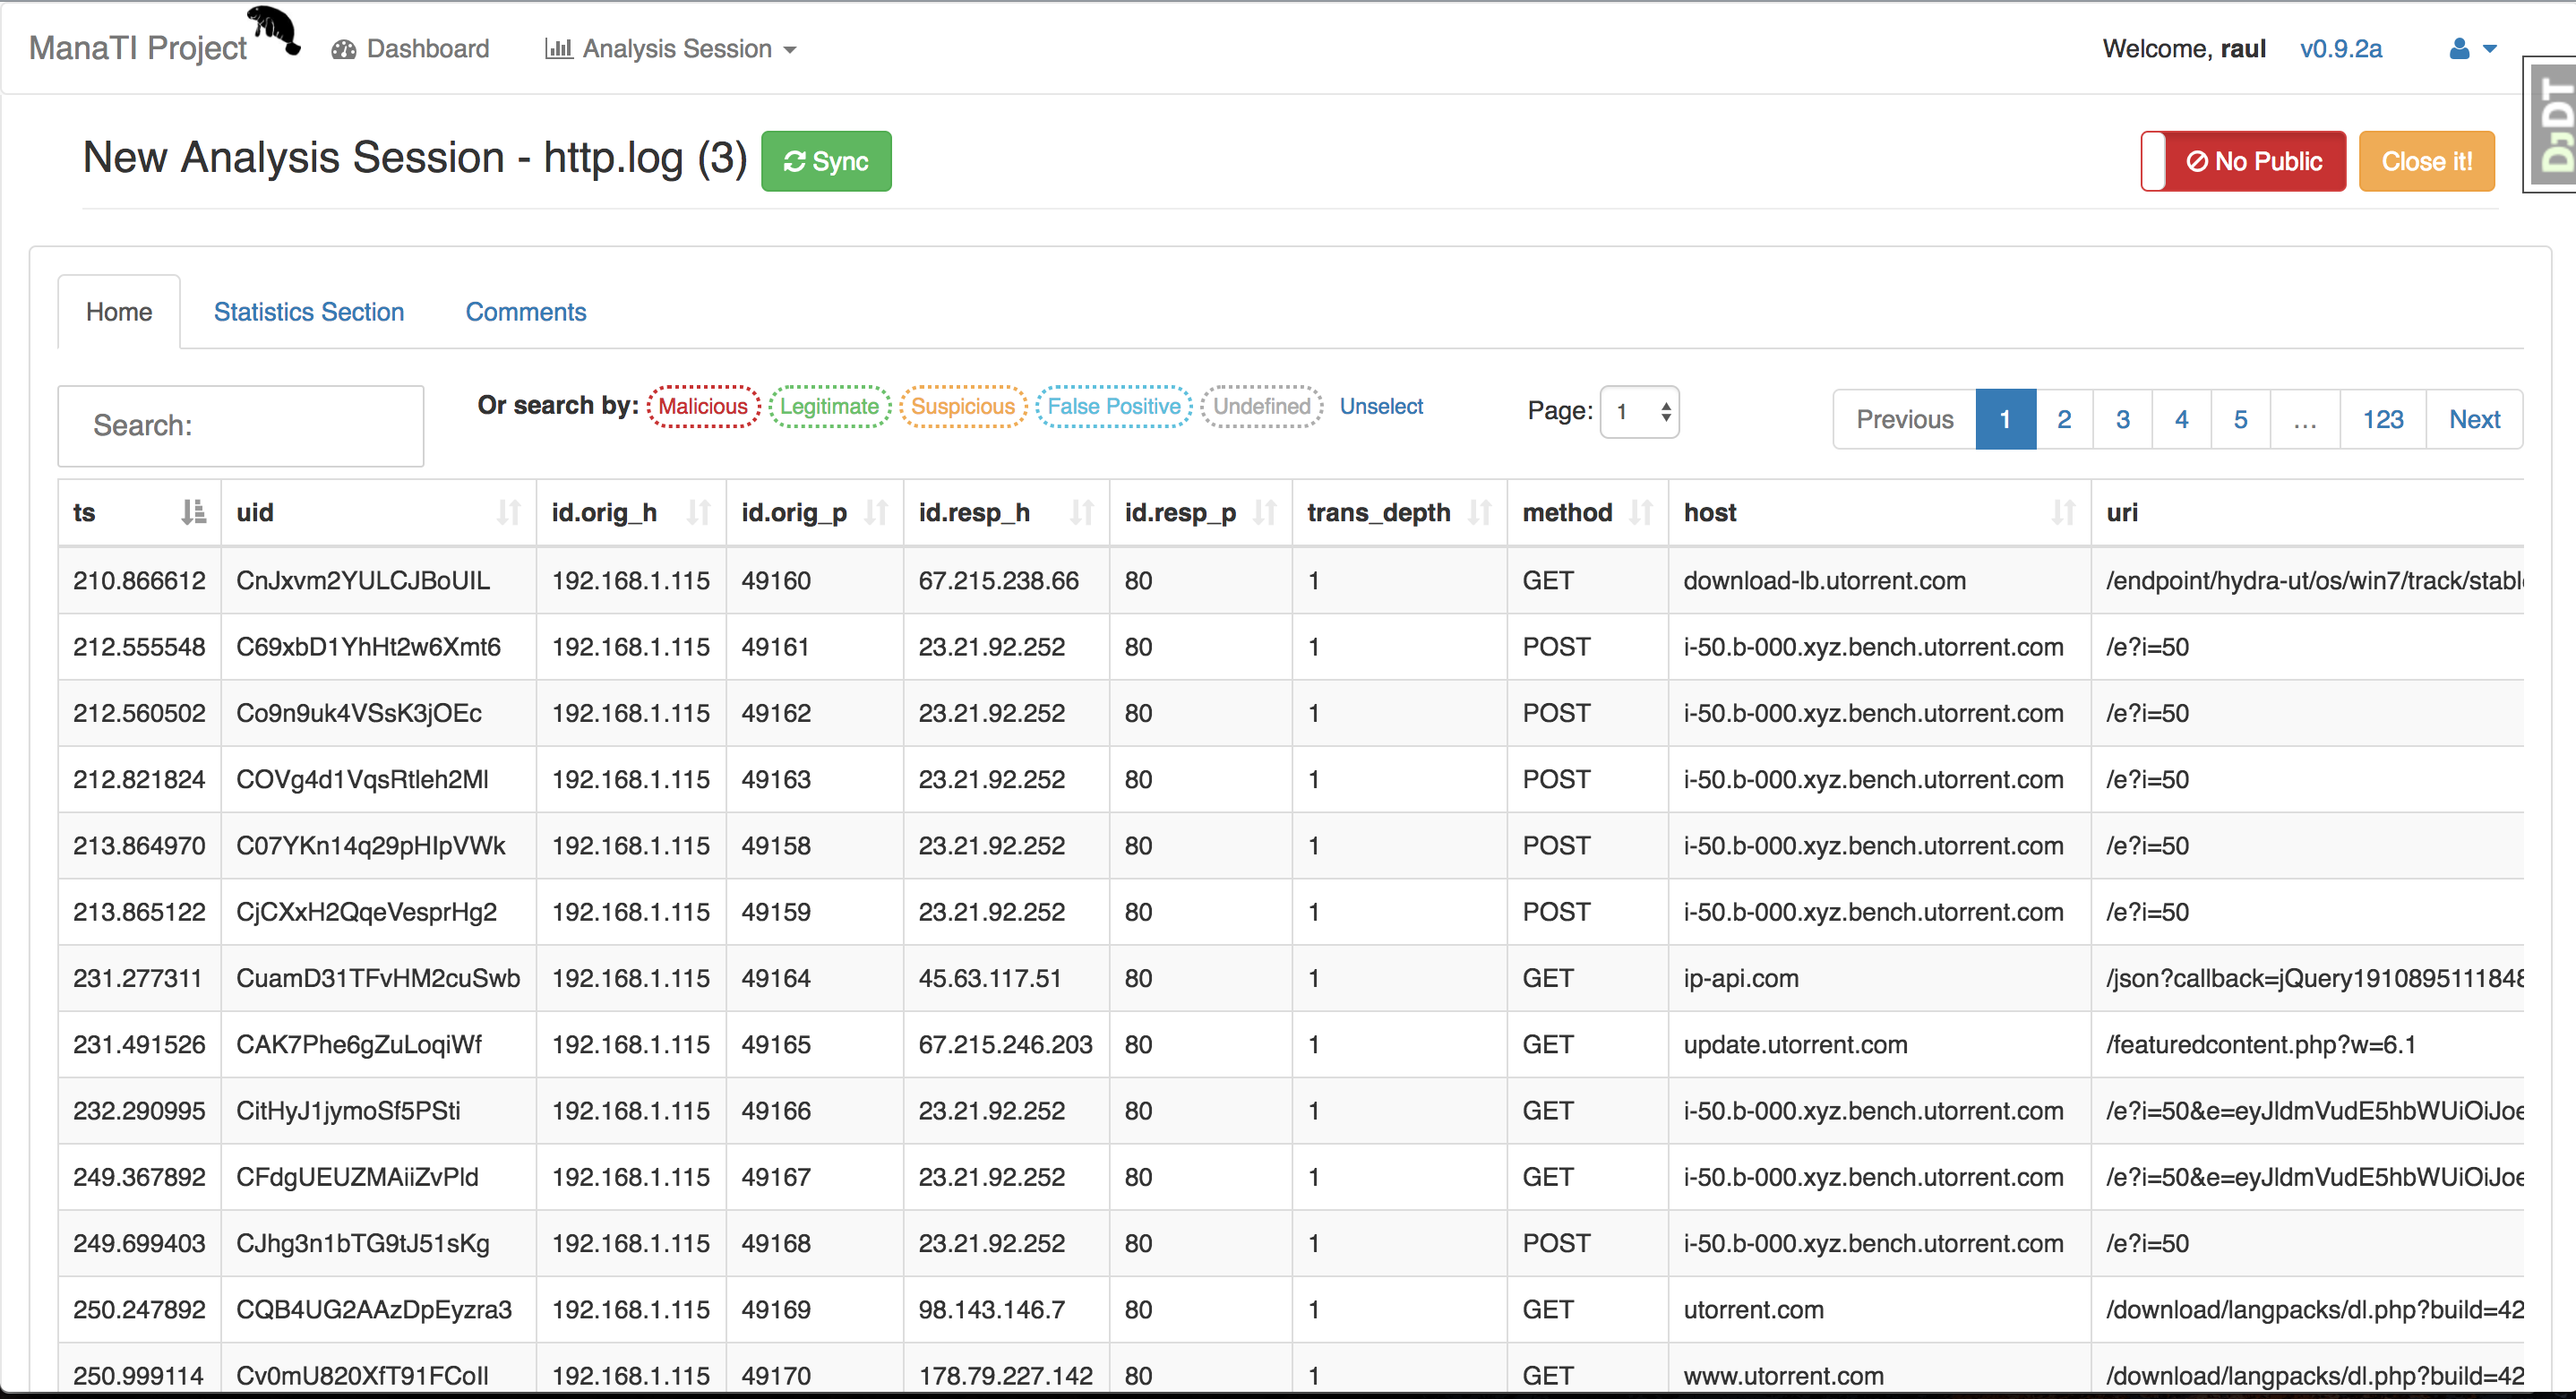 stratosphereips/manati
Uma ferramenta baseada na web para auxiliar o trabalho dos analistas de ameaças intuitivos.

 0x4d31/fatt
FATT /fingerprintAllTheThings - um script baseado em pyshark para extrair metadados de rede e impressões digitais de arquivos pcap e tráfego de rede…
 randomuserid/tylium
Pipelines de dados primários para detecção de intrusão, análise de segurança e caça a ameaças.
 mushorg/snare
HonEypot Reativo Avançado de Super Próxima Geração
 capacitorset/box-js
Uma ferramenta para estudar malware JavaScript.
 activecm/rita
Real Intelligence Threat Analytics (RITA) é um framework para detectar comunicação de comando e controle através da análise de tráfego de rede.
 zeek/zeek
Zeek é um poderoso framework de análise de rede que é muito diferente do IDS típico que você pode conhecer.
 hubblestack/hubble
Hubble é um framework modular e de código aberto para conformidade de segurança. O projeto fornece auditoria baseada em perfis sob demanda,…
 olafhartong/attackdatamap
Uma avaliação de fonte de dados em nível de evento para mostrar cobertura potencial ou a estrutura MITRE ATT&CK
 keithjjones/fileintel
Uma aplicação modular em Python para coletar inteligência sobre arquivos maliciosos
 ctxis/cape
Extração de Configuração e Payload de Malware






