
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 manuelschipper/nah
uma proteção que bloqueia ações catastróficas de agentes
 helixar-ai/mcp-security-checklist
O MCP está sendo adotado rapidamente. As orientações de segurança estão ficando para trás. Esta lista de verificação oferece aos engenheiros de…
 aradhyacp/secflow
Pipeline automatizada de análise de ameaças orientada por IA que encaminha arquivos, URLs, IPs, domínios ou imagens através de analisadores de…
 r3nzsec/irflow-timeline
Análise de Linha do Tempo DFIR para macOS — visualizador baseado em SQLite para arquivos CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J com AI Artifacts, AI…
 securityclaw/securityclaw
Um agente autônomo modular e baseado em habilidades do Security Operations Center (SOC) que monitora dados do OpenSearch/Elasticsearch, constrói…
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 cogensec/gideon
Agente autônomo de operações de segurança para inteligência de ameaças, pesquisa de vulnerabilidades, análise de IOC e equipes vermelhas. Suporta…
 opensourcemalware/polinrider
Dossiê técnico sobre o ataque à cadeia de suprimentos PolinRider ligado à Coreia do Norte, documentando injeção de payload JS ofuscado, manipulação…
 antonlovesdnb/ttprunner
Execute TTPs, com IA!
 matthart1983/netwatch
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Detector avançado de C2 comportamental e reverse shell para sistemas Linux/Windows/Unix. Inclui análise de conexões em tempo…
 0xv1n/macnoise
Gerador extensível de telemetria do sistema MacOS.
 olizimmermann/phishcollector
PhishCollector é um framework de pesquisa para coletar, analisar e rastrear sites de phishing.
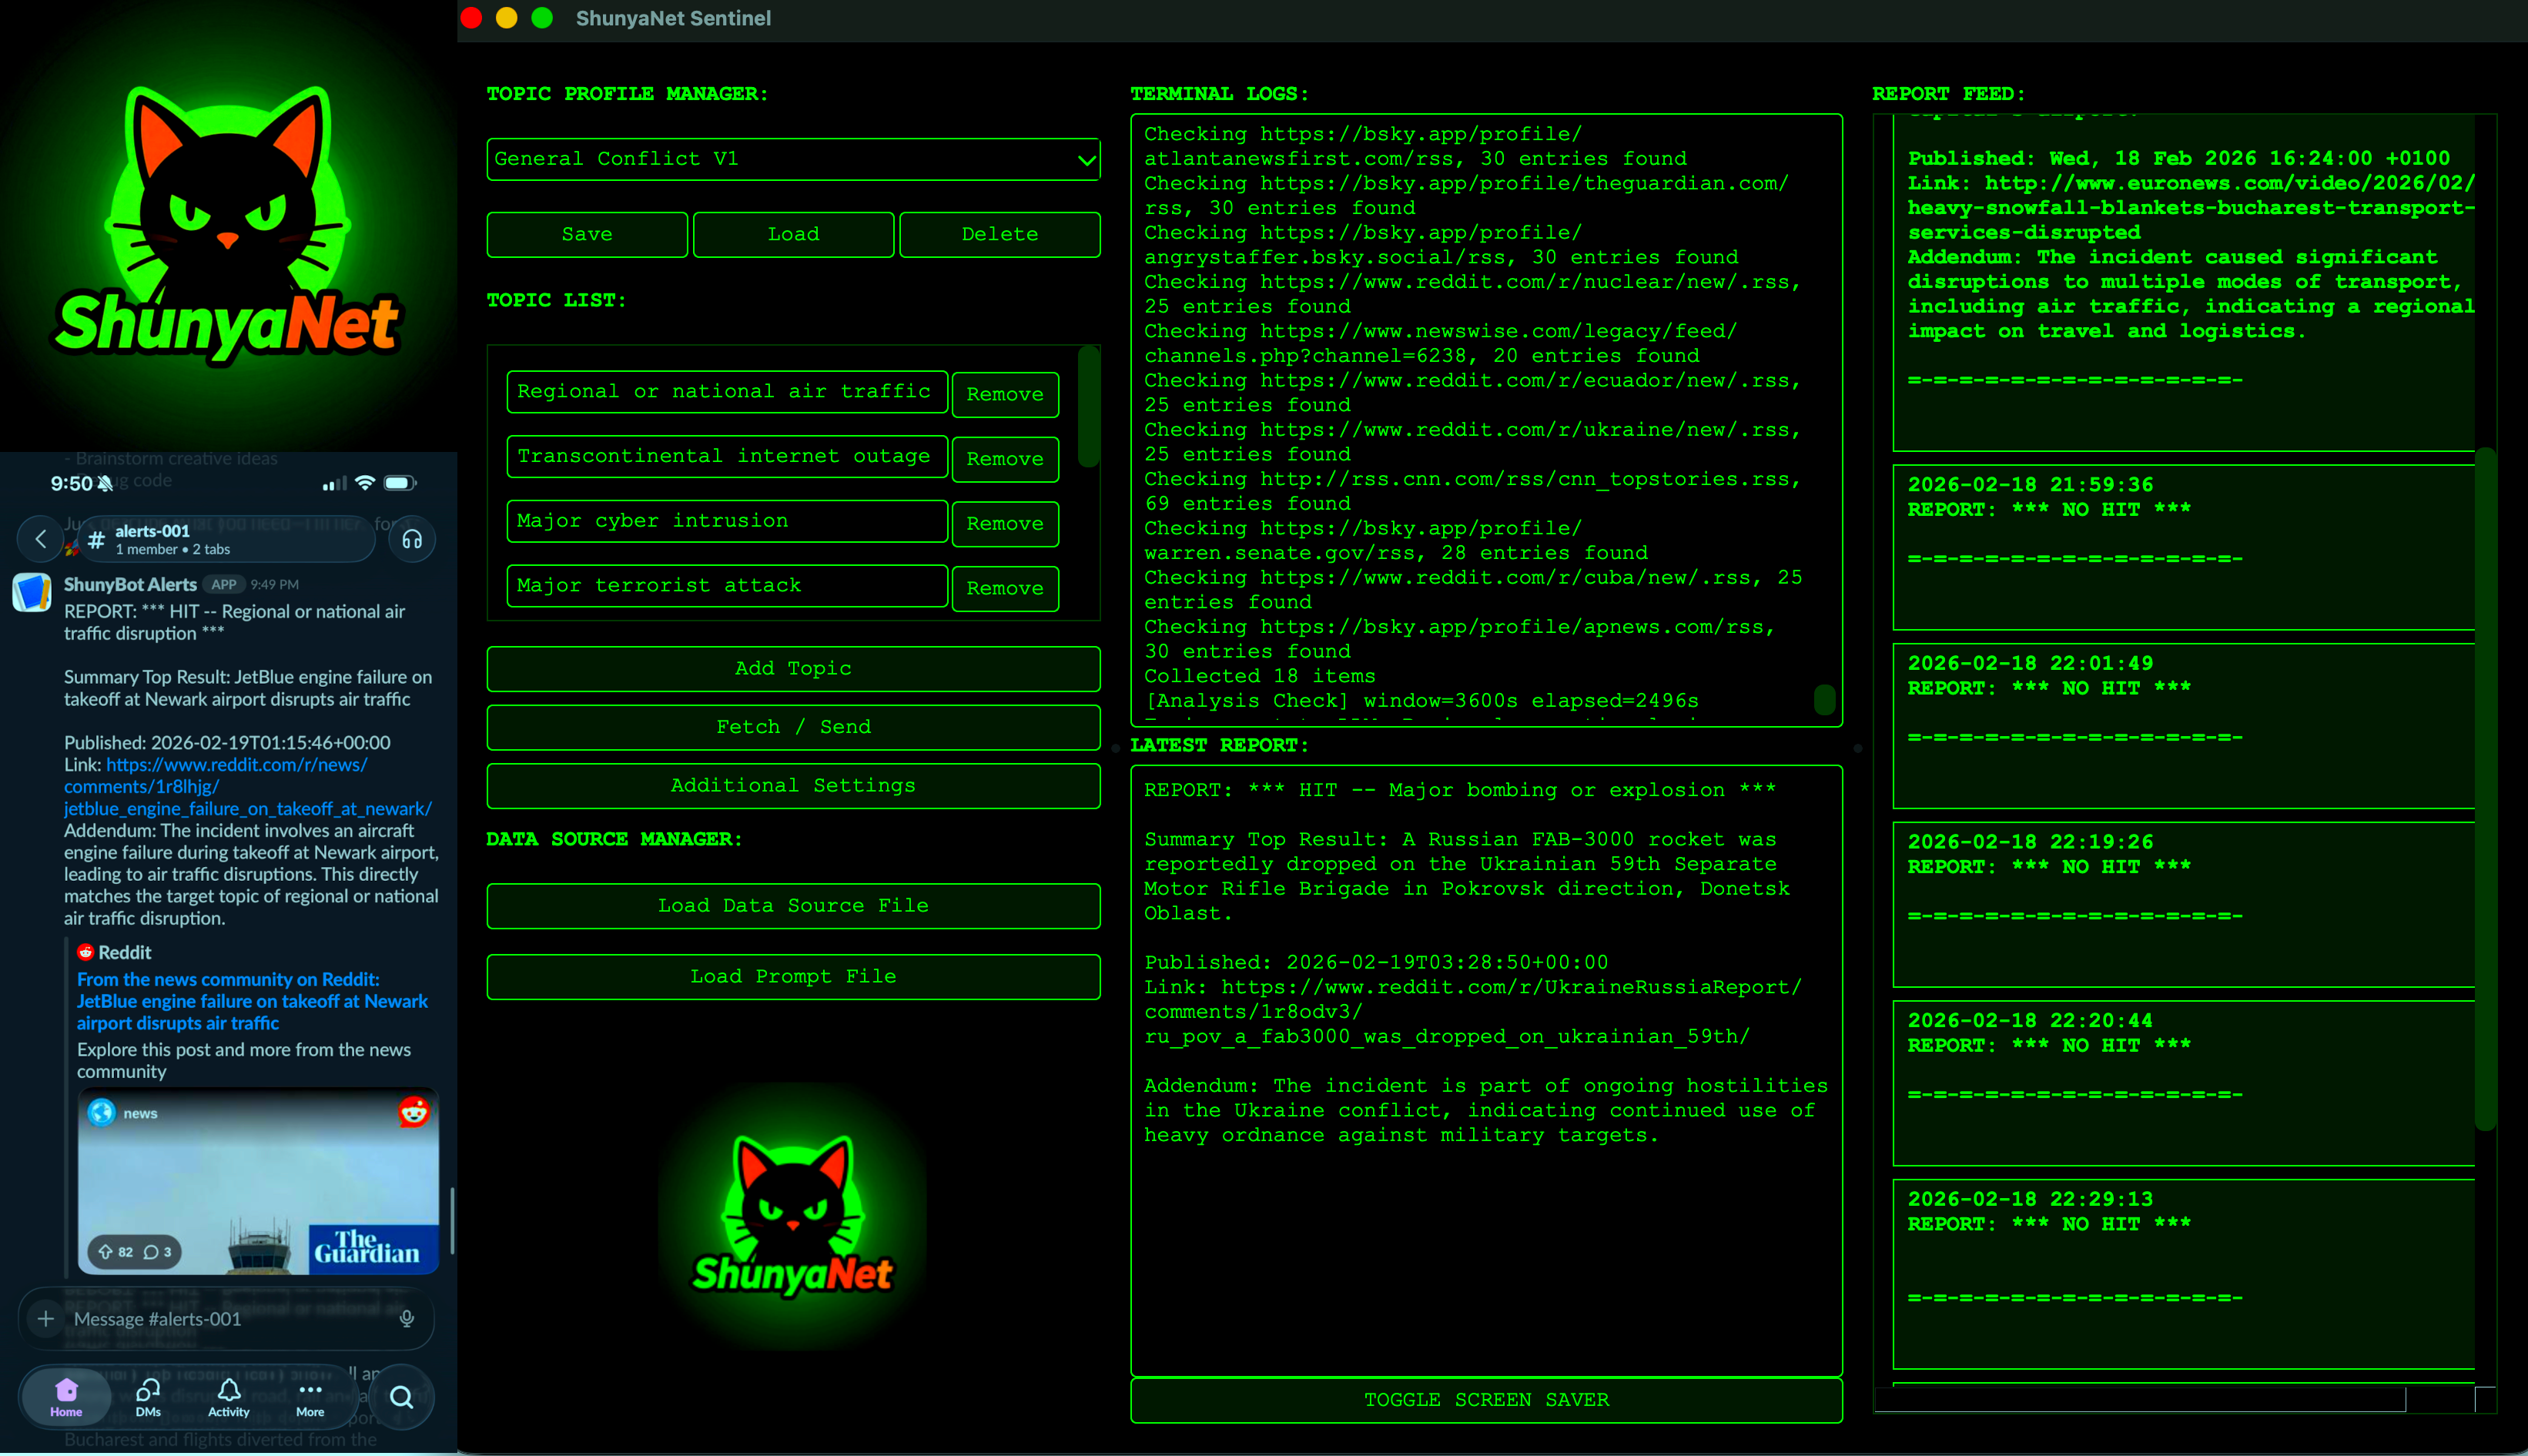 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel é um programa leve que monitora feeds RSS, envia-os a um LLM para análise e entrega resumos ou alertas diretamente à GUI e ao…
 gs-ai/amber-ici
AMBER ICI v5: centro de comando investigativo Ollama local-first com evidências com escopo de caso, cadeias de agentes, recuperação híbrida, análise…
 cecio/xenoboxx
Kit de Sandbox de Hardware
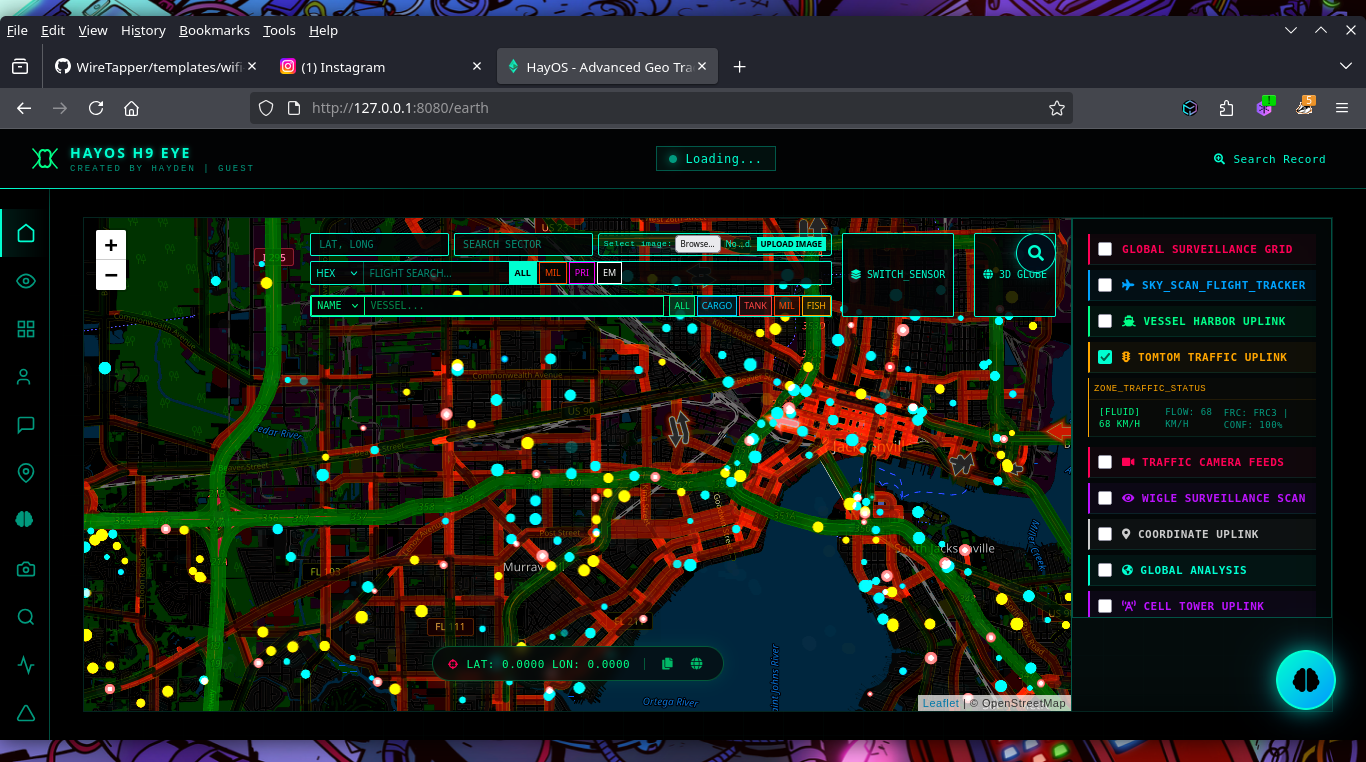 h9zdev/geosentinel
Plataforma OSINT geoespacial em tempo real que agrega dados de voos, embarcações e satélites com busca na dark web, dorking em redes sociais e…
 ayush-parab/sentinel-gpt
Pipeline automatizado de caça a ameaças que consome logs do Azure, usa raciocínio de LLM para detectar atividades suspeitas, avaliar riscos e gerar…







