
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 drb-ra/c2intelfeeds
Feeds de inteligência de ameaças C2 gerados automaticamente de IPs, domínios, caminhos de URL e metadados de configuração de implantes, derivados de…
 gmh5225/oz-known-issues
Encontre a versão que o projeto que você desenvolve ou audita atualmente utiliza e verifique rapidamente quais são as vulnerabilidades de segurança…
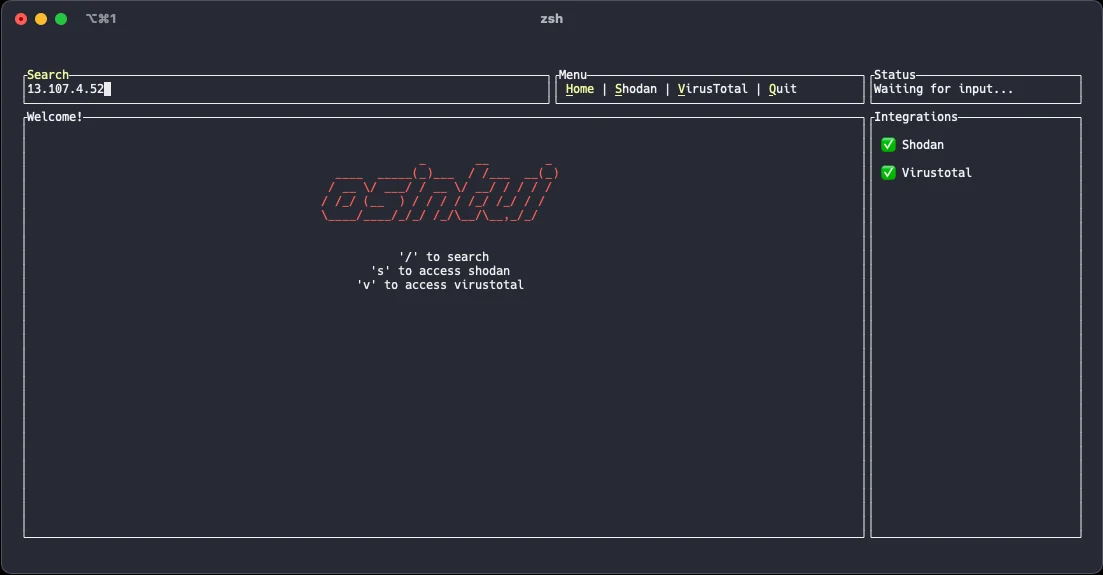 gmh5225/osintui
Interface de Utilizador de Terminal para Inteligência de Fontes Abertas
 canonical/ubuntu-security-notices
Conjunto de dados de vulnerabilidades do Ubuntu que publica avisos de segurança USN/LSN nos formatos JSON OSV e OpenVEX para varredura automatizada…
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 github/advisory-database
Banco de dados de vulnerabilidades de segurança, incluindo CVEs e avisos de segurança originados do GitHub do mundo do software de código aberto.
 doctorwebltd/malware-iocs
Indicadores de Comprometimento (IOCs) selecionados a partir de investigações de malware da Doctor Web, publicados para uso em inteligência de…
 dshield-isc/dshield
Instala e configura um sensor honeypot DShield em Raspberry Pi ou Ubuntu, executando honeypots Cowrie SSH e HTTP e encaminhando logs de firewall para…
 vahpem/rust-deobf
Recupere o que a ofuscação esconde em binários Rust (strings, crates, funções de biblioteca, fluxo de controle achatado) por meio de análise estática…
 0xajstrike/opcuatrap
Honeypot OPC UA de alta interação para ICS/SCADA — multiperfil (petróleo e gás, água, rede elétrica), simulação de processo em tempo real, pontuação…
 0xajstrike/emsign-trust-scan
Scanner offline para o comprometimento da chave da CA eMudhra/emSign de outubro de 2026, que localiza certificados afetados em repositórios de…
 0x4d31/honeypot-data
Conjuntos de dados públicos de honeypot e relatórios de observação com dados de fingerprint HTTP/TLS (JA3/JA4), IPs de origem pseudonimizados e…
 owasp/agentic-evidence
Projeto de referência OWASP para evidências de segurança de IA agêntica: correlaciona execução de agentes, identidade, chamadas de ferramentas e…
 owasp/the-agents-epistemic-baggage
Um modelo de risco voltado à auditoria sobre como inferências geradas por agentes podem mudar de status epistêmico, adquirir autoridade operacional e…
 asngs/agenttriage-open-source
Sistema de rastreamento entre agentes e diagnóstico de segurança para agentes LLM que utilizam ferramentas: normaliza eventos de rastreamento,…
 bitcoindatalabs/ln-upgrade-dynamics
Código, dados agregados e fonte LaTeX de 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 ncsc-nl/php2shell
Operational advisory repository tracking CVE-2026-109618 and CVE-2026-109619 PHP RCE flaws, with detection and mitigation guidance, affected software…
 deathbydata/php2shell-exposurehunt
Repositório para busca de exposição do PHP2Shell e análises relacionadas







