
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 threatlance-org/security-advisories
Repositório público de avisos de segurança com análises detalhadas de CVEs, incluindo descrições de vulnerabilidades, classificações de gravidade e…
 foxirain/linux-kernel-codex-harness-v2
Harness de pesquisa de vulnerabilidades do kernel Linux com ciência de proveniência, utilizado na investigação da CVE-2026-53075
 withsecurelabs/flair
Script leve em lote para aquisição semiautomática de artefactos forenses essenciais de anfitriões Windows, utilizando apenas ferramentas nativas do…
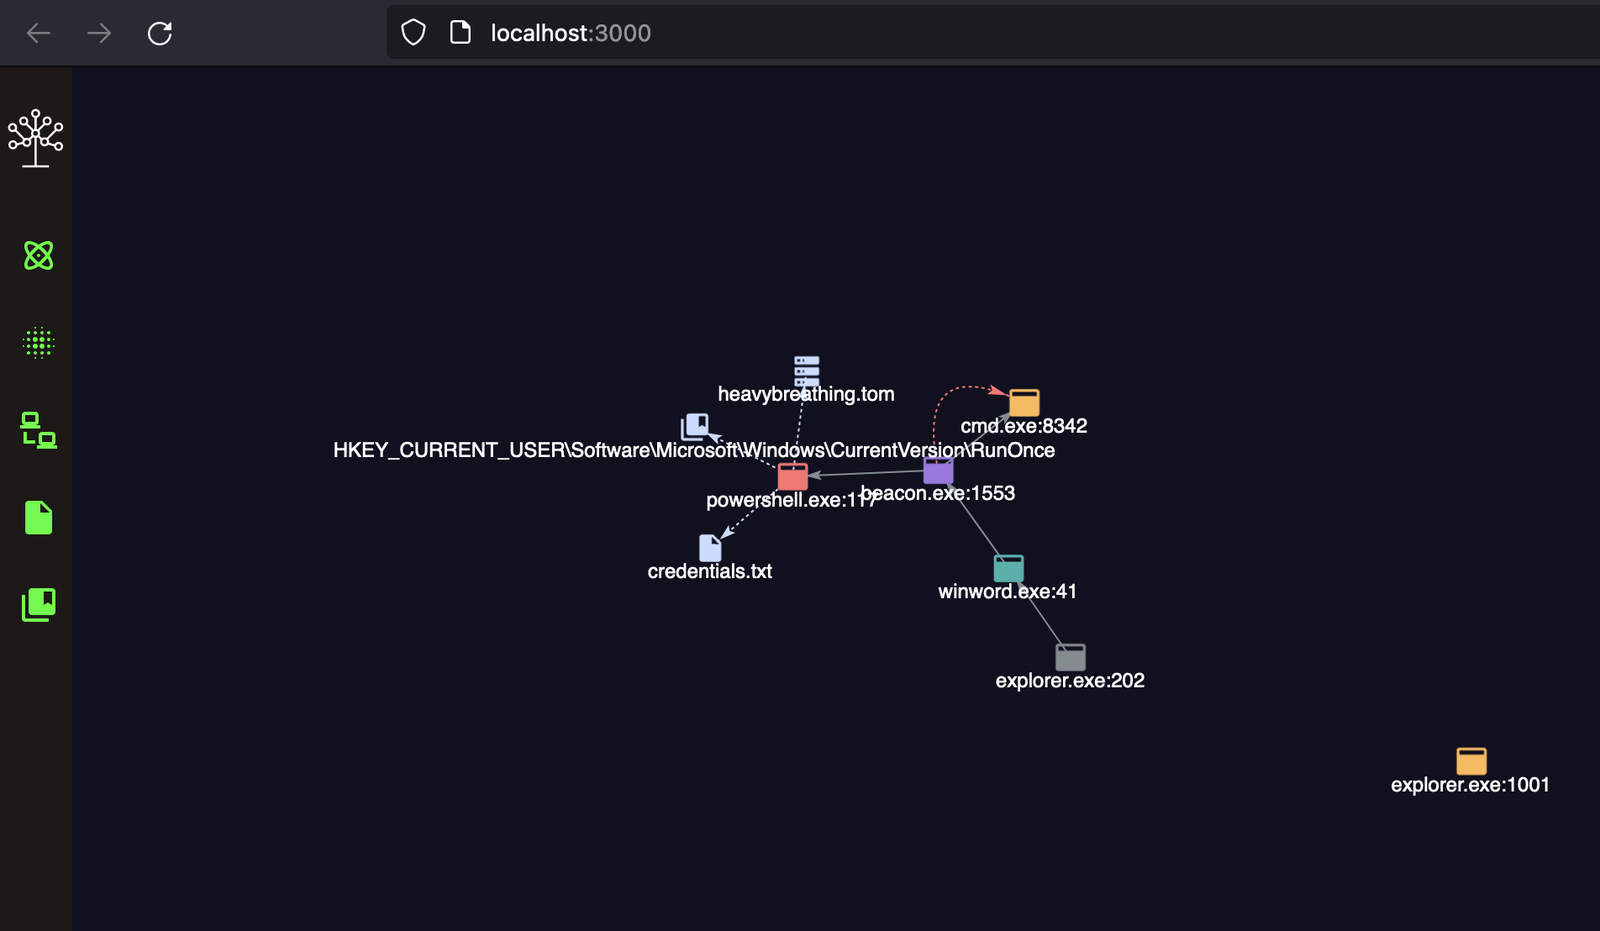 withsecurelabs/detectree
Ferramenta interativa de visualização de dados para blue teams analisarem dados de detecção, compreenderem relações, reduzirem a fadiga de alertas e…
 withsecurelabs/lazarus-sigma-rules
Regras Sigma para detetar TTPs do Grupo Lazarus, abrangendo execução de documentos maliciosos, abuso do PowerShell, tarefas agendadas e acesso a…
 withsecurelabs/macostriagecollectionscript
Coleta dados abrangentes de triagem do macOS para resposta a incidentes, incluindo logs do sistema, listagens de arquivos, dados de navegador,…
 fireeye/pywintrace
Wrapper em Python ctypes para Event Tracing for Windows (ETW), permitindo controle de sessão, captura de eventos e callbacks personalizados para…
 elihiho/security-operations-labs
Threat Modeling, segmentação de TI/OT, detecção Snort e validação reproduzível de um perfil de detecção Drupal.
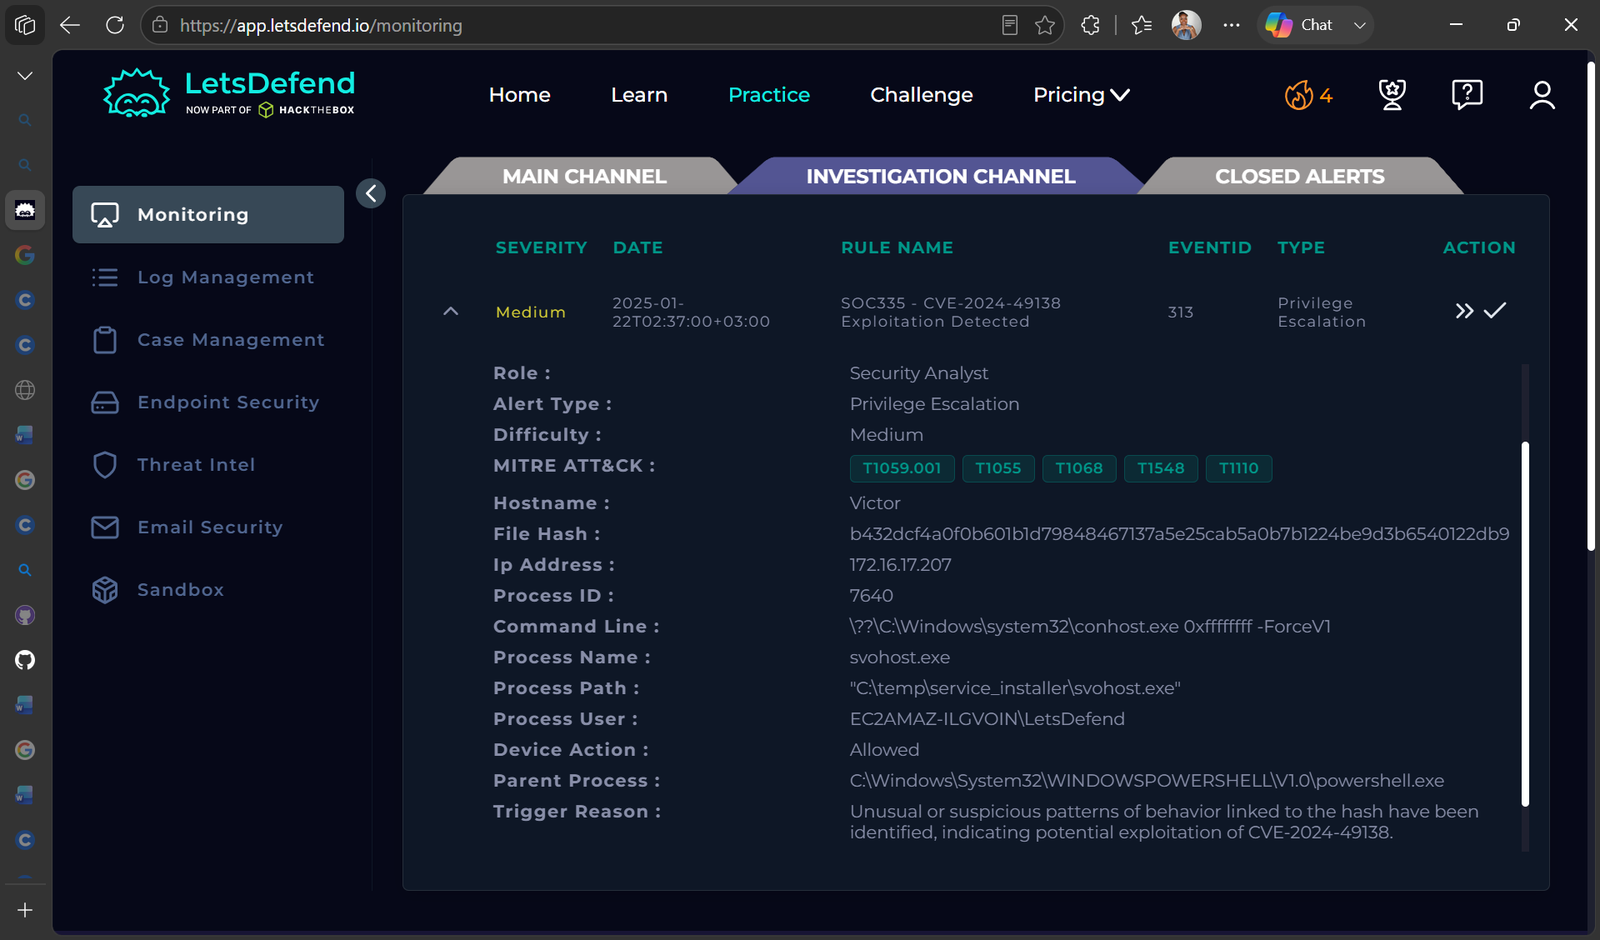 nadineelliottcyber/soc335-cve-2024-49138-investigation
Investigação SOC de um alerta de exploração do CVE-2024-49138 usando análise de logs, inteligência de ameaças e contenção de endpoints.
 eshlomo1/microsoft-sentinel-secops
Conteúdo de operações de SOC para Microsoft Sentinel, incluindo consultas de caça, playbooks de resposta a incidentes e análise de eventos de…
 dariusiakabos/log4j
Compilação OSINT selecionada sobre Log4Shell (CVE-2021-44228) cobrindo métodos de detecção, superfície de ataque, etapas de mitigação e indicadores…
 thinkst/opencanary
Honeypot de baixo consumo de recursos que emula serviços de rede comuns para detectar atividade de atacantes após a violação, com módulos de…
 infokom-ki/zimbra-cve-2026-73570-rules
Regras de detecção do Wazuh para CVE-2026-73570, uma injeção de comandos do sistema operacional no Zimbra Collaboration Suite, monitorando logs de…
 zhoucc-cpu/cve-2023-23397-detection-lab
Detection and mitigation research lab for CVE-2023-23397 using network and endpoint security telemetry.
 jacobideji/aiiroverlay
AI IR Overlay™ — estrutura prática de resposta a incidentes para agentes de IA em produção. Baseada na NIST SP 800-61 r3, mapeada para a NIST AI RMF,…
 rubysec/ruby-advisory-db
Base de dados mantida pela comunidade de avisos de segurança para gems e runtimes Ruby, fornecendo dados estruturados de CVE/GHSA com versões…
 anpa1200/aidebug
Evidências focadas em engenharia reversa de malware com inspeção profunda de PE/.NET, reconstrução com Ghidra, verificações cruzadas com IA, YARA e…
 ssc-ict-innovatie/nl-kat-coordination
Modular network scanning framework that integrates diverse tools and external databases to detect vulnerabilities and configuration errors, producing…







