
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 gendigitalinc/ioc
Threat Intel IoCs + pedaços e fragmentos de matéria escura. Publicado pela Gen Threat Labs.
 3xp0rt/lockbit-tattoo
Conjunto de dados OSINT estruturado de identidades vinculadas ao ransomware LockBit, incluindo nomes de usuário, IDs, datas de ingresso, endereços…
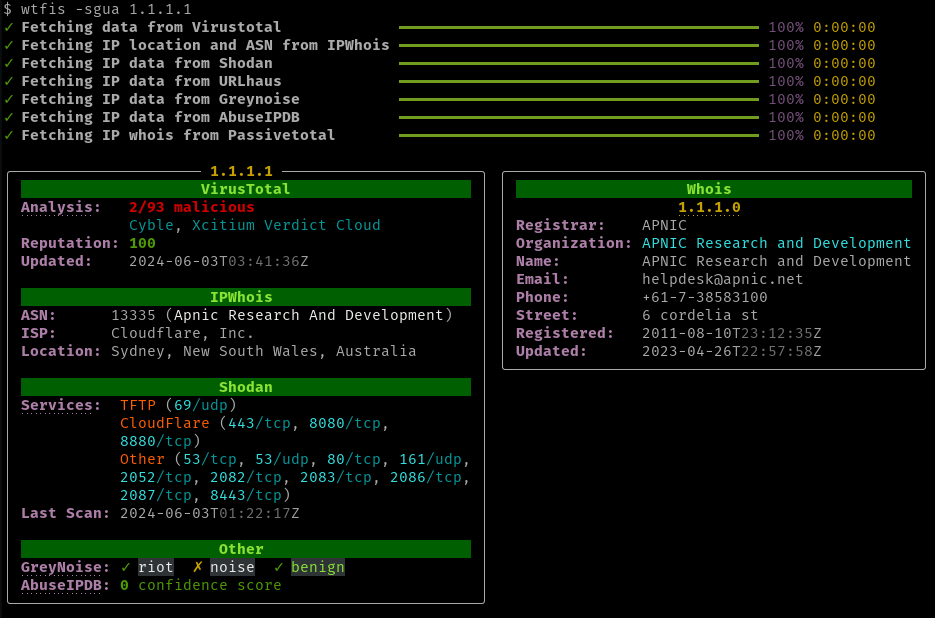 pirxthepilot/wtfis
Ferramenta de consulta passiva de hostnames, domínios e IPs para não robôs.
 blueteam0ps/memoptix
Um notebook Jupyter para auxiliar na análise da saída gerada pelo framework de extração de memória Volatility.
 fhightower/ioc-finder
Pacote simples, eficaz e modular para analisar observáveis (indicadores de comprometimento (IOCs), dados de rede e outras informações relacionadas à…
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 ion-storm/sysmon-config
Configuração avançada do Sysmon para ATT&CK, com foco na Detecção da Maioria das Técnicas por fonte de dados no MITRE ATT&CK, Fornecendo Visibilidade…
 rivitna/malware
Regras YARA curadas e programas de detecção para identificação de famílias de ransomware, fornecendo indicadores baseados em assinaturas para triagem…
 rabobank-cdc/dettect
Detectar Táticas, Técnicas e Ameaças de Combate
 strangerealintel/eternalliberty
Repositório selecionado de aliases de agentes de ameaças e esquemas de nomenclatura usados pelos principais fornecedores de inteligência de ameaças,…
 rfxn/linux-malware-detect
Scanner de malware Linux com múltiplos mecanismos e cinco estágios de detecção (MD5, padrão HEX, YARA, ClamAV, estatístico), monitoramento inotify em…
 ransomlook/ransomlook
Ainda outro rastreador de gangues de ransomware
 threatlabz/iocs
Este repositório contém Indicadores de Comprometimento (IOCs) dos relatórios públicos da Zscaler ThreatLabz.
 fox-it/dissect.cobaltstrike
Biblioteca Python para dissecar e analisar dados relacionados ao Cobalt Strike, como payloads do Beacon e perfis Malleable C2.
 inquest/python-inquestlabs
Uma interface Pythonic e ferramenta de linha de comando para interagir com a API do InQuest Labs.
 jpcertcc/phishurl-list
Dataset de URLs de phishing do JPCERT/CC
 mbabinski/sigma-rules
Um repositório das minhas próprias regras de detecção Sigma.
 malgamy/yara_rules
Coleção curada de regras de assinatura para detectar e classificar arquivos maliciosos por meio de correspondência de padrões, com instruções de CLI…







