
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 suominen/diagspill
Rastreador de status de patch para o heap overflow do SCTP sock_diag do kernel Linux (CVE-2026-74469), registrando quais distribuições já lançaram…
 securityjoes/threatresearch
Extratores de configuração em Python para famílias de malware, incluindo PlugX, Remcos, templateX e RedLine Stealer, com suporte à extração de…
 jacobsoo/malconfig
Isto é parte de um módulo para o framework que estou constantemente a desenvolver. Atualmente, apenas informações do C2 são divulgadas aqui.
 rankthree/soc-detection-t1003.001-cve-2021-40444
Regras de detecção e conteúdo SOC para dumping de credenciais LSASS T1003.001 e atividade de exploração CVE-2021-40444.
 canonical/ubuntu-security-notices
Conjunto de dados de vulnerabilidades do Ubuntu que publica avisos de segurança USN/LSN nos formatos JSON OSV e OpenVEX para varredura automatizada…
 gmh5225/nova-framework
Motor de correspondência de padrões de prompt inspirado no YARA que combina regras de palavras-chave, regex, similaridade semântica e avaliação por…
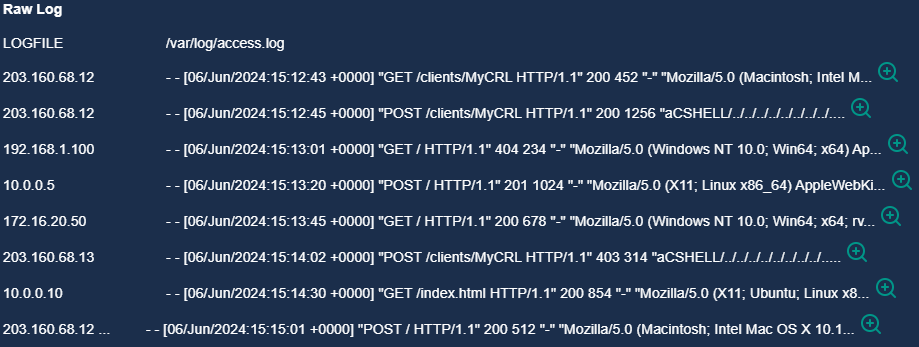 luismateo1/arbitrary-file-read-cve-2024-24919
Passo a passo de detecção, investigação e resposta a um ataque de path traversal CVE-2024-24919, incluindo análise de logs, verificações de threat…
 cohesity/secadvisory
Repositório de avisos de segurança do fornecedor que documenta vulnerabilidades de produtos Cohesity, incluindo a falha de validação de certificado…
 chaitanyagarware/cve-2026-50131
Página de destino selecionada para CVE-2026-50131 detalhando uma bypass incompleta de mitigação de SSRF em validatePublicUrl() do Fedify com CVSS…
 orjanj/netscaler_threat_hunt_helper
Auxiliar de caça a ameaças NetScaler CTX697096 (scanner de IoC) - CVE-2026-88771, CVE-2026-88772, CVE-2026-88779
 pixee/compaction-laundering
Pesquisa de segurança sobre compactação de contexto em agentes de programação: mostra como rótulos de função forjados em conteúdo não confiável…
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Análise estática e extração de payload do NWH Stealer. Apresenta um aprofundamento na execução sem ficheiro através do Bun JavaScript Runtime, no…
 iudicium/pryingdeep
Prying Deep - Uma ferramenta OSINT para coletar inteligência na dark web.
 gmh5225/oz-known-issues
Encontre a versão que o projeto que você desenvolve ou audita atualmente utiliza e verifique rapidamente quais são as vulnerabilidades de segurança…
 shadowguardai/ti-a-ti-cveexploitchecker
Determina se exploits públicos estão disponíveis para um determinado CVE. Utiliza APIs como exploit-db ou NVD para ide
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
Enviei um relatório sobre a vulnerabilidade do sticker do Telegram, SECURITY VULNERABILITY ANALYSIS REPORT Telegram 0-Click RCE vulnerability…
 danieleperera/onioningestor
Uma ferramenta extensível para coletar, rastrear e monitorar sites onion na rede tor e indexar as informações coletadas no Elasticsearch
 masriyan/cve-2026-85097
Kit de ferramentas de deteção, verificação e resposta a incidentes para CVE-2026-85097: avaliação remota do Bricksforge, caça a IOCs em logs,…







