 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Análise estática e extração de payload do NWH Stealer. Apresenta um aprofundamento na execução sem ficheiro através do Bun JavaScript Runtime, no roubo de imagens da área de transferência em memória (image/png) e na exfiltração para C2 na cloud abusando da AWS/Cloudflare R2.

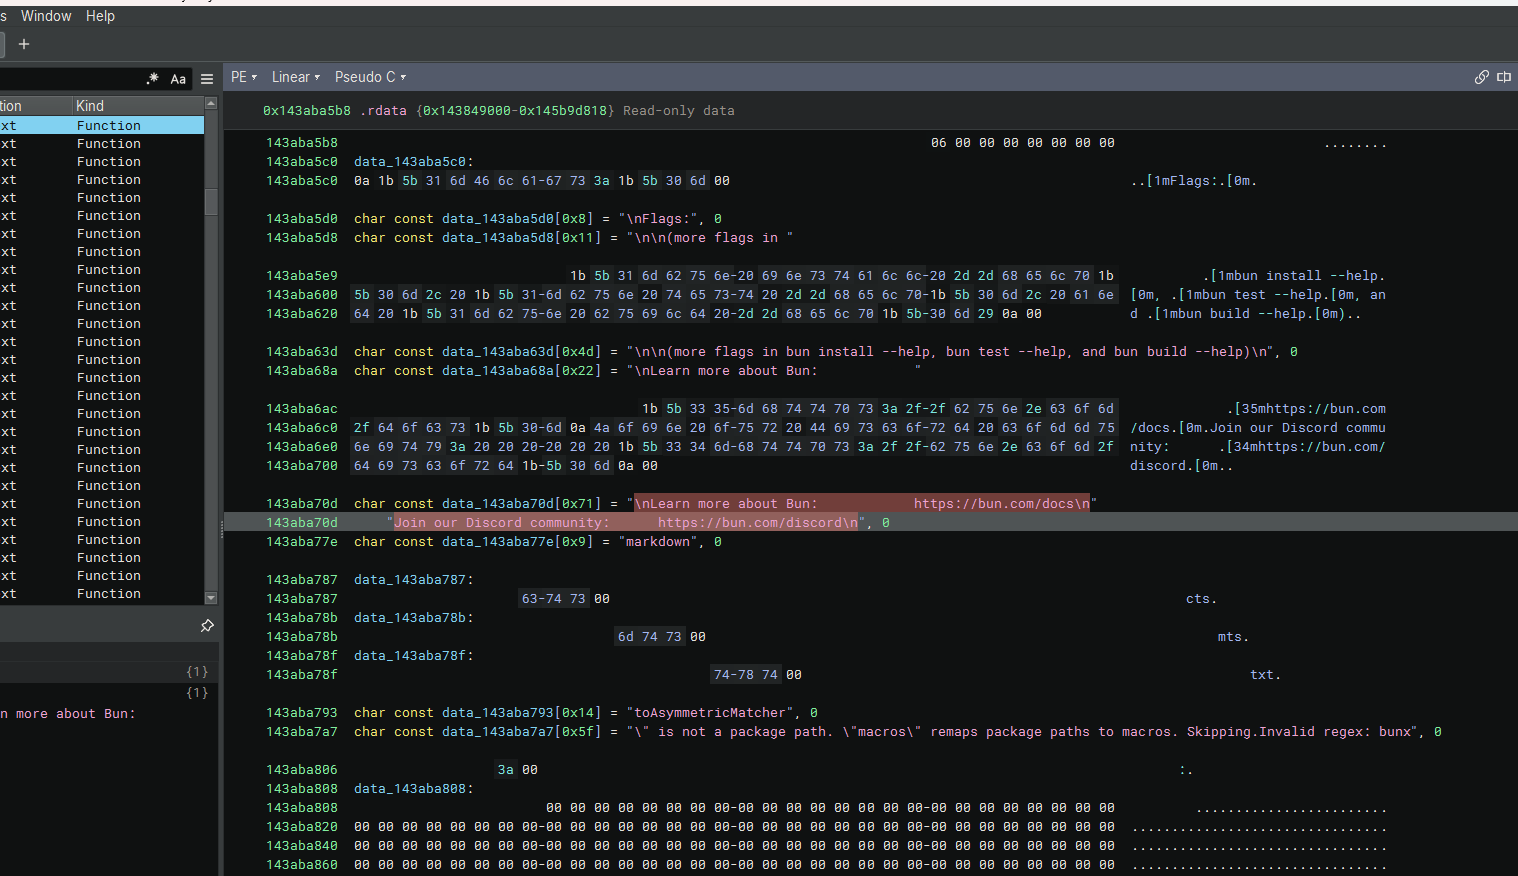
A amostra do NWH Stealer carregada no Binary Ninja revela uma técnica surpreendente: ela utiliza intensamente strings, argumentos de CLI e links de documentação do Bun (um runtime JavaScript legítimo). Ao incorporar textos legítimos como "Learn more about Bun" e links de convite do Discord, o malware tenta se passar por uma ferramenta ou framework de desenvolvedor benigno, enquanto esconde sua verdadeira intenção maliciosa na seção .rdata.
bun install --help / bun test --help / bun build --help – imita o uso da CLI do Bun https://bun.com/docs / Join our Discord community: https://bun.com/discord – incorpora a documentação oficial do Bun e links da comunidade. markdown / ToAsymmetricMatcher / Invalid regex: bunx – mensagens de erro padrão do Bun e matchers de teste. Ofuscação: As strings são intercaladas com caracteres de controle e códigos de escape ANSI (por exemplo, [1m, [0m, \n), dificultando a varredura estática por assinaturas.
Living off the Land (LotL): Ao copiar strings legítimas do runtime Bun, o NWH Stealer se mistura aos ambientes de desenvolvedor. Soluções de AV e sandboxes têm menos probabilidade de sinalizar tráfego ou chamadas de API originadas de um ambiente de execução que se parece com "Bun". Ofuscação de Strings: Incorporar strings legítimas ao lado de arrays de payload criptografados ou ofuscados (data_143aba5b8) torna muito mais difícil isolar os indicadores maliciosos reais. Evasão por Design: Os autores do malware escolheram especificamente uma ferramenta de desenvolvedor moderna e popular (Bun) para disfarçar a presença do stealer em ambientes de desenvolvedor ou CI/CD.
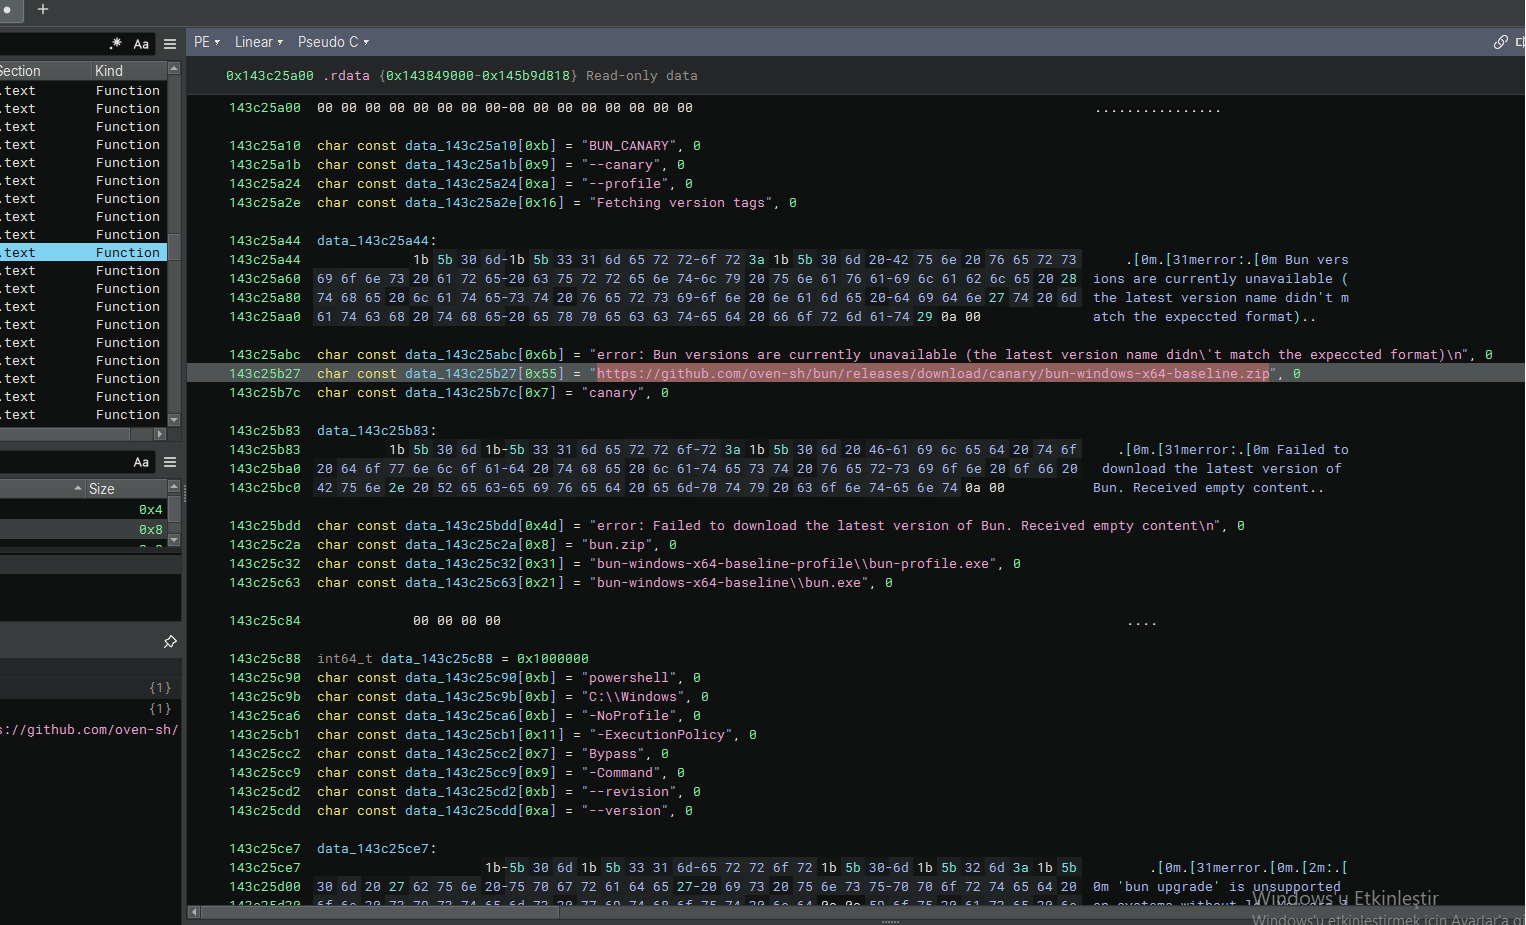
Continuando a análise no Binary Ninja, o NWH Stealer revela seu dropper e cadeia de execução. O malware não apenas finge ser o Bun; ele ativamente acessa o repositório oficial do GitHub para baixar o arquivo legítimo bun-windows-x64. No entanto, as strings subsequentes expõem uma rotina maliciosa de execução via PowerShell projetada para executar o payload baixado com flags de evasão.
URL de Download: https://github.com/oven-sh/bun/releases/download/canary/bun-windows-x64-baseline.zip – baixa o runtime legítimo do Bun para estabelecer uma história de cobertura ou usá-lo como LOLBin. Caminhos do Payload Extraído: bun-windows-x64-baseline\bun-profile.exe bun-windows-x64-baseline\bun.exe Cadeia de Execução via PowerShell:
powershell
-NoProfile (ignora o carregamento do perfil PowerShell do usuário)
-ExecutionPolicy Bypass (contorna as restrições de execução de scripts)
-Command (executa o comando inline)
--revision / --version (provavelmente usados como argumentos para o payload baixado para fazê-lo parecer uma verificação de versão legítima).
Cadeia de Suprimentos / Abuso do GitHub: Ao baixar do repositório oficial github.com/oven-sh/bun, o stealer contorna filtros de rede que bloqueiam domínios desconhecidos. Execução de LOLBin: O bun.exe ou bun-profile.exe baixado é usado como um wrapper legítimo para executar comandos maliciosos, misturando-se à atividade normal de desenvolvedor. Evasão via PowerShell: As flags -NoProfile e -ExecutionPolicy Bypass são técnicas clássicas para garantir que o script malicioso seja executado sem ser bloqueado por políticas do sistema ou configurações do usuário.
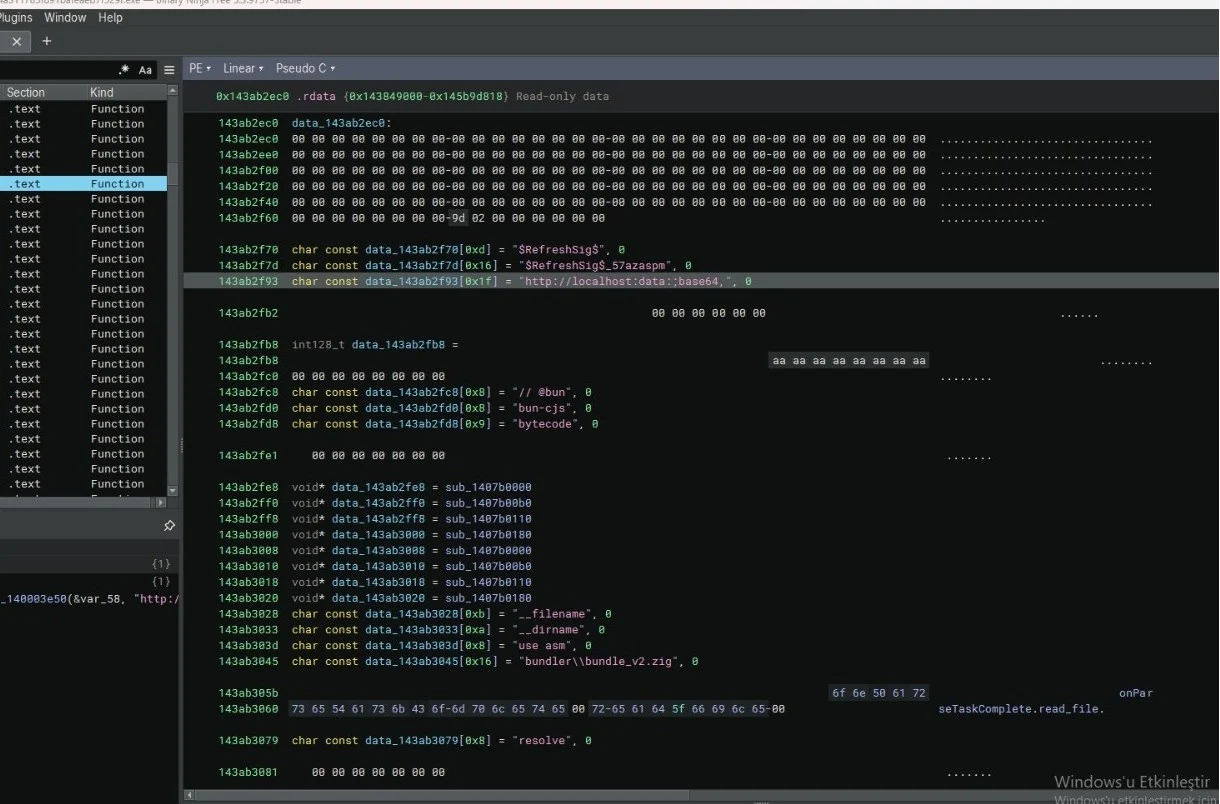
Uma seção crítica do NWH Stealer revela seu mecanismo de entrega de payload em memória. A presença da string http://localhost:data:;base64,, combinada com bytecode do motor V8 (--filename, use asm, bytecode), indica que o stealer usa uma técnica de execução sem arquivo. Ele constrói uma data URI codificada em Base64 e a executa localmente, provavelmente para injetar JavaScript/WebAssembly malicioso diretamente em um ambiente em execução sem gravar um arquivo no disco.
Esquema Data URI: http://localhost:data:;base64, – constrói um payload Base64 inline apontando para localhost. Esta é uma técnica conhecida para contornar filtros de rede e executar código a partir da memória. V8 / Node.js / *Bun Internals: // @bun / bun-cjs / bytecode – flags específicas usadas pelo runtime Bun para executar JavaScript ou bytecode V8 pré-compilado. --filename / --dirname / use asm – flags do motor V8 usadas para carregar e otimizar módulos WebAssembly ou JavaScript em bruto na memória. Artefactos de Payload Compilado: bundler\bundle_v2.zig – referencia o bundler do Bun, reforçando ainda mais a história de cobertura. SEHRefreshSigS / SEHRefreshSigS_57azaspm – prováveis nomes de funções ofuscados ou chaves de encriptação para o payload Base64. Indicadores de Injeção Fileless: seTaskComplete.read_file / resolve – rotinas assíncronas de leitura de ficheiros/streams e de resolução de módulos.
Execução Fileless (Evasão): Ao usar um URI data:;base64, o stealer executa o seu payload inteiramente em memória. Isto não deixa nenhum ficheiro executável no disco para o AV analisar, contornando a deteção tradicional baseada em assinaturas. Abuso de Localhost: O prefixo localhost engana firewalls e EDRs, levando-os a pensar que o tráfego é interno (e, portanto, seguro), enquanto o conteúdo malicioso real é descodificado e executado. Abuso de Bytecode V8: Carregar bytecode via --filename e use asm significa que o stealer pode executar JavaScript/WebAssembly compilado em bruto, tornando a engenharia reversa significativamente mais difícil do que com scripts em texto simples. Abuso do Runtime Bun: As strings // @bun e bun-cjs confirmam que o stealer está a usar o runtime Bun descarregado como um motor de execução legítimo para o seu código malicioso em memória.
Living off the Cloud: Ao usar serviços cloud legítimos (AWS, Cloudflare R2), o stealer mistura o seu tráfego de exfiltração com o uso normal de cloud empresarial, tornando a deteção extremamente difícil
A secção expõe ainda mais a segmentação do NWH Stealer de infraestrutura cloud e ativos de programadores. Em vez de depender de um único IP C2 hardcoded, o malware inclui strings para os principais fornecedores cloud (Cloudflare R2, AWS), toolchains de programadores (Visual Studio, Node.js) e códigos de estado HTTP. Isto indica uma resolução dinâmica de C2 ou uma extensa lista de recolha de credenciais direcionada a ambientes cloud.

