
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 nadineelliottcyber/soc335-cve-2024-49138-investigation
Investigação SOC de um alerta de exploração do CVE-2024-49138 usando análise de logs, inteligência de ameaças e contenção de endpoints.
 bilal3755/detecting_blue_hammer_vuln
Consulta de caça a ameaças para a janela de CVE do bluehammer CVE-2026-33825
 suominen/cve-2026-68138
Rastreie o status de correção da CVE-2026-68138, um use-after-free na rate-table do qdisc net/sched do kernel Linux, com versões afetadas/corrigidas,…
 comodosecurity/openedr
Repositório público do Open EDR
 mhaggis/security-detections-mcp
MCP para ajudar Defensores Engenheiros de Detecção a serem mais duros e mais inteligentes.
 sowdust/tafferugli
Framework baseado na web para filtrar, coletar e analisar tweets para detectar comportamento coordenado, postagem automatizada e operações de…
 soufianetahiri/anxun-isoon
I-SOON/Anxun vazamento de material relacionado
 kulkansecurity/gitxray
Uma ferramenta de segurança multifacetada que aproveita as APIs REST públicas do GitHub para OSINT, Forensics, Pentesting e mais.
 rtfmkiesel/loldrivers-client
Verifique o seu computador Windows em busca de drivers vulneráveis ou maliciosos conhecidos.
 blueteam0ps/memoptix
Um notebook Jupyter para auxiliar na análise da saída gerada pelo framework de extração de memória Volatility.
 sh1n0g1/z9
Detecta artefatos de malware baseados em PowerShell a partir de logs de eventos e realiza análise estática em scripts PowerShell para identificar…
 emrekybs/douglas-042
Faz a triagem de uma máquina Windows suspeita em minutos. Coleta processos, serviços, autoruns, logs de eventos e artefatos forenses, sinaliza…
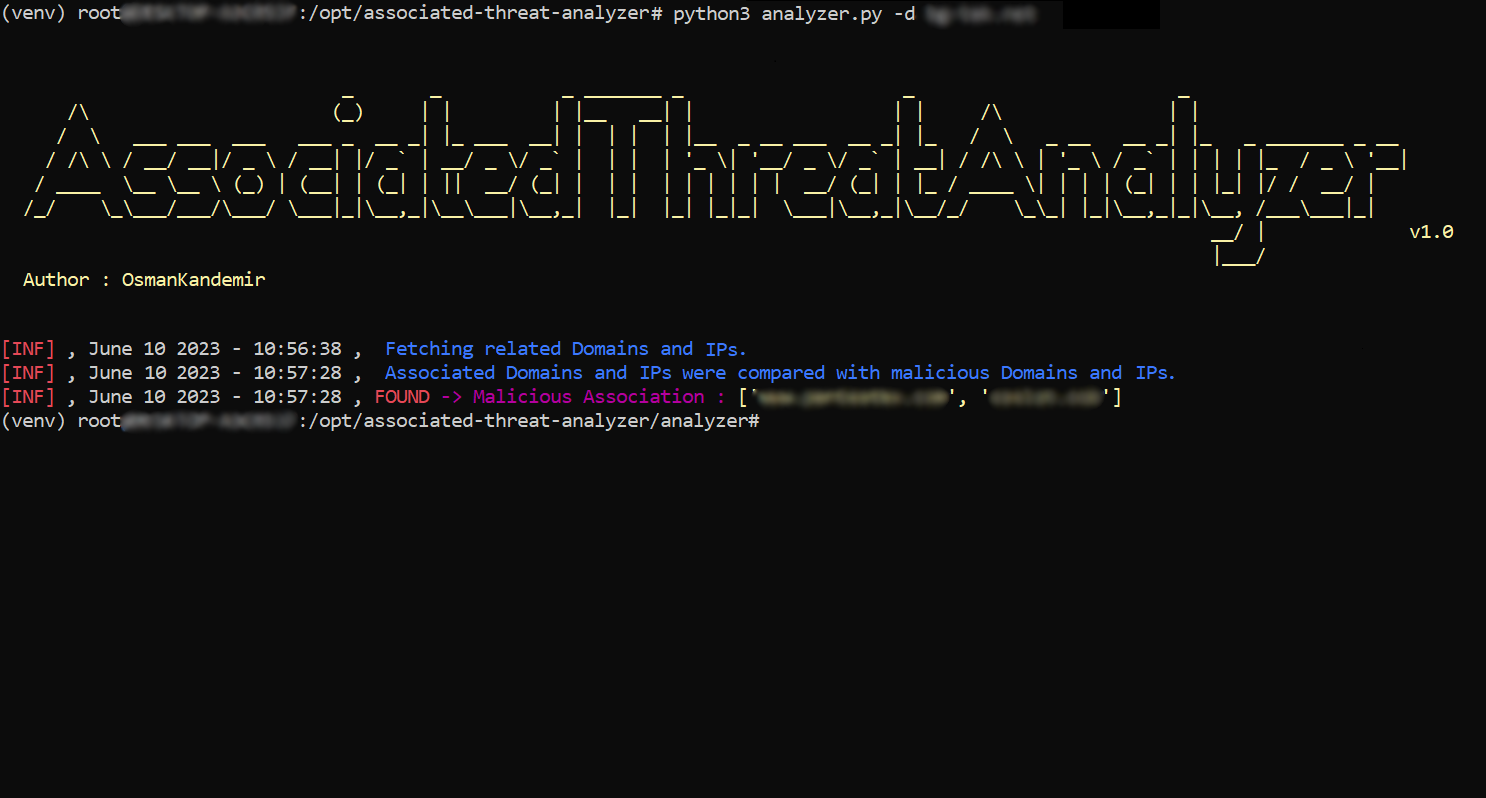 osmankandemir/associated-threat-analyzer
Detecta endereços IPv4 maliciosos e nomes de domínio associados a uma aplicação web, comparando com listas locais de inteligência de ameaças de…
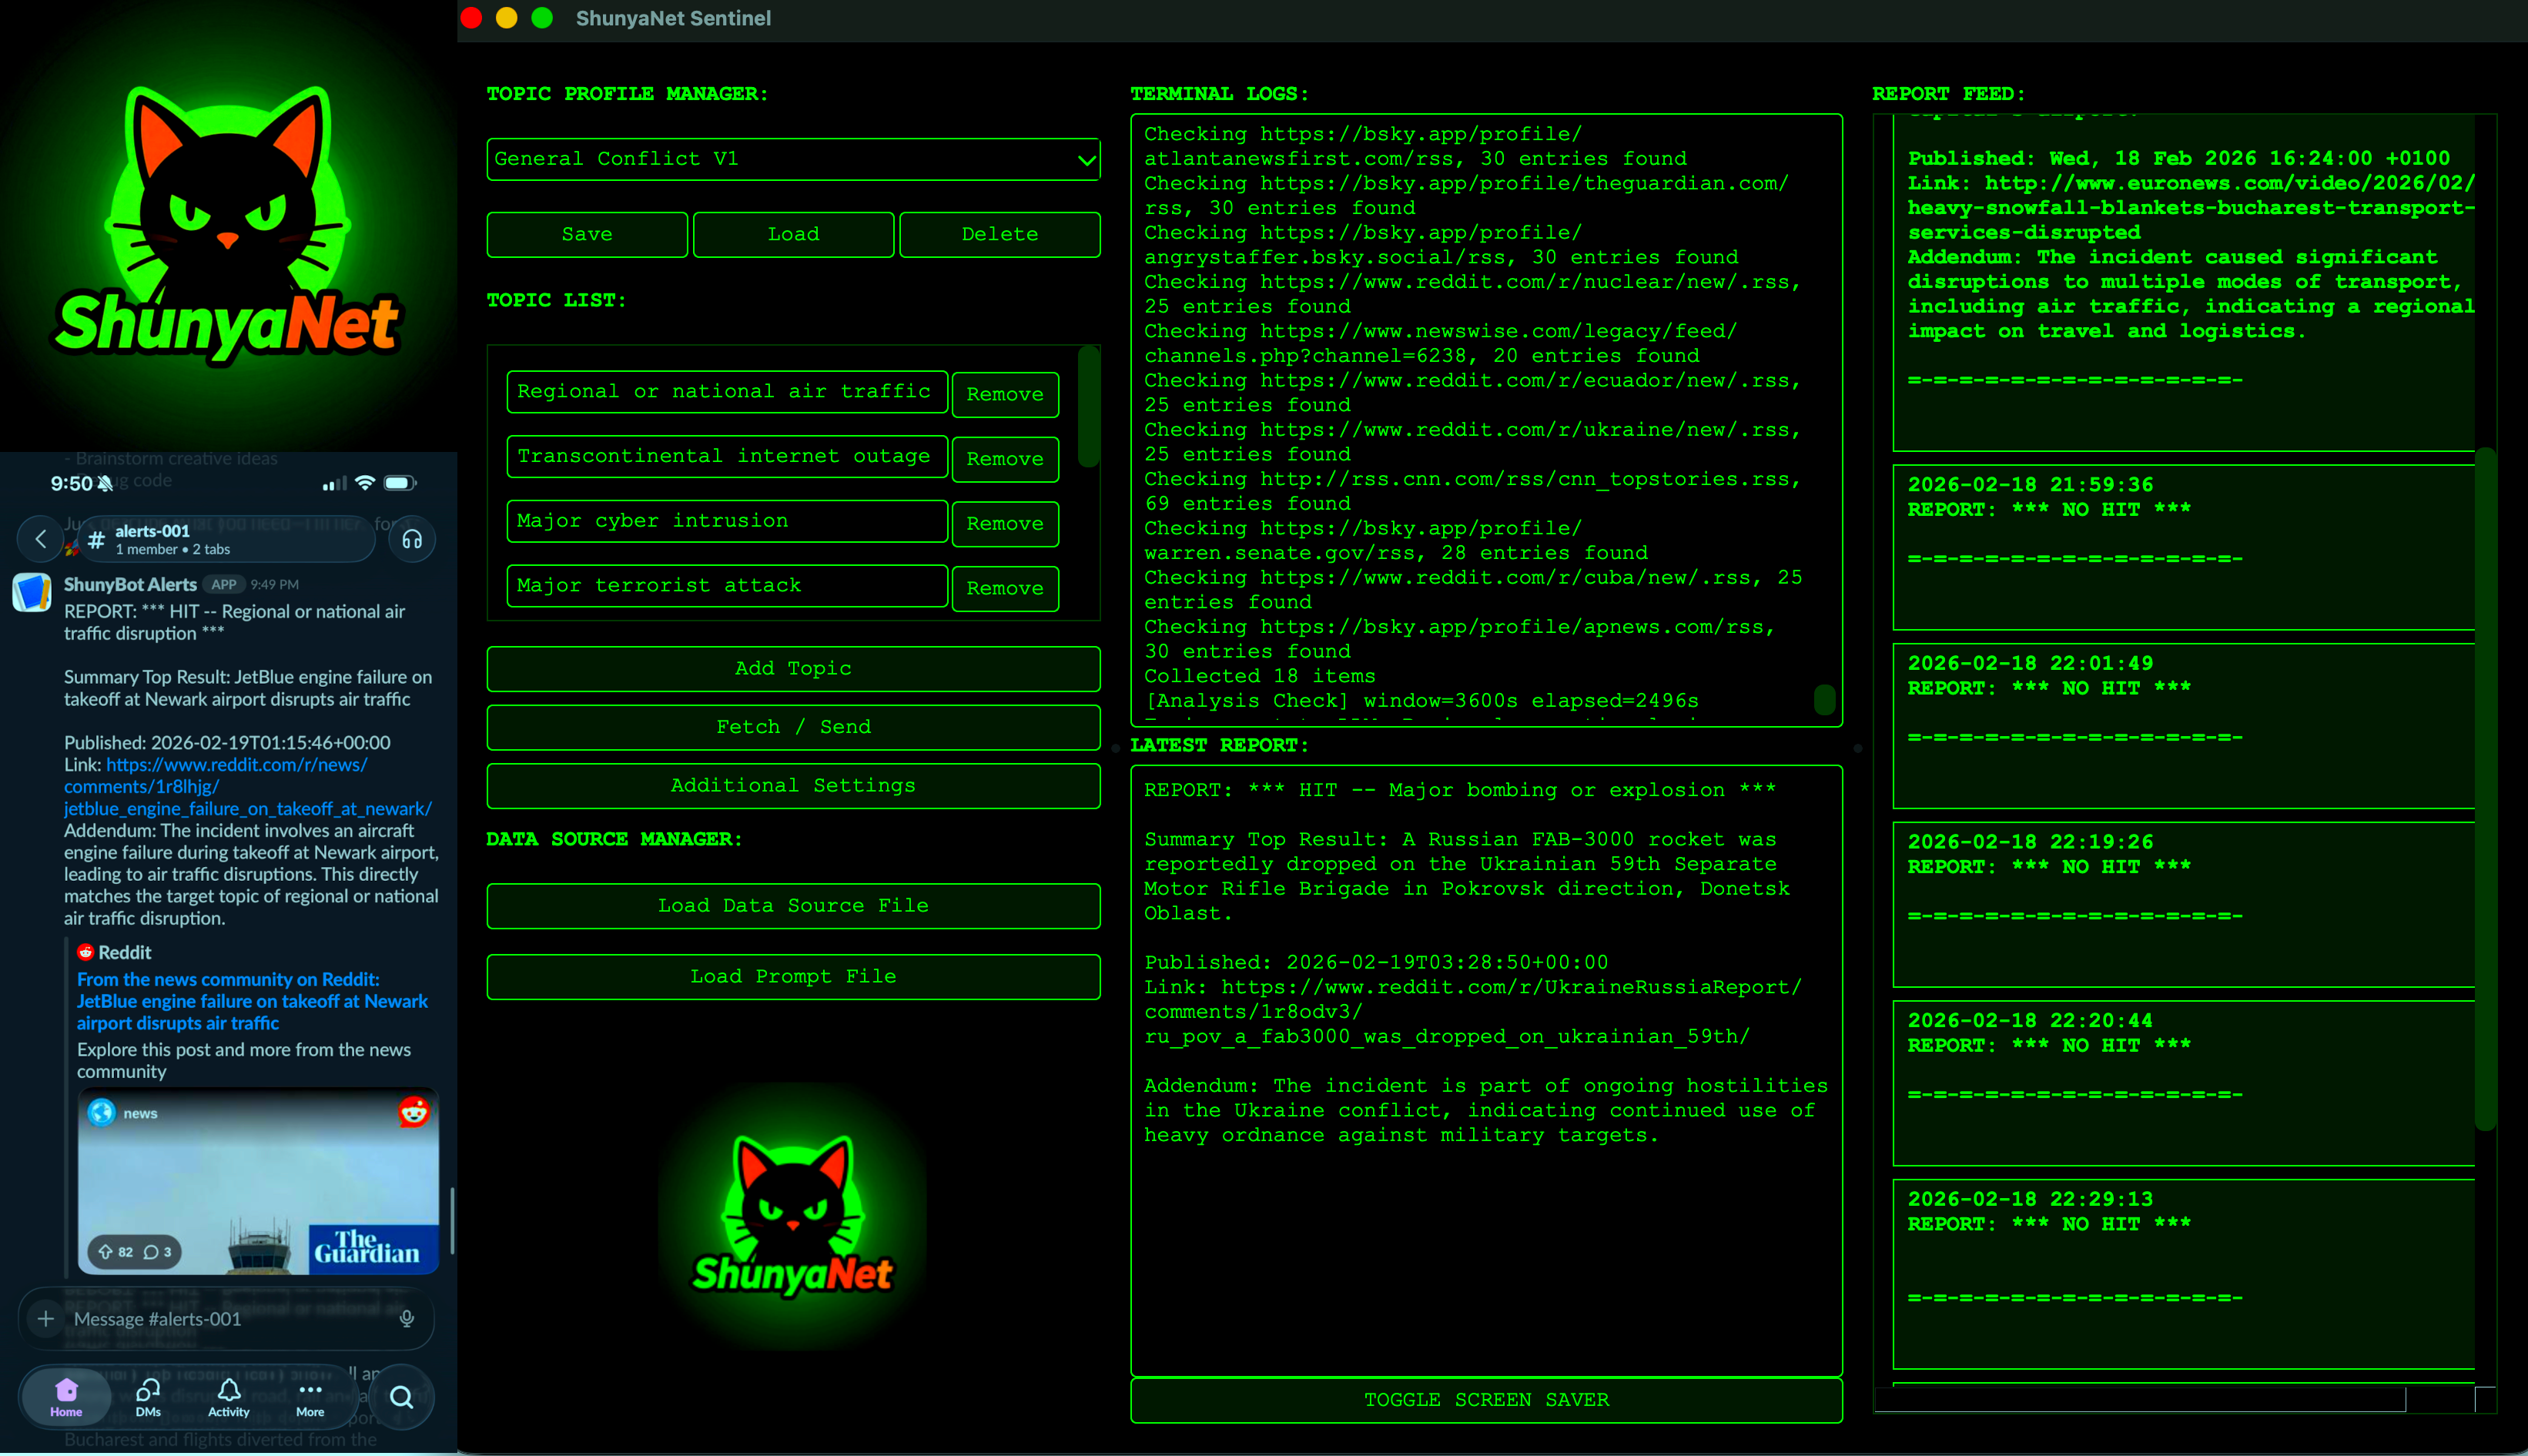 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel é um programa leve que monitora feeds RSS, envia-os a um LLM para análise e entrega resumos ou alertas diretamente à GUI e ao…
 gherardofiori/maliciousbrowserextensions
Este Repositório foi criado após minha própria pesquisa sobre extensões de navegador maliciosas, reunindo o trabalho de muitos outros e artigos de…
 sifalcon/detection
Coleção curada de regras de detecção e IOCs extraídos de investigações de DFIR e análises de malware para apoiar a caça a ameaças, a resposta a…
 stuub/cve-2024-31848-poc
PoC para Exploração de CVE-2024-31848/49/50/51 - Traversal de Caminho de Arquivo
 tnkr/poc_monitor
Um pequeno scraper em busca de uma prova de conceito do CVE-2024-49112







