
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 raxe-ai/raxe-ce
Proteção em tempo de execução para agentes de IA
 maldroid/maldrolyzer
Framework simples para extrair dados "acionáveis" de malware Android (C&Cs, números de telefone etc.)
 cronup/malware-iocs
Coleta e organiza indicadores de comprometimento (IOCs) de malware para detecção rápida de ameaças, resposta a incidentes e compartilhamento de…
 hackinglz/maps_scanner
MAPS scanner em nuvem e analisador de respostas para pesquisa do Microsoft Defender.
 delivr-to/detections
Um lar para conteúdo de detecção desenvolvido pela equipe do delivr.to
 telefonicatc2tech/typodetect
Detecta mutações ativas de domínio para prevenir phishing e smishing. Usa TLDs da IANA, validação DNS em blockchain e relatórios de malware DoH. Gera…
 password123456/cve-collector
Coletor automatizado de CVEs que rastreia cvedetails.com, analisa HTML em busca de vulnerabilidades com CVSS ≥ 6 e armazena resultados em um banco de…
 ctrlaltint3l/intelligence
Repositório centralizado para amostras de malware, inteligência de ameaças, IOCs e logs de ferramentas de segurança para apoiar pesquisas de ameaças…
 huntresslabs/threat-intel
Este repositório contém itens complementares, incluindo IOCs e assinaturas discutidos nas publicações do blog da Huntress e em outras mídias.
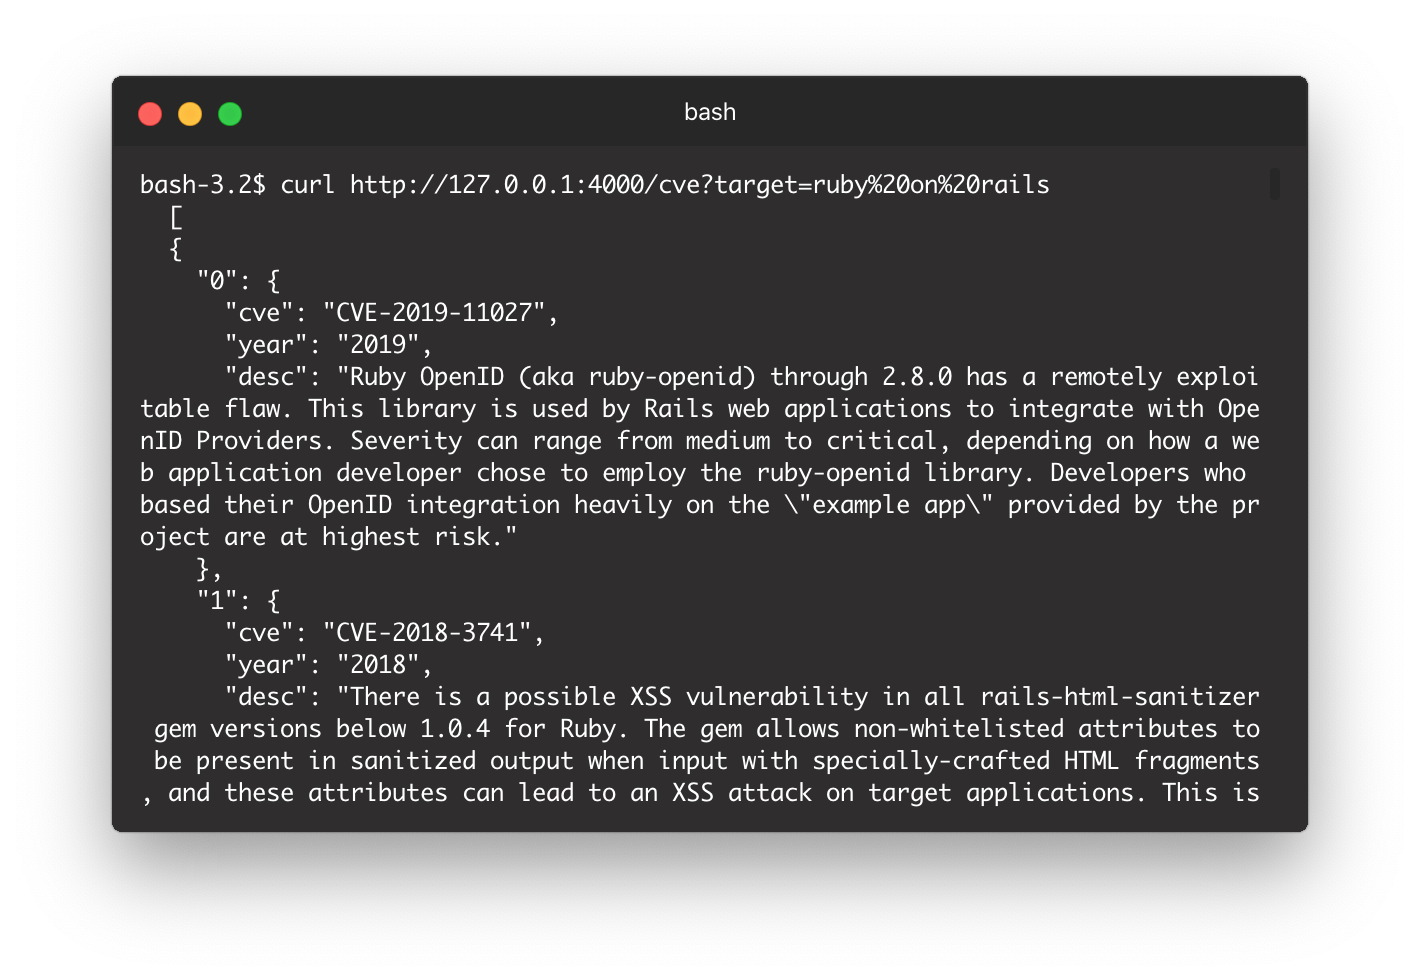 beyarz/cve-api
api não oficial para cve.mitre.org
 afine-com/glassworm-hunter
Detecta payloads de ataque à cadeia de suprimentos GlassWorm ao escanear extensões do VS Code, pacotes npm/PyPI e repositórios git em busca de…
 backbay-labs/hush
Regras de segurança portáteis para o limite de ação de agentes de IA
 corelight/phantom-playbooks
Playbooks automatizados de resposta a incidentes de segurança para o Splunk Phantom, integrando logs do Zeek, análise de DNS e inteligência de…
 m4now4r/vn_daily_samples
Coleção diária de amostras maliciosas originárias do Vietnã para análise de malware, inteligência de ameaças e pesquisa em engenharia de detecção.
 brets0150/stickyexim
Honeypot do Exim para tentativas de exploração da CVE-2019-10149.
 thirukguru/aws-perimeter
Um scanner de segurança AWS baseado em terminal com mais de 102 verificações de segurança em VPC, IAM, S3, CloudTrail, contêineres (ECS/EKS) e…
 artur-augustyniak/class_struggle
Detecção de anomalias baseada em autoencoder para identificar domínios de phishing usando dados da lista de avisos do CERT Polska, com notebooks…
 rollwagen/abusech
CLI client para abuse.ch







