
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 hybridbrothers/hunting-queries-detection-rules
O objetivo deste repositório é compartilhar consultas KQL para ajudar a identificar configurações incorretas de segurança, caçar padrões específicos…
 mthbernardes/ipchecker
Verifique se um IP é do Tor ou é um proxy malicioso.
 deeptempo/socbench
Um Harness Aberto e Benchmark para IA em Operações de Cibersegurança.
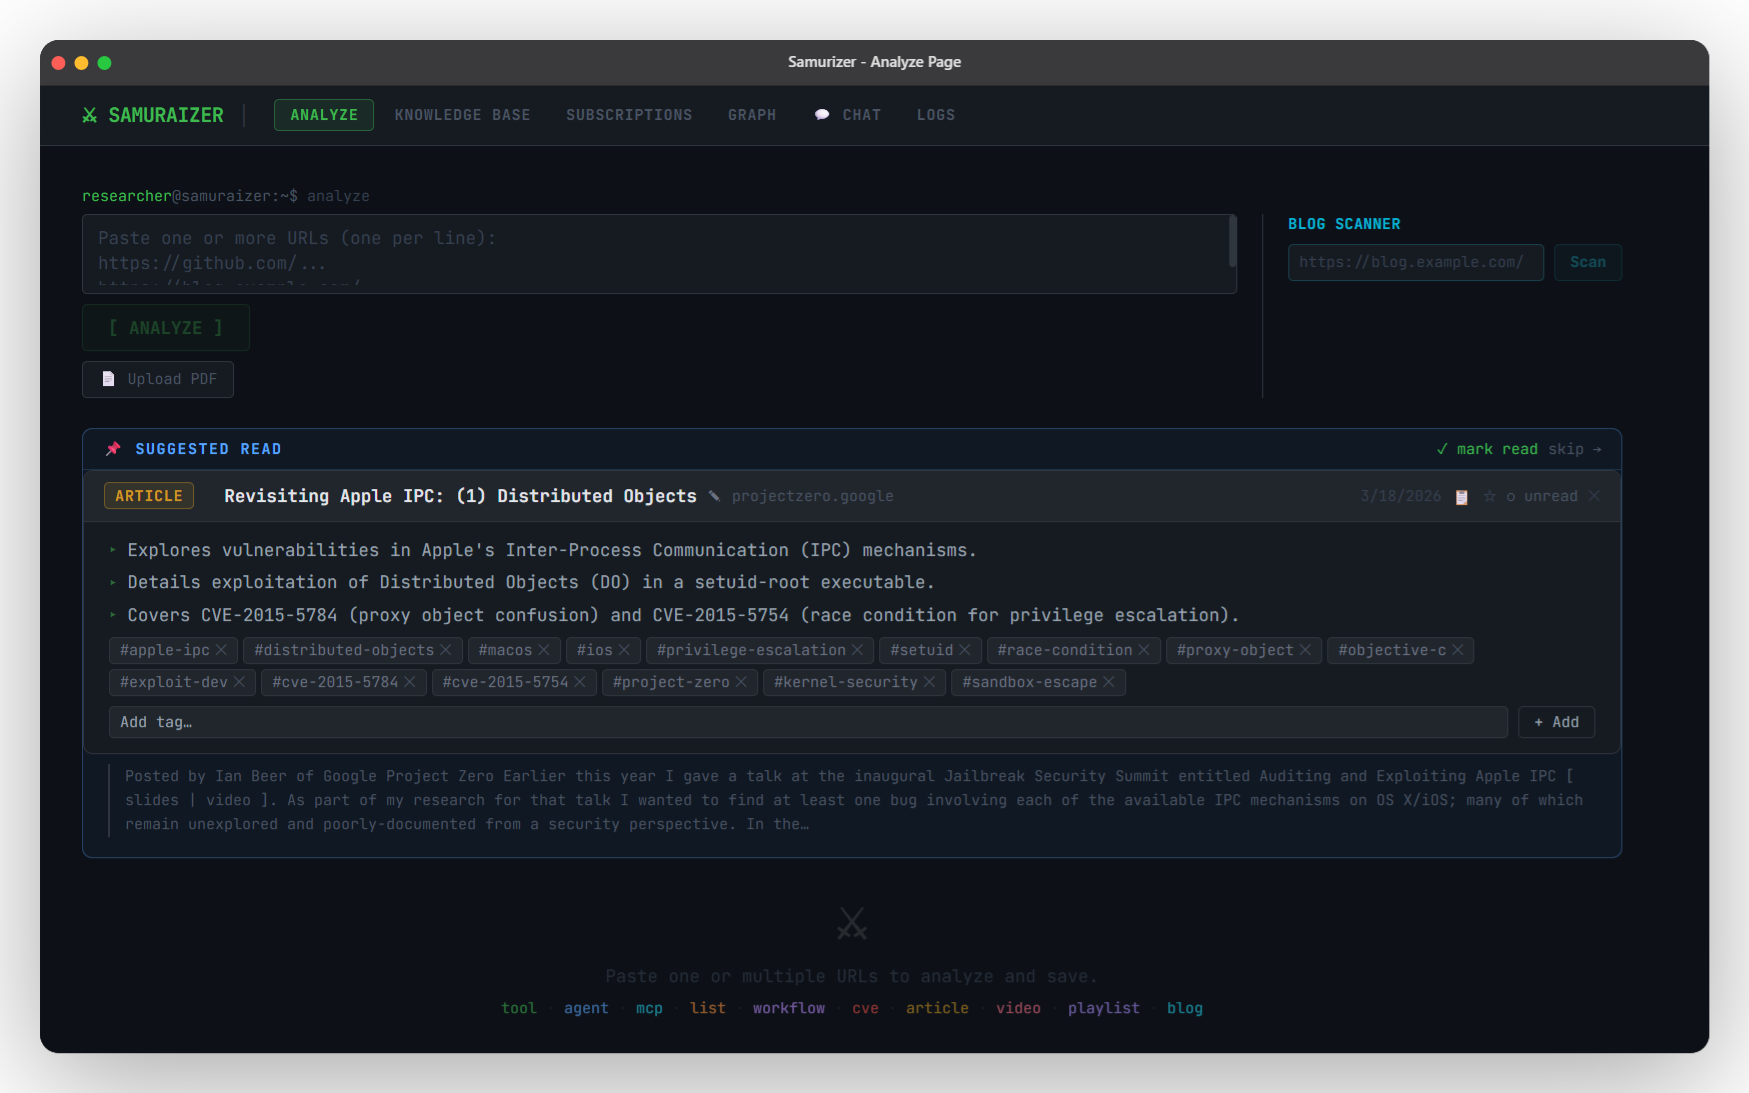 zomry1/samuraizer
NotebookLM turbinado — projetado especificamente para pesquisadores de segurança.
 nccgroup/yaml2yara
Gere regras YARA em massa a partir de entrada YAML.
 malvuln/sigint-hombre
Regras Suricata geradas dinamicamente a partir de feeds de ameaças em tempo real
 sumidcyber/zeroscout
🦅 ZeroScout: O Caçador de Ameaças Autônomo Local e na Nuvem. Visualize ataques em uma Sala de Guerra ao vivo, identifique grupos APT via Análise…
 aquasecurity/vuln-list-debian
Debian Security Tracker
 mouna23/ai-driven-mitre-attack
Este repositório demonstra um pipeline de aprendizado de máquina para detectar técnicas do MITRE ATT&CK a partir de logs e enriquecer a saída usando…
 rjsudlow/proxynotshell-ioc-checker
Script para verificar IOC's criados por ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 jxlil/pwndb
Ferramenta de busca de credenciais vazadas baseada em Tor que consulta o serviço oculto pwndb2 para encontrar e-mails e senhas expostos em violações…
 zenzue/cve-2025-50154
Kit de ferramentas PowerShell para auditar, endurecer e caçar uso inseguro de NTLM/SMB, abordando riscos de vazamento de credenciais CVE-2025-50154…
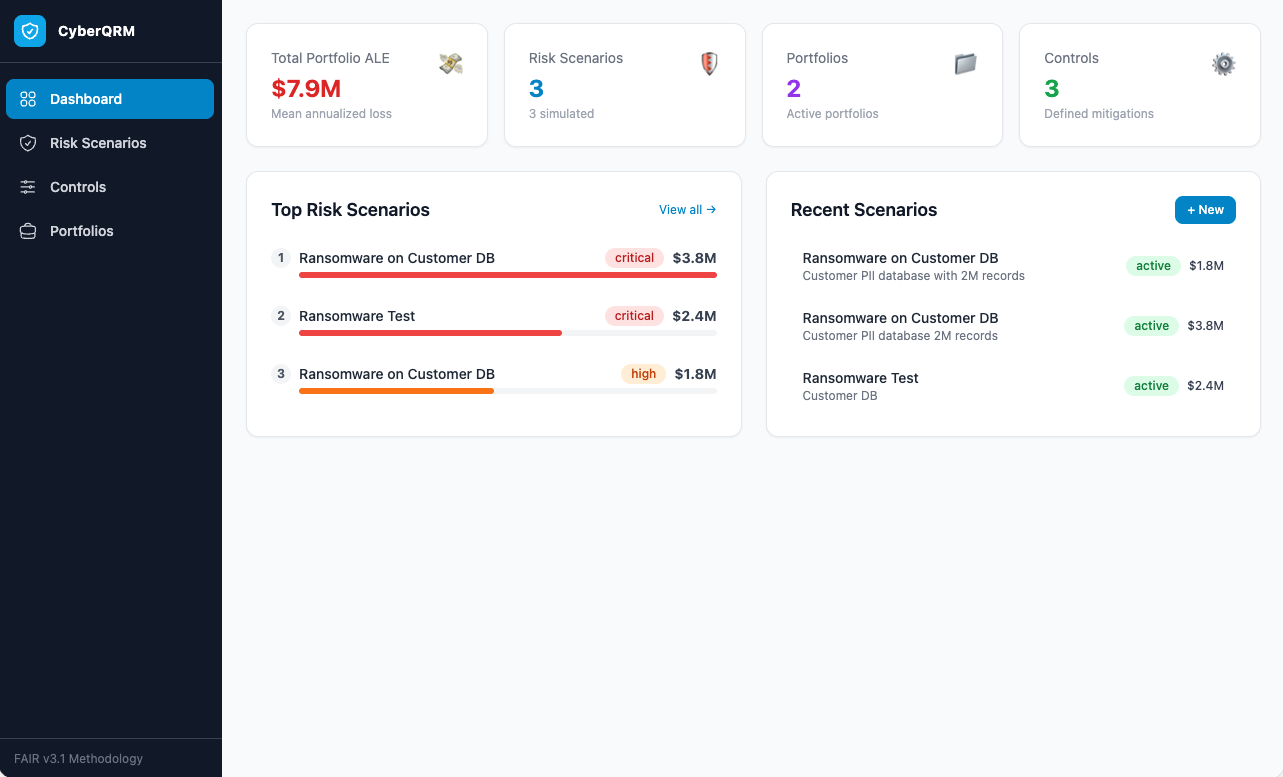 iiamit/cyberqrm
Uma implementação do Framework FAIR CRQ
 yumlembam/insider-threat
Detecção de ameaças internas baseada em grafos usando GCN-BiLSTM e modelos de atenção nos conjuntos de dados CMU CERT. Inclui pré-processamento de…

 horrister/solarwinds-sunburst-cve-2020-10148
Relatórios curados de vulnerabilidades com análise técnica completa, scripts de prova de conceito, listagens de IOC e orientações de remediação para…
 insider77circle/ai-password-testing-agent
Como a IA transforma ataques de senha de enumeração cega em campanhas adaptativas — e as regras de detecção e contramedidas que os detêm. Pesquisa e…
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress somente leitura que verifica artefatos da cadeia de exploração wp2shell (CVE-2026-63030 / CVE-2026-60137)







