
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 gendigitalinc/ioc
Threat Intel IoCs + pedaços e fragmentos de matéria escura. Publicado pela Gen Threat Labs.
 nox-project/nox-framework
Framework de alto desempenho para OSINT/CTI que automatiza a pivoting de identidades e a análise de riscos em mais de 120 fontes.
 opencybersecurityalliance/kestrel-lang
Linguagem de caça a ameaças Kestrel: construindo fluxos de caça reutilizáveis, componíveis e compartilháveis em diferentes fontes de dados e…
 prodaft/malware-ioc
Este repositório contém indicadores de comprometimento (IOCs) das nossas diversas investigações.
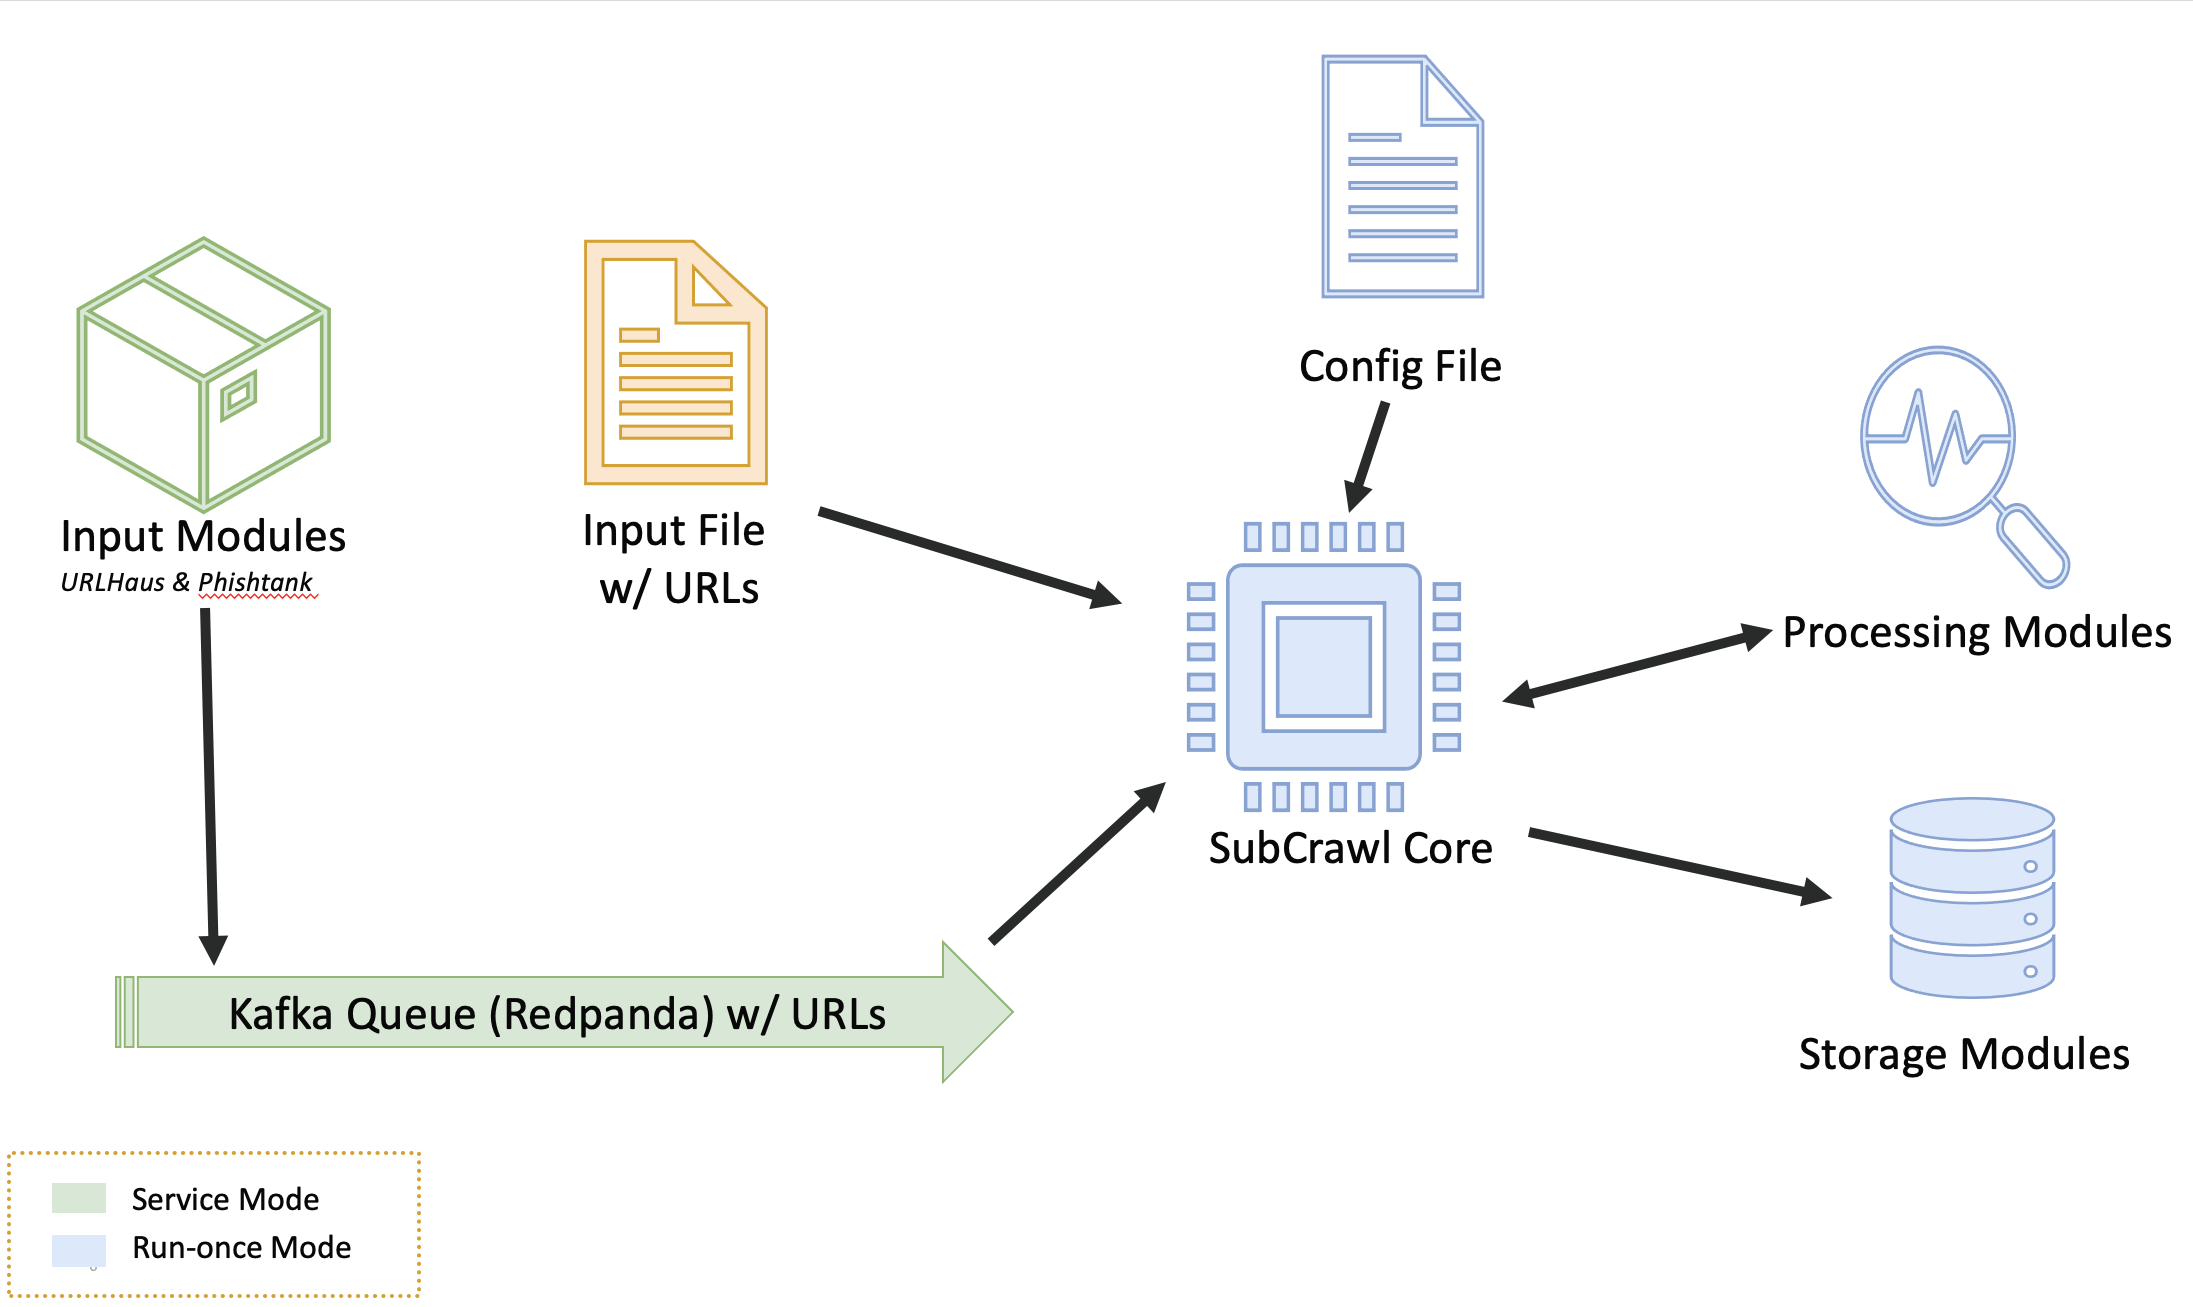 hpthreatresearch/subcrawl
Framework modular para descobrir e analisar diretórios abertos na web. Varre URLs, extrai conteúdo, aplica varredura YARA/ClamAV e gera resultados…
 ma111e/melody
Melody é um sensor de internet transparente criado para inteligência de ameaças. Suporta regras de marcação personalizadas e simulação de aplicações…
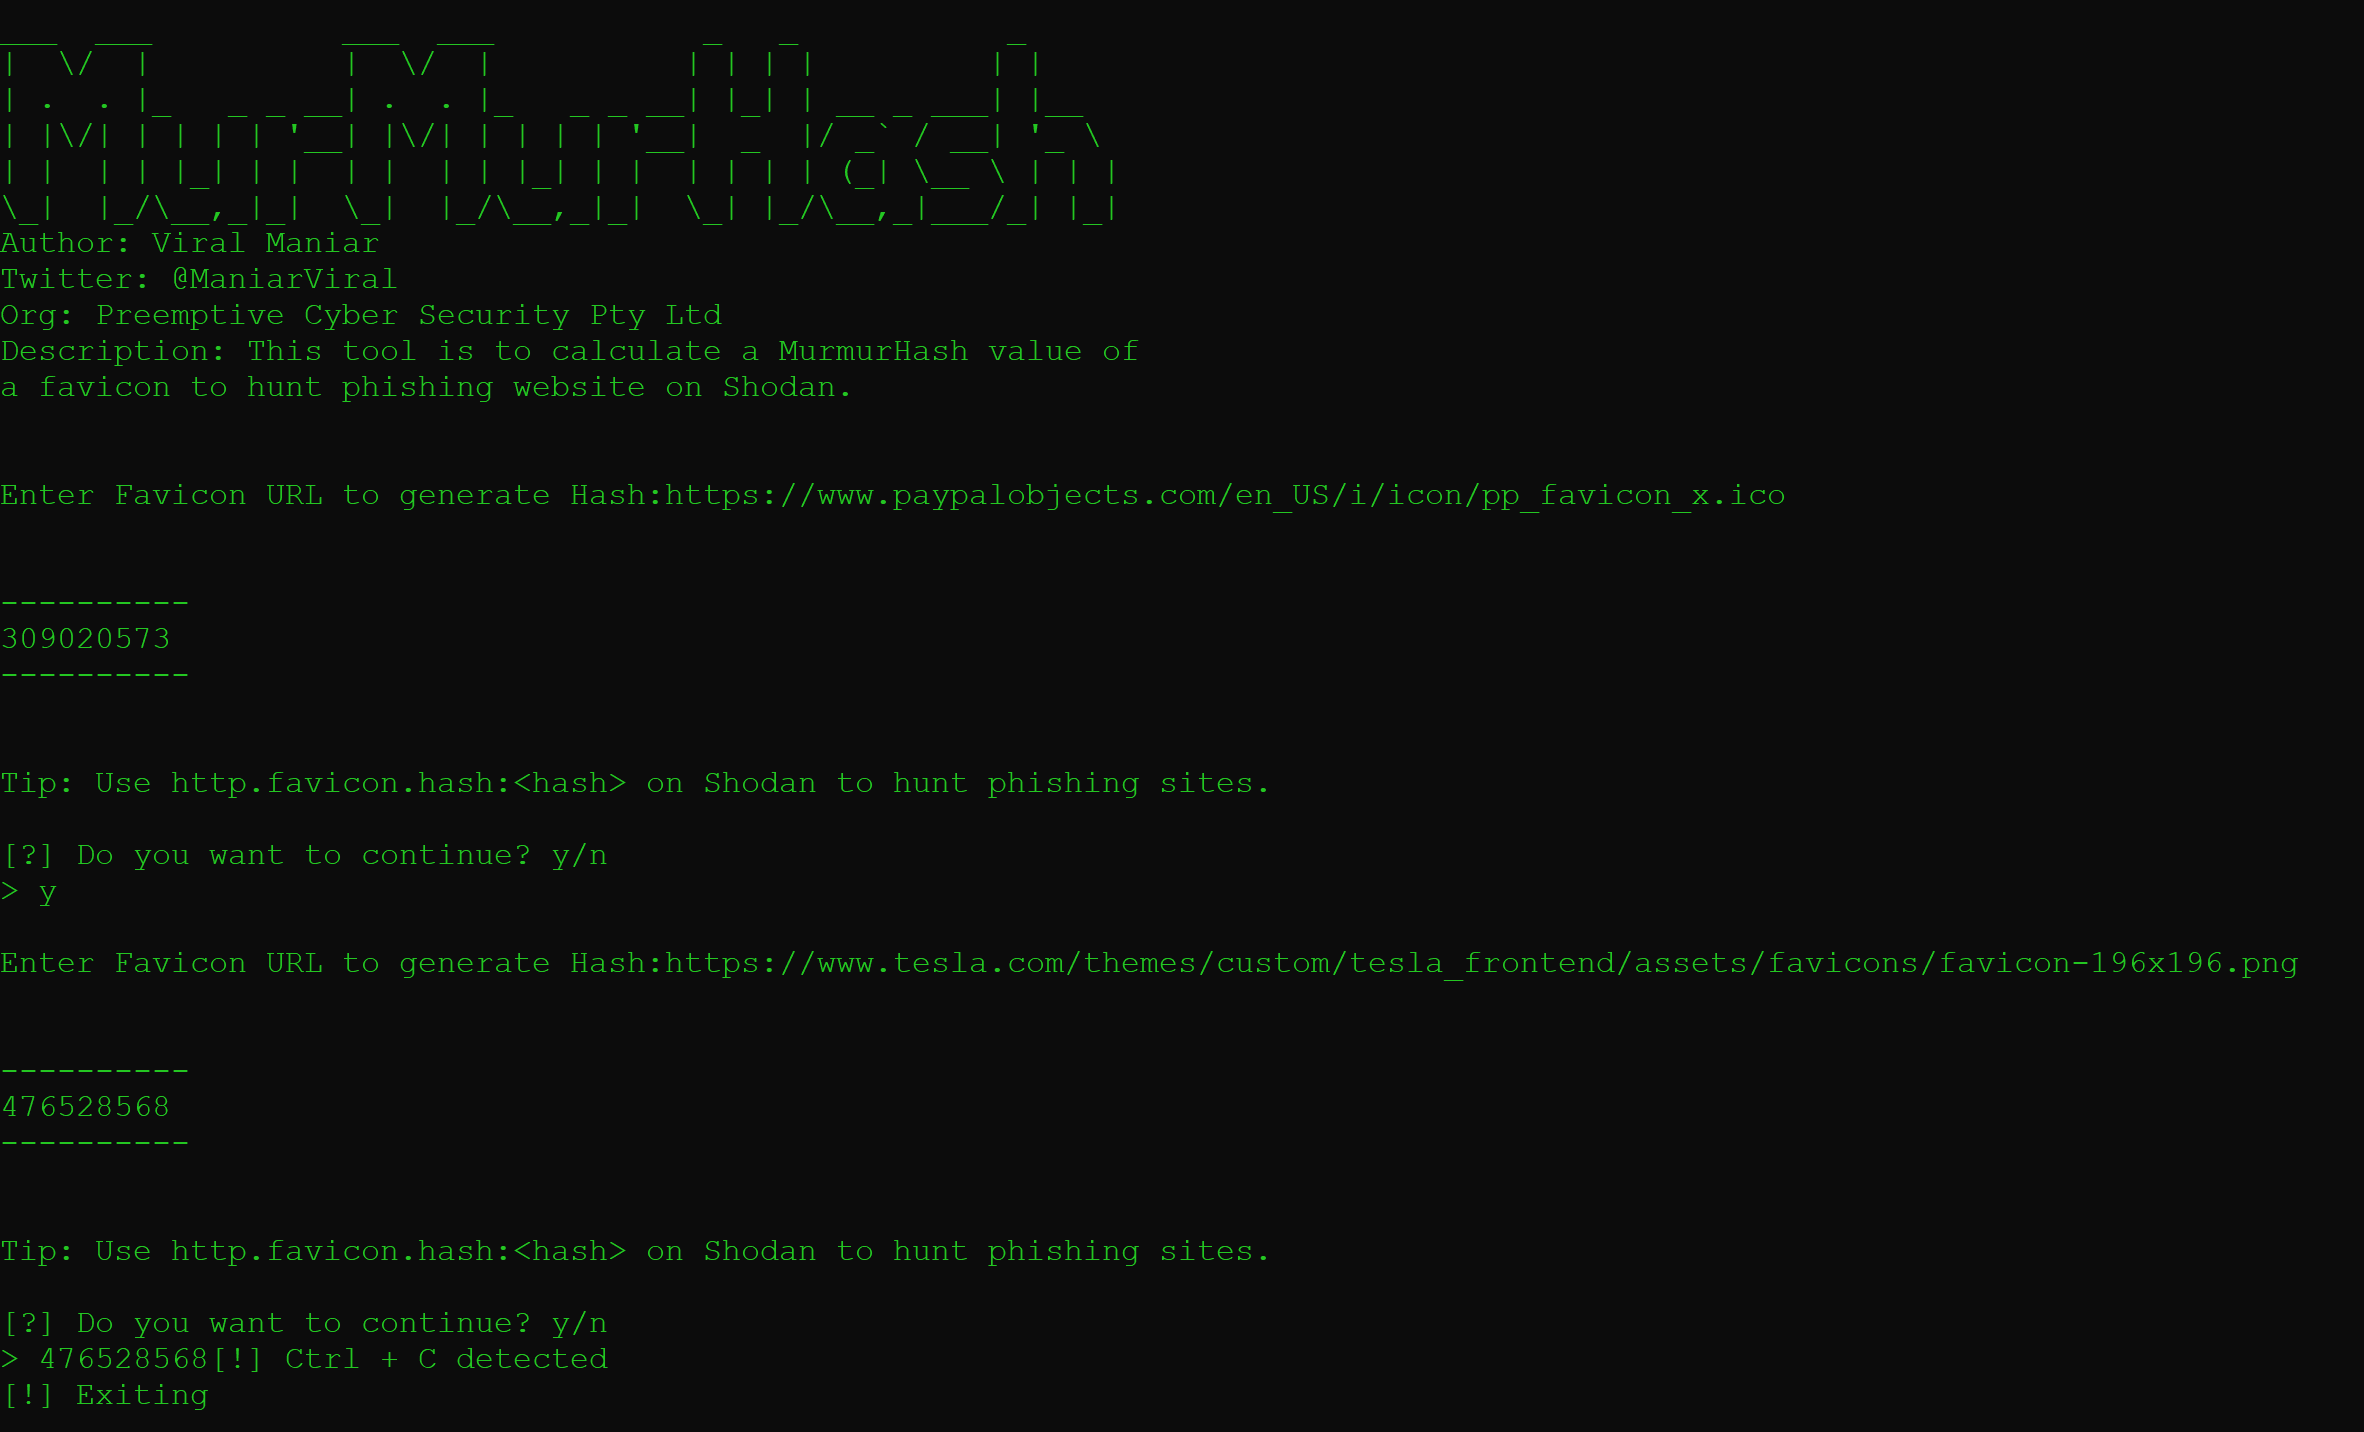 viralmaniar/murmurhash
Esta pequena ferramenta serve para calcular um valor MurmurHash de um favicon para caçar sites de phishing na plataforma Shodan.
 ait-aecid/logdata-anomaly-miner
Esta ferramenta analisa dados de log e permite definir pipelines de análise para detecção de anomalias. Foi projetada para executar a análise com…
 jonrau1/syntheticsun
Framework de automação de segurança serverless da AWS que ingere inteligência de ameaças, aplica detecção de anomalias baseada em ML (RCF, IP…
 threatlabz/iocs
Este repositório contém Indicadores de Comprometimento (IOCs) dos relatórios públicos da Zscaler ThreatLabz.
 corelight/threat-hunting-guide
Guia estruturado para caça a ameaças usando logs do Zeek, alinhado ao framework MITRE ATT&CK para detecção proativa de táticas e técnicas de…
 archanchoudhury/msdt_cve-2022-30190
Este repositório fala sobre o Follina MSDT da perspectiva do Defender.
 capesandbox/cape-parsers
Analisadores principais e da comunidade do CAPE
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
 gautamvarmadatla/mcpsafetywarden
Servidor proxy que envolve servidores MCP com perfil comportamental, varredura de segurança, controle de risco e execução segura. Detecta injeção de…
 j-dahl7/mcp-attack-detection-sentinel
Laboratório de detecção Sentinel para cadeias de ataque MCP: roubo de token SSRF (CVE-2026-26118), envenenamento de ferramentas, exfiltração entre…
 rocklambros/react2shell_hunter
Kit de detecção em toda a organização AWS para CVE-2025-55182 & CVE-2025-66478 (vulnerabilidades de RCE em React Server Components / Next.js)

 oseguera12/cowrie-honeypot-digitalocean
Honeypot de interação média SSH/Telnet construído com Cowrie, Loki, Promtail e Grafana - provisionado na DigitalOcean via Terraform com um pipeline…







