

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Inteligência de Ameaças

Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
MISP preview#1

MISP

GitHubmisp/misp
6.5khá 2 dias
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8khá 8h 19m
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7khá 2 meses
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4khá 2 dias
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0khá 13h 32m
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
727há 16 dias
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9khá 3 dias
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0khá 5 dias
Loki preview#9

Loki

GitHubneo23x0/loki
3.8khá 10 meses
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6khá 2 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1742 resultados
thethe preview
Archived

thethe

GitHubelevenpaths/thethe

thethe

osintreconnaissanceinformation-gathering+4
115há 6 anos
EU_compliance_MCP preview
Archived

EU_compliance_MCP

GitHubansvar-systems/eu_compliance_mcp

Servidor MCP de conformidade com foco na UE

information-gatheringcloud-securitydevsecops+5
25há 4 meses
CVE-2025-61155 preview

CVE-2025-61155

GitHubsf0rzin/cve-2025-61155

CVE-2025-61155 — terminação arbitrária de processo em GameDriverX64.sys (anti-cheat de Tower of Fantasy). Análise original com IDA Pro, PoC, YARA,…
privilege-escalationvulnerability-analysisexploitation+7
2há 4 meses
nextjs-security-scanner preview

nextjs-security-scanner

GitHubaliksir/nextjs-security-scanner

Script Bash para detectar o CVE-2025-55182 (React2Shell) e exposição de credenciais em projetos Next.js. Zero dependências.

vulnerability-scannerscode-analysisweb-security+3
1há 5 meses
xz-cve-2024-3094 preview

xz-cve-2024-3094

GitHubhackura/xz-cve-2024-3094

Demo em Python simulando CVE-2024-3094: um backdoor na cadeia de suprimentos no XZ Utils com ativação furtiva baseada em gatilho.

vulnerability-analysisforensicsmalware-analysis+6
há 10 meses
prescryb preview

prescryb

GitHubkonstruktoid/prescryb

Servidor MCP para orquestração de remediação de CVE/configuração: inventário SSH, consultas OSV/NVD, sugestões de playbooks Ansible mapeados para…

defensive-toolsvulnerability-analysisconfiguration-auditing+4
1há 2 dias
OpcUaTrap preview

OpcUaTrap

GitHub0xajstrike/opcuatrap

Honeypot OPC UA de alta interação para ICS/SCADA — multiperfil (petróleo e gás, água, rede elétrica), simulação de processo em tempo real, pontuação…
defensive-toolsscada-ics-securityinformation-gathering+5
2há 1 mês
Dark_Ledger preview

Dark_Ledger

GitHubgmh5225/dark_ledger

Um repositório que preserva dados de mercados da darknet, incluindo listas de vendedores, chaves PGP, anúncios e muito mais para fins de pesquisa e…

osintinformation-gatheringthreat-intelligence+1
há 1 ano
threat-intel-brief-cve-2026-42208-litellm preview

threat-intel-brief-cve-2026-42208-litellm

GitHubzeltoc/threat-intel-brief-cve-2026-42208-litellm

Briefing de inteligência de ameaças sobre CVE-2026-42208, uma injeção SQL crítica de pré-autenticação no BerriAI LiteLLM explorada em até 36 horas…

vulnerability-analysisthreat-intelligenceeducation+2
há 6 meses
CVE-2025-61882-Oracle-E-Business-Suite-Pre-Auth-RCE-Exploit preview

CVE-2025-61882-Oracle-E-Business-Suite-Pre-Auth-RCE-Exploit

GitHubadityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit

Uma falha crítica de Execução Remota de Código (RCE) pré-autenticação no Oracle E-Business Suite (versões 12.2.3 - 12.2.14) permite que atacantes…


vulnerability-analysisexploitationforensics+4
12há 1 ano
rinhit preview

rinhit

GitLabtoxy4ny/rinhit

Coleta artefatos de macOS e iOS para construir linhas do tempo de atividade de rede, identidade entre dispositivos e correlação de localização física…

osintreconnaissancebluetooth-security+6
há 2 meses
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…
memory-forensicspersistence-mechanismsreverse-engineering+4
1há 3 meses
vulnx preview

vulnx

GitHubprojectdiscovery/vulnx

CLI moderna para explorar dados de vulnerabilidades com poderosas capacidades de pesquisa, filtragem e análise.
osintreconnaissancevulnerability-scanners+3
2.6khá 15h 27m
wtfis preview

wtfis

GitHubpirxthepilot/wtfis

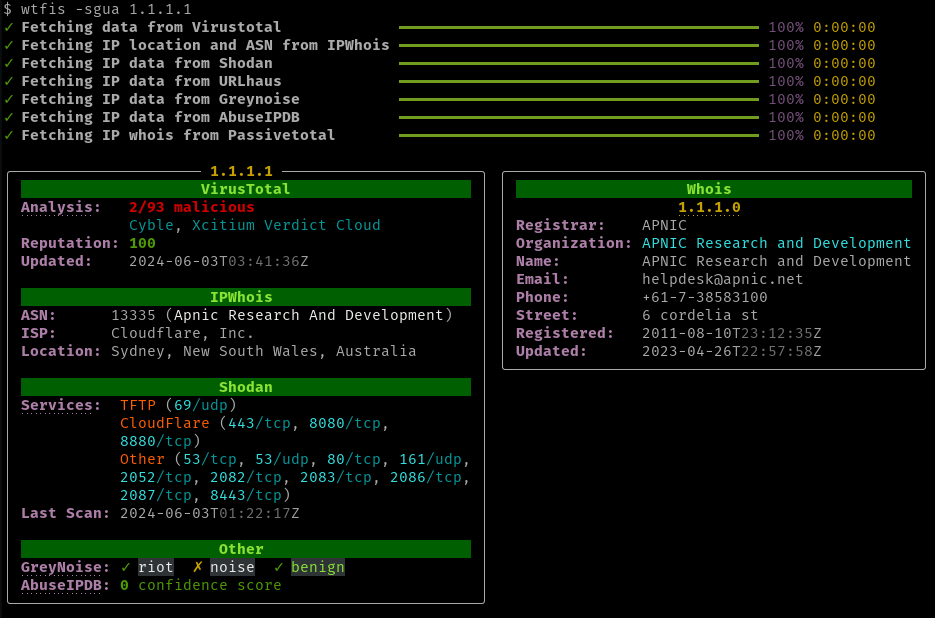
Ferramenta de consulta passiva de hostnames, domínios e IPs para não robôs.

osintreconnaissancethreat-feeds-aggregators+3
1.8khá 7 meses
jarm preview

jarm

GitHubsalesforce/jarm

Ferramenta ativa de fingerprinting de servidores TLS que envia pacotes Client Hello personalizados para gerar hashes JARM exclusivos para identificar…
reconnaissanceinformation-gatheringnetwork-security+1
1.3khá 3 meses
quien preview

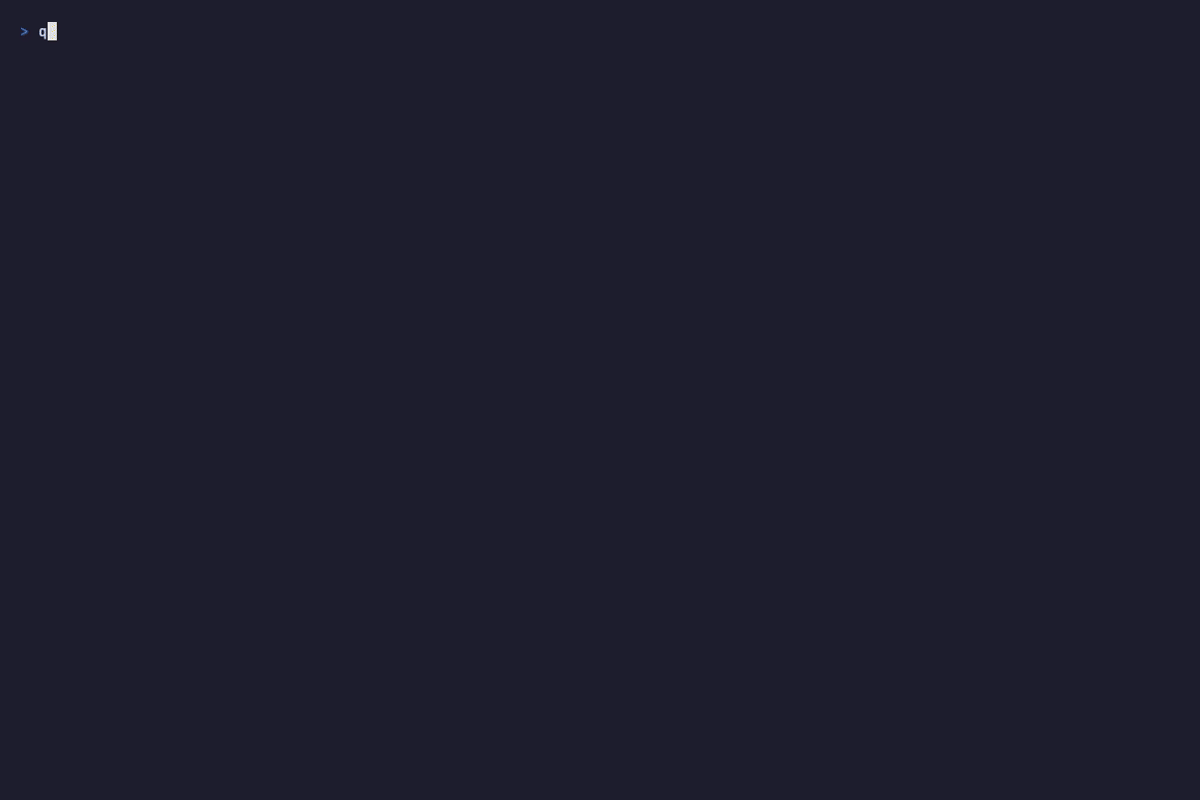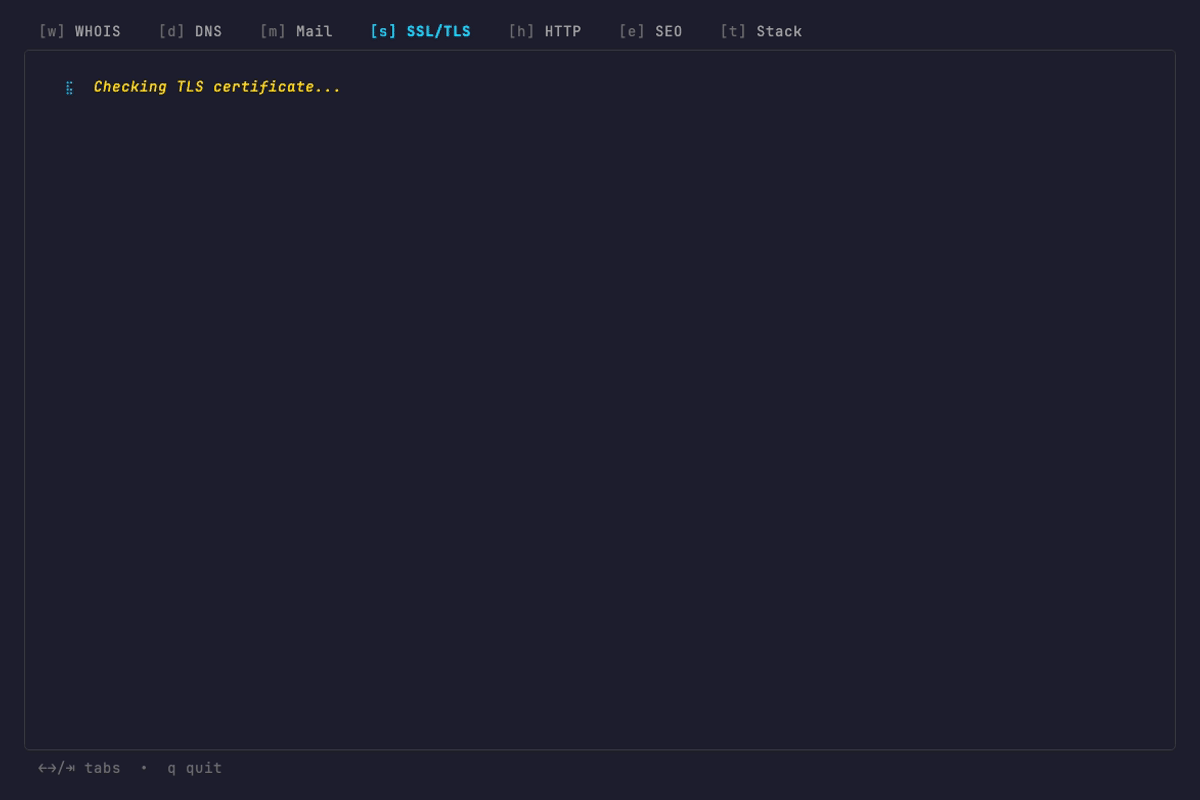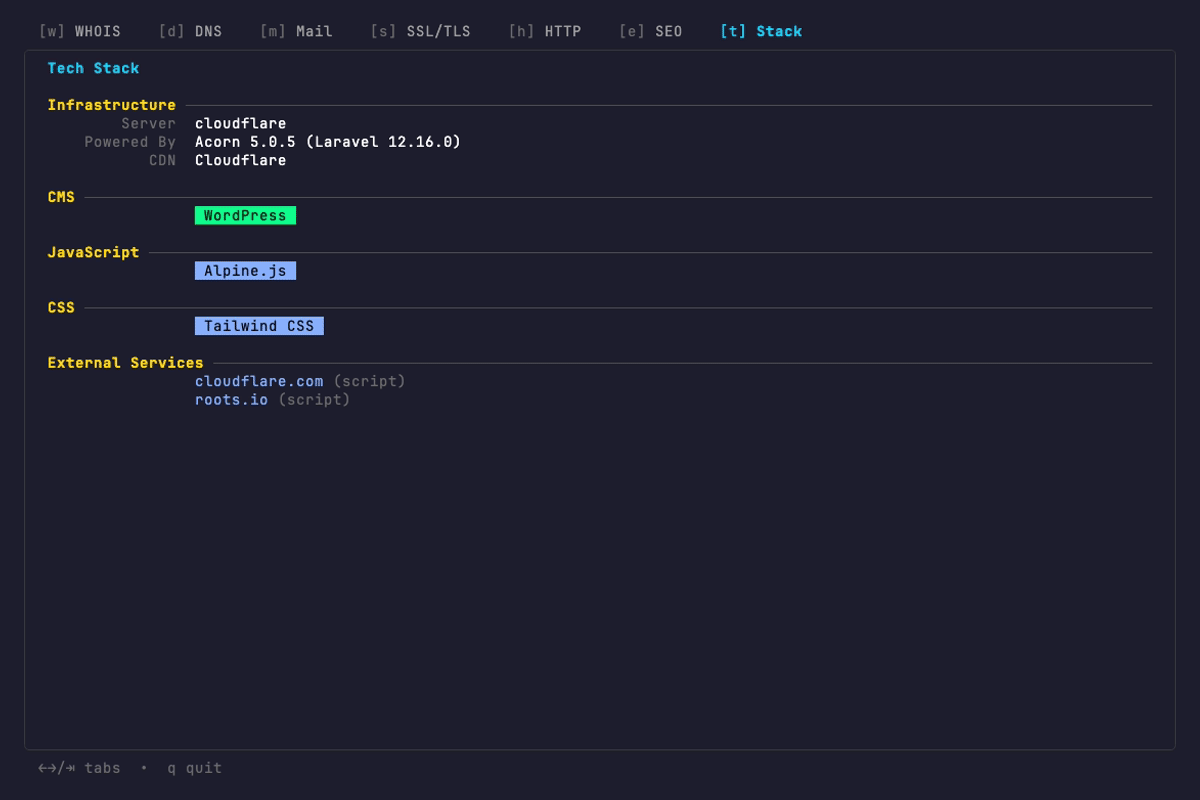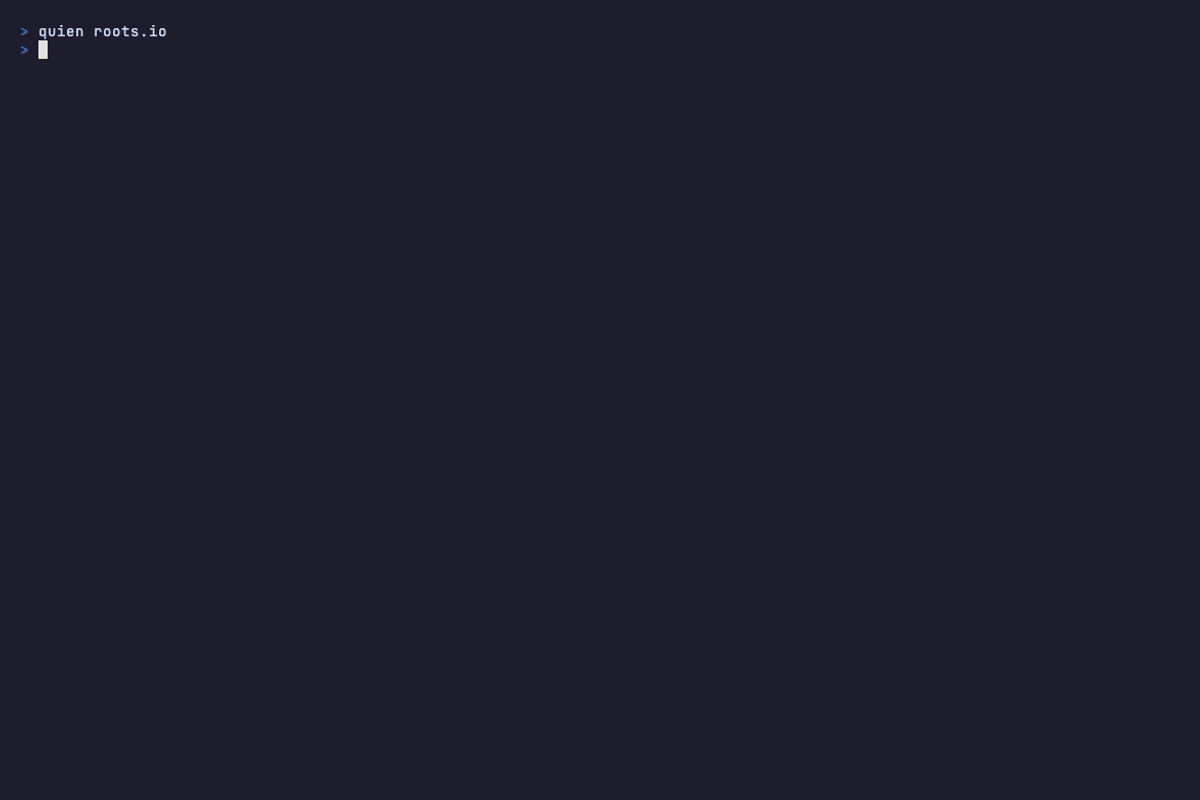
quien

GitHubretlehs/quien

Um melhor kit de ferramentas de inteligência de domínio e whois

osintreconnaissancenetwork-mapping+6
1.2khá 1 mês
mitmengine preview
Archived

mitmengine

GitHubcloudflare/mitmengine

Uma ferramenta de detecção MITM (monstro-no-meio). Usada para construir o MALCOLM:

defensive-toolsnetwork-securitythreat-intelligence+1
813há 2 anos
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Módulo PowerShell somente leitura para detectar artefatos do UNC2452 e de outros atores de ameaças no Azure AD, auditar domínios federados, diretores…


digital-forensicscloud-securitythreat-intelligence+4
650há 3 anos
Anterior1…353637…97Próximo




