
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 rxerium/fortra-goanywhere-mft-vulnerability-detection
Scripts de detecção de vulnerabilidades para o produto Goanywhere MFT.
 cross-samuel1/soc-analyst-hub
Ferramenta gratuita e offline de SOC Analyst Hub para Tier 1 — checklists de IR, playbooks de triagem de alertas, consultas de threat hunting e…
 ayush-parab/sentinel-gpt
Pipeline automatizado de caça a ameaças que consome logs do Azure, usa raciocínio de LLM para detectar atividades suspeitas, avaliar riscos e gerar…
 devzinh/ghosttrace
Scanner forense Windows somente leitura para persistência de rastros de software, artefatos de execução (Prefetch, Shimcache, BAM), atividade do…
 camgoering/solarview-ics-vulnerability-analysis
Modelo de ameaças e análise de vulnerabilidades do Contec SolarView Compact (CVE-2022-29303)
 olafhartong/threathunting
Um aplicativo Splunk mapeado para o MITRE ATT&CK para orientar suas caças a ameaças
 snovvcrash/usbrip
Rastreamento do histórico de eventos USB no GNU/Linux
 mgeeky/redwarden
Proxy reverso C2 do Cobalt Strike que repele Equipes Azuis, AVs, EDRs, scanners através de inspeção de pacotes e correlação de perfil maleável.
 dropbox/securitybot
Alertas distribuídos para as massas!
 mrash/psad
psad: Detecção de Intrusão e Análise de Logs com iptables
 captaingeech42/ransomwatch
Monitoramento de sites de vazamento de ransomware
 misp/misp-taxonomies
Taxonomias usadas no sistema de taxonomia MISP e que podem ser utilizadas por outras ferramentas de compartilhamento de informações.
 tothi/ad-honeypot-autodeploy
Implementar de forma totalmente automática um pequeno Domínio Windows intencionalmente inseguro e vulnerável para um Honeypot RDP.
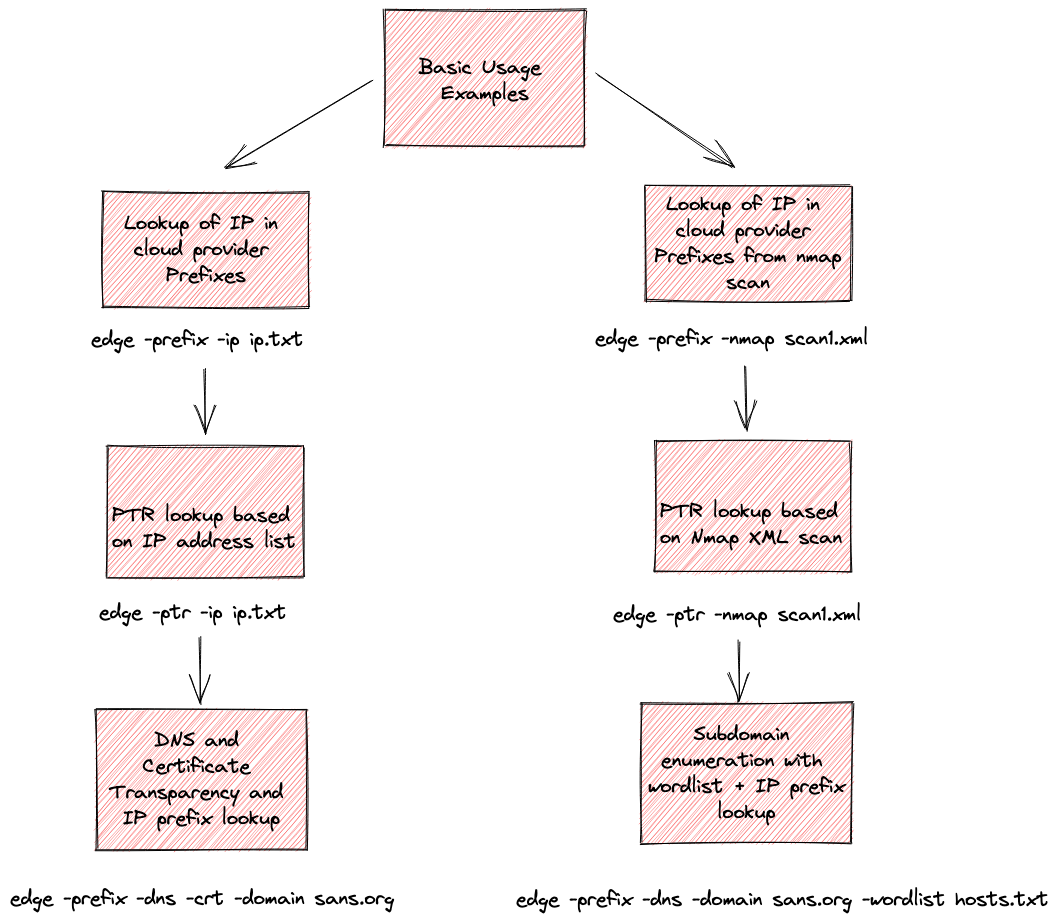 iknowjason/edge
Whois for the Cloud: Ferramenta de reconhecimento para atribuição de provedores de nuvem. Suporta AWS, Azure, Google, Cloudflare e Digital Ocean.
 spyre-project/spyre
scanner simples de IOC baseado em YARA
 trinitor/cve-vulnerability-information-downloader
Baixa e agrega dados de vulnerabilidades conhecidas exploradas do CVSS, EPSS e CISA em arquivos JSON/CSV unificados e um banco de dados SQLite.…
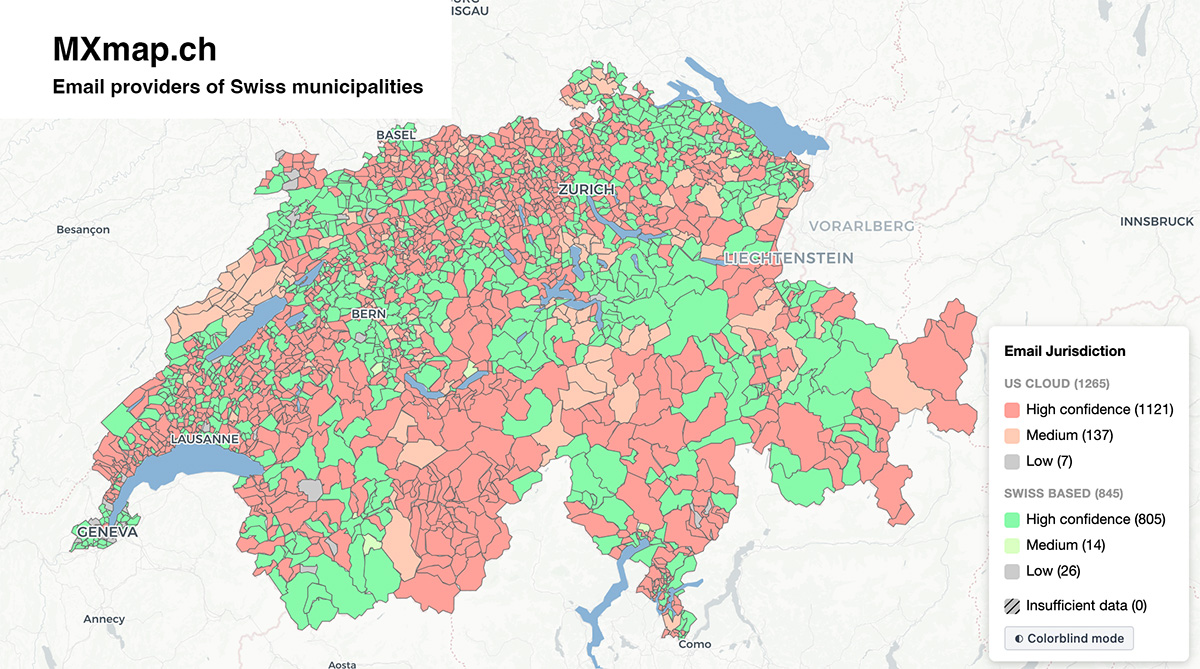 davidhuser/mxmap
Pipeline automatizado que resolve domínios de municípios suíços, faz scraping em sites para coletar endereços de e-mail e classifica provedores de…
 paloaltonetworks/unit42-threat-intelligence-article-information
Este é o repositório de indicadores de comprometimento (IOCs) e outros dados para artigos de inteligência de ameaças publicados no site Palo Alto…







