
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 functori/argos/argos
Análise e Representação de Grafos de Operações Suspeitas (Análise e Representação dos Grafos das Operações Suspeitas)
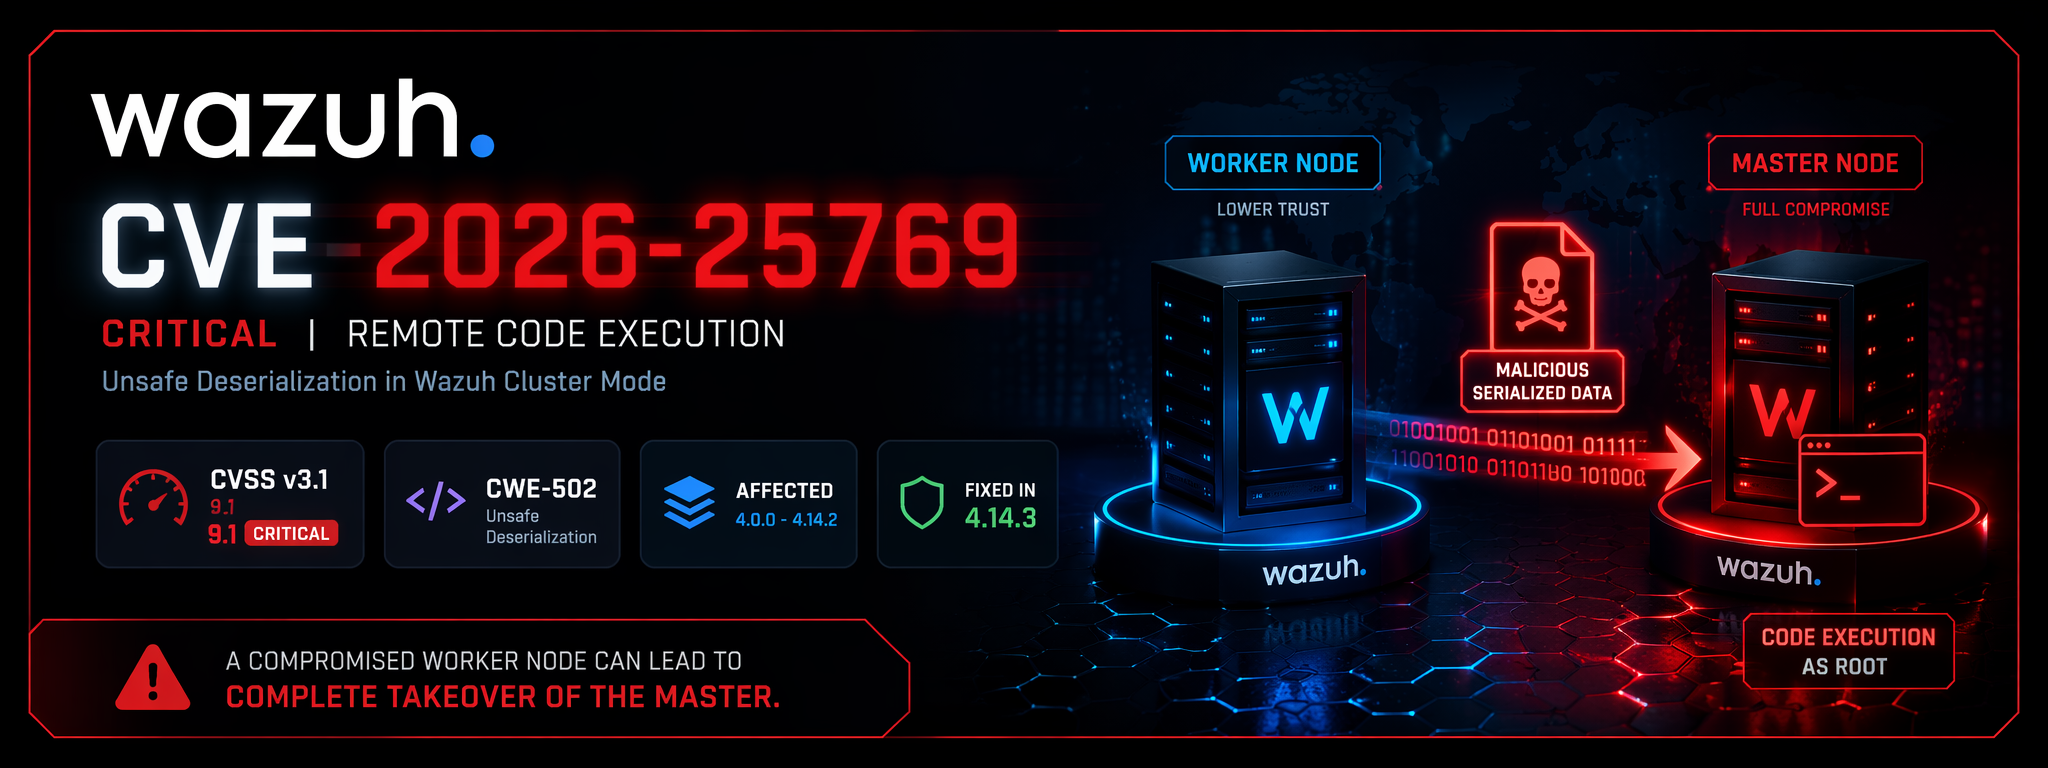
 0xblackash/cve-2026-25769
CVE-2026-25769
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
Esta ferramenta ajuda a identificar exposição ao CVE-2025-20393 verificando portas TCP/6025 abertas, interfaces responsivas de Spam Quarantine e IOCs…
 srozb/reditrap
Honeypot Redis mínimo que deteta explorações do RediShell (CVE-2025-49844).
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analisador estático avançado de malware que revela 8 técnicas de injeção, chamadas críticas de API, strings ocultas, exporta seções PE (.text,…
 maliceio/malice
VirusTotal Wanna Be - Agora com 100% mais Hipster
 bushidouk/ransomware-tool-matrix
Um recurso contendo todas as ferramentas que cada gangue de ransomware usa.
 netlas-io/netlas-cookbook
O objetivo deste guia é muito simples - ensinar qualquer pessoa interessada em segurança cibernética, independentemente do seu nível de conhecimento,…
 revoltsecurities/shodanx
ShodanX é uma ferramenta para coletar informações de alvos usando dorks do Shodan⚡.
 accentusoft/linkscope_client
Repositório para o software LinkScope Client.
 foospidy/honeypy
Um honeypot de interação baixa a média.
 pownjs/recon
Um poderoso framework de reconhecimento de alvos alimentado por teoria dos grafos.
 zmap/zannotate
Utilitário para anotar conjuntos de dados da Internet com metadados contextuais (ex.: AS de origem, MaxMind GeoIP2, DNS reverso e WHOIS)
 synthient/public-research
Pesquisa e palestras de código aberto sobre inteligência de ameaças, impressão digital e detecção de fraudes.
 cyberintel-labs/insightsnexus
Aplicação de Investigação em Grafos OSINT
 ranguli/ioccheck
Uma ferramenta para simplificar o processo de pesquisa de IOCs.
 knqyf263/vuln-list-backup
Coleta dados de vulnerabilidades e avisos de segurança de múltiplos feeds públicos de segurança e os armazena em um formato estruturado e parseável…







