
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 douglas-042/douglas-042-hq
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para…
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 rabobank-cdc/dettect
Detectar Táticas, Técnicas e Ameaças de Combate
 dannymcc/bluehood
Monitore a atividade Bluetooth da sua vizinhança local.
 backbay-labs/thrunt-god
Sistema de comandos de caça a ameaças para IDEs agentivas
 ilianazz/young-domain-guard
Extensão de navegador que alerta usuários sobre domínios registrados recentemente para prevenir ataques de phishing. Consulta RDAP para verificar a…
 cecio/xenoboxx
Kit de Sandbox de Hardware
 datadog/stratus-red-team
:cloud: :zap: Emulação Granular e Acionável de Adversários para a Nuvem
 tom0li/collection-document
Coleção de artigos de segurança de qualidade. Artigos incríveis.
 0x4d31/santamon
Agente de detecção leve para macOS baseado na telemetria do Endpoint Security do Santa.
 fabriziosalmi/tanstack-compromise-checker
Script de shell para detectar indicadores do ataque à cadeia de suprimentos do npm da TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 hpfeeds/hpfeeds
Protocolo genérico de datafeed autenticado do Honeynet Project
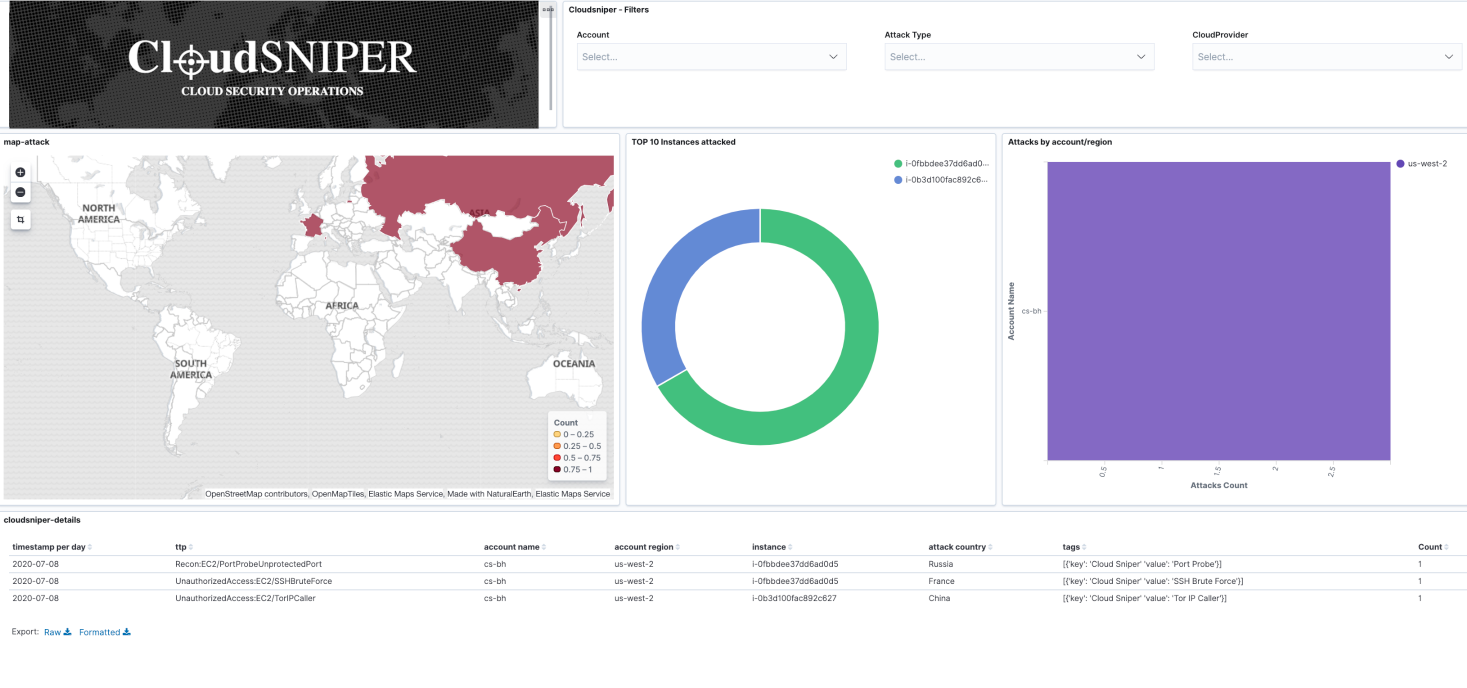 cloud-sniper/cloud-sniper
Plataforma de detecção como código que automatiza a resposta a incidentes de segurança em nuvem, correlacionando artefatos, analisando IOCs e…
 wortell/cve-2020-0618
CVE-2020-0618 Honeypot
 sh3llyr/statistrings
Calculadora de Estatísticas de Strings de Regras YARA e Auxiliar de Pesquisa de Malware
 nextronsystems/iocs
Indicadores de comprometimento provenientes da análise e pesquisa da equipe Nextron Threat Research
 soldier0x0/briefr
Plataforma aberta de inteligência de vulnerabilidades, inteligência agregada em um único painel, com correlação e consultas de IOC, totalmente…
 ahmedkhlief/apt-hunter
APT-Hunter é uma ferramenta de Threat Hunting para logs de eventos do Windows, criada com a mentalidade de purple team para fornecer detecção de…







