
 #1
Ferramentas para consumir, agregar e analisar feeds de inteligência de ameaças externos de várias fontes.
Recomendado pelo Kitploit

 stanfrbd/cyberbro
Uma aplicação simples que extrai seus IoCs de uma entrada de lixo e verifica sua reputação usando vários serviços de CTI.
 bfuzzy/auditd-attack
Um conjunto de regras do Linux Auditd mapeado para o Framework de Ataque da MITRE.
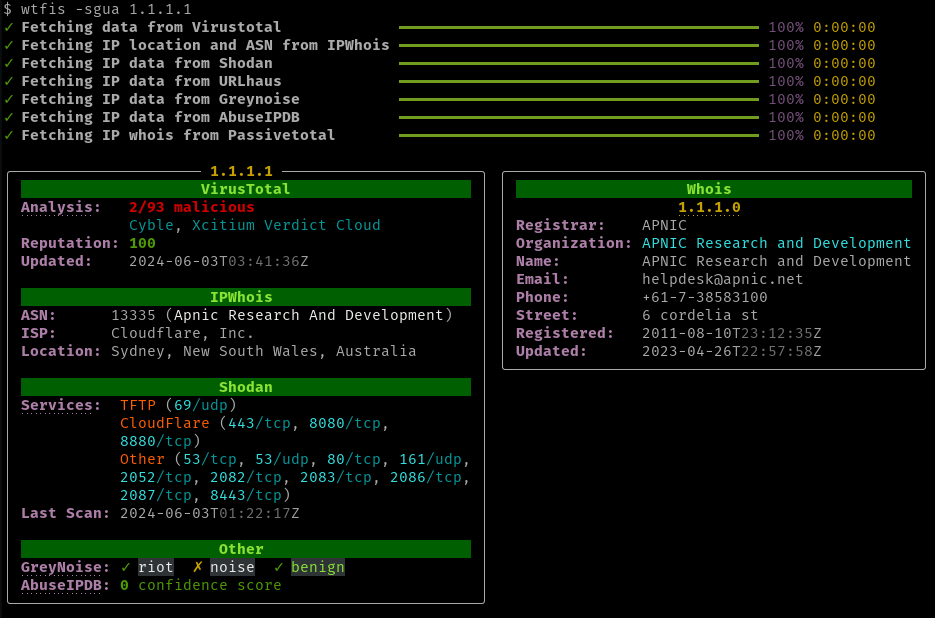 pirxthepilot/wtfis
Ferramenta de consulta passiva de hostnames, domínios e IPs para não robôs.
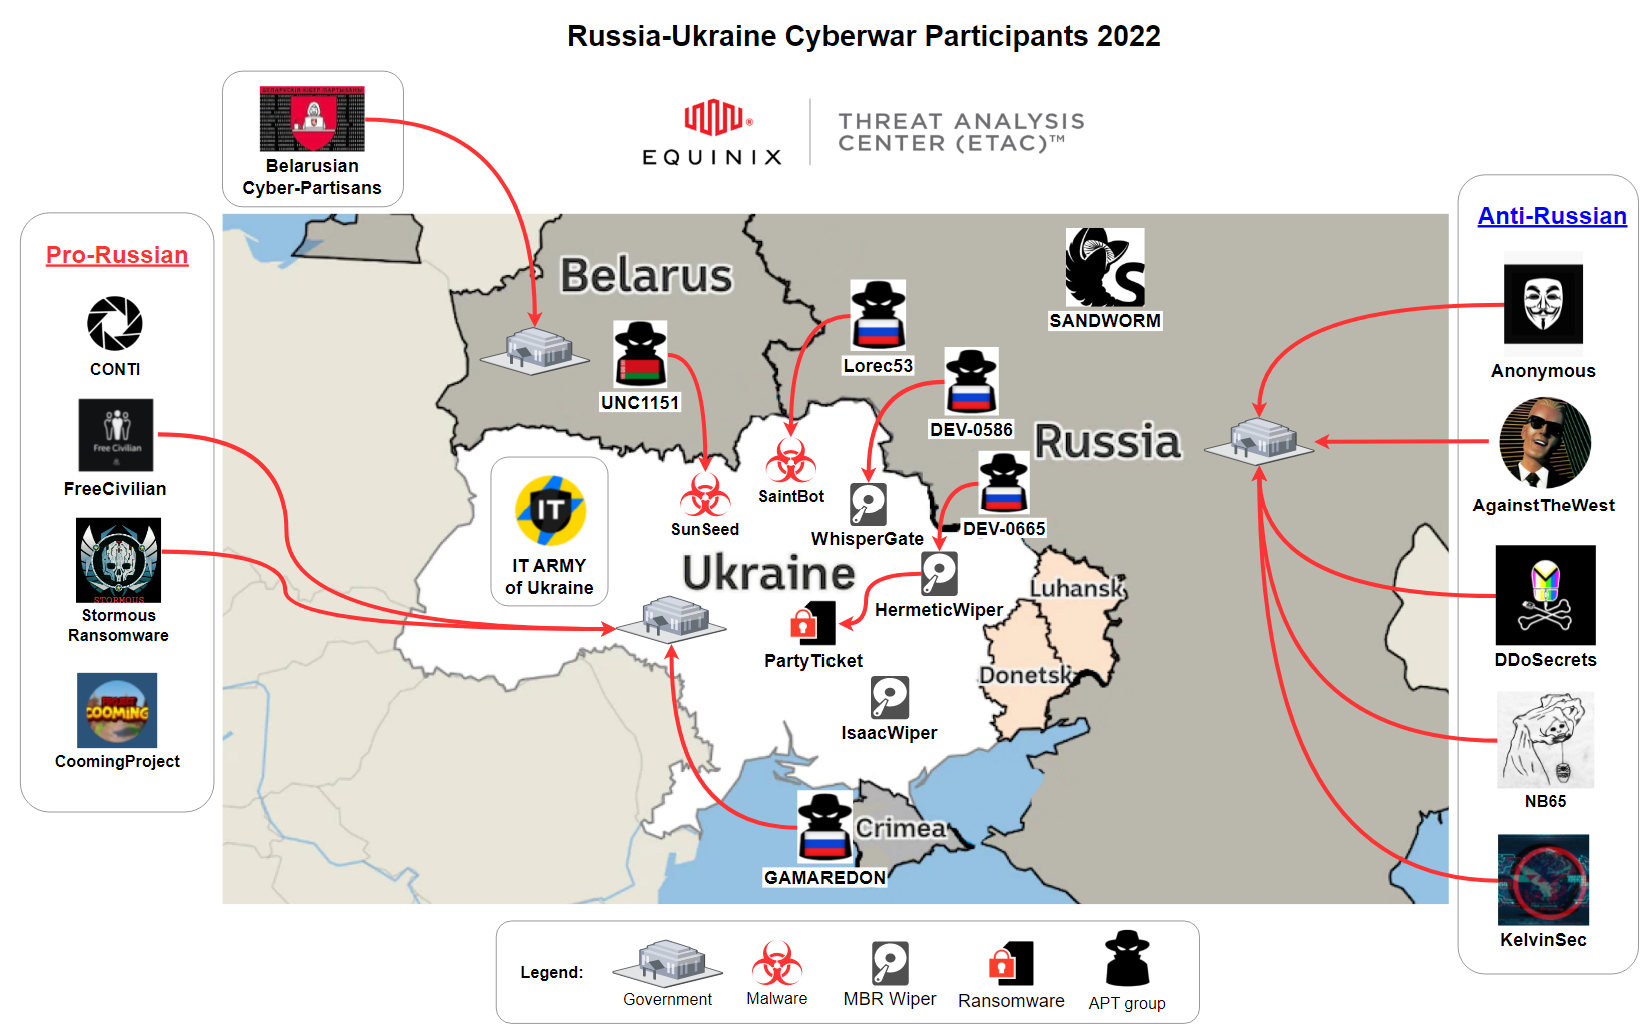 curated-intel/ukraine-cyber-operations
A Curated Intelligence trabalha com analistas de todo o mundo para fornecer informações úteis a organizações na Ucrânia que procuram inteligência de…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 olafhartong/threathunting
Um aplicativo Splunk mapeado para o MITRE ATT&CK para orientar suas caças a ameaças
 pedramamini/threatingestor
Ferramenta automatizada de agregação de inteligência de ameaças que extrai e normaliza indicadores de múltiplas fontes (feeds OSINT, relatórios de…
 cisco-talos/iocs
Indicadores de Comprometimento
 misp/misp-taxonomies
Taxonomias usadas no sistema de taxonomia MISP e que podem ser utilizadas por outras ferramentas de compartilhamento de informações.
 1an0rmus/tekdefense-automater
Automater - Análise OSINT de IP, URL e MD5
 stamusnetworks/scirius
Interface web para gerenciamento de regras do Suricata, caça a ameaças e ajuste de regras com agregação de feeds de múltiplas fontes, transformação e…
 hurricanelabs/machinae
Coletor automatizado de inteligência de segurança que consulta feeds públicos e APIs para dados de ameaças em IPs, domínios, URLs, hashes e…
 vxunderground/threatintelligencediscordbot
Obtém atualizações de vários domínios clearnet e domínios de atores de ameaças de ransomware.
 jpcertcc/phishurl-list
Dataset de URLs de phishing do JPCERT/CC
 shirkdog/pulledpork
Pulled Pork para gerenciamento de regras do Snort e Suricata (do Google code)
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 pedramamini/iocextract
Extrator de Indicador de Comprometimento (IOC) Desarmado.
 olafhartong/attackdatamap
Uma avaliação de fonte de dados em nível de evento para mostrar cobertura potencial ou a estrutura MITRE ATT&CK







