
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
 zpxlz/cve-2024-3094
Notas do Obsidian sobre CVE-2024-3094
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 para análise do Coverity
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versão corrigida da biblioteca do analisador XML Expat que aborda múltiplos CVEs (CVE-2022-22822 a CVE-2022-22827) para AOSP 10 r33, fornecendo…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Código fonte descompilado das versões 1.3.2 (vulnerável) e 1.3.3 (corrigida) da biblioteca zip4j para análise de path traversal da CVE-2018-1002202,…
 jfrog/jfrog-cve-2022-24675
Script de shell para verificar recursivamente pastas em busca de binários Go usando a função insegura pem.Decode, detectando binários vulneráveis ou…
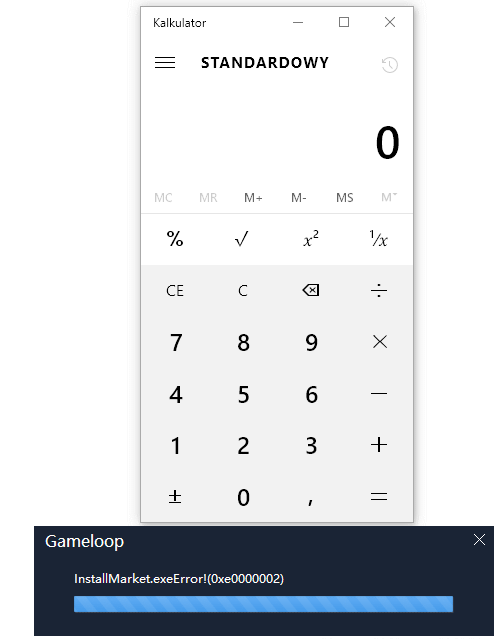 mmiszczyk/cve-2021-33879
Atualização GameLoop MITM
 paspke/scavenger_scanner
Detetar IOCs do ataque à cadeia de abastecimento do eslint-config-prettier CVE-2025-54313 no Windows
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 esta vulnerabilidade afeta o comando go get do Golang e permite que um atacante obtenha execução de código em um sistema ao instalar…
 meterianhq/log4j-vuln-coverage-check
Um projeto simples para verificar a cobertura da vulnerabilidade Log4J CVE-2021-44228 (e relacionadas)
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Back end independente de domínio para distribuir atualizações de software para dispositivos de borda, controladores e gateways com restrições, sobre…
 devjanger/cve-2024-3094-xz-backdoor-detector
Script de shell para detectar o backdoor CVE-2024-3094 no XZ Utils verificando código malicioso em artefatos de compilação liblzma e identificando…
 davidholiday/cve-2007-4559
Demonstração educacional do ataque de symlink do Python tarfile referente ao CVE-2007-4559, com um script que mostra por que os.path.realpath() falha…
 jaloon/spring-webmvc5
Forkar spring-webmvc 5.3.39 para corrigir CVE-2024-38816, CVE-2024-38819
 opensourceictsolutions/xz_utils-cve-2024-3094
 trinadh465/openssl-1.1.1g_cve-2022-4304
OpenSSL toolkit que fornece protocolos TLS/SSL e biblioteca criptográfica de uso geral com ferramentas de linha de comando para geração de chaves,…
 khayashi4337/lodash.template-fixed
Fork do lodash.template com correção para CVE-2021-23337 (injeção de comando via opção de variável)
 izzyacademy/log4shell-mitigation
Mitigação para a Vulnerabilidade de Segurança Log4Shell CVE-2021-44228








