
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
 joaoleonello/cve-2024-32002-poc
Prova de Conceito para CVE-2024-32002: Vulnerabilidade de injeção de caminho em submódulos do Git.
 surri/audit-axios
Analise repositórios locais em busca de versões vulneráveis do axios (CVE-2026-40175) e aplique correções de forma interativa
 rashedhasan090/cve-2025-55182-mitigator
Scanner CLI que detecta dependências provavelmente vulneráveis do React/Next.js para o CVE-2025-55182 e fornece alvos de mitigação. Suporta saída…
 shoucheng3/jenkinsci__workflow-cps-global-lib-plugin_cve-2022-25174_544-vff04fa68714d
Exploit para CVE-2022-25174 no plugin Jenkins Pipeline Shared Libraries, demonstrando injeção de código através de definições de biblioteca…
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
Exploit para CVE-2020-35460 visando a biblioteca de gerenciamento de projetos MPXJ, permitindo execução arbitrária de código por meio de arquivos de…
 micrictor/parquet-avro-rce
PoC: bypass de correção incompleta no Apache Parquet Java 1.15.1
 bashamega/react-cve-2025-55182-fixer
Corrige o CVE-2025-55182 em seus repositórios
 hackura/xz-cve-2024-3094
Demo em Python simulando CVE-2024-3094: um backdoor na cadeia de suprimentos no XZ Utils com ativação furtiva baseada em gatilho.
 bjliyanliang/log4j-scanner
Scanner de vulnerabilidade Log4j 2 (CVE-2021-44228) para Windows
 al1ex/npmanalysis
Análise de Segurança NPM
 belazy167/next-picomatch-cve-repro
# Reprodução mínima para o Next.js 16.2.4 empacotando picomatch 4.0.3 (CVE-2026-33671)
 ashleyt3/docker-socket-risk-demos
Fonte complementar para o vídeo do YouTube "Pare de montar docker.sock — Execute o Trivy sem abrir mão do acesso root — (inspirado no CVE-2026-33634)"
 3pplus/loguccino
Ferramenta de verificação e correção para CVE-2021-44228 e preocupações relacionadas ao log4j.
 goldenticketlabs/cve-2025-55349
Repositório para CVE-2025-55349
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Ferramenta de análise de composição de software que detecta vulnerabilidades publicamente divulgadas em dependências de projetos usando…
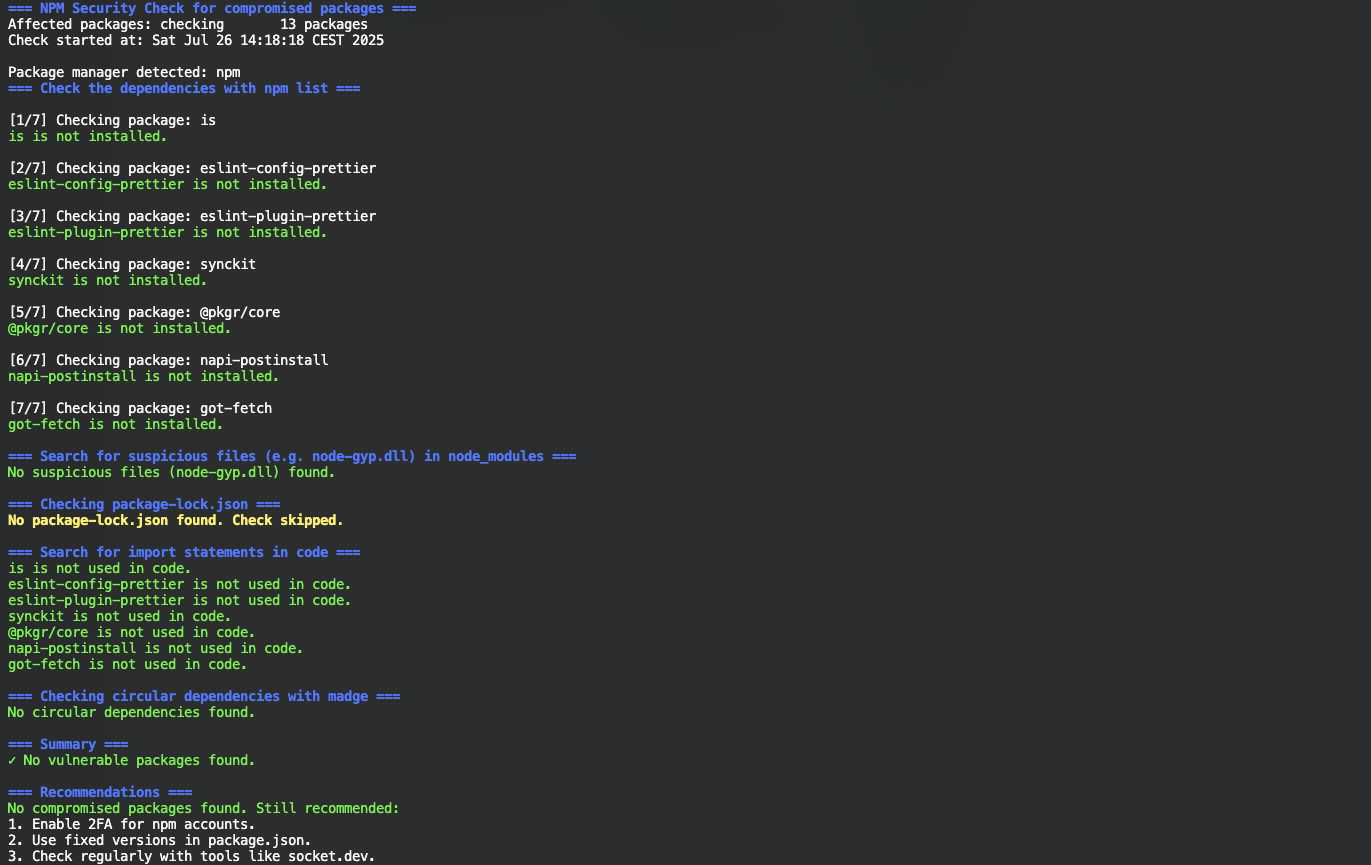 nihilor/cve-2025-54313
Verifica projetos em busca de pacotes comprometidos, arquivos suspeitos e declarações de importação.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versões 1.3.2, 1.3.3
 pierdipi/unicode-control-characters-action
Uma GitHub Action para encontrar caracteres de controle Unicode usando a ferramenta de diagnóstico da Red Hat…








