
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit

 dmdhrumilmistry/security-harness
Harness de revisão estática de segurança de aplicações multiagente para agentes de codificação com IA: mapeia bases de código, caça classes de…
 preflightsh/preflight
Ferramenta CLI baseada em Go que verifica bases de código quanto à prontidão para lançamento, detectando configuração ausente, problemas de higiene…
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 hac01/owasp-top-10-k8s-2025
Laboratório prático do tipo capture-the-flag para o OWASP Kubernetes Top 10 (2025). Explore 11 vulnerabilidades reais de cluster, capture bandeiras,…
 securelayer7/promptpurify
Guarda-corpo de injeção de prompt para aplicações LLM. Modelo compacto que supera guardas open-source maiores. Sem regex, sem assinaturas. Demo:…
 byinarie/cve-2024-3094-info
Informações para CVE-2024-3094
 hiepler/euconform
EU AI Act Compliance Tool - Classificação de risco e testes de viés
 clidey/deptrust
Servidor CLI e MCP que verifica versões de pacotes em busca de vulnerabilidades conhecidas em mais de 14 ecossistemas, incluindo npm, PyPI,…
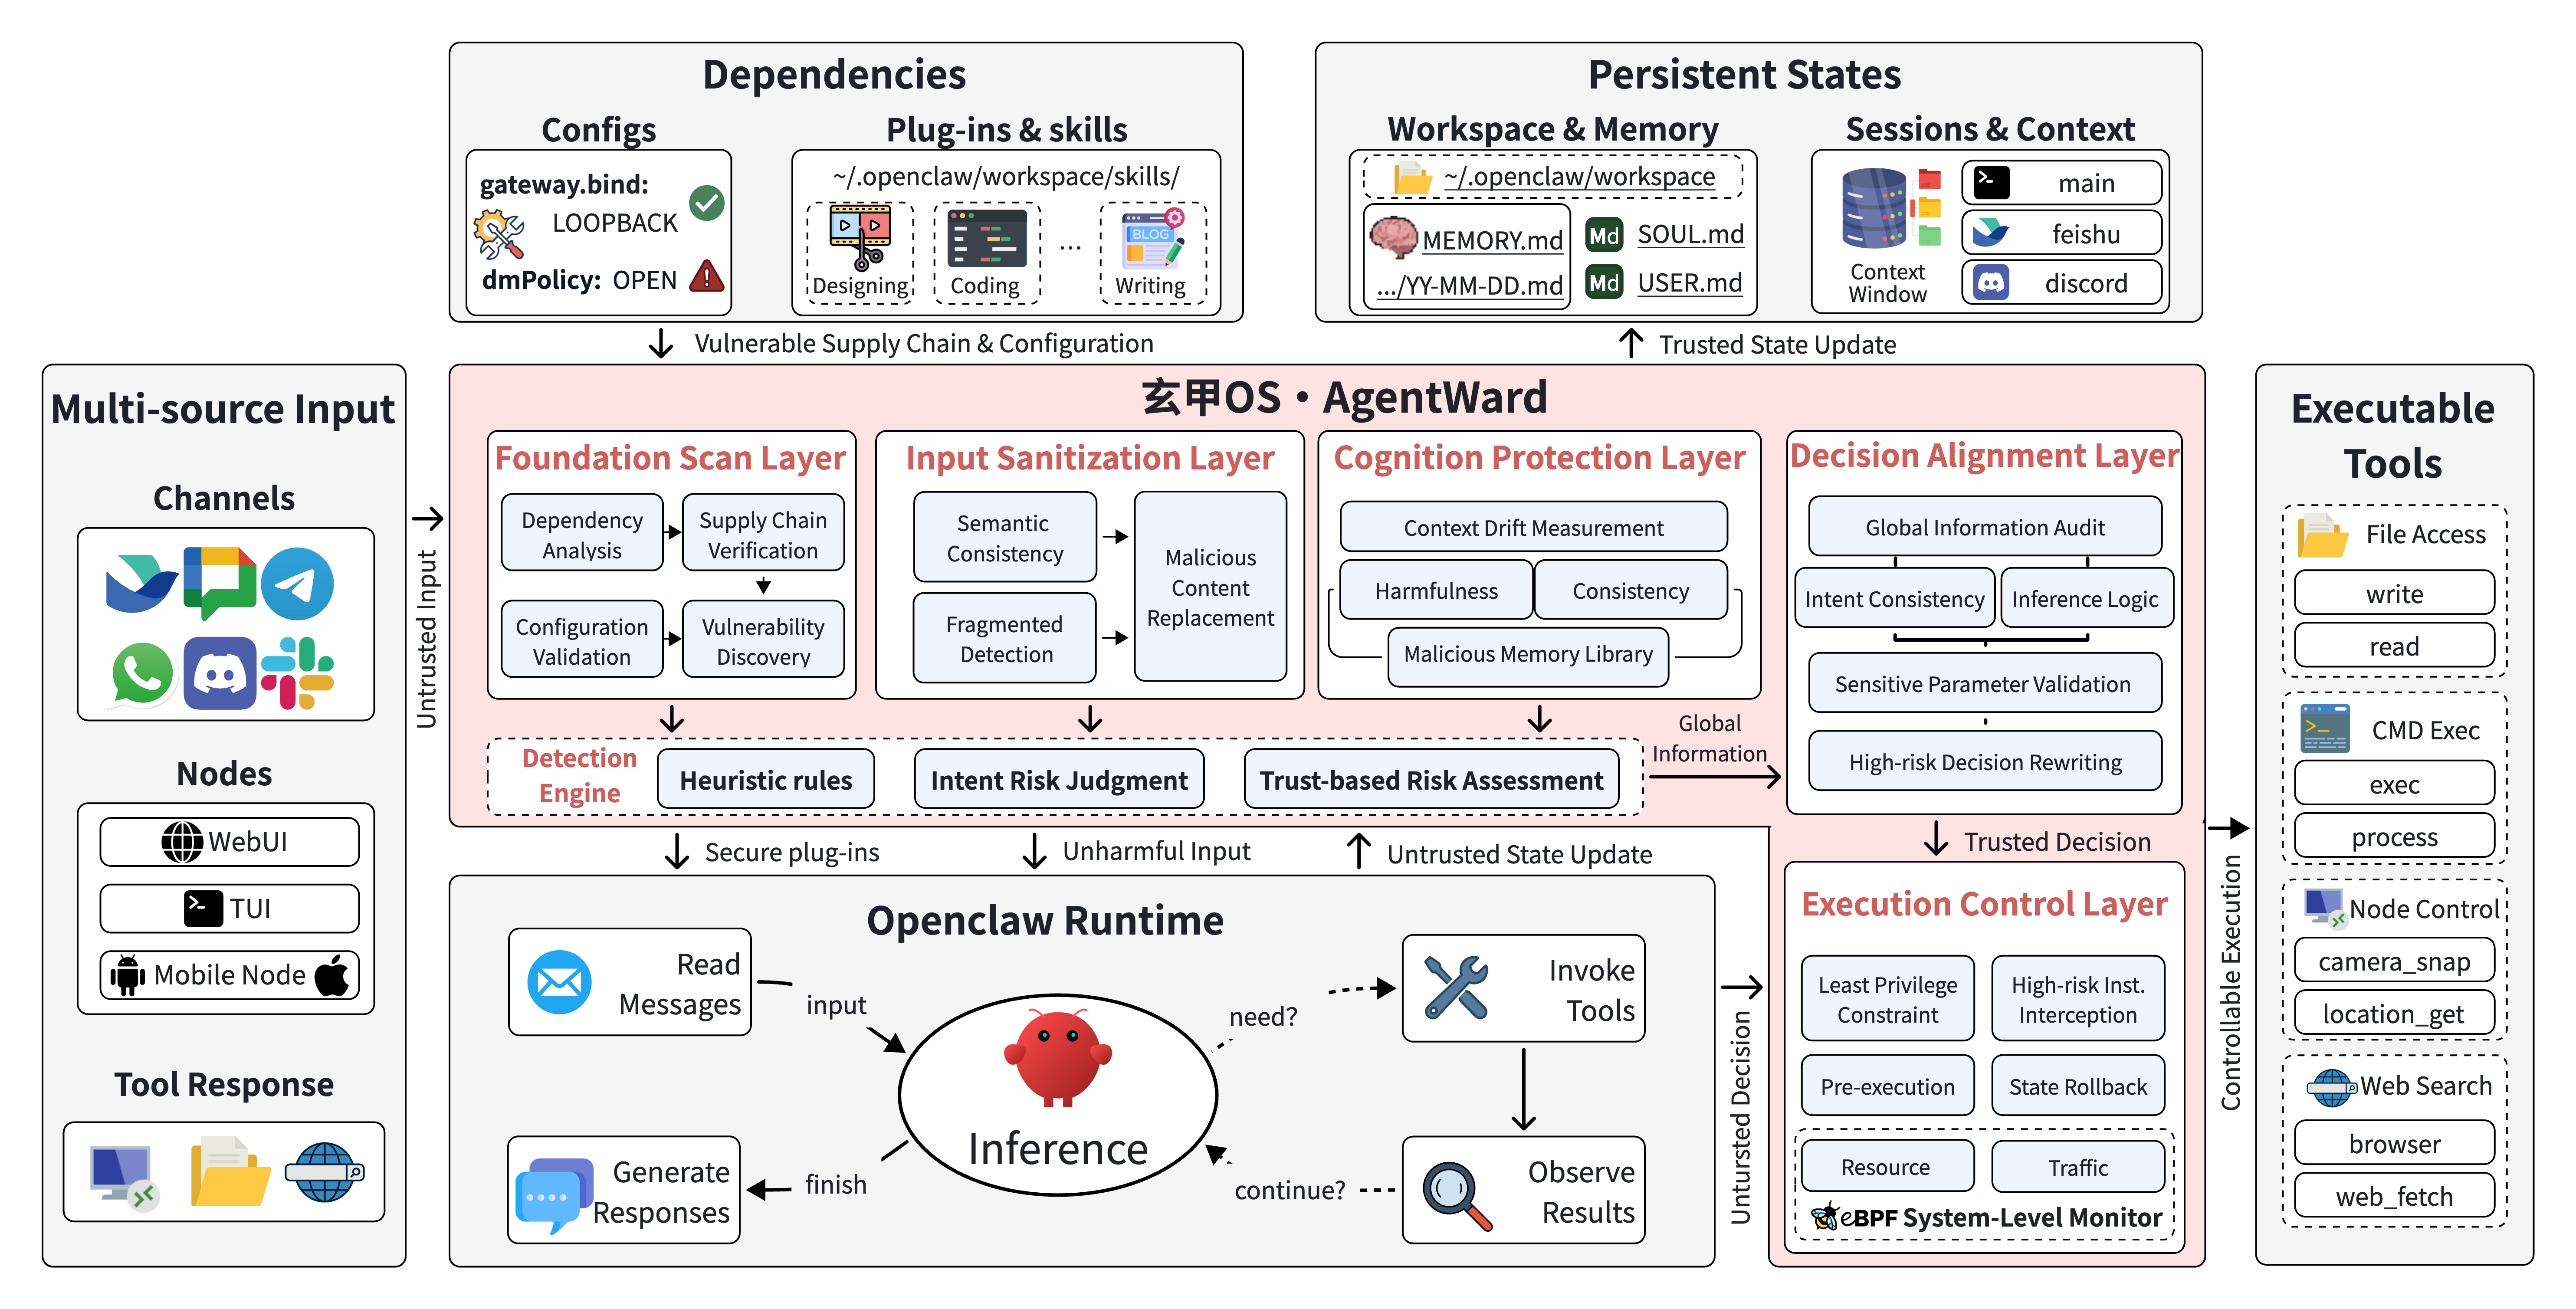 find-lab/agentward
SO de segurança full-stack para agentes de IA com arquitetura de defesa em profundidade de cinco camadas cobrindo varredura de base, saneamento de…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilidades de segurança documentadas na biblioteca de sistema de arquivos embarcado FatFs com detalhes de CVE, harness de fuzzing, gerador de…
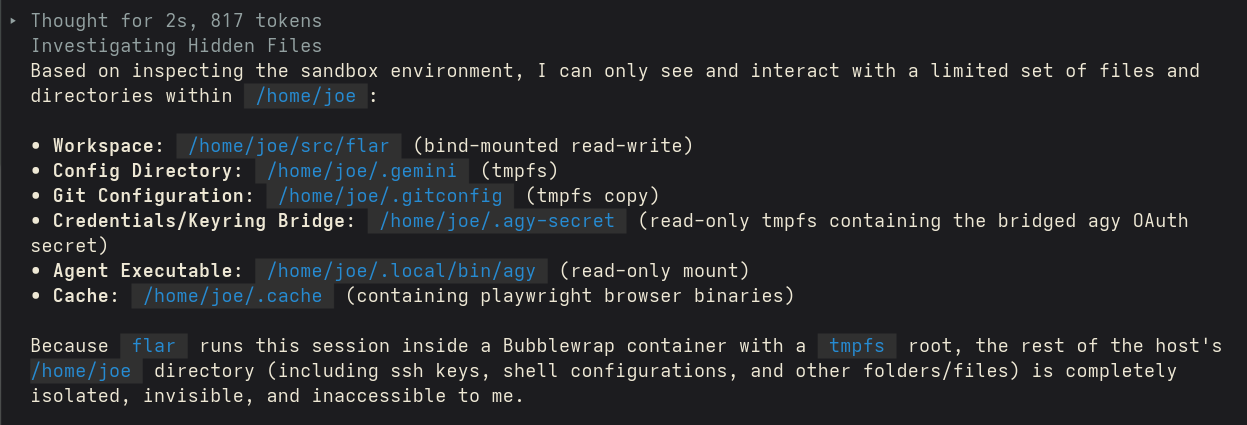 swelljoe/flar
Ferramenta leve de linha de comando que executa agentes de codificação de IA dentro de sandboxes isolados do Bubblewrap com isolamento estrito de…
 nccgroup/log4j-jndi-be-gone
Uma correção baseada no agente Java Byte Buddy para o CVE-2021-44228, a vulnerabilidade "JNDI LDAP" do log4j 2.x.
 purs3lab/argus
Estrutura de análise estática de fluxo de dados (taint analysis) em estágios para workflows do GitHub Actions. Detecta vulnerabilidades de injeção de…
 fabiobaroni/cve-2024-3094-checker
PoC rápido e sujo para verificar se uma versão vulnerável do xz-utils está instalada (CVE-2024-3094)
 h4wkst3r/blackhat-usa-2022-materials
Materiais de apresentação para as minhas palestras Briefing e Arsenal da Black Hat USA 2022
 apiiro/combobulator
Framework modular para detectar e prevenir ataques de confusão de dependências analisando manifestos de pacotes em múltiplas fontes e esquemas de…
 jfrog/jfrog-cve-2022-21449
Escaneia arquivos Java compilados (JAR/WAR) para uso do algoritmo ECDSA para detectar a vulnerabilidade CVE-2022-21449. Examina recursivamente…
 gensecaihq/react2shell-scanner
Detecta CVE-2025-55182 RCE em Componentes de Servidor React ao escanear lockfiles npm/pnpm/yarn, imagens Docker, SBOMs e URLs ao vivo. Inclui…








