
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
 acheong08/cve-2025-48384
Quebrando git com um retorno de carro e clonagem RCE
 sshwarts/skillscript
Skillscript — uma pequena linguagem declarativa para criar fluxos de trabalho de agentes. Runtime, compilador e CLI.
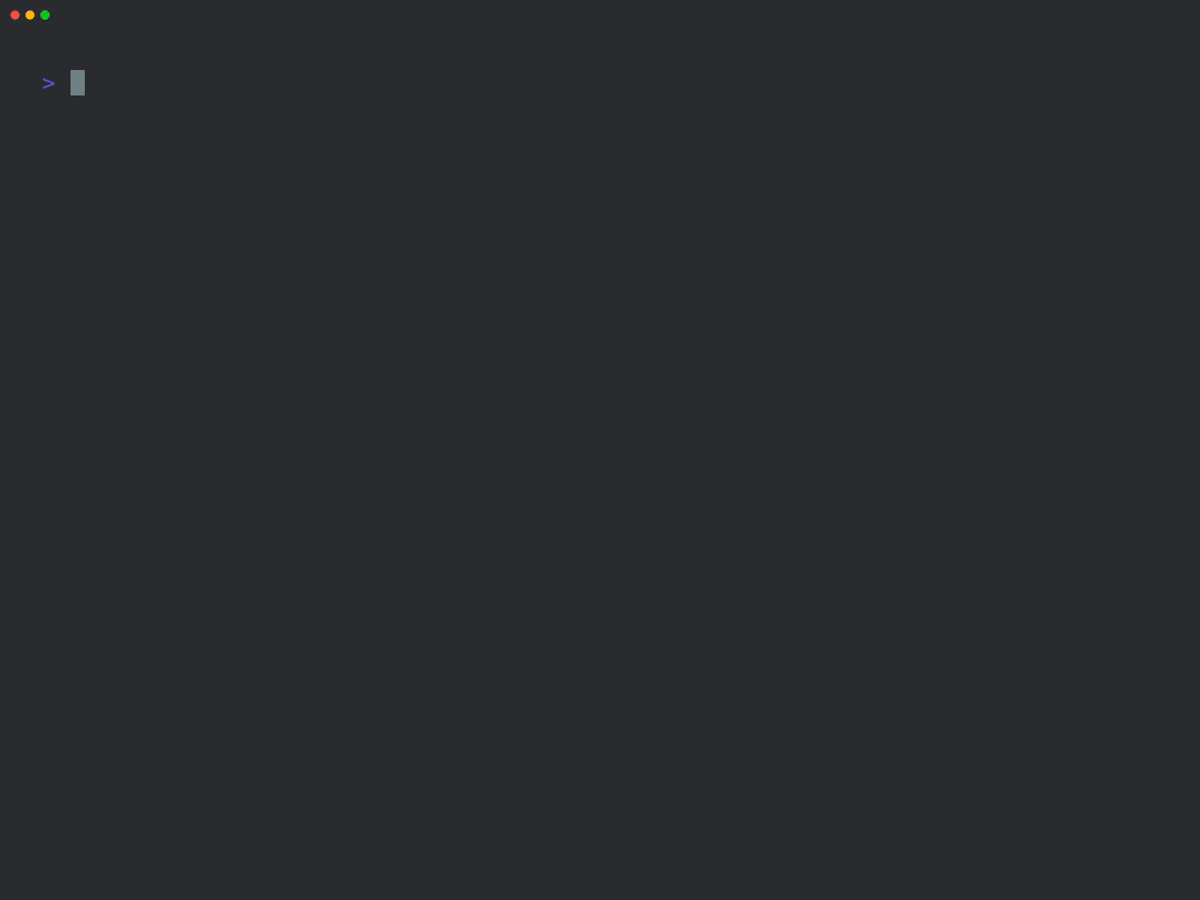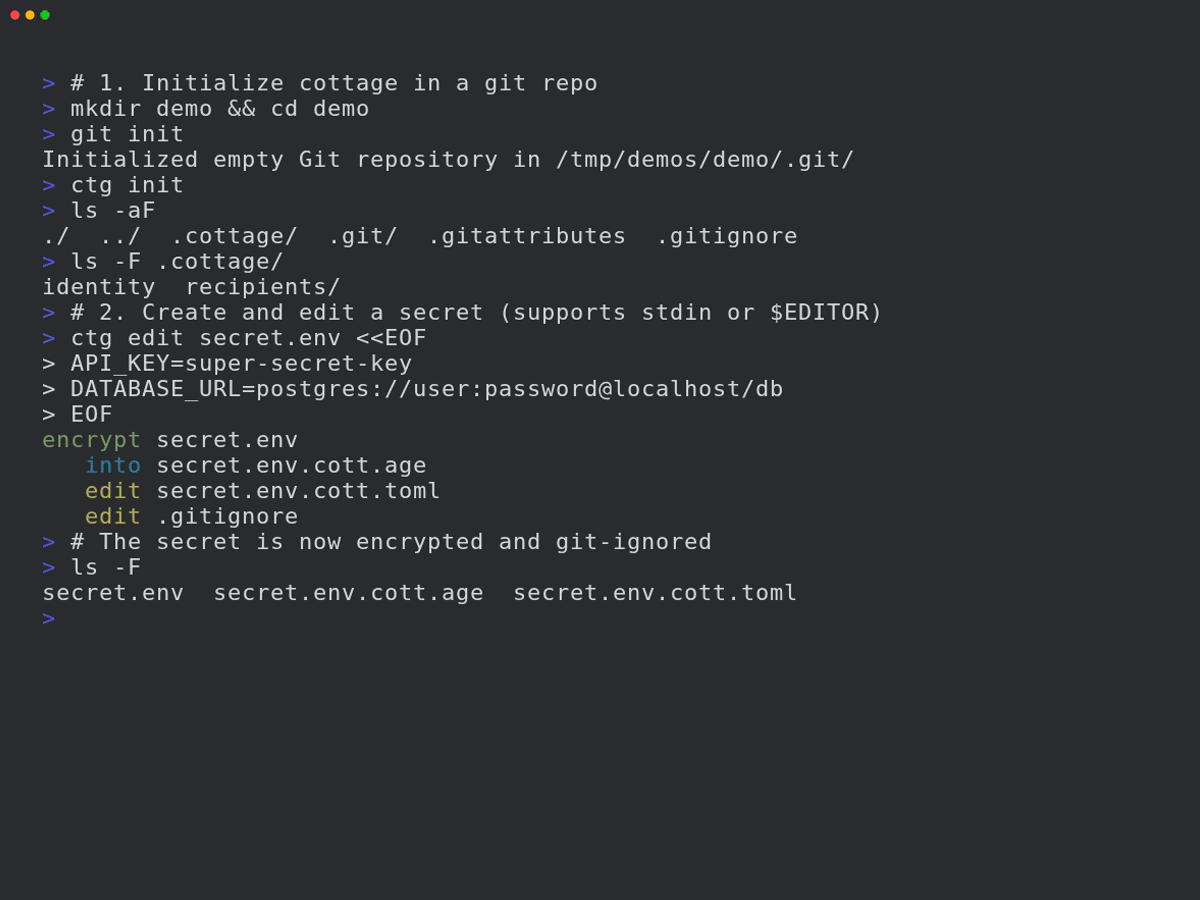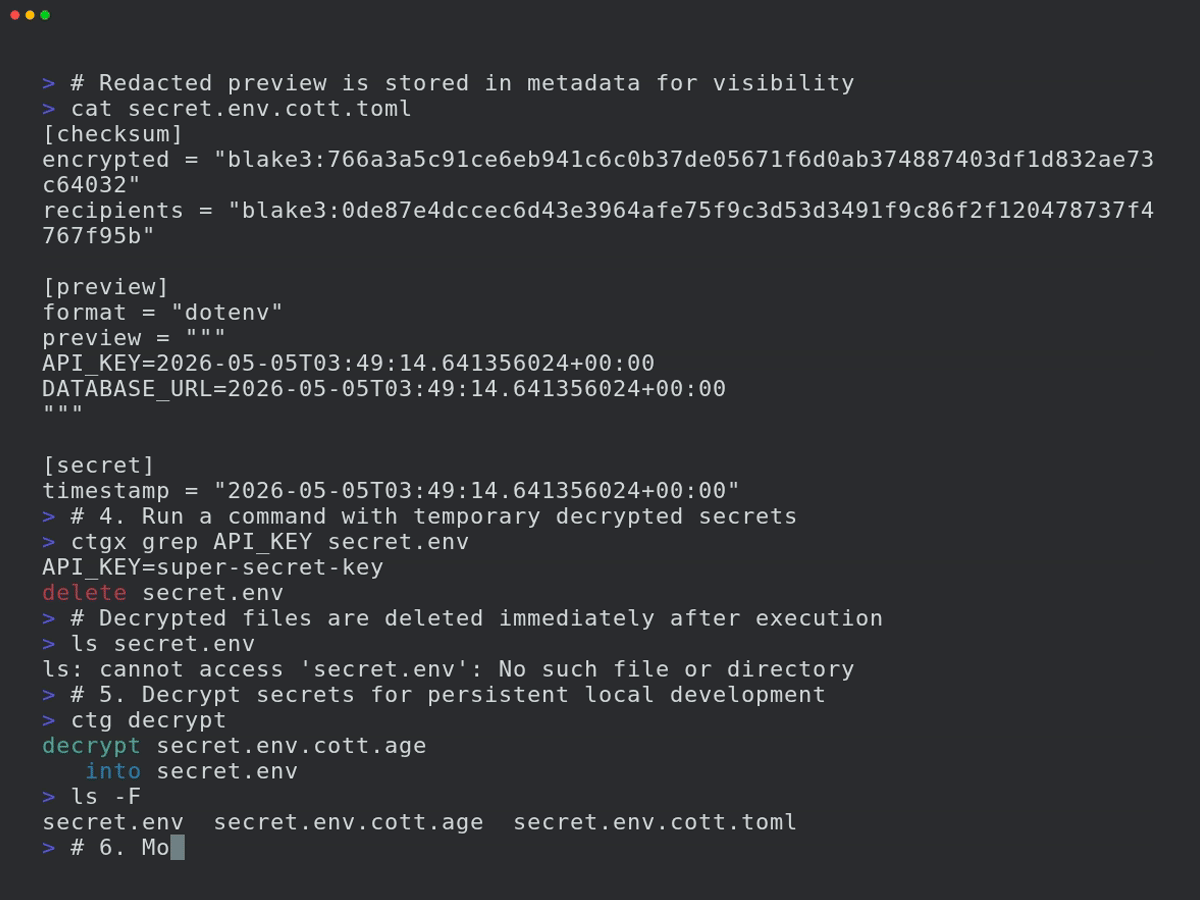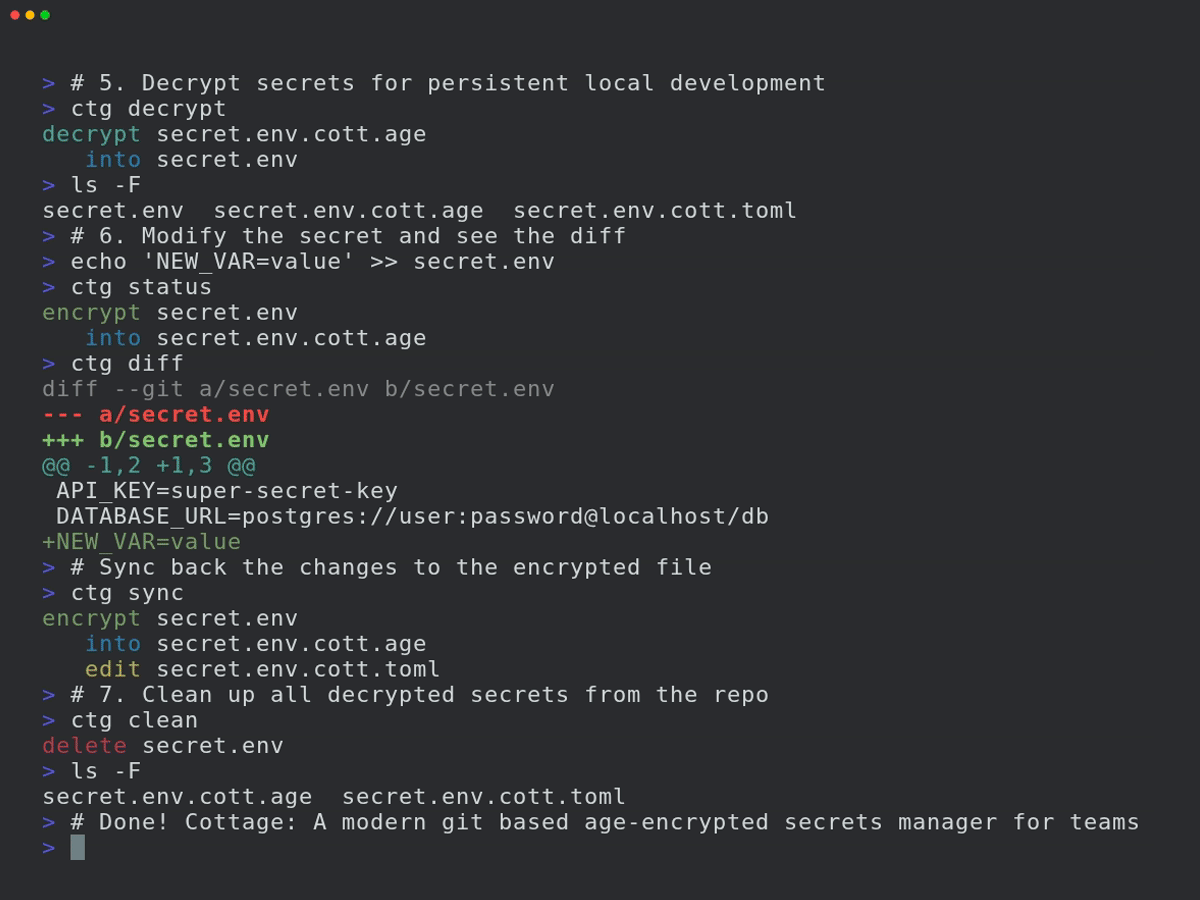 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
Analise qualquer snippet, arquivo ou repositório para detectar possíveis falhas de segurança, como segredos em código, vulnerabilidade de código…
 wiz-sec-public/githunt
Demonstrações para a trilha "The Forensic Trail On GitHub" do Black Hat Europe 2025: Caçando Atividades na Cadeia de Suprimentos
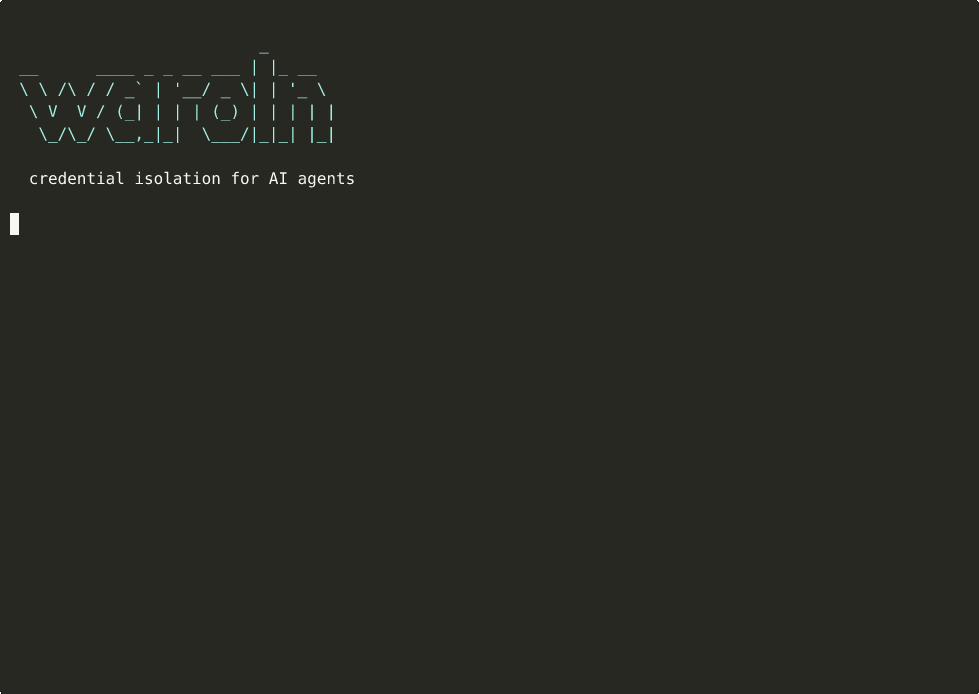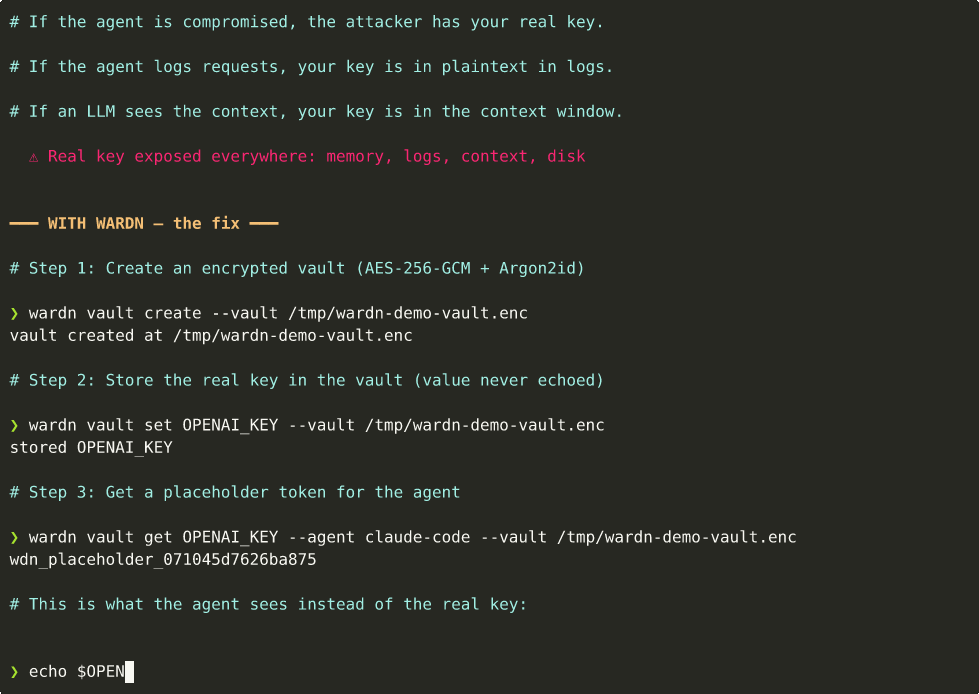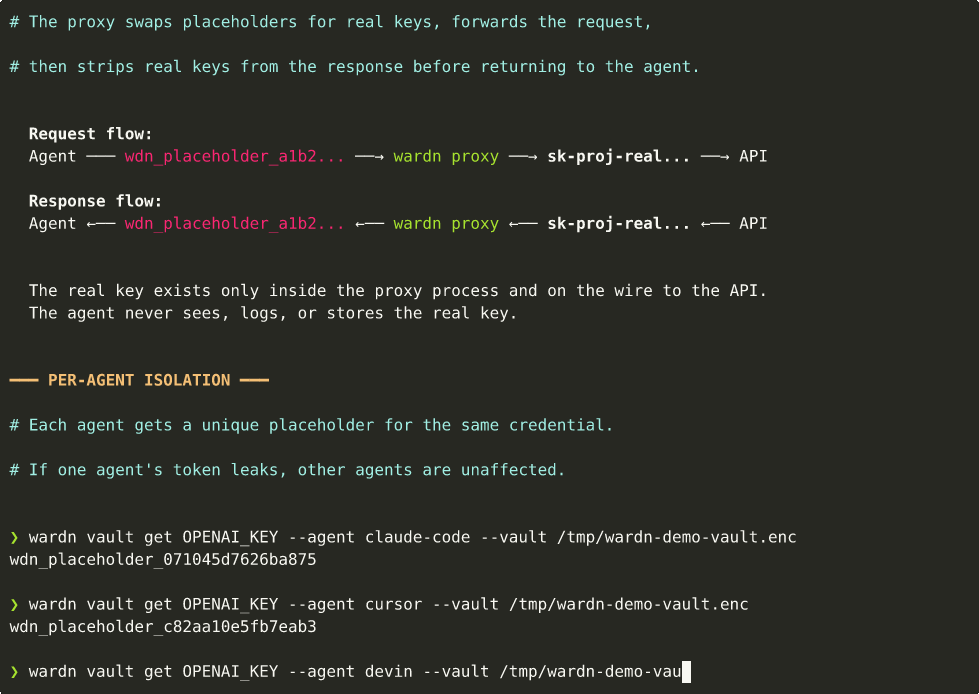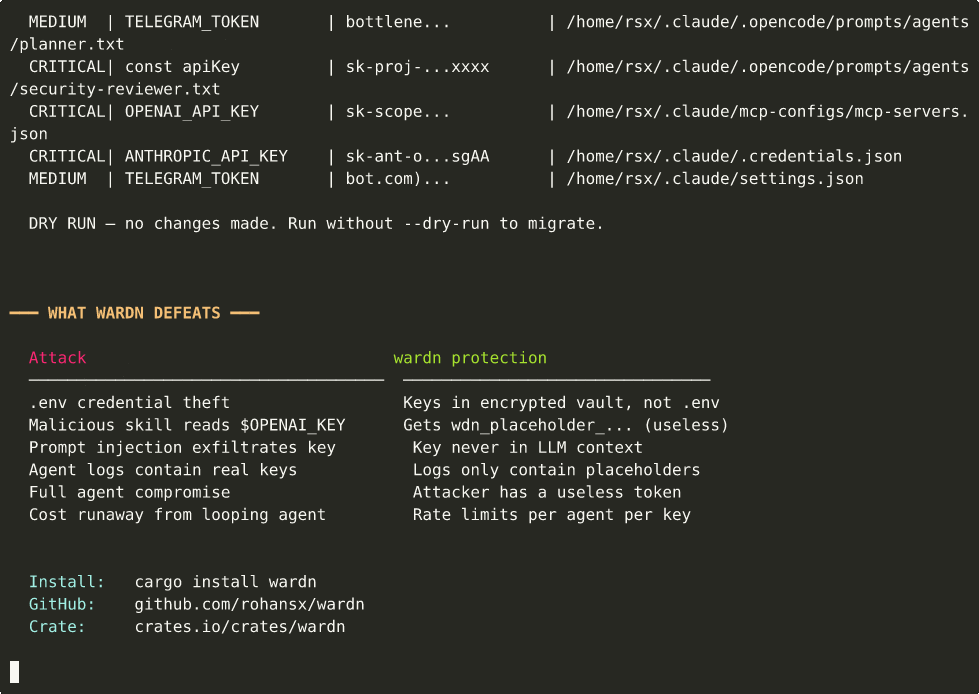 rohansx/wardn
isolamento de credenciais para agentes de IA. Os agentes nunca veem chaves de API reais - garantia estrutural, não política.
 owasp/pscf
Framework OWASP que fornece capacidades de segurança estruturadas para produtos de software, derivado da análise de normas regulatórias e industriais…
 kavan00/android-projector-c2-malware
Análise de uma rede c2 de beamers chineses - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Um resumo mensal de pesquisas em segurança de IA, insights, relatórios, próximos eventos e ferramentas e recursos
 adibirzu/openclaw-security-monitor
Monitoramento proativo de segurança para implantações OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamento de memória e ataques à…
 aquasecurity/trivy-repo
repositório deb/rpm para Trivy
 blackvectorops/semantic_firewall
Gere impressões digitais semânticas determinísticas para funções Go. Detete backdoors ao estilo xz e verifique a equivalência semântica usando…
 ammaraskar/github-dev-token-steal-poc
Exploit de prova de conceito que demonstra uma vulnerabilidade de roubo de token OAuth do GitHub por meio de acionadores de fluxo de trabalho de…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Estrutura OWASP que cataloga os 10 principais riscos de segurança em infraestrutura de neocloud e data centers de IA, abrangendo hardware, redes,…
 darkarnium/log4j-cve-detect
Detecções para CVE-2021-44228 dentro de binários aninhados
 jfrog/cve-2024-3094-tools
Scanner baseado em shell para detectar a vulnerabilidade XZ Backdoor (CVE-2024-3094) em arquivos e diretórios, permitindo identificação rápida e…
 alegrey91/vex8s
Suprimir vulnerabilidades aplicando contexto Kubernetes a varreduras
 tejasprasad2008-afk/tracetree
Ferramenta de análise comportamental em tempo de execução que isola pacotes suspeitos em Docker, rastreia chamadas de sistema com strace, mapeia…








