#1
 fuzzinglabs/octopus
Ferramenta de análise de segurança para módulo WebAssembly (wasm) e Contratos Inteligentes de Blockchain (BTC/ETH/NEO/EOS)
 superandroidanalyzer/super
Seguro, Unificado, Poderoso e Extensível Analisador Android em Rust
 20urc3/sekiryu
Kit de ferramentas abrangente para Ghidra headless.
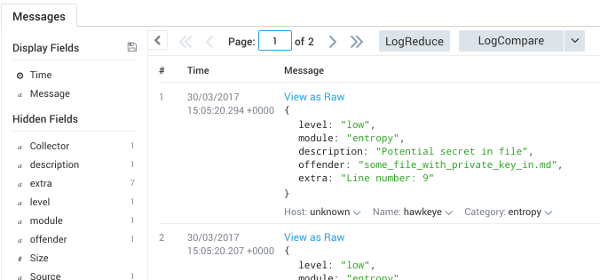 hawkeyesec/scanner-cli
Uma ferramenta de varredura de segurança/vulnerabilidade/risco de projetos.
 certcc/cve-2021-44228_scanner
Scanners para arquivos JAR que podem ser vulneráveis ao CVE-2021-44228
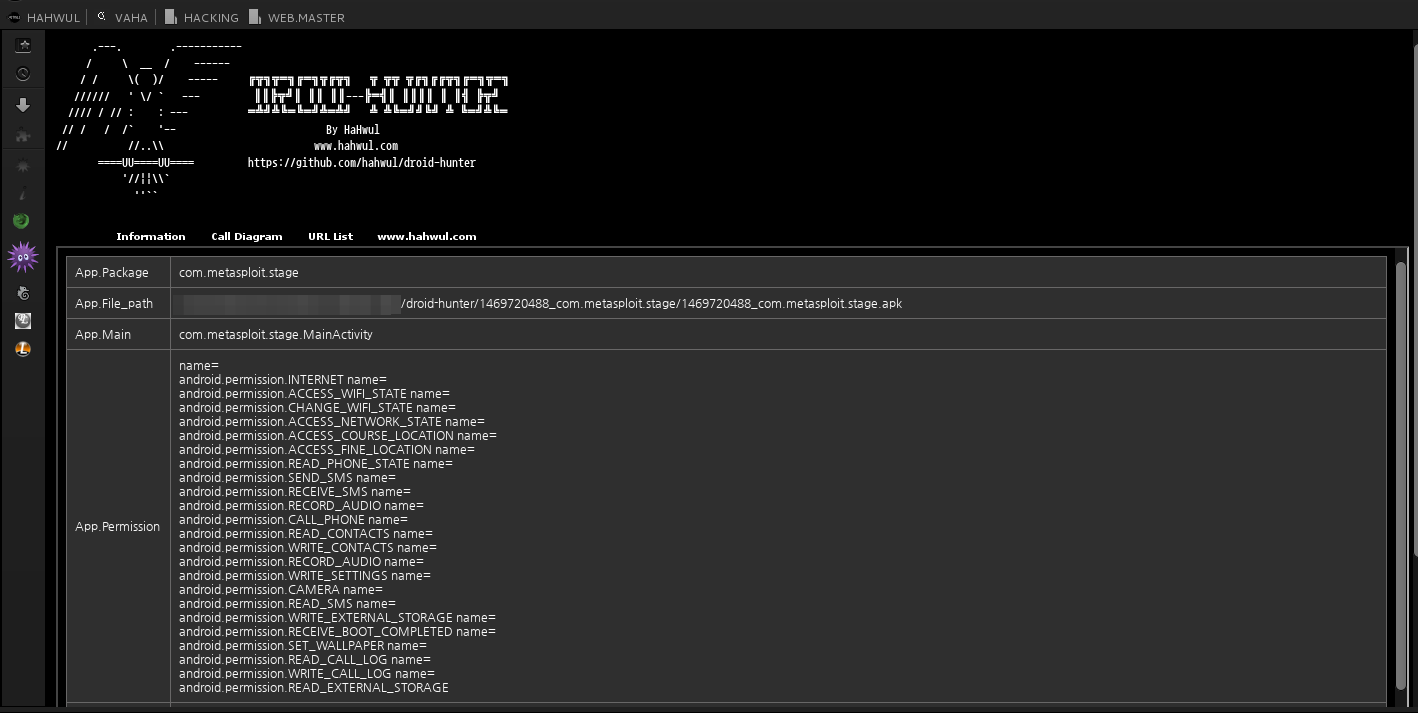 hahwul/droid-hunter
(obsoleto) Ferramenta de análise de vulnerabilidades de aplicativos Android e pentest Android
 certcc/trommel
TROMMEL: Peneirar Arquivos de Dispositivos Embarcados para Identificar Indicadores Potenciais de Vulnerabilidade
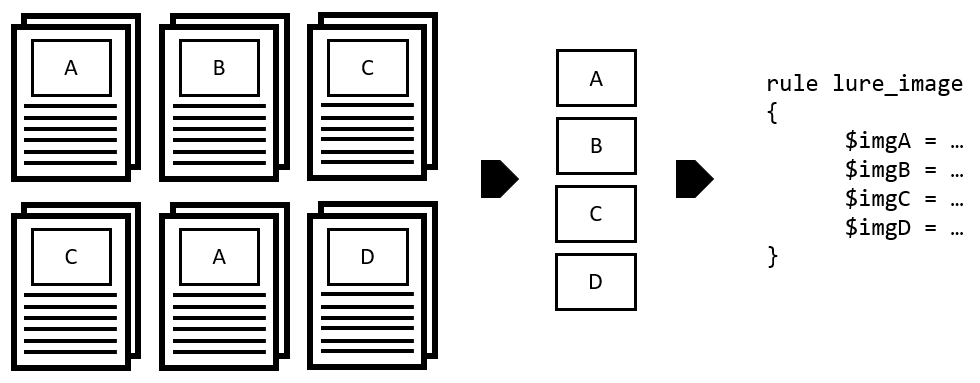 target/halogen
Cria automaticamente regras YARA a partir de documentos maliciosos.
 beardypig/ghidra-emotionengine
Processador Ghidra para a CPU baseada em MIPS do Emotion Engine do Play Station 2
 anteater/anteater
Anteater - Framework de Verificação de Gate para CI/CD
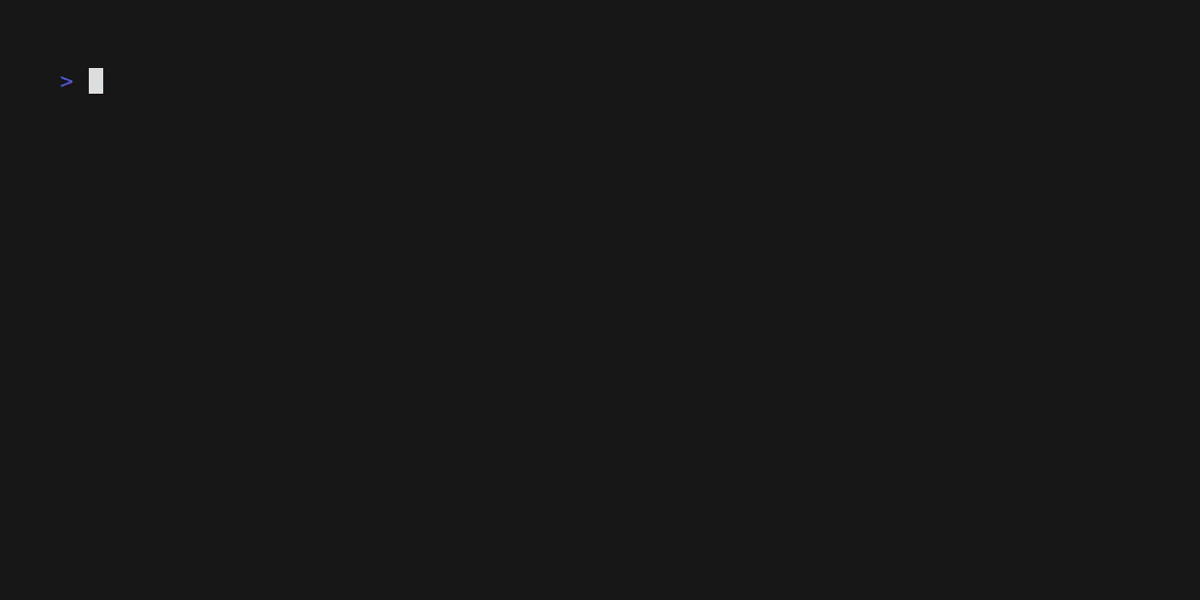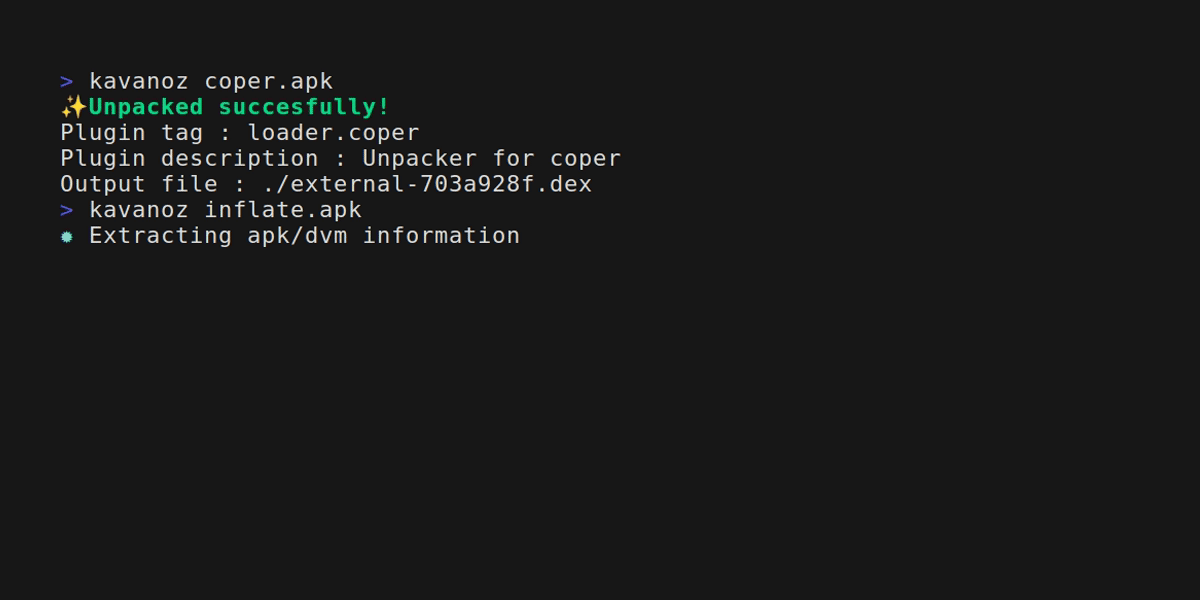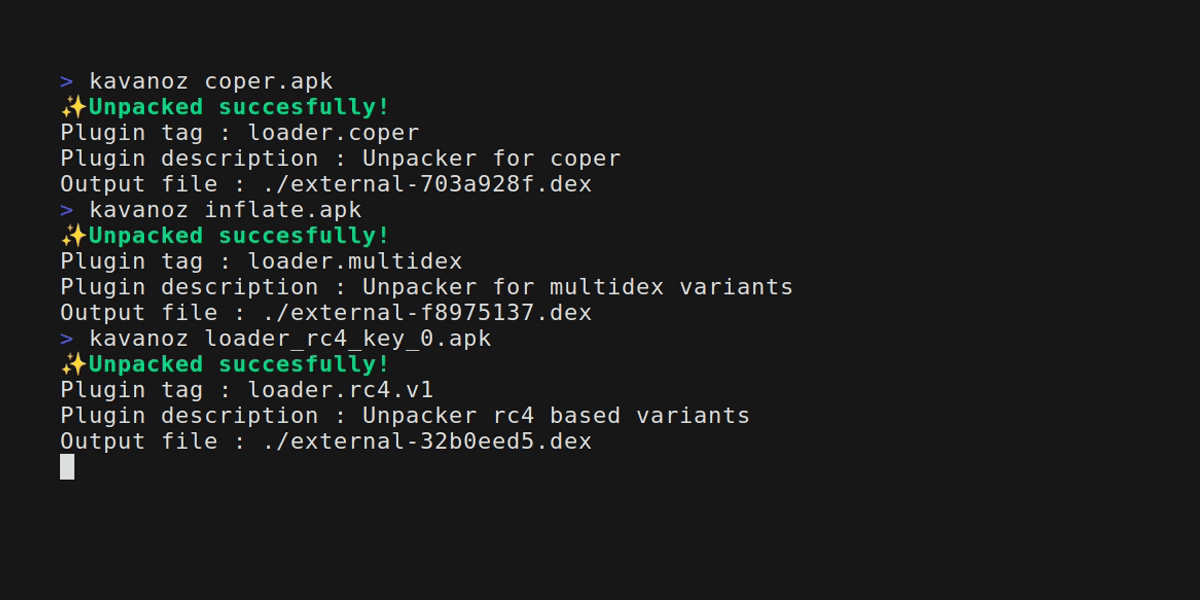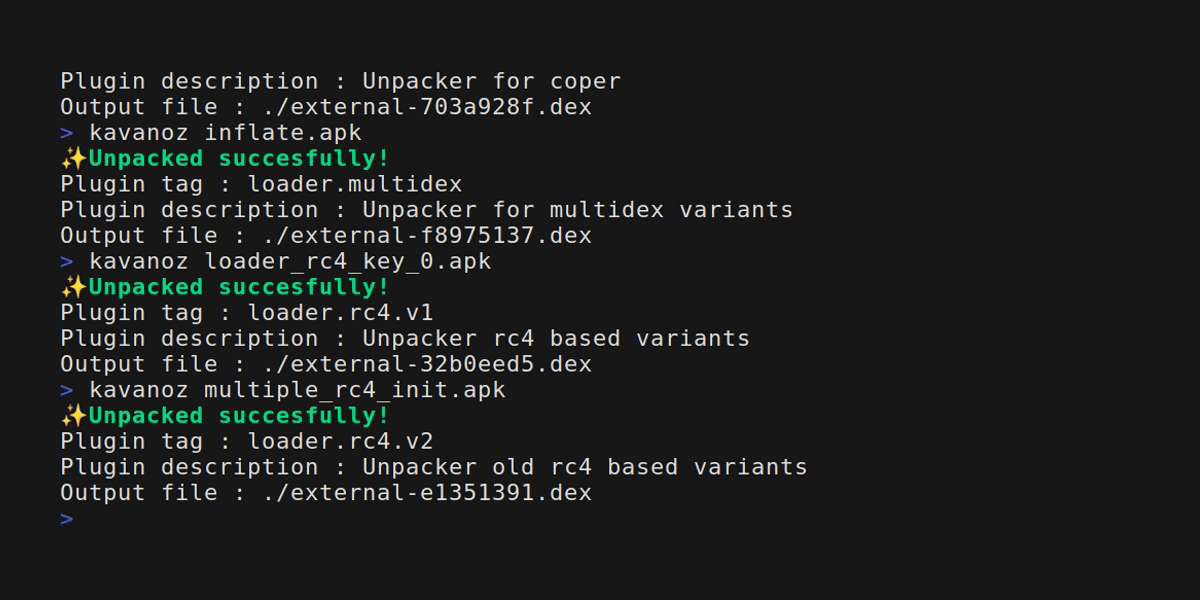 eybisi/kavanoz
Descompactando estaticamente malware bancário Android comum.
 mandiant/route-sixty-sink
Vincule fontes a sumidouros em aplicações C#.
 mandiant/flashmingo
Análise automática de arquivos SWF baseada em algumas heurísticas. Extensível via plugins.
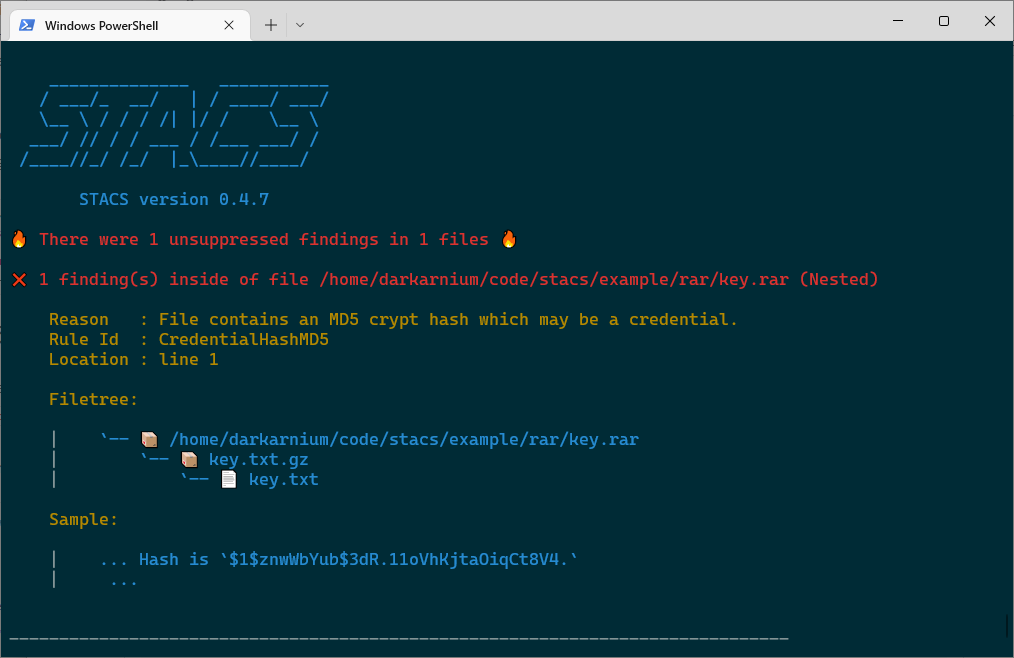 stacscan/stacs
Scanner Estático de Tokens e Credenciais
 mrakovic-org/nashavm
Nasha é uma Máquina Virtual para arquivos .NET e seu runtime foi feito em C++/CLI
 cmatthewbrooks/r2kit
Um conjunto de scripts para um fluxo de análise de código malicioso baseado em radare
 danielruf/snyk-js-jquery-565129
Correções para SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, inclui as correções para SNYK-JS-JQUERY-174006,…