
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 tom025/ply_exploit_rejection
Argumentos para rejeitar CVE-2025-56005
 arsalanraja987/java-cve-2021-29425-tika-xxe
Prova de conceito de exploit para CVE-2021-29425, uma vulnerabilidade de XML External Entity (XXE) no Apache Tika, demonstrando divulgação de…
 shoucheng3/x-stream__xstream_cve-2013-7285_1-4-6
Biblioteca de serialização XML Java com foco na vulnerabilidade de desserialização CVE-2013-7285, fornecendo código-fonte, binários e documentação…
 ch1keen/cve-2025-50361
Relatório e PoC de Estouro de Buffer Global no SmallBASIC anterior a 02364eff880ba62afac67bcceebafade2b40d21f
 satheesh575555/external_v8_aosp10_r33_cve-2021-0396
Repositório contendo código-fonte do motor JavaScript V8 com um commit específico para CVE-2021-0396, provavelmente para pesquisa e exploração de…
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Biblioteca de serialização Java XML com foco em análise de exploit CVE-2021-21345 e testes de vulnerabilidade de desserialização para aplicações web.
 sa1g0n1337/cve_2013_2186
Código-fonte para CVE-2013-2186
 alejandro609x/jefazo-cve-2025-55182-checker
Escáner pasivo de seguridad para CVE-2025-55182 que identifica indicadores públicos asociados a Next.js y React Server Components. Realiza…

 atlassian/bitbucket-iac-scan
Analisa arquivos de Infrastructure as Code em busca de configurações incorretas de segurança e vulnerabilidades usando o KICS, com relatórios do…
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
Biblioteca em C para analisar, editar e salvar metadados EXIF, com foco em abordar a CVE-2020-0198 no AOSP10.
 apollo-r3bot/django-vulnerability-cve-2025-32873
Problema de Segurança no Django (CVE-2025-32873)
 moxie25/nanomq-memory-leak-research
Comunicado público e análise técnica para CVE-2026-36590, uma vulnerabilidade de negação de serviço do NanoMQ v0.24.9.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Enterprise Security API é uma biblioteca que fornece controles de segurança para aplicações web Java, incluindo autenticação, controle de acesso,…
 ishaklaz/hash-eye
**HashEye** é uma poderosa ferramenta Python CLI para detectar e analisar tipos de hash instantaneamente. Ela fornece informações detalhadas sobre…
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Ferramenta de análise de composição de software que detecta vulnerabilidades publicamente divulgadas em dependências de projetos usando…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API é uma biblioteca que fornece controles de segurança para aplicações web Java, incluindo autenticação, controle de…
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
Correção de segurança para CVE-2023-26136 no tough-cookie 2.5.0 - Correção da vulnerabilidade de poluição de protótipo com compatibilidade retroativa
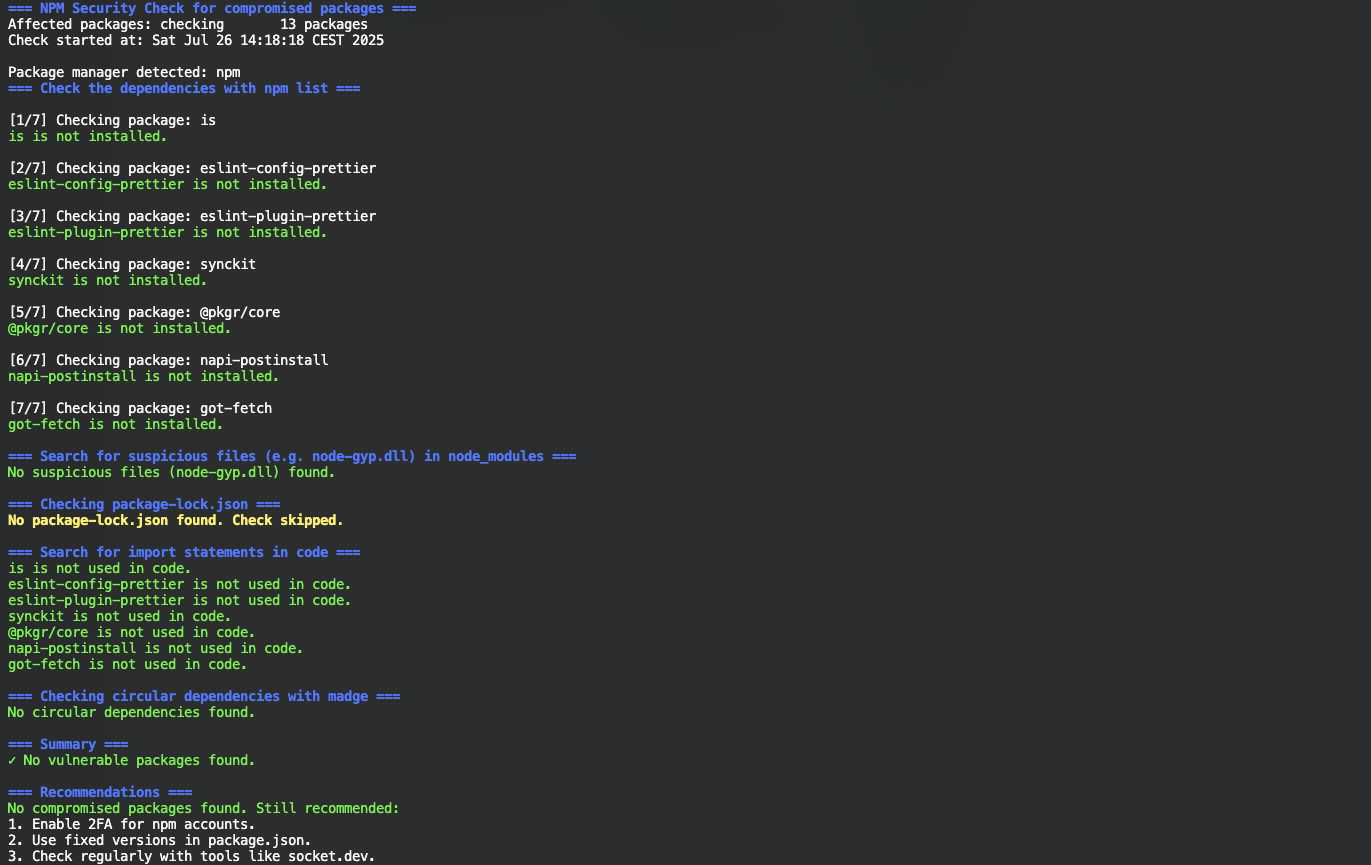 nihilor/cve-2025-54313
Verifica projetos em busca de pacotes comprometidos, arquivos suspeitos e declarações de importação.








